ACM CCS 2026 参会小记(3):真正飞翔的荷兰人
G.O.S.S.I.P 2026-11-20 22:08 上海
来自ACM CCS 2026第二日的参会小记~
ACM CCS 2026正会的第二天,我们的前线小分队继续给大家带来一线资讯报道。
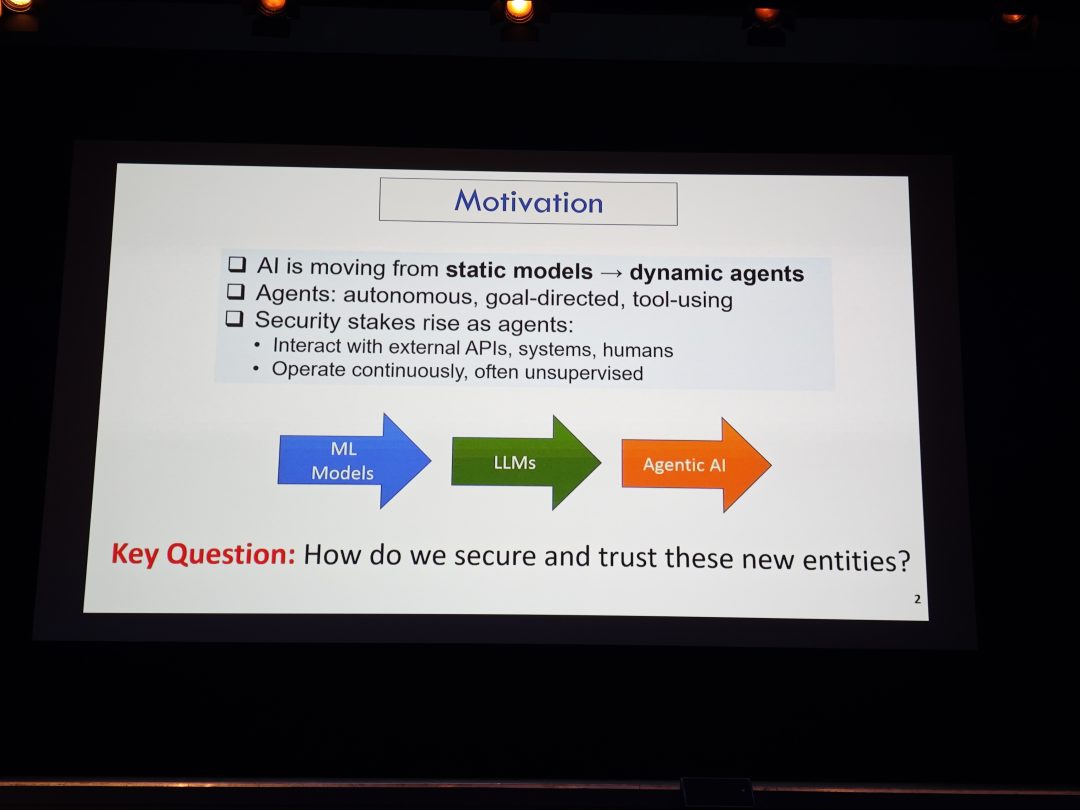
今天上午的Keynote Speaker是G.O.S.S.I.P的老朋友——ACM主席、普渡大学的Elisa Bertino教授,她的报告主题是 AI Agentic Security: Safeguarding the Next Generation of Autonomous Systems。Bertino教授指出,现在AI模型使用非常广泛,但是怎么保证模型行为等安全性是一个非常重要的话题(该话题在上周的Inscrypt 2026亦有讨论,可见该话题的重要性)。Bertino教授认为,我们需要设计最小权限、隔离、授权和形式化验证等方式,使Agent在即使面对不可信输入和环境,也能够在可控的安全边界内运行。
结束了Keynote之后,我们来到Vulnerability Analysis Session。其中令人印象深刻的是一项针对 Android 点击劫持(Tapjacking)的研究——Demystifying GhostTap。该研究指出,Android 原本通过检测窗口遮挡状态来防止恶意点击,但研究者发现,系统不同组件对窗口状态(是否可见和是否可点击)的判断存在不一致,攻击者可以利用这一漏洞绕过现有防护,让用户在不知情的情况下触发恶意操作。
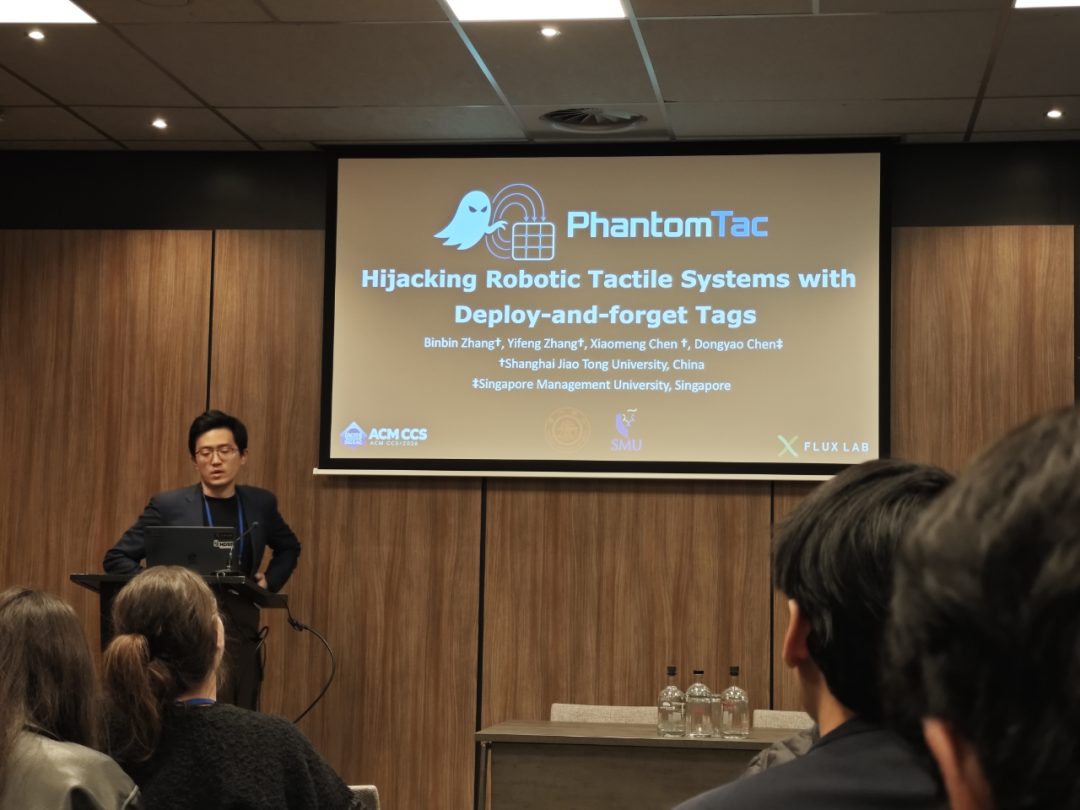
到了下午,我们的前线记者转战来到IoT and Embedded System Security Session。我们发现针对具身智能安全的两篇工作非常有意思,浙大徐文渊老师团队展示了他们的工作GhostTac,利用电磁干扰,在不直接接触的情况下影响触觉传感器,让机器人抓握和感知出现偏差;来自上海交通大学和新加坡管理大学的陈东尧老师团队介绍了PhantomTac,从磁场的角度入手,影响机器人的握力感知,只需在物体上贴一枚约 0.5 毫米厚的磁性标签,就可能控制机械手误判受力。
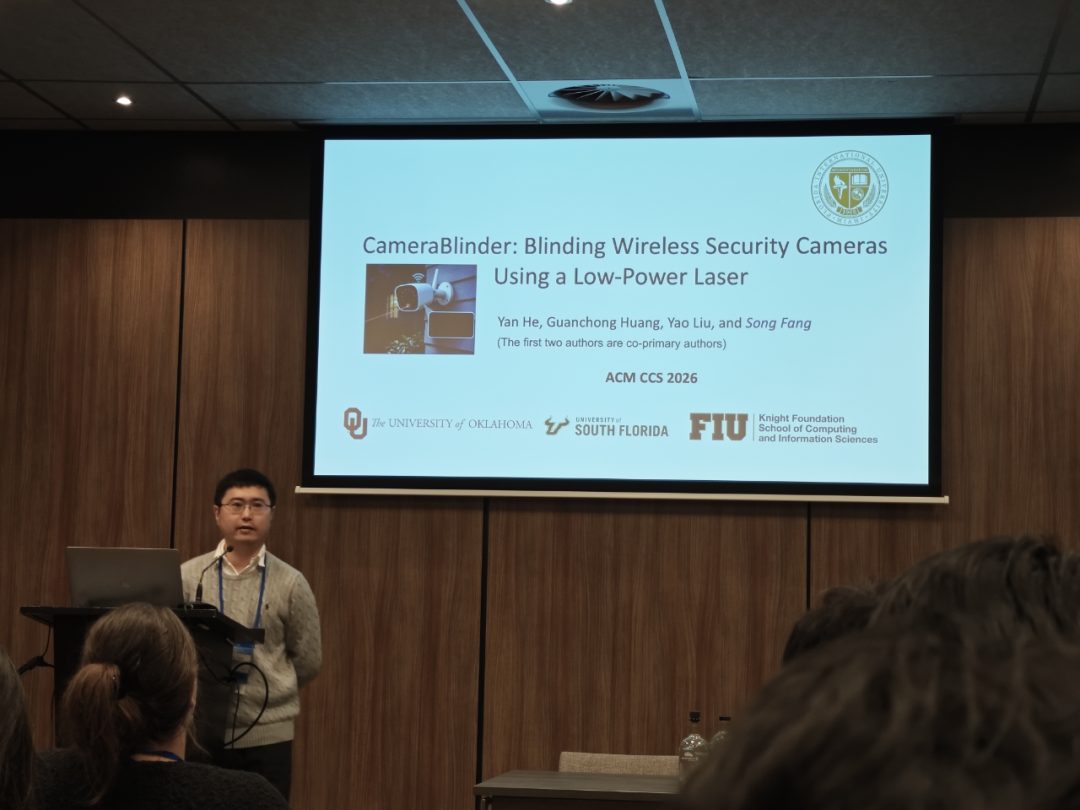
此外一项颇有巧思的工作是CameraBlinder。作者发现使用低功率激光就可以干扰控制昼夜模式的环境光传感器,让安防摄像头出现成像异常。更巧妙的是,作者发现摄像头的白天模式和夜晚模式下,Wi-Fi数据包流量不同,因此攻击者只需观察 Wi-Fi 数据包数量的变化,就能判断攻击是否奏效。
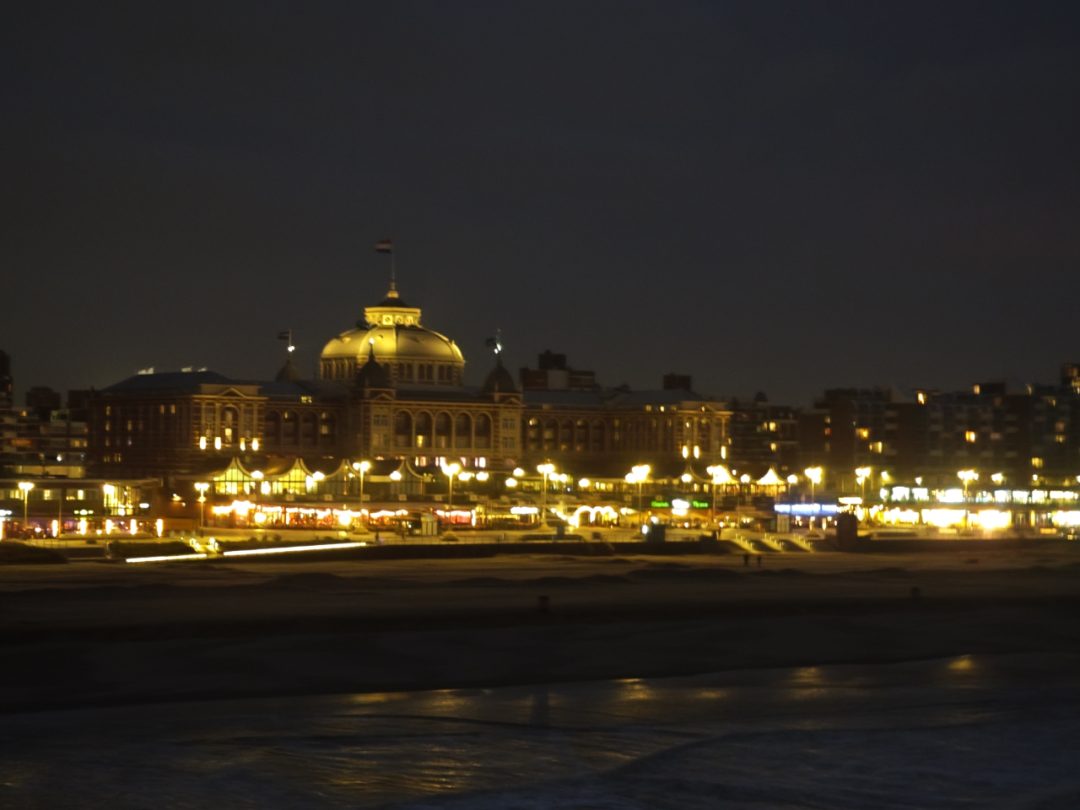
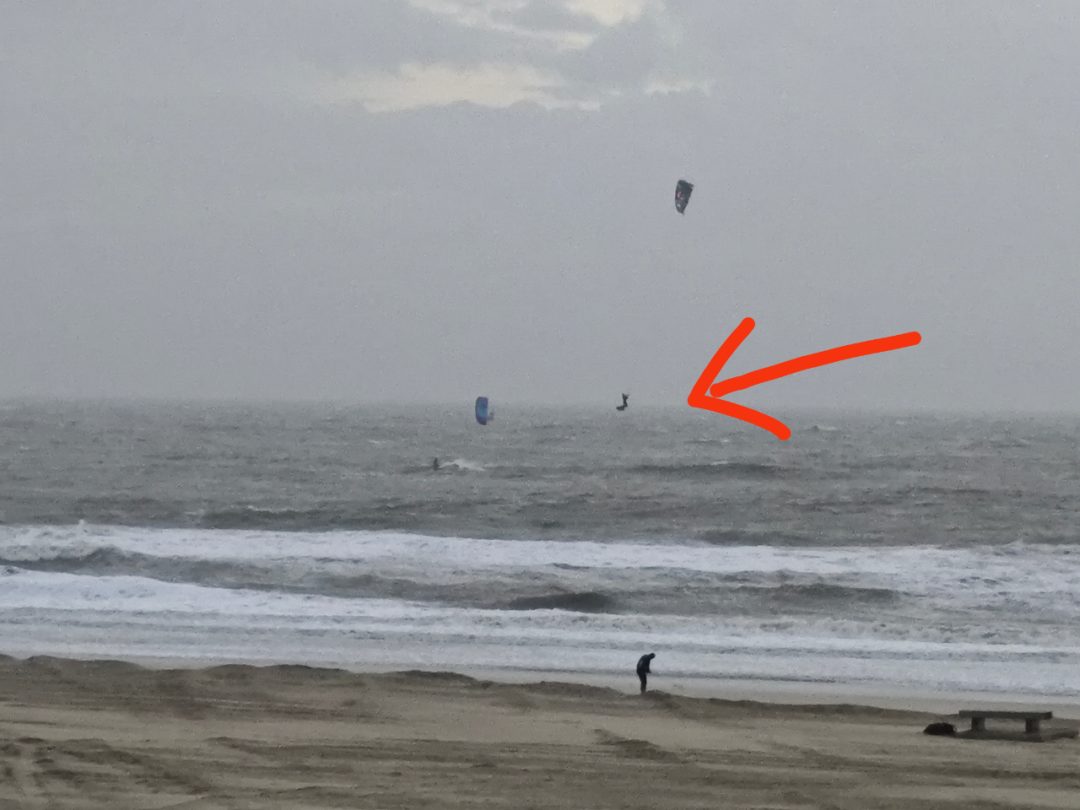
结束了白天的学术活动之后,我们前往位于海牙海滨的Grand Hotel Amrâth Kurhaus,参加本次大会的晚宴。距离晚宴开始还有一点时间,记者团乘机溜去海边(并且直接领取了九级台风体验卡。但是荷兰人好像对此习以为常),我们发现一位经验老道的冲浪选手甚至背着滑翔伞高高地飞到了空中,瓦格纳的Flying Dutchman本意是《漂泊的荷兰人》,翻译为飞翔的荷兰人算是谬误,但是看了这一番景象我们才知道原来荷兰人真的能飞(包括范佩西)。
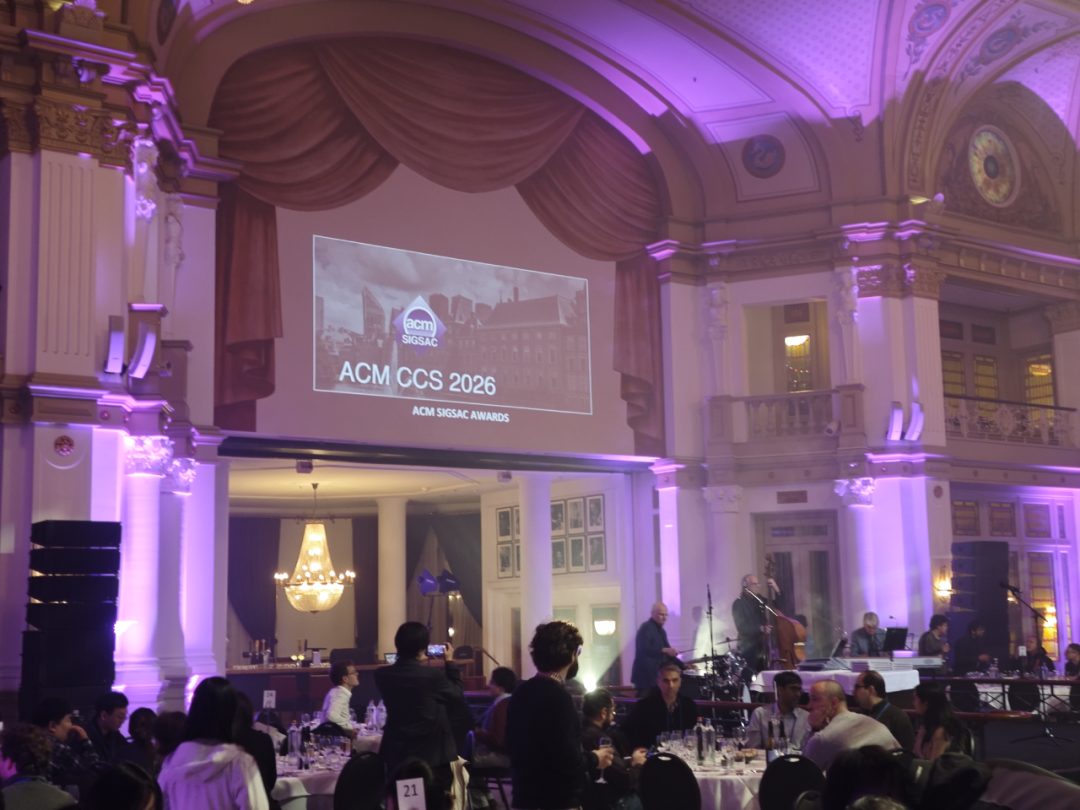
(吃够了海边的沙尘之后,)进入宴会厅内部,华丽的灯光、现场乐队与精心布置的会场把氛围直接拉满,旁边一位荷兰朋友对此表示震惊,感觉像是参加了一场婚礼(记者团刚刚办完婚礼的已婚温州男士表示,自己的婚礼类似并完胜这个场面)。至于晚餐,依然是大家熟悉的经典欧洲菜式,记者团实在是巧妇难为无米之炊,拍不出来什么美食消毒照片了。
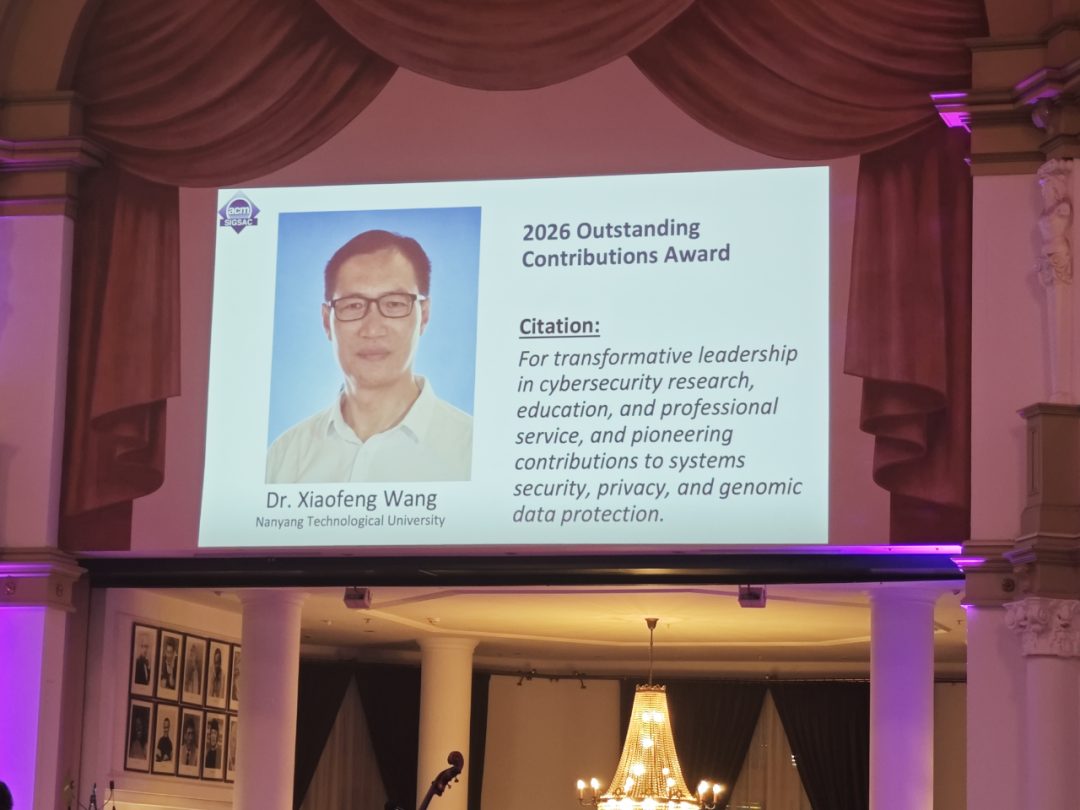
晚宴期间的重头戏自然是多项重要奖项的公布,其中包括 CCS Test of Time Award、Distinguished Paper Award 等(太多优秀的人和工作了,欢迎大家去CCS官网上仔细学习他们的大作!)。尤其值得祝贺的是,G.O.S.S.I.P的老熟人,南洋理工大学王晓峰教授(Prof. Xiaofeng Wang)因其在网络安全研究、教育与学术服务方面的杰出贡献荣获 SIGSAC Outstanding Contributions Award,热烈祝贺!
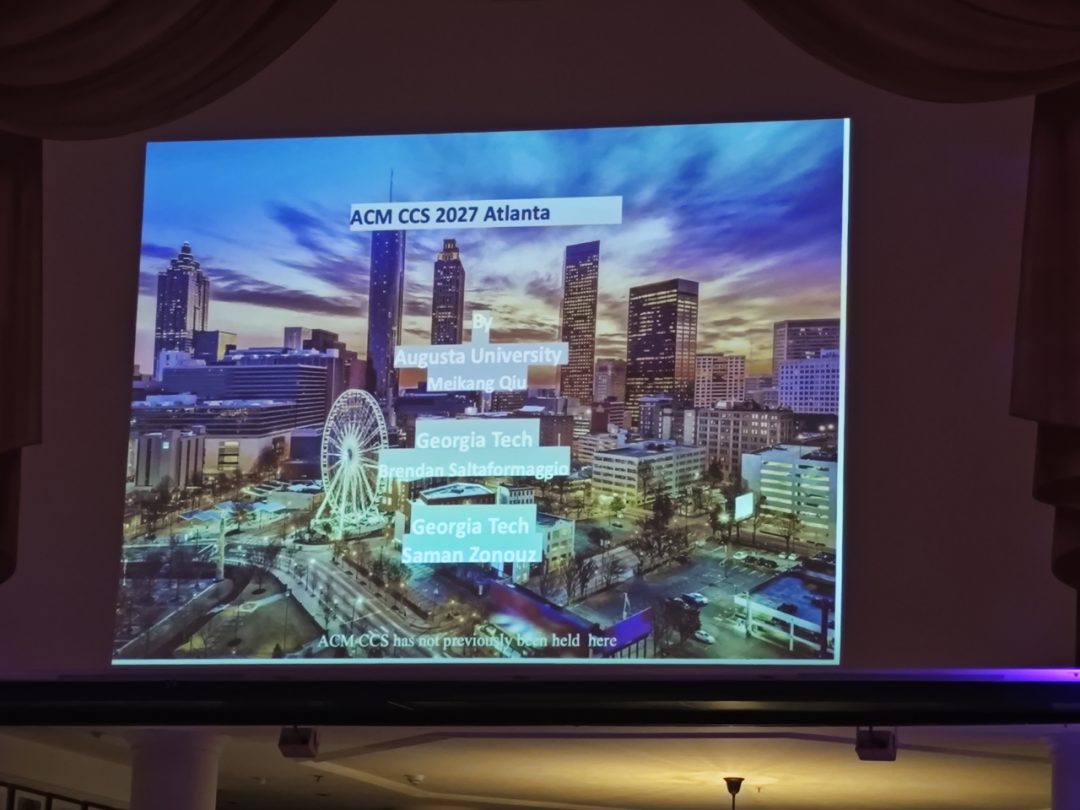
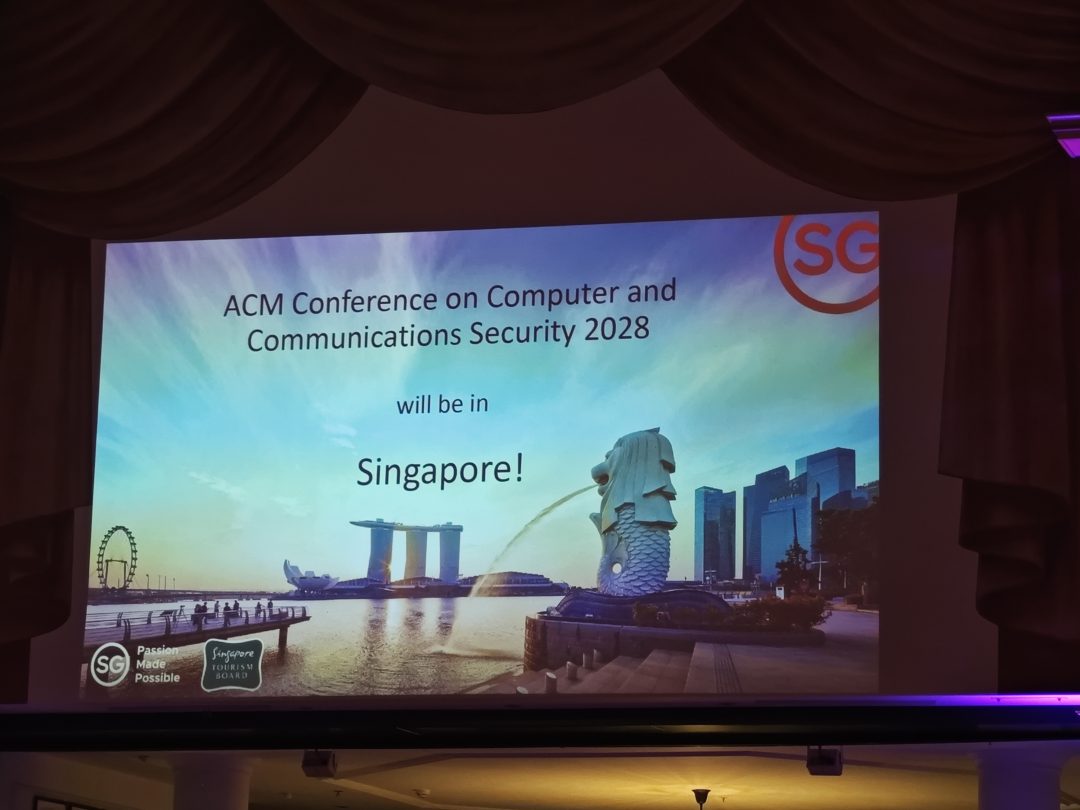
晚宴的最后,大家的目光投向了未来:CCS 2027 将在美国亚特兰大举办,CCS 2028 则将来到新加坡。从荷兰到美国,再回到亚洲,大家接下来的科研目标(旅游计划)可以提前规划起来了!
彩蛋:我们发现CCS现场非常贴心的放置了可回收Paper桶,何意味?(现场赶稿S&P的各位可以在被拒稿后回收给下一届CCS?)呸呸呸!祝大家在荷兰期间的投稿全都录用!
本文转载自微信公众号「安全研究GoSSIP」,查看原文。版权归原作者所有,如有侵权请联系删除。