AI 时代的漏洞发现与利用趋势
GTIG 2026-11-20 19:11 中国香港
作者:Robin Grunewald、Supriya Mazumdar、Kelli Vanderlee
引言
Google Threat Intelligence Group (GTIG) 研究漏洞披露与利用的统计数据,并评估 AI 对漏洞威胁态势的影响。我们发现,AI 明显改变了漏洞发现与利用的节奏,也改变了被发现的漏洞类型及其典型风险画像。
主要发现:
•漏洞披露数量翻倍: 2026 年 1 月,每月披露的漏洞数量为 5,045 件,2026 年 7 月翻倍至 10,477 件,2026 年 8 月进一步增至 10,740 件。
•漏洞利用数量几乎翻倍: 被利用的漏洞数量在 2025 年为月均 10.5 件,在 2026 年 1 月至 2026 年 8 月期间增至月均 18 件。
•零日漏洞利用略有增加: 零日漏洞利用在 2025 年为月均 8 件,在 2026 年 1 月至 2026 年 8 月期间增至月均 11 件。
•AI 能发现更严重的漏洞: 对于借助 AI 发现的漏洞,低风险漏洞的比例较低,中风险漏洞与可导致远程代码执行 (RCE) 的漏洞比例较高。
GTIG 预测,漏洞发现与利用在中短期内将持续增加。为应对漏洞被快速发现和利用所带来的风险上升,需要从无优先级的批量补丁应用转向以威胁情报驱动的优先级研判,并将有针对性的边缘防御与由智能体执行的自动修复结合起来。
范围与方法
GTIG 的这项分析考察了 2025 年 1 月 1 日至 2026 年 8 月 31 日期间披露的漏洞趋势。该数据集除漏洞本身外,还跟踪利用影响、GTIG 漏洞风险评级、实际利用等重要运营层面。本文在提及风险评级时,采用的是 GTIG 漏洞风险评级,而非 CVSS 严重性。
基线监测期为 20 个月(2025 年 1 月至 2026 年 8 月),但本报告尤其关注增长速度与新的威胁向量。
这项研究旨在从通用漏洞披露 (CVE) 的披露率和利用率两个方面,评估 AI 对整个网络安全环境的影响,同时也考察以 AI / 大语言模型 (LLM) 运营栈为目标的漏洞。
2026 年 CVE 披露数量翻倍
漏洞披露数量在 2026 年 1 月为 5,045 件,7 月翻倍至 10,477 件,8 月达到 10,740 件的峰值(图 1)。
区分威胁风险与虚高的 CVE 数量
不过,缺少威胁情报背景时,2026 年全年的原始披露数量可能产生误导。由于开源生态系统中 CVE 编号机构 (CNA) 的分配策略已实现自动化,基线数字可能被抬高。例如,2026 年 1 月至 2026 年 8 月期间,描述中仅包含“Linux 内核”的漏洞就产生了约 5,000 个 CVE,但没有确认到任何遭到实际利用的零日漏洞。
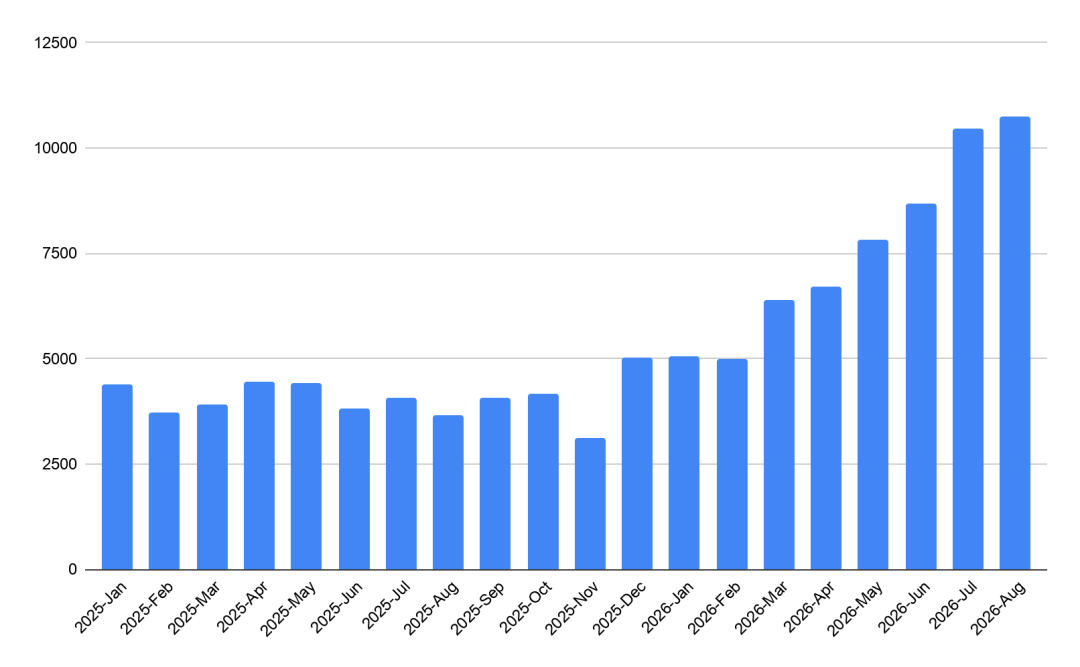
图 1:2025 年 1 月至 2026 年 8 月披露的漏洞数量(来源:GTIG)
从风险评级的角度看,最值得关注的增长出现在高风险漏洞上。高风险漏洞的披露数量在 2026 年 1 月为 131 件,到 2026 年 8 月骤增至 350 件,增幅达 167%(图 2)。高风险漏洞在全部已披露漏洞中仍只占很小的比例(截至 2026 年 8 月为 3%)。
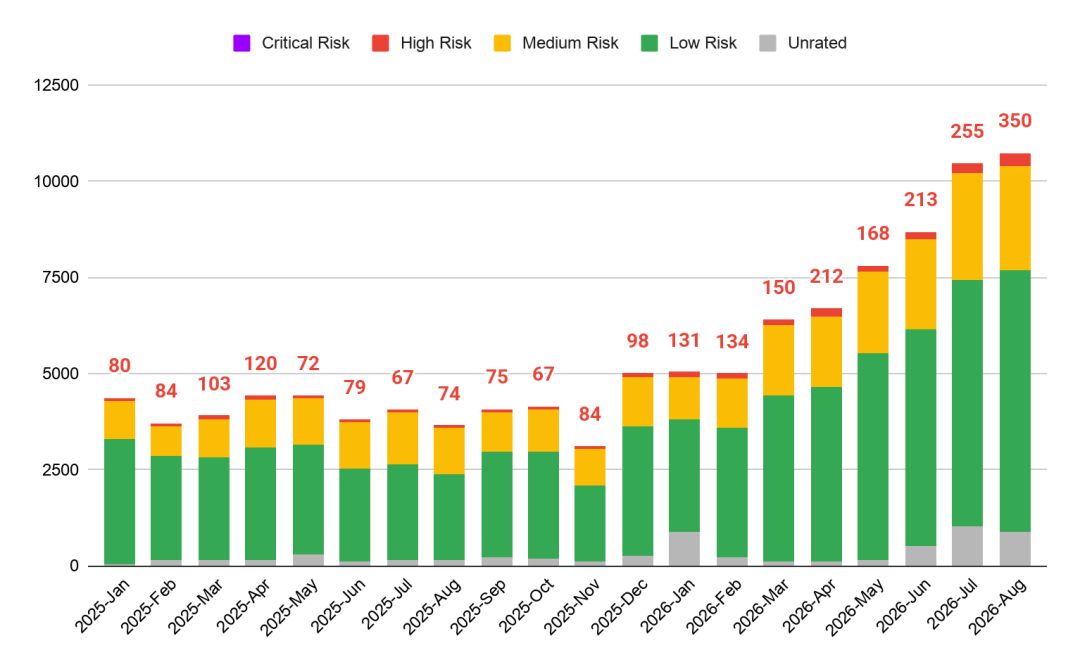
图 2:按 GTIG 漏洞风险评级统计的已披露漏洞数量,2025 年 1 月至 2026 年 8 月(来源:GTIG)
2026 年全年高风险漏洞的增长,由两个相互叠加的因素造成:受影响厂商数量增加,以及厂商披露周期集中。在整个软件生态系统中,高风险漏洞的基线披露数量在 2025 年年中约为每月 65 件,到 2026 年年中约为每月 135 件,在过去一年间增长了一倍以上(图 3)。除基线的抬升之外,图 3 还凸显了两个时期:特定厂商报告的 CVE 数量异常之多,月度数量创下历史新高。
•TOTOLINK: 4 月和 5 月,针对消费级路由器固件的大规模研究成果被披露,新增 75 个高风险缺陷,使命令执行类漏洞在年中出现激增。
•Oracle 和 Linux: 6 月、7 月和 8 月,适用于 WebLogic 和 Coherence 等中间件的 Oracle 季度关键补丁更新 (CPU),与 Linux 内核网络驱动程序的公告叠加,仅 8 月就产生 128 个高风险漏洞(约占全部高风险披露的 37%),直接导致远程代码执行漏洞增加。
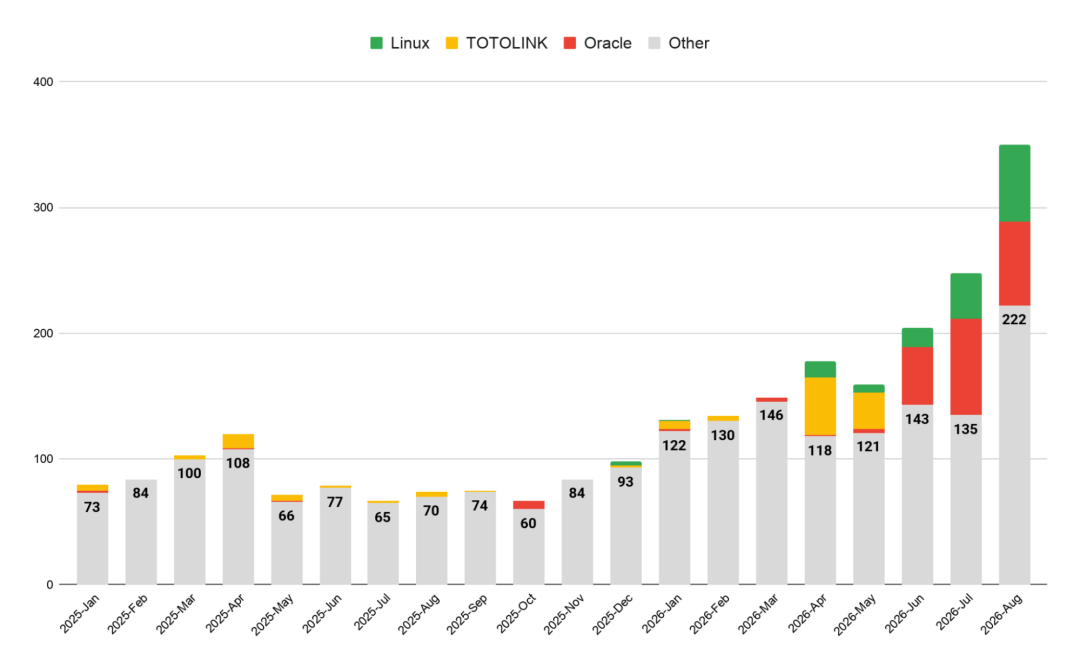
图 3:2025 年 1 月至 2026 年 8 月厂商披露的高风险漏洞数量(来源:GTIG)
实际利用情况
GTIG 记录了 2026 年 1 月至 8 月期间已披露且遭到利用的 141 件漏洞,这一数字超过了 2025 年全年被利用漏洞的总数(127 件)。实际利用在 2025 年为月均 10.5 件,2026 年增至月均 18 件。但需要注意的是,已披露漏洞中实际遭到利用的比例仍然极低。在 2026 年披露的全部漏洞中,确认遭到实际利用的仅占 0.23%(约每 431 件中有 1 件);按月度换算,已披露漏洞数以千计,而被利用的只有数十件。也就是说,每月的利用数量更容易受到厂商披露周期、威胁行为者活动激增等其他因素的影响。2026 年 5 月以来,CVE 利用的扩大(指数化增长率 +127%)与漏洞披露的增长(指数化增长率 +128%)大致同步,呈现出一种新的变化:利用规模的扩张与整体漏洞态势同幅推进。
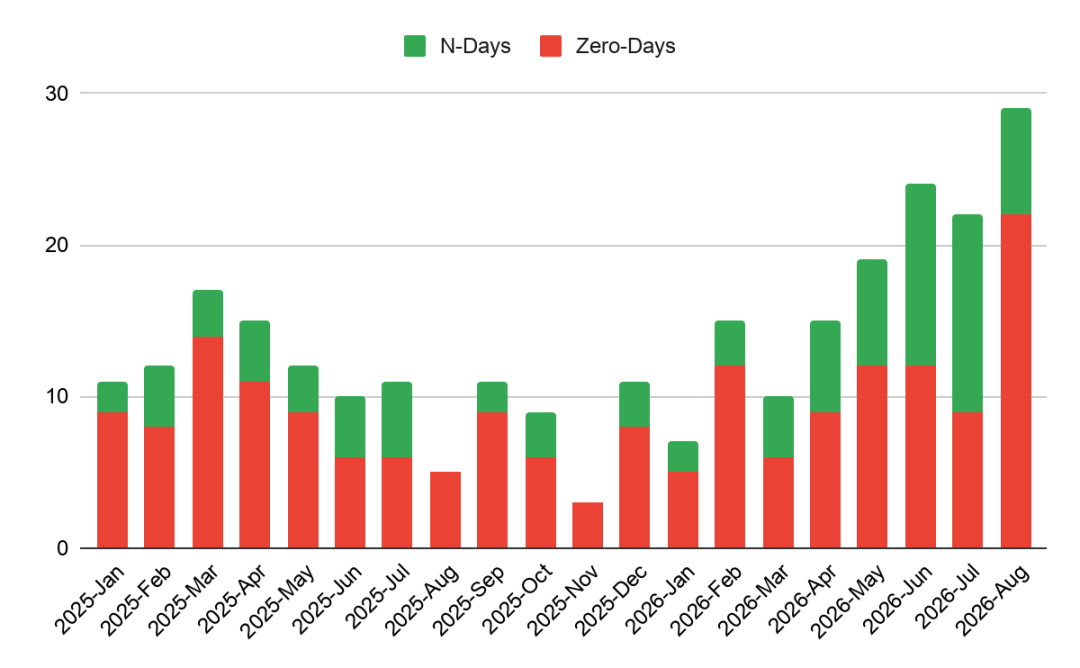
图 4:按 N 日漏洞与零日漏洞划分的全部被利用漏洞数量,2025 年 1 月至 2026 年 8 月(来源:GTIG)
零日漏洞利用大致持平
被利用的零日漏洞数量从 2025 年的月均 8 件小幅增至 2026 年的月均 11 件。每月识别出的零日漏洞数量在 2026 年年中之前一直维持在基线水平(8 至 12 件)附近,到 8 月骤增至 22 件(图 4)。零日漏洞利用在全部已披露漏洞中仍只占极小一部分,但在 2026 年 1 月至 2026 年 8 月确认遭到利用的全部漏洞中占大多数(62%)。
威胁行为者是否正通过 N 日漏洞利用取得更大成功?
相比发现新的零日漏洞,威胁行为者可能认为,利用 LLM 和 AI 工具将产品版本、补丁、漏洞披露公告以及概念验证 (PoC) 代码之间差异的分析自动化,从而快速武器化 N 日漏洞,更为简单或高效。
CVE 利用呈现向更高风险漏洞集中的趋势
零日漏洞的利用率仅小幅上升,因此 2026 年 1 月至 2026 年 8 月漏洞利用增长的主要驱动因素,被认为集中在 N 日漏洞的快速武器化上。尤其是高风险漏洞的利用,2025 年为 28 件,2026 年 1 月至 8 月增至 75 件,翻了一倍以上。
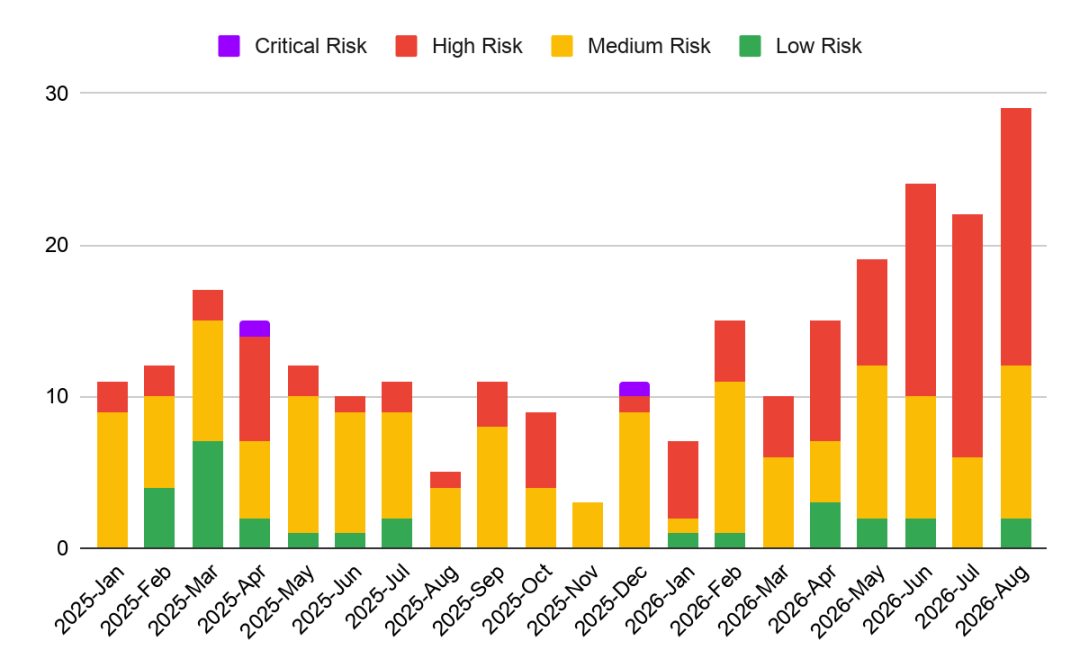
图 5:按 GTIG 漏洞风险评级划分的实际被利用漏洞数量,2025 年 1 月至 2026 年 8 月(来源:GTIG)
按攻击面划分的利用情况
在 2026 年 1 月至 2026 年 8 月被利用的漏洞中,影响边缘和安全设备的占 14%,影响企业目录与协作枢纽的占 11%。边缘网关已成为初始访问的主要途径。2026 年 1 月至 8 月被利用的边缘缺陷中,超过 65% 属于高/严重威胁风险评级,攻击者正积极瞄准未经认证的公开管理接口,利用企业 EDR 智能体的盲区。
尽管发现的 CVE 数量急剧上升,攻击者的利用仍然集中在边界设备与对外暴露的企业服务上。
比较特定类别的增长率
将每月的原始数量绘制成图后,由于差距悬殊,相对势头反而难以看清:例如 8 月发现的零日漏洞仅为个位数,而披露的漏洞超过 10,000 件。为便于直接比较各漏洞层级之间的增长率,图 7 以 2025 年 1 月的基线 0 为基准,对四项指标进行指数化,并给出 3 个月移动平均增长率的趋势线。
•CVE 披露总量(128%): 如前所述,原始 CVE 披露数量在 2026 年 1 月至 2026 年 8 月期间翻倍。3 个月移动平均增长率表明,2026 年 CVE 披露在稳步加速。
•已披露的高风险漏洞(241%): 这是整个数据集中增幅最陡的一项,到 2026 年 8 月已达到初始基线的约 3.5 倍(增长 241%)。剔除 Linux、Oracle 和 TOTOLINK 后,2025 年 1 月至 2026 年 8 月的增长率仅为 128%。
•CVE 的实际利用(127%): 2026 年 1 月至 8 月,CVE 利用的增长速度与 CVE 披露总量大致相同,但 3 个月移动平均趋势线显示,利用的增长直到 2026 年第二季度才全面显现。
•零日漏洞利用(59%): 在 2026 年年中之前一直维持在基线水平(每月 8 至 12 件零日漏洞)附近,8 月达到 22 件。这一增长反映在 3 个月移动平均增长率上,从 2026 年夏季开始呈现上升趋势。
这一清晰的视觉差异表明,2026 年漏洞利用的缓慢增长,源于对现实漏洞中高风险利用的快速、有针对性的武器化,而非新增零日漏洞的激增。
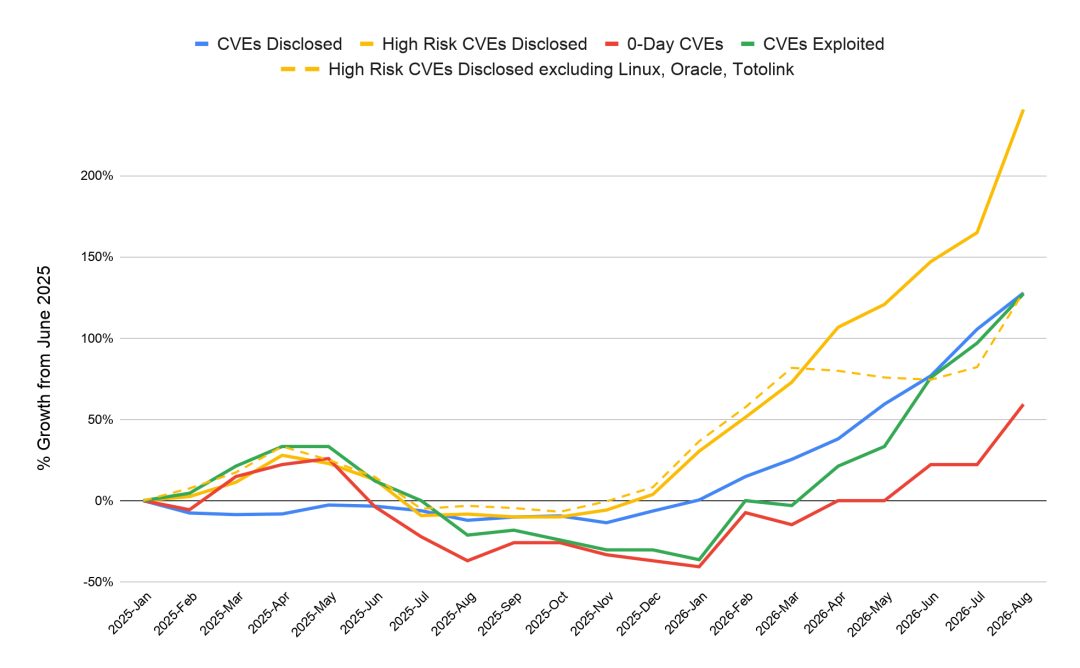
图 6:以 2025 年 1 月的 0% 为基准指数化的 3 个月移动平均增长率(来源:GTIG)
作为猎手的 AI:借助 AI 的漏洞发现
检测方法与归因的现状
在当前的公开数据中,由于两个结构性因素,由 AI 发现的漏洞被大幅低估。
1.缺乏标准化的元数据: 公开的 CVE 存储库中尚无统一标注 AI 归因的元数据标签,因此只能依靠人工进行启发式追踪。
2.第一方与云端的静默修补: CVE 编号通常预留给需要协调客户打补丁的本地部署软件和第三方软件,因此大型云厂商和 SaaS 提供商日常会直接在生产环境中修复 AI 检测到的漏洞,而不申请正式的 CVE ID。此外,许多发现成果在既有的协同漏洞披露 (CVD) 周期内会被限制公开。
不过,通过多层验证流程,可以识别出很可能是由自主智能体发现的漏洞。
1.经过验证的实验室与厂商台账: 直接汇入来自前沿 AI 研究计划已确认的披露信息。
2.公告与发布信息解析: 以程序化方式监控网络安全和基础设施安全局 (CISA) 的公告、MITRE 的记录以及厂商公开的安全信息,识别出明确承认根本原因发现或 PoC 合成由自主 AI 智能体(如 Hacktron AI、AISLE)完成的条目。
风险画像的差异:AI 发现与传统发现
对已披露漏洞中很可能由 AI 发现的部分进行分析,提示它们与人类或扫描器进行的传统发现存在结构性差异。AI 智能体检测到的低风险漏洞相对较少,中风险和高风险漏洞相对较多。
GTIG CVE 风险评级 | 非 AI 发现的 CVE | AI 发现的 CVE |
|---|---|---|
低 | 69% | 39% |
中 | 28% | 58% |
高 | 3% | 4% |
表 1:按风险评级划分的漏洞占比——AI 发现与非 AI 发现的比较——2026 年 1 月至 8 月(来源:GTIG)
传统 CVE 披露以低严重性的检测结果为主(低威胁风险 69%,中威胁风险 28%)。相比之下,AI 发现的漏洞呈现相反的分布:58% 属于中威胁风险(超过基线的两倍),低风险检测结果降至 39%。
这一分布被认为在很大程度上反映了研究项目中这些系统的范围设定与部署方式。在研究项目里,研究人员并不以发现表面缺陷和合规告警为目的执行大范围自动扫描,而是有意指示自主智能体审计关键基础设施与敏感权限边界,把重点放在影响较大的检测结果上。Mandiant 报告称,在对客户代码库进行时点评估时使用专门的 Agentic Vulnerability Discovery Harness (AVDH),也得到了类似结果。
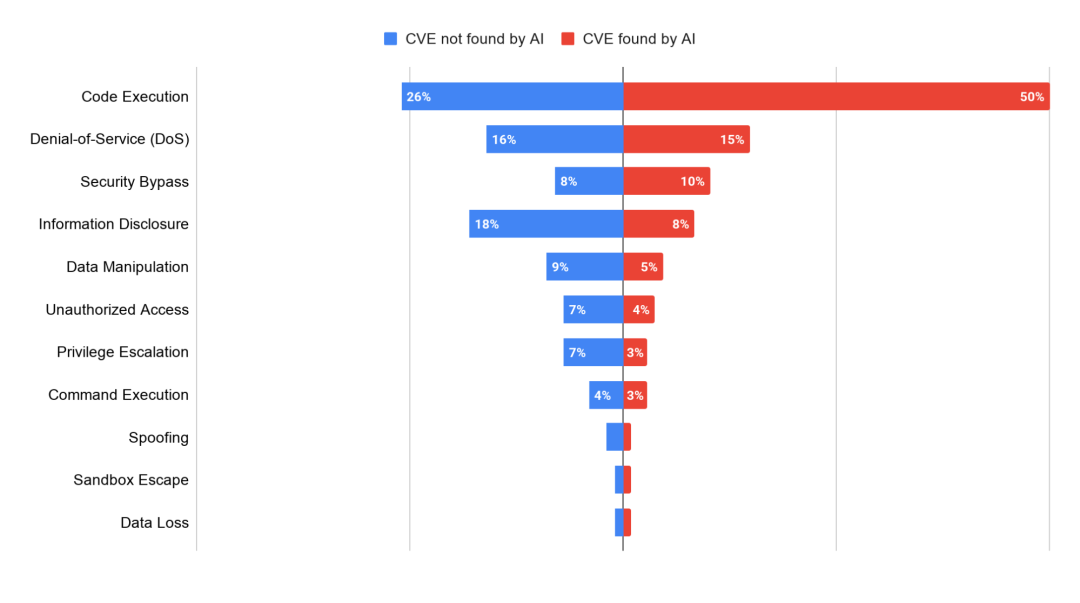
图 7:按利用结果划分的漏洞占比——AI 发现与非 AI 发现(来源:GTIG)
AI 发现的漏洞与未由 AI 发现的漏洞之间的差异,在利用结果方面同样明显。可导致远程代码执行 (RCE) 的漏洞恰好占 AI 发现漏洞的 50%,而在广泛的 CVE 生态系统中仅占 26%。反过来,AI 智能体在影响较小的类别中漏洞发现率较低,信息泄露(8% 对 18%)和数据操纵(5% 对 9%)的漏洞发现率,不到未被判定为 AI 发现的漏洞的一半。
对代码执行的集中,被认为源于前沿智能体的运作方式。自主系统被设计为能够在核心 C/C++ 库、运行时和虚拟机监控程序之间导航复杂的多步语义代码路径。借助模糊测试框架合成、内存状态建模以及对晦涩边缘情况逻辑的串联,AI 模型擅长识别传统静态分析器一贯无法检测到的内存损坏(缓冲区溢出、释放后使用)和逻辑绕过。
就目前而言,AI 发现漏洞的利用得到确认,还只是早期迹象,尚未形成既成趋势,但它表明,AI 发现的缺陷所带来的风险上升已不只是理论上的问题。
一个值得关注的案例是 CVE-2026-1731。这是由第三方研究智能体 (Hacktron AI) 自主发现的 BeyondTrust Privileged Remote Access (PRA) 和 Remote Support 中的未认证操作系统命令注入缺陷。披露之后,GTIG 确认威胁行为者已将该漏洞武器化,用于有针对性的初始访问活动,绕过企业边界。具体而言,GTIG 在披露后 4 天内观察到利用该漏洞的威胁集群,并在公开后 7 天内又观察到 5 个威胁集群。GTIG 确认这些威胁行为者开展了多种利用后活动,包括权限提升、数据窃取以及投放二次负载(如 SNOWLIGHT、SPARKRAT 和加密货币挖矿程序)。这一实战中的冲突表明,防御方 AI 智能体发现的,正是威胁行为者积极试图利用的高影响漏洞。
瞄准 AI:以 AI / LLM 运营栈为目标的漏洞
AI 栈漏洞的架构拆解
随着企业采用生成式 AI 的步伐加快,安全研究人员与攻击者的关注点也转向底层 AI 运营栈中的漏洞。在 2025 年 1 月至 2026 年 8 月的监测期内,GTIG 累计跟踪了 2,076 件与 AI 相关的 CVE 披露。仅 2026 年 1 月至 2026 年 8 月期间,就在 8 个核心架构层中识别出超过 1,500 件漏洞。
层 / 架构类别 | 主要技术与框架 | 主要漏洞向量 | 2026 年 |
|---|---|---|---|
AI 编排与智能体框架 | Flowise、Langflow、LangChain、Dify、LlamaIndex、AutoGen、CrewAI、Semantic Kernel、Letta、MCP、Pydantic-AI | 不可信工作流的序列化、不安全的 Python 工具调用、通过服务端模板注入 (SSTI) 实现任意代码执行 (RCE) 与命令注入。 | 782 |
AI Web 应用与门户 | Open-WebUI、AnythingLLM、FastGPT、LibreChat、RAGFlow、Gradio、Streamlit、LobeChat、Chainlit、GPT4All | 通过聊天代理实现的服务端请求伪造 (SSRF)、Markdown 渲染中的存储型跨站脚本 (XSS)、通过文档上传处理程序实现的本地文件包含 (LFI)。 | 230 |
推理与服务基础设施 | vLLM、Ollama、LiteLLM、Llama.cpp、Triton (NVIDIA)、Ray、TGI、SGLang、TensorRT-LLM、BentoML、LocalAI | 未认证的管理 API、模型检查点的反序列化、张量后端中的内存损坏、多租户资源耗尽。 | 212 |
模型安全公告 | 基础模型权重、系统提示词、护栏、评估工具(Garak、Lakera、Promptfoo) | 直接与间接提示词注入、系统提示词提取、护栏绕过、训练数据投毒、智能体自治程度过高。 | 106 |
ML 框架与枢纽 | PyTorch、Hugging Face(Hub / Datasets)、Transformers、ONNX Runtime、TensorFlow、Diffusers、DeepSpeed、Safetensors、Keras | 内存安全违规(堆溢出、C++ 张量算子中的越界读取),以及通过解压恶意模型/数据集归档包实现任意文件覆写。 | 99 |
前沿模型 | Anthropic、Gemini、OpenAI | 通过未经验证的 CLI shell 插值和不可信工作区配置的隐式执行实现任意代码执行 (RCE) 与命令注入;通过 Git 工作树目录混淆与内存工具中的符号链接遍历实现沙箱逃逸;在间接提示词注入和限制宽松的网络获取允许列表下,通过 Markdown 图片渲染实现隐蔽的数据外传。 | 97 |
MLOps 与测试追踪 | MLflow、ClearML、Weights & Biases(W&B)、Kubeflow、Langfuse、Langsmith、Arize、Phoenix、Helicone | 任意文件覆写 (LFI / RFI)、未认证的远程追踪服务器被劫持、共享测试注册表中的工件删除。 | 39 |
向量数据库与检索 | Milvus、Qdrant、ChromaDB、Weaviate、Pinecone、FAISS、LanceDB、PGVector、Marqo、Vespa | 未认证的集合操作、通过聚类/索引插件实现远程代码执行、元数据 SQL / JSON 查询注入。 | 19 |
表 2:以 AI 系统为目标的漏洞构成(来源:GTIG)
新的战场:编排与推理
2026 年 1 月至 8 月,AI 应用漏洞的披露集中在三个主要领域:智能体编排框架、后端服务基础设施和企业 AI 网关。
•智能体编排成为主要瓶颈: 编排中间件占全部 AI 相关缺陷的 50%,2026 年披露数量激增 347%。可视化工作流构建器(如 Flowise、Langflow)和自主框架为了实现与环境的交互,往往会部署动态代码执行节点。攻击者通过提示词注入或精心构造的工作流 JSON 利用这些节点,劫持执行循环,把自然语言提示词转化为未认证的远程代码执行。
•集中式 AI 网关与云内横向移动: 企业 AI 网关构成灾难性的双重威胁向量。在应用层,网关一旦被攻陷,会泄露第三方应用程序编程接口 (API) 密钥,以及包含个人可识别信息 (PII) 或专有源代码的私有提示词流。在基础设施层,这类网关会成为攻击者收集数据库凭据、向内部云环境横向移动的首个立足点。
•推理网关成为新的边界: 在后端服务基础设施(如 vLLM、Triton、LiteLLM、Ollama)中,2026 年披露了 212 件漏洞。这些缺陷中约有四分之一(24%)直接源于未认证的 API 端点或服务端请求伪造 (SSRF)。借此,远程攻击者可以获得直接的入口,用于绕过边界防火墙、耗尽昂贵的 GPU 计算资源或提取专有模型检查点。
AI 中间件的实际漏洞利用
AI 基础设施的零日漏洞利用尚未得到确认,但威胁行为者正在积极利用公开可用中间件中新近披露的漏洞。然而,在累计 2,076 件披露中,确认遭到实际利用的漏洞寥寥无几。在这些案例中,我们识别出若干被评为高威胁风险、并会导致未认证 RCE、命令注入或任意文件写入的漏洞。
1.CVE-2026-42271(BerriAI LiteLLM):Model Context Protocol (MCP) 服务器预览端点(POST /mcp-rest/test/connection)中的命令注入,会导致主机被接管和 API 凭据被盗。
2.CVE-2026-5027(Langflow):POST /api/v2/files 上传处理程序中的路径遍历文件写入,使远程威胁行为者能够将恶意文件(如 cron 任务、Secure Shell (SSH) 密钥)投放到主机上。
3.CVE-2025-3248(Langflow):在 /api/v1/validate/code 处通过 exec() 注入未经认证的 Python 代码,可立即实现 RCE。
未来展望
GTIG 预测,漏洞发现与利用的速度在中短期内继续上升的可能性很高。5 月的 AI 威胁追踪报告等研究,报告了首个已知案例:威胁行为者持有由生成式 AI 开发的零日漏洞利用脚本。该活动在执行实际攻击之前的作战规划阶段即被阻止,但对漏洞利用的结构性产物的分析,检测到了高置信度的 LLM 生成标记。9 月的 AI 威胁追踪报告指出,威胁行为者正在共享资源,并制作智能体型漏洞发现工具的原型。
无论是 AI 增强的漏洞发现,还是以 AI 基础设施和技术为目标的漏洞,公开可用的数据仍处于早期阶段。尽管如此,显示 AI 正在为漏洞发现做出贡献的迹象已经开始出现。自主研究智能体在被指派针对关键攻击面时,展现出检测高严重度缺陷的出色能力。智能体工作流擅长通过对复杂语义代码路径进行推理并合成动态证明框架,识别核心库与运行时中的内存损坏和逻辑绕过。由此,高级攻击者积极试图利用的缺陷究竟属于哪一类,也就变得清晰可见。
随着威胁行为者开始实际利用 AI 系统的漏洞,组织不能再将 AI 安全置于次要位置。要保护这一整体环境,就需要通过即时遏制策略、对自主智能体工作负载实施沙箱化,以及落实基于风险的漏洞管理,来防御新的边界。
目前,在威胁行为者扩大零日与 N 日漏洞利用规模之前,网络安全界有两个方面可以加强防御。第一,组织需要实现已披露漏洞的优先级排序与修复方式的现代化。另一篇博客文章中,Mandiant 提出了实施 AI 驱动漏洞管理的蓝图,帮助防御方应对攻击者从漏洞到发起攻击的时间不断缩短的局面。第二,向其他企业和消费者提供软件与服务的组织,需要在内部主动开展 AI 增强的代码审查,在生产环境发布、成为可被利用的漏洞之前,发现并修复缺陷。利用 Google AI Threat Defense 集成的 CodeMender 等智能体防御能力,在整个开发人员工作流中持续审计并修补代码,将变得十分重要。如果发布前的 AI 代码审查成为标准最佳实践,漏洞披露数量的增长率最终可能会放缓。
免责声明:本文译自 Google Cloud (Google Threat Intelligence Group) 发表的日文文章《AI 時代の脆弱性の発見と悪用の傾向》,版权归原作者及原站点所有。译文仅供技术交流与学习,不代表本号观点。翻译内容如有偏差,请以原文为准。如涉及版权问题,请联系本号处理。
本文转载自微信公众号「securitainment」,查看原文。版权归原作者所有,如有侵权请联系删除。