热点 | 欧盟委员会首度证实!AI驱动的网络攻击致业务遭遇停摆冲击
360数字安全 2026-11-20 18:00 北京
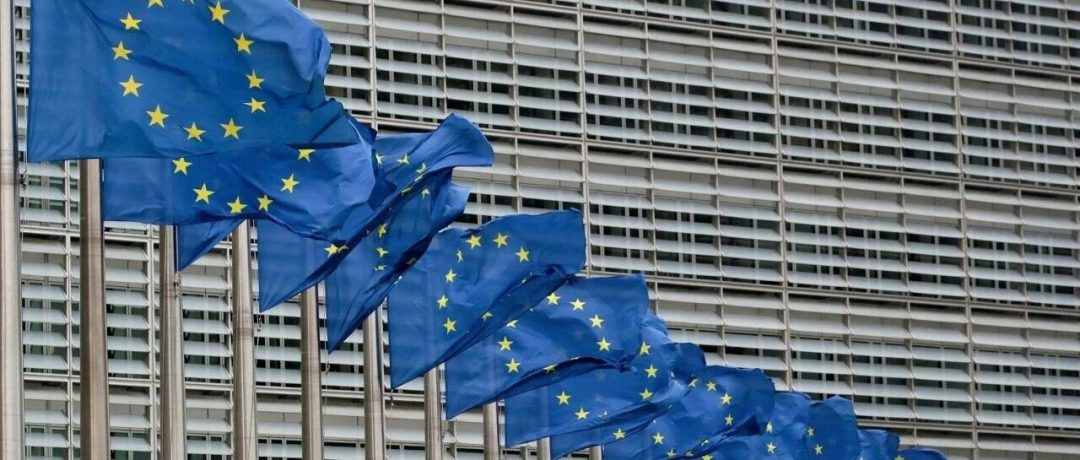
攻防博弈升级!欧盟委员会证实遭AI驱动的网络攻击
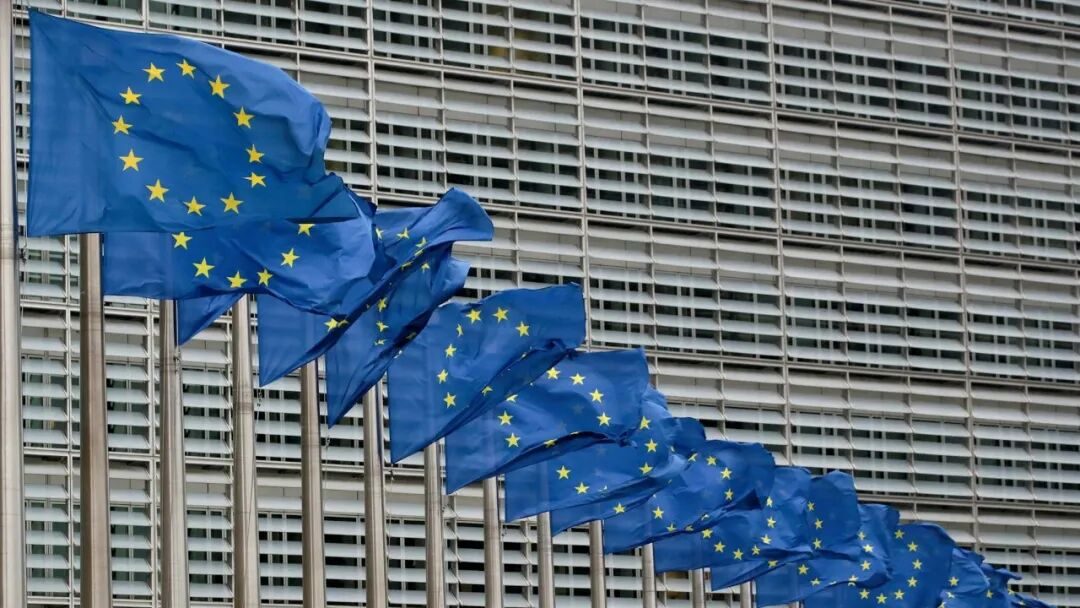
另据美国政治新闻网站Politico的跟进报道,人事薪资核算、医疗费用报销等承载敏感个人数据的核心业务系统在本次事件中受到冲击,服务中断周期长达10天,海量人员隐私数据存在外泄风险。险情发生后,欧盟委员会启动最高层级危机处置机制,分管科技事务的欧盟委员向全体委员专项通报本次安全态势。
攻防失衡加剧
AI对抗进入新阶段
该事件标志着,AI驱动的网络攻击已跳出安全行业的前瞻性风险研判范畴,转化为广大政企机构必须直面的现实安全威胁。
谷歌威胁情报团队(GTIG)同期发布的趋势报告,为这一风险的演化态势提供了量化佐证。报告显示,2026年1月至8月,漏洞披露与可被利用漏洞总量近乎翻倍;零日漏洞利用频次由2025年月均8起抬升至2026年月均11起,8月单月更是攀升至22起。
GTIG在报告中证实,攻击者已经实现依托大语言模型框架,在无人工介入的闭环链路内完成漏洞挖掘与漏洞利用,将传统入侵链路中以天、周为单位的攻防周期压缩至分钟级。
更值得警惕的是,N-Day漏洞风险被AI进一步放大。依托大模型自动化逆向分析能力,攻击者可快速比对补丁代码差异、定位可利用入口,大幅压缩补丁发布至漏洞武器化的时间窗口,留给防御侧的处置窗口期持续收窄。
一系列事件清晰印证了,AI正在重塑攻防博弈的底层逻辑,智能化攻击呈现三大显著特征:
攻击门槛持续下沉
过往漏洞挖掘、攻击载荷生成、多路径渗透推演高度依托攻击者个体经验,人力与时间成本构筑起天然门槛。随着AI工具广泛普及,攻击者可依托模型自动完成资产测绘、批量漏洞试错与攻击路径迭代,短时间内向大范围目标发起持续性探测。
攻防时序持续压缩
传统防护体系依托特征识别、事后告警处置构建防御,面对AI驱动下高频、高速的试探行为,滞后短板被持续放大,往往告警生成之际,攻击者已经完成多轮验证试探。
算力对抗形成新的不对称格局
当漏洞挖掘与利用进入机器算力竞速阶段,倘若防守方仍依赖人力密集型排查模式、固守静态合规核验思路,攻防力量对比将进一步失衡。
对冲机器速率
360以AI重塑安全底座
针对持续拉大的攻防不对称鸿沟,360依托二十余年的攻防实战积淀与AI技术储备,探索以AI重塑安全范式。基于海量攻防数据与CoE多专家协同安全大模型架构,360面向安全垂直领域专项训练打造安全大模型,可完成终端行为归因、网络告警研判、钓鱼邮件深度解析等复杂研判任务,并以此为底座持续推动安全智能体规模化落地。
针对AI驱动的新型网络攻击威胁,这套体系以AI原生能力对冲机器攻击的速率优势,跳出固化的合规清单视角,立足真实进攻视角对自有资产开展仿真推演,推动安全治理从事后应急转向事前预判、提前收敛风险,助力各类机构补齐防护短板。
作为这套实战思路下的落地载体之一,360近期发布的破阵子2.0渗透测试智能体,依托AI原生攻防框架复刻攻击方探测、验证的行为逻辑,能够针对当前AI驱动攻击的典型特征开展资产风险核验:
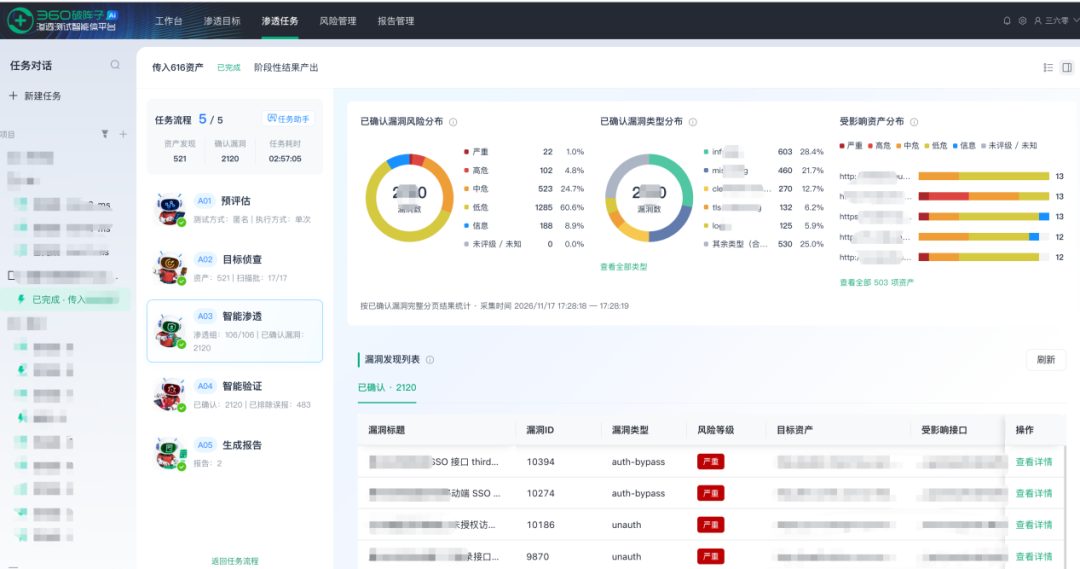
在应对策略上,其升级了漏洞验证引擎并扩充实战渗透能力,优先识别易被AI快速武器化的安全隐患,支撑大范围资产的高效同步排查;
在环境适配上,针对国产化基础设施评估供给不足的痛点,其实现了国产CPU、GPU、操作系统、数据库及中间件的全链路原生兼容,确保AI推理、漏洞核验与渗透调度在信创环境下闭环执行;
在结果呈现上,其重构了分层风险研判输出体系,面向不同岗位差异化输出风险信息,兼顾高层管理视角的风险研判与一线技术团队的整改指引。
攻防对抗是持续迭代的动态博弈,欧盟本次遭遇AI赋能攻击充分印证了,传统被动的防护模式已经无法适配AI智能时代的对抗格局。
面向持续演变的智能威胁,360破阵子将持续深耕智能攻防领域,把高强度对抗淬炼的实战能力沉淀为体系化的风险防御底座,为千行百业的数智化跃迁保驾护航。
想要了解更多详情
欢迎拨打咨询电话
400-0309-360
往期推荐
| |||
| |||
|
本文转载自微信公众号「360数字安全」,查看原文。版权归原作者所有,如有侵权请联系删除。