Heyiwei,似像非像的 IoT 僵尸网络
原创 花十一一 2026-11-20 08:32 北京
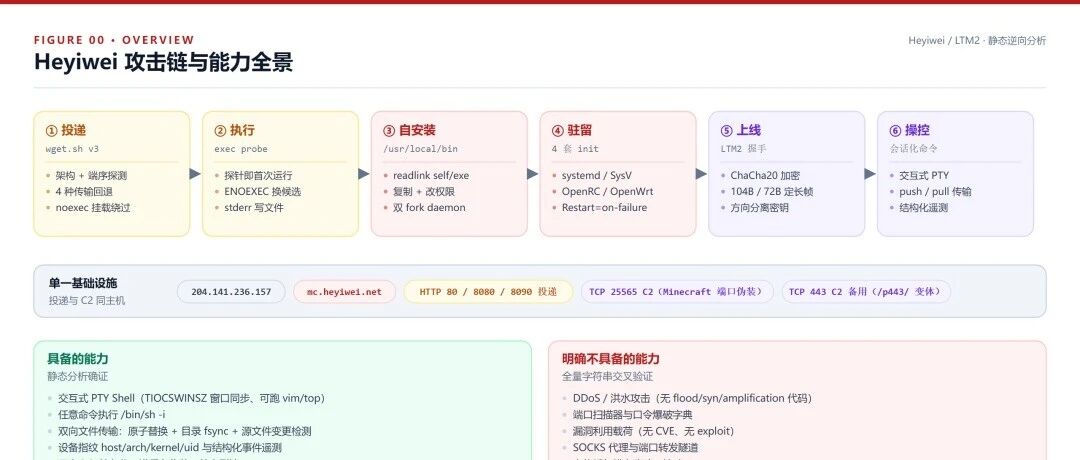
没有 DDoS,没有扫描器,却有完整伪终端、ChaCha20 加密信道和自启启动的远控Heyiwei。
起因是一个开着目录索引的 Python SimpleHTTP 服务。这种东西每天都能撞见几个,大多是 Mirai 变种的下载站,文件名一看就知道什么路数。
这个有点不一样:
TEXT
aarch64@ amd64@ arm@ armv7l@ csky/
Heyiwei-aarch64 Heyiwei-mips Heyiwei-x86_64 ...
p443/ wget.sh wget.sh.bak-arch
aarch64、armv7l、mips 这些很常见,但 csky/ 这个目录就少见了。再往下翻还有 arc700 和 mcore。能为这几个架构单独出构建的,不是随手扫公网的路数。
另一个让我停下来的是 wget.sh 里的一段注释——作者写给自己的复盘,说某次投放有 54 台设备把载荷拉走了,结果一台都没回来。
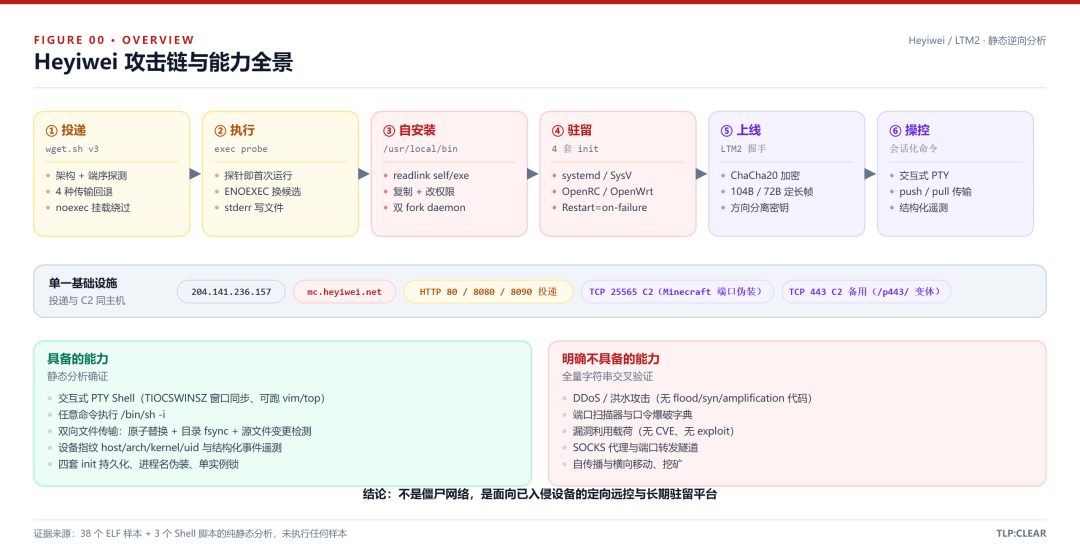
把 72 个文件全拉下来(去重后 41 个:38 个 ELF 加 3 个脚本,8.4 MB),逐个逆完之后,结论是这玩意儿不是拿来打流量的。它没有扫描器,没有弱口令字典,没有 SYN flood,也没有矿池地址。但它有完整的伪终端、带 fsync 校验的文件传输、ChaCha20 加密信道、四套 init 自启、进程名伪装。
说白了就是一套远程运维 agent,只不过装在别人家的路由器上。
一、样本介绍
38 个 ELF 的特征高度一致:全静态链接、符号全剥离、字符串明文、没有加壳也没有混淆,GCC 15.2.0 (Ubuntu) 编译,纯 C 手写,体积在 107KB 到 162KB 之间。
静态链接这个选择很实在——嵌入式设备的 libc 版本千奇百怪,静态链进去就不用管了。代价是体积,但对于十几万字节的东西来说无所谓。
架构覆盖是这样:
架构族 | 具体目标 |
|---|---|
x86 | i486 / i586 / i686 / x86_64 |
ARM | v4 / v5 / v6 / v7 / AArch64 |
MIPS | mips(BE) / mipsel(LE) / mips64 |
其他 | PowerPC、ARC700、C-SKY、MCORE |
MIPS 出了大小端两个版本,还有 C-SKY 和 MCORE,ARM 一路往下兼容到 v4。这组组合不是给服务器准备的,是给消费级路由器、4G/5G LTE CPE 和运营商定制网关准备的。这类设备跑 OpenWrt 或者厂商魔改固件,默认口令常年不改,固件好几年不更新,而且 24 小时在线。
C2 域名 mc.heyiwei.net 解析回 204.141.236.157,跟投递站是同一台机器。443 和 25565 两个端口都开着,连上去之后服务端一个字节都不发,就等客户端先开口。
25565 是 Minecraft 的默认端口,但我在全量字符串里没找到任何 handshake、varint、motd 之类的 Minecraft 协议字段。所以这只是端口层面的伪装,让出向流量在防火墙日志里看着像在联机打游戏。· · ·
二、脚本里的奇怪注释
wget.sh 只有 7144 字节,但注释写得比代码还认真。开头那段是这么写的:
SH
# Why v3: the turk.lst run had 54 real in-range devices fetch /wget.sh and then
# /Heyiwei-mips, and not one called back. `uname -m` reports plain "mips" on
# most consumer LTE CPE even when userspace is little-endian, so they were
# handed a big-endian binary and execve() failed with ENOEXEC.
翻译一下:有份叫 turk.lst 的目标清单,跑完那一轮,54 台在网设备把 wget.sh 和 Heyiwei-mips 都拉走了,零回调。原因是消费级 LTE CPE 的 uname -m 只报 mips,可用户态实际是小端,拿到大端二进制 execve() 直接 ENOEXEC。
这段话信息量不小。首先,目标是按地域分组管理的(turk.lst,大概率是土耳其)。其次,他们能精确统计到"54 台拉取、0 台回调",说明后端投递日志是完整的。再次,这是在真实设备上调出来的,不是闭门造车。
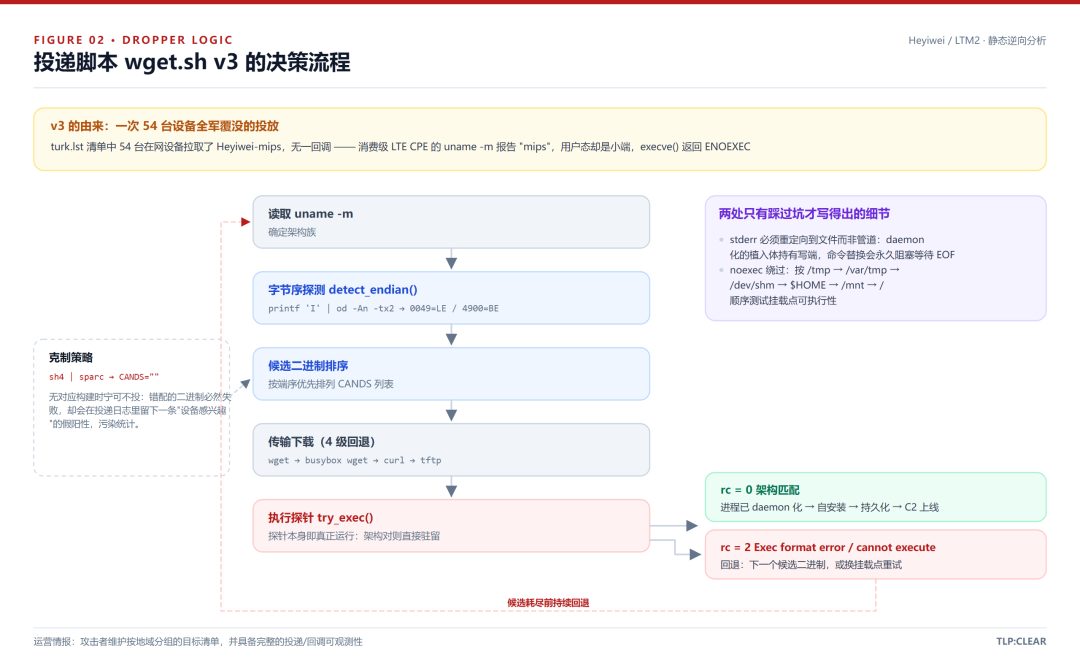
v3 的做法是不再相信 uname。先用 printf 'I' | od -An -tx2 按主机字节序读一个 16 位字,小端出 0049,大端出 4900,据此给候选二进制排序。然后直接试着跑——跑起来了就说明架构对,跑不起来(Exec format error / cannot execute)就换下一个。
这个"执行探针"其实挺聪明的:探针本身就是真正的运行。架构对了直接就地驻留,不存在"先探测、再执行"中间那段容易被拦的窗口。
还有一处细节,作者专门写了注释解释:
SH
# stderr goes to a file, not a pipe: a daemonising implant holding the write
# end would make command substitution block forever waiting for EOF.
植入体 daemonize 之后会一直攥着 stderr 的写端,这时候用管道做命令替换,$(...) 会一直等 EOF 等到天荒地老。这种坑不是看文档能看出来的。
最让我意外的是它对不支持的架构的处理——宁可不投:
SH
sh4|sh4a|superh) CANDS="" ;; # No build exists for this architecture.
sparc|sparc64) CANDS="" ;;
注释说得很直白:投一个必然跑不起来的二进制,会在投递日志里留下一条"这台设备有兴趣"的假记录,把统计污染了。他们是把投递日志当数据资产在维护的,不是打一枪换个地方。
顺带说一句,/p443/ 下那份 wget.sh 对 sh4 和 sparc 反而会投 Heyiwei-armv5l,还把 arc700 换成了 powerpc。两份脚本策略不一致,看着像不同时期或者不同人维护的两条线。· · ·
三、通信协议:LTM2
逆的是 Heyiwei-x86_64(SHA-256 62e2b8a6c75c…)。协议名来自它的魔数:
TEXT
LTM2CHLO 客户端 → 服务端
LTM2SHLO 服务端 → 客户端
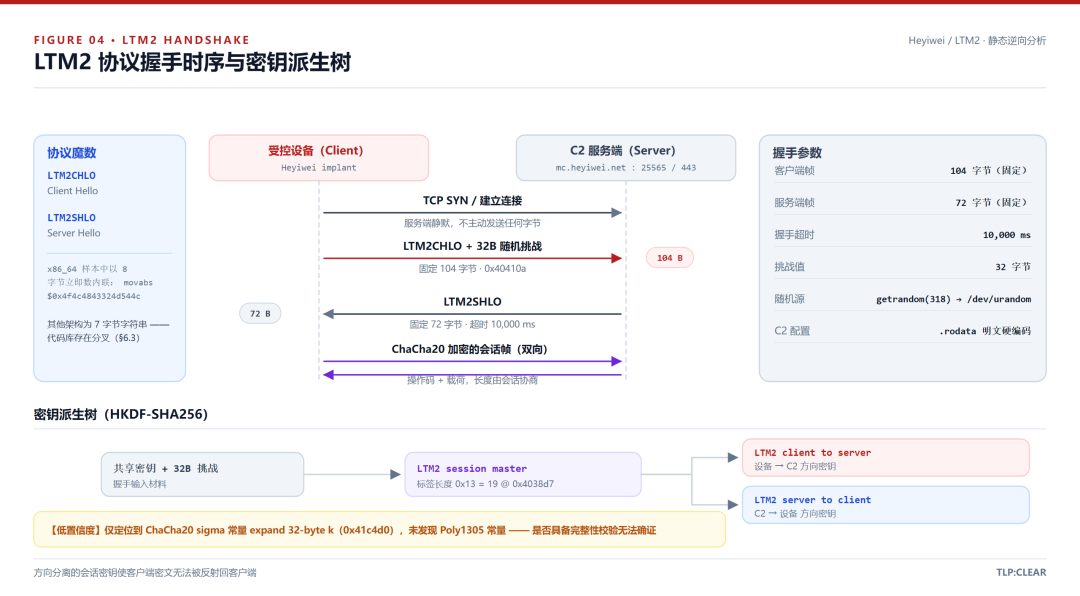
图 3 客户端帧 104 字节、服务端帧 72 字节,都是定长,超时 10 秒。
握手时客户端先发 32 字节随机挑战。随机数走 getrandom() 系统调用,失败了回退 /dev/urandom——新内核老内核都照顾到了,考虑到目标里有一堆 2.6 时代的固件,这个回退是必要的。
密钥派生这块有个挺有意思的细节。.rodata 里有个 16 字节的 LTM2 session mas,一开始我以为是被截断了,后来看到运行时往后面拼了个 ter,凑成 19 字节的 LTM2 session master,正好对上传进 KDF 的长度参数 0x13。往下还有两个标签:
TEXT
LTM2 client to server
LTM2 server to client
也就是说两个方向用的是不同的会话密钥,客户端发出去的密文没法被原样反射回来。这是正经密码学工程里的做法。
加密算法用的 ChaCha20,依据是 .rodata 里那串 expand 32-byte k(sigma 常数,整个二进制只出现一次)。这个选择也很务实:AES 在 x86 上有 AES-NI 撑着,但在 MIPS、C-SKY 和低端 ARM 上只能纯软件实现,又慢又占空间;ChaCha20 全靠加法、循环移位、异或,没有 S 盒查表,在什么 CPU 上都跑得动。
不过这里要收着说:我只找到了 ChaCha20 的常量,没找到 Poly1305 的任何痕迹。ChaCha20 本身只管机密性,完整性一般要配个 MAC 才构成 AEAD。所以 LTM2 到底有没有完整性校验,静态分析给不出答案,我也不打算硬猜。· · ·
四、样本功能
命令分派是一张跳转表,在 0x41c640,报文首字节决定走哪个分支,一共 7 个显式操作码加一个默认分支。
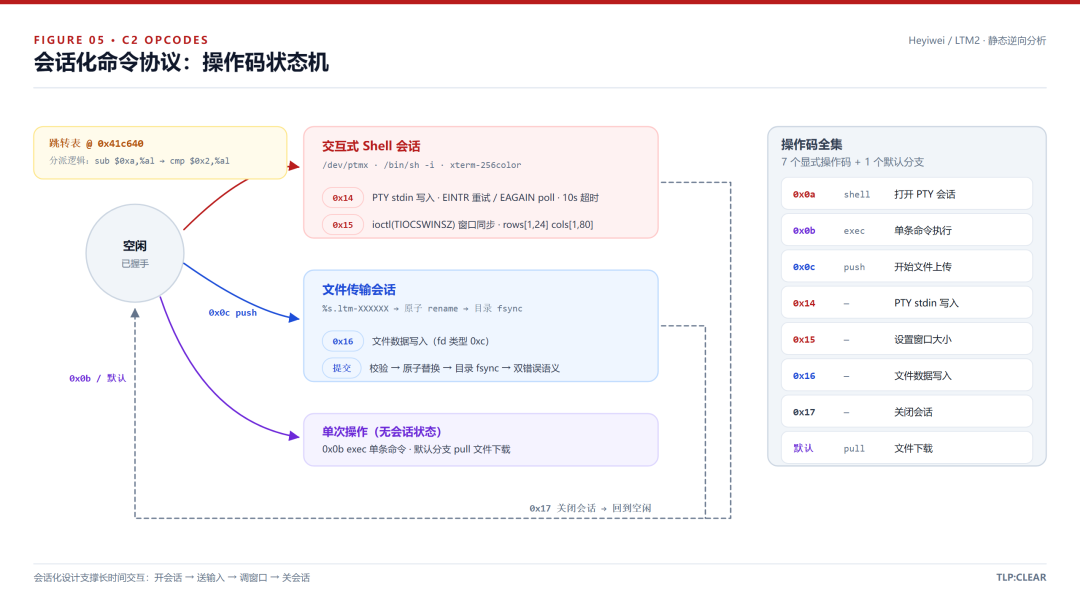
注意它是会话化的,不是那种"发一条命令、回一个结果"的简单后门。开了会话之后可以持续喂输入、调窗口、再关掉。几个实现细节值得单独拎出来说。
它给的是真终端。 样本会去开 /dev/ptmx,设 TERM=xterm-256color,起 /bin/sh -i,还实现了 ioctl(TIOCSWINSZ)。后面这个意味着攻击者在本地把终端窗口拉大,远端的 stty size 会跟着变。所以 vim、top 这种 TUI 程序在上面能正常跑——这是拿来当日常终端用的,不是只能执行单行命令的玩具。
PTY 写入的异常处理很完整。 不是一个 write() 完事,而是 EINTR 直接重试、EAGAIN 就 poll() 等可写,整体压在 10 秒总超时里,超了报 PTY input failed。慢速 PTY 下既不忙等也不会卡死。
文件传输做了原子替换。 数据先写到 %s.ltm-XXXXXX 这样的临时文件,再原子 rename,最后还要 fsync 一次目录项。而且它区分了两种失败:
TEXT
file verification or commit failed
file replaced but directory sync failed; durability unconfirmed
第二条的意思是:文件内容已经换好了,但目录项的 fsync 没成功,持久性没法保证。作者很清楚"文件数据落盘"和"目录元数据落盘"是两码事,前者成功不代表断电之后文件还在。
说实话,看到这行字符串的时候我愣了一下。这种对数据一致性的较真,在恶意软件里几乎见不到,倒是很像写数据库或者存储系统的人留下的习惯。
它还有个 source file changed 检测,传输过程中本地源文件被改动会被发现。往 /etc/hosts、/etc/resolv.conf 这类文件上覆盖的时候,这能避免写进去一份半新半旧的内容。
另外它自带了一套轻量 DNS 解析,自己读 /etc/resolv.conf(nameserver、search、options ndots 都解析)、查 /etc/hosts、自己拼查询报文,不走 getaddrinfo()。一是静态链接时不用把 glibc 的 NSS 那一套拖进来,二是不少路由器固件的 libc 解析行为本来就不太可靠。· · ·
五、持久化
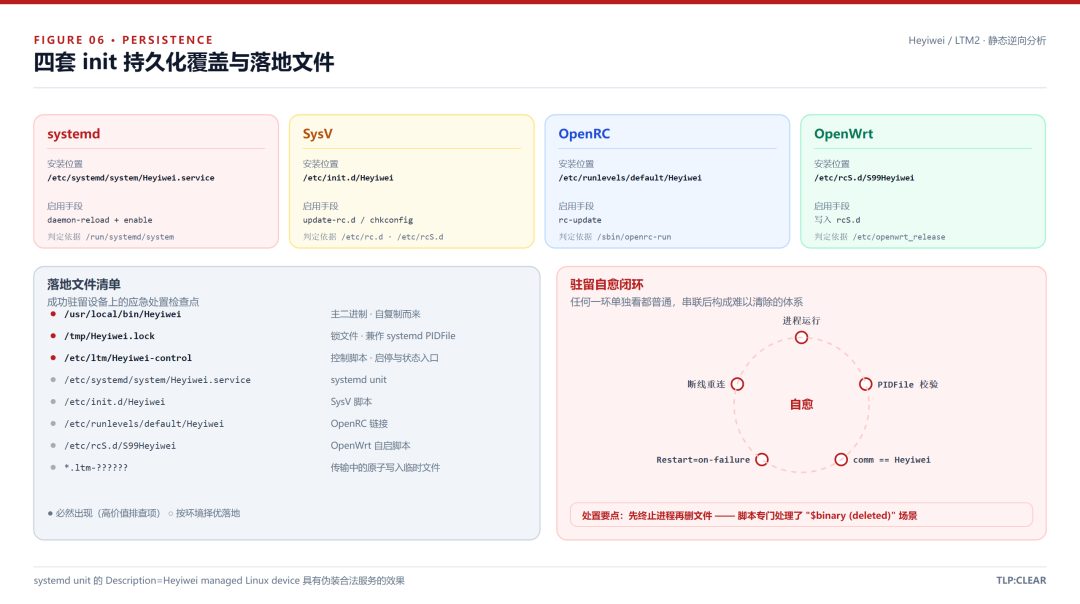
它会先探测环境,再决定往哪套 init 里塞:看到 /run/systemd/system 就写 systemd unit,看到 /etc/rc.d 走 SysV,/sbin/openrc-run 走 OpenRC,/etc/openwrt_release 走 OpenWrt 的 rcS.d。四套全覆盖,从现代发行版到老旧路由器固件都能落地。
systemd unit 里带 Restart=on-failure 和 RestartSec=5,崩了五秒后自动拉起来。描述写的是 Heyiwei managed Linux device——管理员扫一眼 systemctl list-units,看着还挺像个正经的设备管理服务。
进程这边是个闭环:prctl(PR_SET_NAME, "Heyiwei") 把进程名改掉,systemd 拿 /tmp/Heyiwei.lock 当 PIDFile,SysV 脚本再去比对 /proc/$pid/comm 是不是 Heyiwei。所以这个进程名不只是伪装,它是整套驻留体系判断"我还活着吗"的基准。
锁文件的处理也比一般样本讲究得多。open() 的标志是 O_CREAT|O_RDWR|O_NOFOLLOW|O_CLOEXEC|O_NONBLOCK,权限 0600,打开之后还要确认是普通文件、校验属主、检查权限位、确认硬链接数等于 1,最后才加 F_SETLK。O_NOFOLLOW 防的是有人拿符号链接劫持锁文件,O_CLOEXEC 防的是 fd 泄漏给 PTY 子进程。这是系统管理员写守护进程的路子。
下面这点对处置最关键。 SysV 脚本判断服务是否存活时,有这么两行:
SH
exe=$(readlink "/proc/$pid/exe" 2>/dev/null) || return 1
case "$exe" in "$binary"|"$binary (deleted)") return 0;; *) return 1;; esac
它专门处理了 (deleted) 的情况,也就是二进制已经被删了、进程还在跑。所以如果你只是把 /usr/local/bin/Heyiwei 删掉就以为完事了,进程照样在跑,脚本还会告诉你服务"运行正常"。必须先杀进程,再清文件和自启项。
变体这块顺带提一句。/p443/ 下的二进制跟根目录版本只差 5 个字节,cmp -l 一比就看出来了:C2 端口字符串从 25565 改成 00443,同一套源码重新编了一遍而已。/csky/ 下那 10 个 .bin 更省事,只改 ELF 头的 e_flags,对应不同芯片 ABI。
还有个坑提醒下同行:file 对 C-SKY 和 MCORE 的识别不靠谱,我这边一开始被识别成了 "Motorola RCE",看得一头雾水。这种冷门架构老老实实用 readelf 看 e_machine。· · ·
六、和僵尸网络的区别
把所有样本的字符串交叉比对之后,可以确认下面这些能力一个都没有:DDoS 和各种洪水攻击(没有 flood、syn、amplification 相关的任何代码)、端口扫描器、口令爆破字典、漏洞利用载荷、SOCKS 代理和端口转发、自传播、挖矿。
这里有个我自己踩的坑值得说一下。字符串里有 default、enable、shell 这几个词,我一度以为是弱口令字典,追到 .rodata 偏移才发现它们分别来自 systemctl enable、runlevels/default 和 shell 这个命令名,三个毫不相干的上下文。自动化 IOC 提取特别容易在这种地方翻车。
综合下来大概是这么个评价:
👉 表格可左右滑动查看完整内容
维度 | 评级 | 说明 |
|---|---|---|
持久化 | 高 | 四套 init 全覆盖,崩溃自愈,还校验进程身份 |
工程严谨度 | 高 | 原子写入、目录 fsync、端序探测、超时控制 |
隐蔽性 | 中 | 端口和进程名都做了伪装,但字符串全是明文 |
抗分析 | 低 | 没混淆、没加壳、没反调试 |
横向移动 | 无 | 完全靠外部投递 |
直接破坏性 | 无 | 不攻击、不扫描、不挖矿 |
把这份能力清单单拎出来看,跟一套正规的远程运维 agent 几乎重合。区别只在于它没经过授权、改了进程名、走的是自己写的加密协议,以及目标设备是不会跟谁签授权书的路边路由器。
七、处置
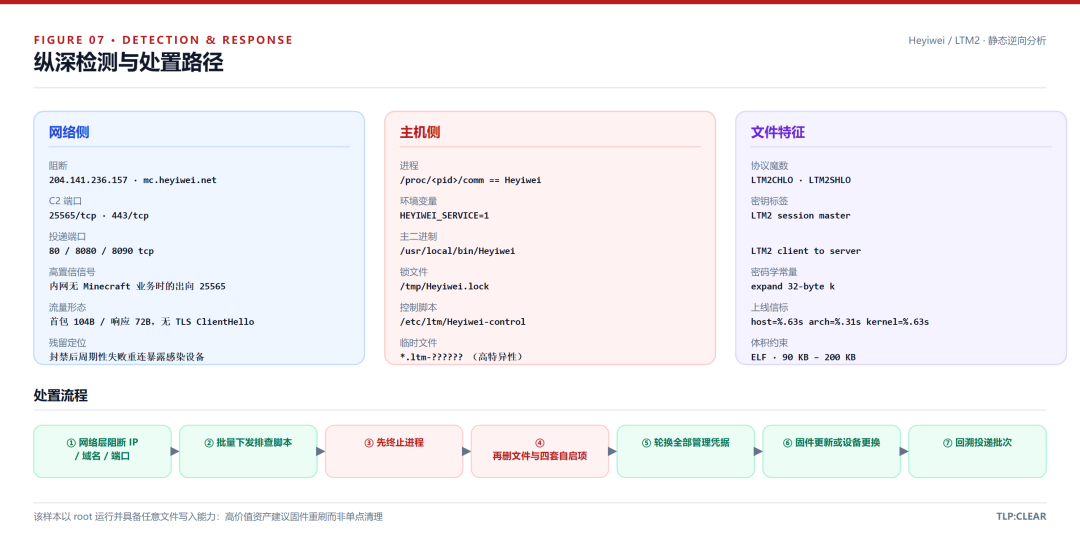
网络侧先把 204.141.236.157 和 mc.heyiwei.net 封掉,然后盯出向的 25565/tcp 和 443/tcp。如果内网本来没有 Minecraft 业务,那么指向非游戏服务商 ASN 的 25565 出向连接就是个置信度相当高的信号。投递站那边关注 80、8080、8090 上对 /wget.sh 和 /Heyiwei-* 的请求。
另外封禁之后别急着收工:残留的感染设备会周期性地重连失败,这个节奏正好拿来定位哪些机器还中着。
主机侧的排查项:
TEXT
/usr/local/bin/Heyiwei
/tmp/Heyiwei.lock
/etc/ltm/Heyiwei-control
/etc/systemd/system/Heyiwei.service
/etc/init.d/Heyiwei
/etc/runlevels/default/Heyiwei
/etc/rcS.d/S99Heyiwei
*.ltm-?????? ← 传输中的临时文件,特异性很高
进程名(/proc/<pid>/comm)== Heyiwei
环境变量 HEYIWEI_SERVICE=1
YARA 规则:
YARA
rule Heyiwei_LTM2_RAT
{
meta:
description = "Heyiwei IoT RAT - LTM2 protocol, C2 mc.heyiwei.net"
severity = "high"
strings:
$p1 = "LTM2CHLO"
$p2 = "LTM2SHLO"
$p3 = "LTM2 client to server"
$p4 = "LTM2 server to client"
$p5 = "LTM2 session master"
$c2 = "mc.heyiwei.net"
$lk = "/tmp/Heyiwei.lock"
$sv = "HEYIWEI_SERVICE"
$ct = "/etc/ltm/Heyiwei-control"
$cc = "expand 32-byte k"
condition:
uint32(0) == 0x464C457F and
filesize > 90KB and filesize < 200KB and
(3 of ($p*) or (2 of ($p*) and 2 of ($c2,$lk,$sv,$ct) and $cc))
}
$p* 这组协议字符串特异性最高,中三条就能定。后面那个放宽的分支是留给分叉版本的——不同架构的样本并不是同一次构建出来的,x86_64 把魔数编成了 8 字节立即数,其他架构则是普通字符串,所以字符串布局会有出入。
几个样本哈希(SHA-256):
TEXT
62e2b8a6c75cde2ec395c34ac5055be0d0c51d796e93d37b2f1681a833693896 Heyiwei-x86_64
60494e23258a902387b64f7a201acf9d3190521504ac6143f16593aac181a9a4 Heyiwei-aarch64
19579840075efd5234e5087a170ba0d0fdb20d6c66608007756a8c95b00b9be8 Heyiwei-mips
ad2093e45299f0e977c1781287996bb171b901e1515608b2ce0327b38ebbc651 Heyiwei-mipsel
c4ba69f29d8095bf65f5ccc8b818bca4441ca364c6d1830f7e5b1468b88f0d39 wget.sh
处置顺序:网络层封禁,批量排查,先杀进程,再删文件和四套自启项,轮换设备上所有管理凭据(初始入侵大概率就是默认口令进来的),然后联系厂商更新固件或者直接换设备,最后回溯边界日志看看这批投递影响了多少台。
最后提醒一句:这东西是以 root 跑的,而且有任意文件写入和命令执行。已经确认中招的设备,没法排除攻击者还留了别的后门、或者动过固件配置。真正重要的资产,建议直接重刷固件,别在上面做单点清理。
最后
Heyiwei 没有 0day,没有复杂混淆,连自传播都没有,技术上说不上高深。让我多看了两眼的是它的完成度:9 种指令集、4 套 init、2 个 C2 端口;MIPS 端序歧义、noexec 挂载、daemonize 管道阻塞这些真实设备上才会碰到的问题,一个一个都修了;文件锁、原子写入、结构化日志这些运维级的做法全都用上了;甚至为了保住投递统计的准确性,刻意不投那些注定失败的架构。
现在大部分 IoT 威胁检测是围着"流量异常"建的——DDoS、扫描、爆破,都得先闹出动静才能被发现。而这种安静趴着、需要的时候才握一次手的远控代理,基本不进这套视野。
本文转载自微信公众号「huasec」,查看原文。版权归原作者所有,如有侵权请联系删除。