AI攻防提速,传统安全防线正在失效?企业如何构建AI原生安全体系
原创 徐晓丽 2026-11-20 13:21 北京
AI时代,安全竞争不只是比谁发现风险更快,更是比谁能够更早构造安全、持续验证安全。
点击蓝字 关注我们
前言:
AI攻防提速,传统安全防线还能跟得上吗?
当前,AI正加速融入企业研发与业务运营。大模型提升研发效率,Agent通过连接业务系统、调用外部工具,推动应用开发和业务流程向自动化、智能化演进。与此同时,AI原生环境也在改变传统安全治理的底层逻辑。
Google威胁情报团队(GTIG)2026年9月发布的研究显示,2026年8月漏洞披露数量达到10,740个,是当年1月的两倍以上;同期,每月被实际利用的漏洞数量也从2025年的平均10.5个上升至18个。这些数据不仅包括AI辅助发现的漏洞,更多体现为攻击者利用AI工具在加速推动N-day漏洞快速武器化。
国内安全厂商悬镜安全持续跟踪软件供应链漏洞、恶意依赖及AI投毒等新型威胁,自2026年以来,其供应链安全监测逐步向AI应用及智能体生态延伸。从官方的情报披露来看,紧急AI安全情报、紧急AI投毒情报及高危0day漏洞预警的发布频率也有所提升。
这些变化指向一个共同趋势:AI正在加速漏洞发现、攻击准备与漏洞利用,过去需要较长时间完成的漏洞分析、攻击准备和利用过程,正在被AI进一步压缩。
AI让开发更快,也让攻击更快;当业务变化速度超过安全治理速度,传统安全体系还能跟得上吗?
一、“从对抗的艺术”走向“构造的科学”的启示
“对抗式防御”听起来很专业,说白话就是:见招拆招。
这套模式在传统信息化时代发挥了重要作用,其基本逻辑是:通过持续增强检测和响应能力,尽可能缩短攻击者与防守者之间的能力差距。
但AI正在改变这一对抗关系。
一方面,大模型和智能体降低了部分安全攻击活动的技术门槛。漏洞分析、攻击路径研究、恶意代码生成和攻击流程自动化等工作,正在获得AI能力的辅助。另一方面,AI生成代码的不可预测性、模型和数据的可信问题,以及Agent自主决策和工具调用带来的风险,也让企业面临越来越多难以通过传统规则提前定义的安全问题。
更重要的是,AI应用具有持续变化的特点。模型可以更新,数据可以变化,工具和插件可以动态接入,Agent也可能根据任务需要不断调整执行路径。企业的安全边界因此不再局限于传统应用、网络和终端,而是向模型、数据、代码、工具链及智能体运行环境持续延伸。
如果继续沿用“见招拆招”的思路,单纯依赖增加检测工具、提高扫描频率和扩大人工安全投入,企业很容易陷入持续追赶威胁的被动局面。
2026年10月,邬江兴院士围绕网络安全提出了“从对抗的艺术走向构造的科学”的观点。其核心要义是构造决定安全,以动态异构冗余(DHR)拟态构造为代表,不再依赖攻击先验特征,而是通过架构层面的多样性、动态性、冗余性耦合,形成攻击面的“测不准效应”。
将这一思路延伸到AI应用开发与运营场景,意味着安全建设需要发生三个重要转变。
从事后检测走向风险前置与内生安全。
从单点防护走向开发与运营一体化治理。
从静态规则防护走向持续验证与动态治理。
二、AI/Agent落地浪潮下,
企业要重点应对的四类场景
结合当前企业AI应用落地情况,以下四类场景尤其值得关注。
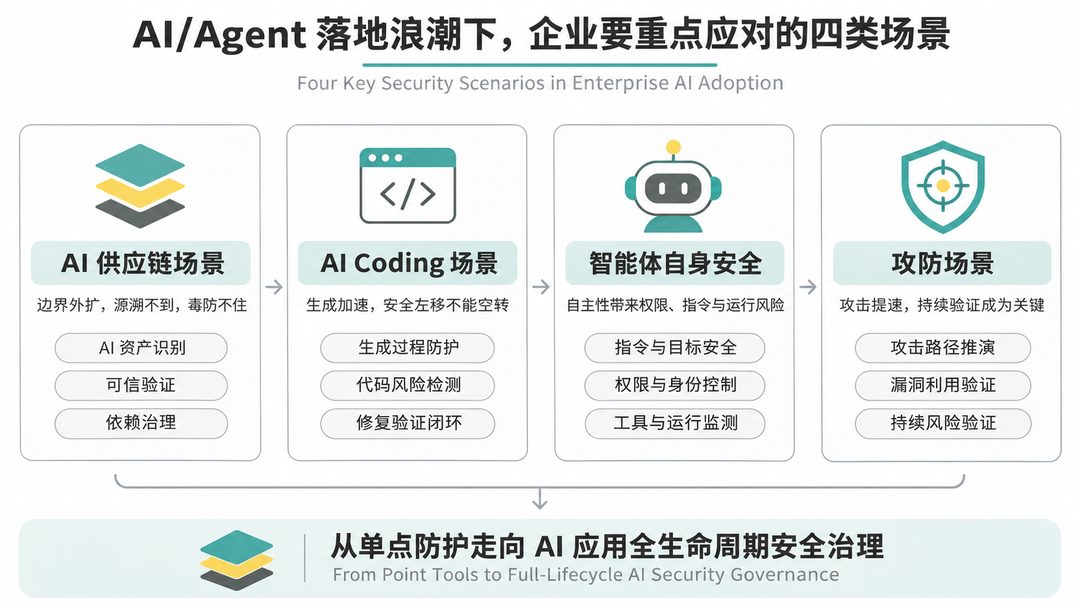
(1)AI供应链场景:
边界外扩,源溯不到,毒防不住
以前的供应链主要是开源组件。进入AI时代,供应链边界进一步扩大。企业不仅需要管理传统软件组件,还需要面对大模型、训练数据、模型文件、向量数据库、AI框架、插件、MCP服务以及各类第三方工具。
这意味着,风险可能隐藏在任何一个看似正常的引入环节。例如,下载的模型文件可能被恶意篡改,训练数据可能遭到投毒,开源依赖可能被植入恶意代码,第三方插件和工具也可能存在漏洞或恶意行为。一旦某个可信组件被污染,风险就可能沿着依赖关系进入企业研发环境,甚至进一步传播至生产系统。
2026年5月11日,攻击组织TeamPCP利用流水线漏洞,仅用6分钟时间,就向npm仓库发布84个恶意版本。到当天结束,170个包、404个恶意版本被污染。这起事件被称为TanStack事件,也是2026年上半年规模最大的一起针对AI开发者生态的软件供应链攻击。
除了TanStack事件,5月发生的微软代码库连续遭遇供应链攻击、GemStuffer事件暴露智能体参与供应链攻击的潜在风险,以及8月份Deadbugz事件将供应链风险延伸至MCP生态件事也很典型。
传统SCA很擅长回答“用了哪些包、这个包有没有已知漏洞”。但现在却回答不了:这个模型文件从哪来、有没有被替换过?这个MCP服务声明的能力和实际行为一致吗?这个镜像里的AI资产,和构建时的清单对得上吗?
这意味着,AI供应链安全需要从传统软件成分分析进一步延伸至AI资产识别、可信验证、依赖关系治理和运行时行为监测。
(2)AI Coding场景:
AI生成代码加速,安全左移变成空转
AI Coding正在改变传统软件研发模式。
但AI生成代码最麻烦的地方,往往不是“写错”,而是“写得太顺”。
它会很自然地长出一段看起来合理、逻辑上也说得通、但恰好多开了一扇门的代码;也会“顺手”引入一个不安全的默认配置、一个过期的依赖版本、一个“先跑通再说”的鉴权判断。
更重要的是,开发人员还可能因为过度信任AI生成结果,而忽略代码背后的安全隐患。如研发人员过度信任AI生成结果,安全问题就可能随着代码提交和应用构建快速进入生产环境。
Veracode在2025年发布的《GenAI Code Security Report》显示,其测试模型生成代码的平均安全通过率约为56%,意味着约44%的测试任务生成了包含已知漏洞的代码。这说明代码生成能力的提升,并不必然带来安全编码能力的同步提升。
AI Coding安全不能简单理解为给AI生成的代码再做一次扫描,而需要重新思考人、AI与安全工具之间的协作关系。
AI可以成为开发人员的效率助手,但不能成为安全责任的替代者。安全左移也不能停留在增加检测工具,而应真正进入AI生成、代码审查、修复验证的研发闭环。
(3)智能体自身安全:
自主性带来的权限、指令与运行风险
Agent的风险从来不在“答错一句话”,而在“它真的能做事”。
随着Agent逐步接入企业办公系统、业务平台、数据库和外部服务,AI开始从信息交互主体转变为能够影响真实业务流程的执行主体。
但随之而来的安全风险也更加复杂。
首先是指令风险。Agent可能受到恶意提示词、外部文档或间接提示词注入的影响,偏离原定任务目标,执行攻击者希望它完成的操作。
其次是权限风险。Agent通常需要调用API、访问数据或操作业务系统。如果权限配置过大,或者缺少必要的身份验证和操作约束,一次错误决策就可能造成数据泄露、越权访问甚至业务操作失控。
再次是工具与连接风险。Agent依赖外部工具、插件和MCP服务完成任务。如果这些连接缺乏安全验证,攻击者就可能通过恶意工具、被污染的数据或不安全的接口,将风险传导至Agent及其关联系统。
最后是运行行为风险。Agent能够持续执行任务,甚至与其他Agent协同工作。传统以用户登录、接口访问和网络流量为中心的安全监测方式,可能难以准确识别Agent的真实意图、操作上下文及异常行为。
OWASP发布的《2026年Agentic Applications十大安全风险》将Agent目标劫持、工具滥用、身份与权限滥用以及不安全的Agent间通信等列为重点风险方向,反映出Agent安全已经从模型本身扩展到身份、权限、工具调用和运行行为等多个层面。Agent安全已经不能仅依赖传统模型安全检测来解决。
企业需要进一步建立覆盖Agent全生命周期的治理机制:既要管好Agent使用什么模型、接入哪些工具,也要明确它代表谁执行任务、能够访问什么数据、可以执行哪些操作,以及出现异常时如何及时阻断和追溯。
(4)攻防场景:
攻击提速,攻击门槛被AI拉平了
AI不仅改变了软件开发,也正在改变网络攻防的成本结构。
以前做一次完整的红队演练,要人、要时间、要经验。现在AI可以自动侦察、自动试错、自动换payload,可以帮攻击者省掉侦察、试错、写利用、换马甲的时间。
Google威胁情报团队在2026年9月发布的AI威胁追踪报告中指出,攻击者正在从简单使用AI生成内容,逐步转向利用Agent工作流实现更高程度的自动化。报告还记录了一起案例:攻击者在不到六小时内完成了针对云资源的入侵,并进一步规划、构建和执行了自动化凭证窃取活动。
与此同时,VulnCheck2026年7月发布的《1H 2026 State of Exploitation Report》报告也显示:漏洞从CVE公开到被纳入KEV目录的中位时间,从2025年的120天缩短至2026年上半年的80天。这意味着企业需要更加重视漏洞披露后的风险研判和修复优先级。
这组数据进一步说明,攻击提速并不意味着所有漏洞都会被迅速利用,也不能将漏洞数量增长简单归因于AI。但可以确定的是,攻击者利用新披露漏洞的整体速度仍在加快,企业漏洞修复与风险响应窗口在持续收窄。
对于企业而言,传统依赖年度渗透测试、周期性漏洞扫描和人工安全评估的方式,仍然具有重要价值,但难以单独应对持续变化的攻击面。
未来攻防的竞争,不只是比谁发现漏洞更快,更是比谁能够持续验证风险、及时发现防护缺口并完成闭环处置。
总体来看,AI供应链、AI Coding、Agent自身安全和AI攻防并不是彼此孤立的四类问题,而是贯穿AI应用开发与运营全过程的风险场景。
它们共同指向一个趋势:企业需要的不再是针对某个环节的单点安全工具,而是一套能够贯通研发与运营、覆盖AI应用全生命周期的安全治理体系。
三、以AI治理AI:
悬镜安全新一代AI原生安全治理体系
围绕企业 AI 技术落地的关键环节,悬镜安全形成四大核心产品能力。
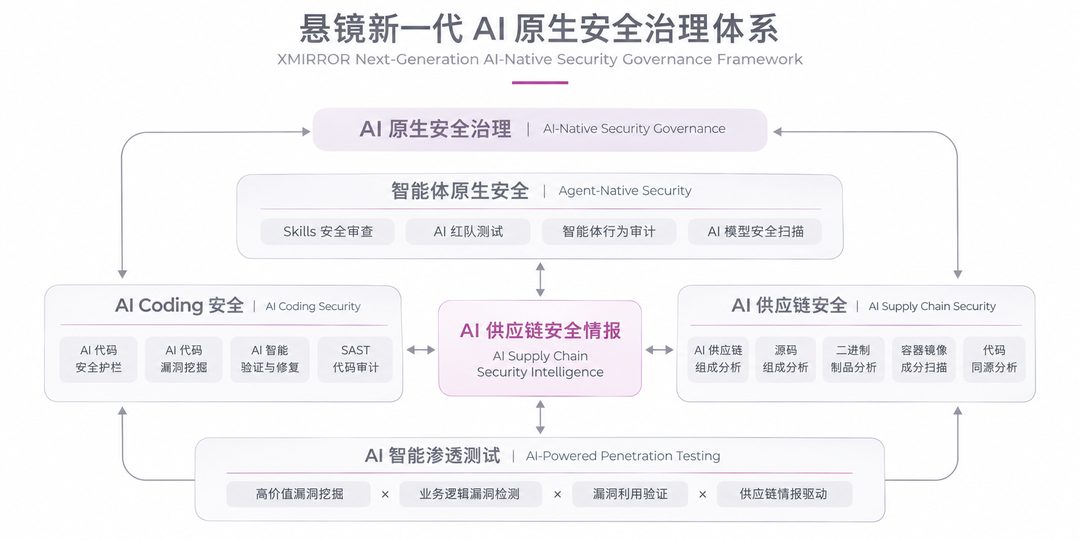
悬镜·AI原生安全治理体系
(1) 从 “软件成分分析” 延伸到 AI 供应链安全底座,源鉴SCA实现物料级风险识别
源鉴SCA是悬镜安全自研多模态的AI供应链安全治理平台,也是公司的旗舰产品,核心能力是软件组件成分分析和开源软件威胁检测。随着传统应用软件向AI应用的发展,源鉴SCA依托AI-BOM资产清单、组件依赖分析与AI供应链威胁情报关联技术,建立AI资产识别、风险溯源与可信准入机制。其治理从传统应用软件进一步演进到模型、权重、数据集、AI框架及第三方依赖等新型AI应用资产。
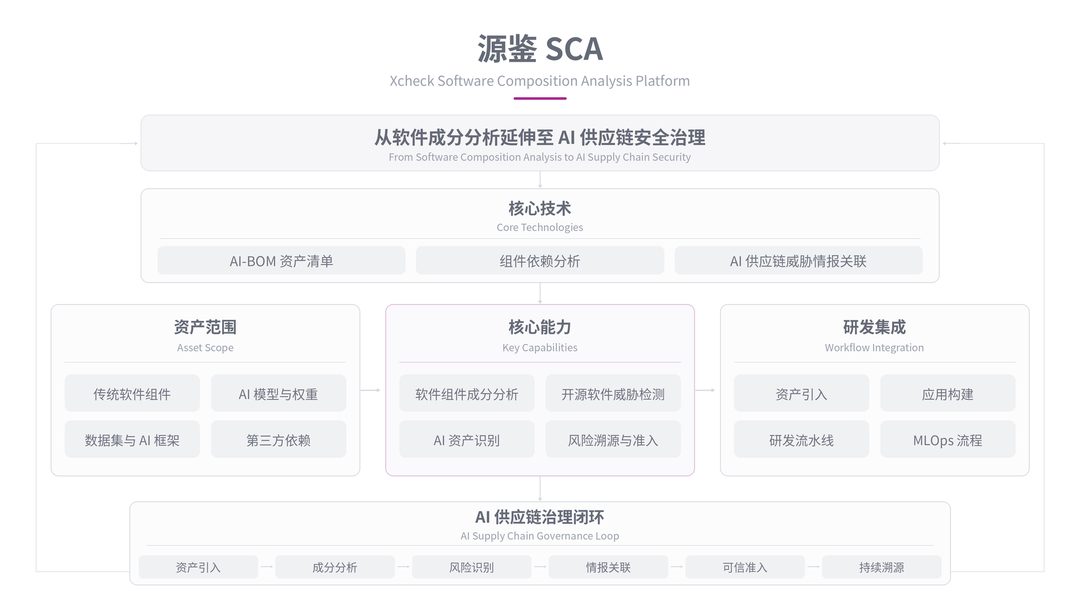
悬镜·源鉴SCA
通过与研发流水线及MLOps流程联动,源鉴SCA将恶意组件、模型投毒与高风险依赖等安全风险识别前置到资产引入和应用构建环节,提升AI供应链资产透明度与风险管控能力。
(2)让 “会推理的智能体” 去审 AI 写的代码,灵脉CodeAI保障生成式编码安全
灵脉CodeAI重点应对AI生成代码规模化增长及复杂业务逻辑漏洞难以发现的问题。
技术方面,融合仓库级智能体长上下文推理、跨文件调用链分析与深度代码语义理解技术,突破传统规则检测在复杂业务逻辑分析中的局限。并通过AI代码安全护栏与AI深度漏洞挖掘能力协同,将安全检测融入AI辅助编码、代码提交及CI/CD流水线。形成风险发现、智能研判、辅助修复与复测验证的闭环,推动代码安全从规则扫描向智能体自主分析演进。
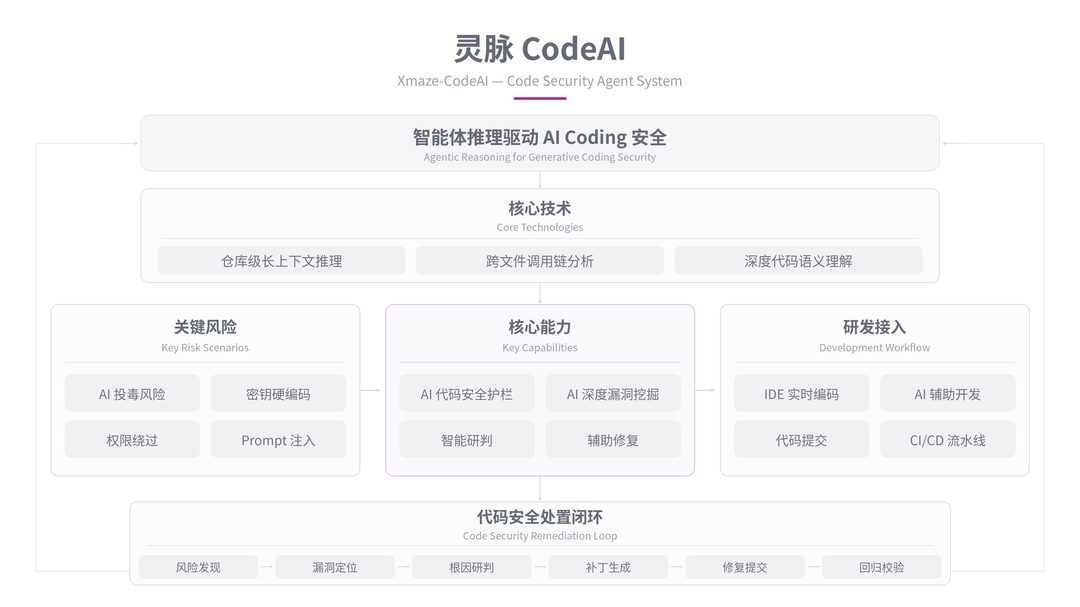
悬镜·灵脉CodeAI
该产品在IDE实时编码场景下拦截AI代码风险,精准识别AI投毒、密钥硬编码、权限绕过、Prompt注入等新型安全问题;借助Agent自动化处置闭环,一站式完成漏洞定位、根因研判、补丁生成、修复提交和回归校验,减少超78%人工安全排查工作,实现研发效率与安全管控双向保障。
(3)以多模态AIST与AIDR双引擎技术管控全生命周期,问境 AgentAI筑牢智能体原生安全防线
问境AgentAI是面向Agent智能体的新一代AI原生安全治理平台,重点覆盖AI/Agent开发、部署、运行全生命周期的风险检测与数字资产的透明化治理。
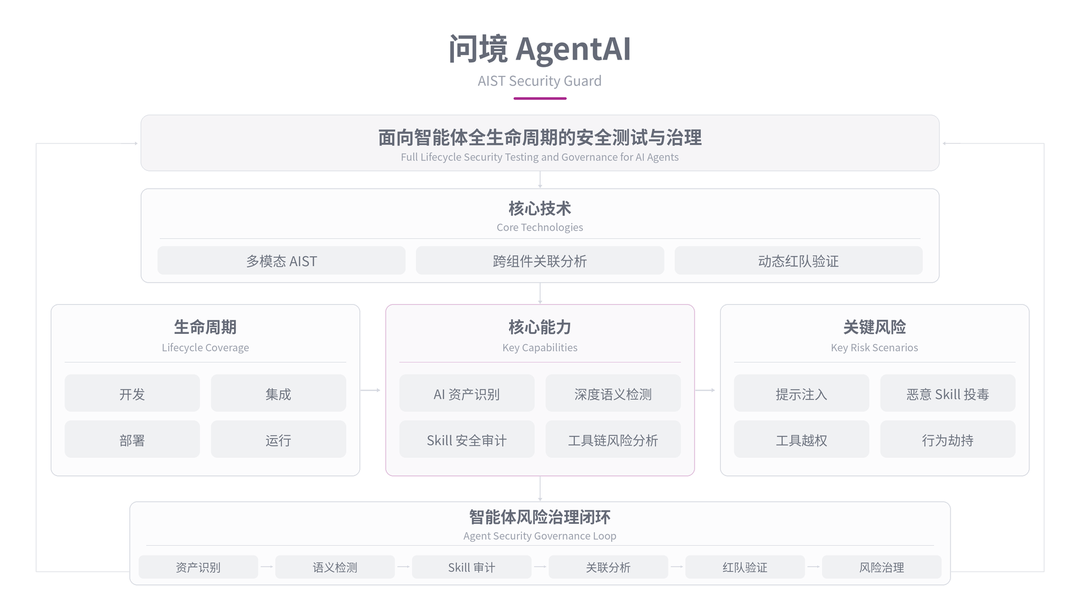
悬镜·问境AgentAI
技术上基于多模态AIST 与 AIDR 双引擎协同:AIST 多模态引擎整合 AI 资产识别、深度语义检测、Skill 安全审计、工具链风险分析、动态红队验证能力,捕获提示注入、恶意 Skill 投毒、工具越权、行为劫持等典型风险;AIDR技术负责智能体行为合规校验,持续比对任务目标、权限策略与实际行为轨迹,将安全检测从单点组件检测拓展至跨组件关联分析,强化智能体全链路风险识别、验证与治理能力。
(4)开展智能化攻防验证持续校验风险,灵脉AI-PTE驱动安全治理迭代
灵脉 AI-PTE是悬镜安全面向 AI 场景推出的AI渗透测试智能体平台,专注漏洞可利用性验证与安全防护有效性校验。
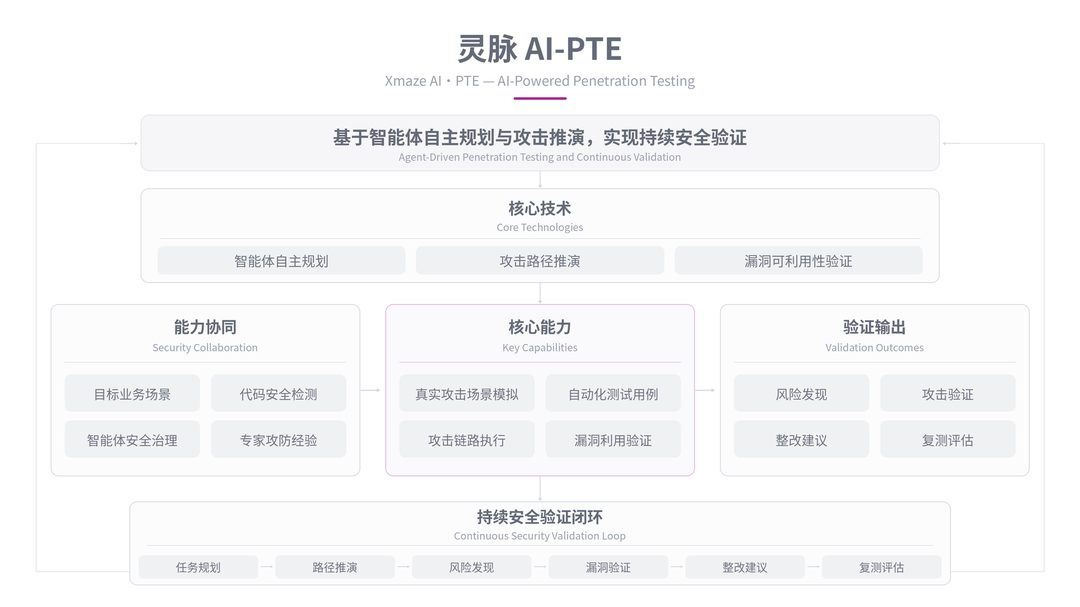
悬镜·灵脉AI-PTE
产品依托智能体自主规划、攻击路径推演与漏洞可利用性验证技术,模拟真实攻击场景,开展智能化渗透测试与风险验证。同时,深度融合AI智能决策算法与顶尖安全专家的攻防实战经验,将复杂的攻击链路转化为可自动化执行的高级测试用例。此外,通过与代码安全检测、智能体安全治理等能力协同,将风险发现、攻击验证、整改建议与复测评估连接起来,推动企业从静态风险检测向持续安全验证演进。
(5)打通单点检测能力实现体系协同,夫子ASPM落地开发与运营一体化闭环
悬镜安全围绕 AI 应用生命周期,以夫子ASPM作为体系化治理底座,协同源鉴SCA、灵脉CodeAI、问境AgentAI、灵脉AI-PTE四大核心产品,构建一体化 AI 原生安全协同治理体系:
资产引入环节:源鉴SCA识别AI供应链资产与引入风险,建立可信准入机制,风险数据同步至夫子 ASPM 统一纳管。
研发生产环节:灵脉CodeAI深入AI Coding流程,开展代码漏洞挖掘与安全护栏检测,检测结果汇入夫子 ASPM 进行工单流转与风险跟踪。
智能体应用环节:问境 AgentAI 覆盖智能体组件、权限配置与行为链路,开展全生命周期安全检测与风险治理,治理状态在夫子ASPM集中呈现。
持续验证环节:灵脉 AI-PTE 通过智能化攻防测试,验证风险可利用性与安全措施有效性,攻防结论回传夫子 ASPM 驱动策略迭代。
四类能力在夫子 ASPM 平台统筹下相互联动,将 AI 资产管理、研发安全、智能体安全与攻防验证纳入统一治理视角,形成从风险识别、分析研判、调度处置到验证整改的持续闭环。
四、小结:让安全跟上AI发展速度
AI正在重塑软件开发和业务运营,也正在重塑网络安全的攻防格局。
面对这种变化,企业需要重新思考安全建设的基本逻辑:
从事后响应走向风险前置,将安全能力融入AI应用自身的设计与构建过程;从单点防护走向开发与运营一体化,让安全覆盖模型、数据、代码、工具和Agent的完整生命周期;从静态检测走向持续验证,通过动态监测和智能化攻防测试,让安全能力能够跟随业务变化持续演进。
AI时代,安全竞争不只是比谁发现风险更快,更是比谁能够更早构造安全、持续验证安全。
以AI治理AI,让安全不再只是AI应用发展的外部约束,而成为支撑AI创新和业务发展的内在保障。
联系我们
合作电话:18610811242
合作微信:aqniu001
联系邮箱:bd@aqniu.com
本文转载自微信公众号「安全牛」,查看原文。版权归原作者所有,如有侵权请联系删除。