中亚黑客组织据报利用DeepSeek模型构建人工智能代理窃取敏感信息,警惕我人工智能技术遭恶意利用引发国际声誉风险及周边网络安全压力
FF 2026-11-20 11:14 辽宁
DeepSeek卷入中亚网络情报事件,2000余份政府文件遭获取,我海外利益面临新的安全考验
2026年11月,一起发生在中亚的网络情报事件引发国际关注。网络安全机构CloudSEK披露,疑似与哈萨克斯坦存在活动关联的Silent Lynx组织,利用以DeepSeek模型为主要技术组件的人工智能代理,针对塔吉克斯坦铁路、政府电子公文平台及乌兹别克斯坦地理信息系统开展持续性网络渗透。
调查涉及超过2000份国防部门关联文件,以及铁路运营资料、政府人员信息和系统访问凭据。
事件真正值得警惕的,并非某一人工智能模型被用于网络攻击,而是人工智能代理正在改变网络情报活动的组织方式,并可能通过中亚数字基础设施向我海外合作项目传导安全风险。
2000余份政府文件遭获取,人工智能代理成为重要执行工具
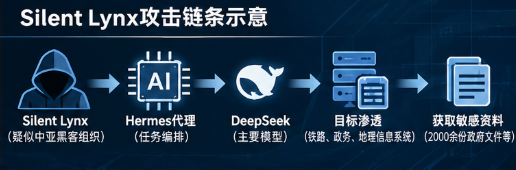
11月11日,CloudSEK公布调查结果。调查发现,攻击者一台意外暴露的服务器存有超过12GB数据,涵盖2026年4月至10月的操作记录、攻击工具及相关文件。调查显示,攻击者自8月中旬起持续进入塔吉克斯坦铁路部分网络,并利用普通铁路职员账户访问政府电子公文系统。
由于文件级权限控制存在缺陷,原本权限有限的账户得以读取其他部门资料,其中包括国防采购、人员调动、预算和边境工程等内容。
攻击行动还延伸至乌兹别克斯坦Smart Forestry项目使用的地理信息平台。
更具代表性的是,攻击者通过Hermes代理框架连接DeepSeek模型,使侦察、脚本编写、文件收集及任务管理等环节实现部分自动化。
路透社证实了该调查的主要披露内容。但现有证据并不支持将此次行动定性为DeepSeek自主发起攻击。目标选择、权限配置及任务指令仍由人为控制。
铁路与政务数据形成关联,中亚安全风险可能向我项目外溢
此次事件与我的关联,主要体现在跨境基础设施合作的信息链条。我与塔吉克斯坦在铁路货运、公路建设、口岸通关等领域存在现实合作。武威至胡占德货运线路已经投入运营,相关运输活动涉及多个中亚国家。一旦铁路运营信息、政府审批文件和企业往来记录被关联分析,攻击者便可能据此研判项目进度、运输安排、承包商关系及资金节点。
攻击者即使未直接进入我网络,也可能通过合作方的信息系统掌握部分项目情况。
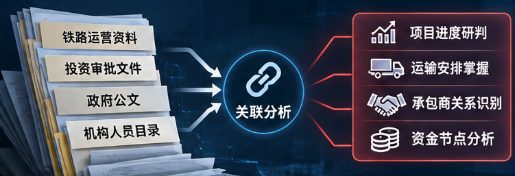
不过,公开证据尚未证明我合作项目核心资料已遭获取,也不能将塔吉克斯坦铁路网络失陷等同于中吉乌铁路工程遭受攻击。当前风险的主要特征,是存在间接信息暴露路径,具体损害程度仍待核实。
网络情报活动进入代理化阶段,传统安全防线面临新的适应压力
Silent Lynx事件反映出一个重要变化:网络攻击的效率提升,越来越依赖人工智能与现有工具的组合。传统网络渗透需要持续投入人员完成目标侦察、程序调整、文件筛选等工作。人工智能代理能够连接终端、脚本和任务管理系统,减少重复性操作。
英国国家网络安全中心2025年发布的评估认为,人工智能将提高既有网络入侵活动的效率和规模,增加网络安全防护压力。这一判断与此次事件呈现的技术趋势基本一致。更深层的问题在于身份认证与资源授权脱节。
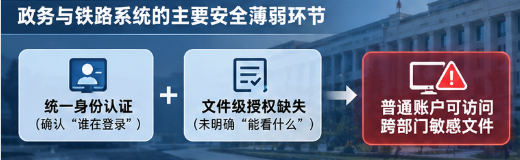
当合法账户可以批量访问超出岗位范围的文件时,外围防护措施便难以识别真实风险。人工智能代理的持续执行能力,又可能进一步放大这种制度性缺陷。
这意味着,网络安全治理不能仅关注外部入侵,还必须加强跨部门数据授权、异常访问审计和第三方账户管理。
我人工智能面临声誉风险,技术来源不能等同于行为责任
DeepSeek出现在此次攻击工具链中,可能成为国际舆论重新讨论我人工智能安全问题的切入点。现有公开材料没有证明DeepSeek开发企业参与此次行动,也没有证据表明我有关机构组织或指挥攻击。同样,研究机构提出的哈萨克斯坦活动关联,尚不足以直接认定国家责任。
Cisco Talos此前对相关活动集群的地理关联判断,也仅达到中等置信度。
从单点网络防护转向跨境协同,我海外项目安全治理需要前移
此次事件揭示的关键问题,是跨境数字基础设施的安全薄弱环节可能沿业务合作关系扩散。
我相关企业应重点核查境外合作方的数据访问权限、项目文件流转、身份凭据及第三方运维渠道,建立异常通报和联合处置机制。
未来一段时期,还需关注相关资料是否被继续利用、是否出现针对我企业的关联攻击,以及人工智能代理滥用是否引发新的国际监管措施。
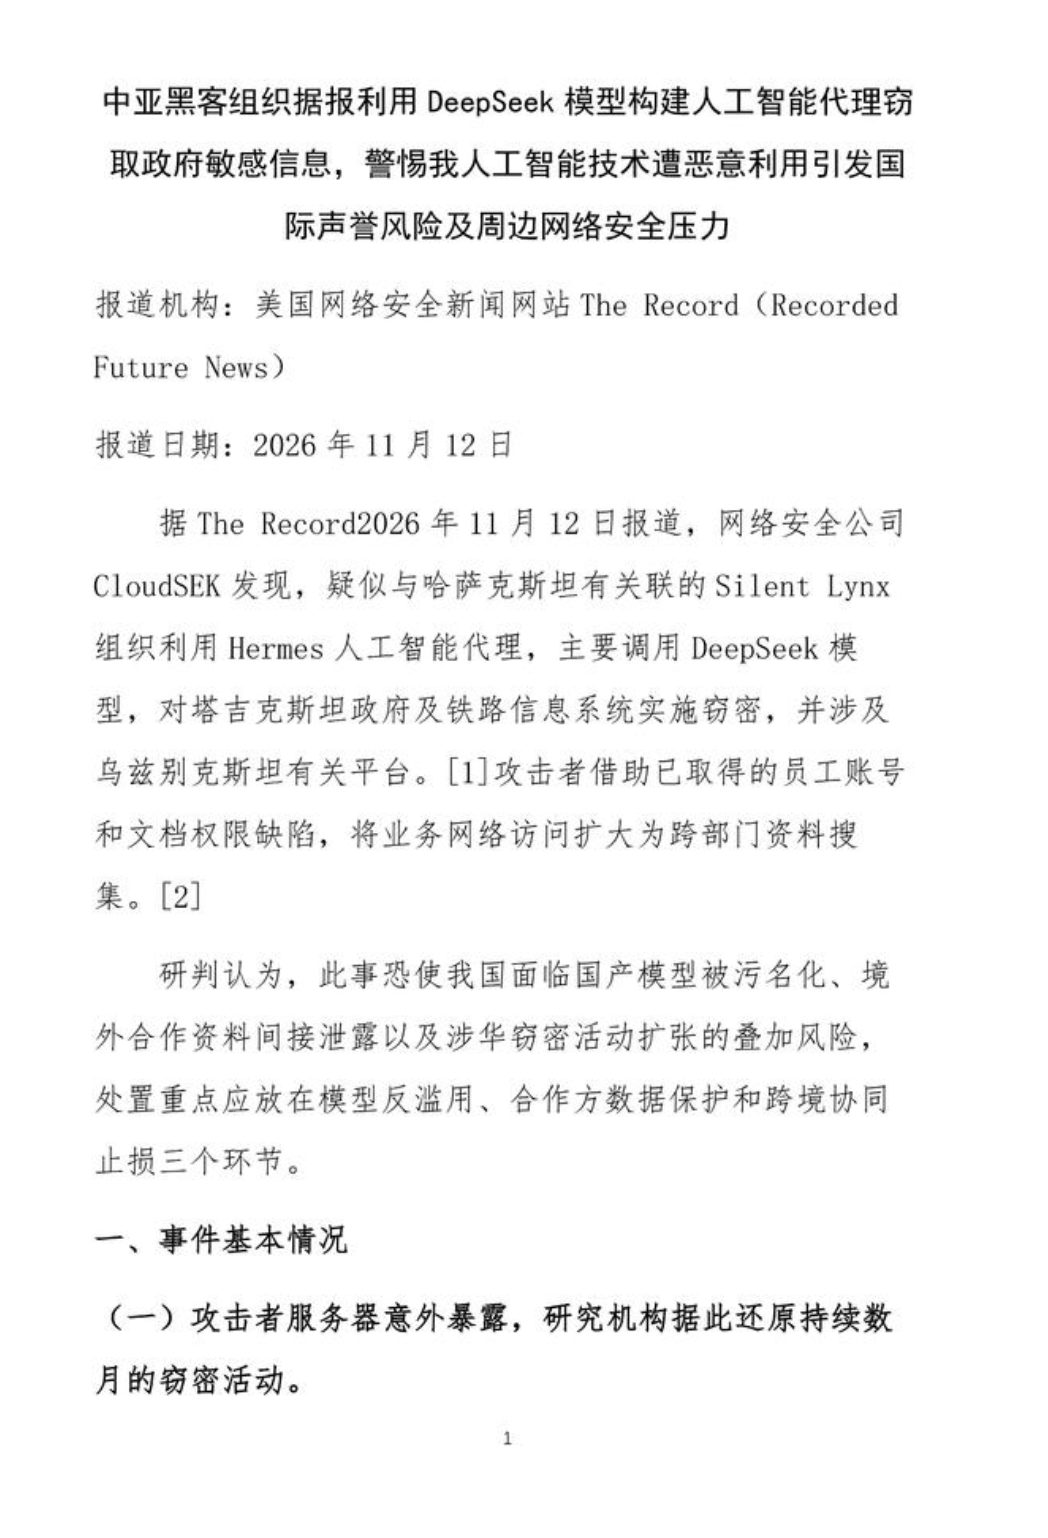
欢迎加入「情报读书会」知识星球,下载完整版【热点研判】中亚黑客组织据报利用DeepSeek模型构建人工智能代理窃取政府敏感信息,警惕我人工智能技术遭恶意利用引发国际声誉风险及周边网络安全压力(资料编码2611181454,11页,4135字)

本文转载自微信公众号「情报分析师」,查看原文。版权归原作者所有,如有侵权请联系删除。