phpAfterShell:从PHP会话缺陷到代码执行
Swati Khandelwal 2026-11-20 12:04 北京
速修复
 聚焦源代码安全,网罗国内外最新资讯!
PHP默认的基于文件的会话存储可被诱导返回攻击者选定的对象,方法是在恰当的时刻中断一次会话写入。当组合利用第二个弱点(例如应用中存在合适的利用链)时,这些对象可以让攻击者在服务器上执行代码。今天发布的PHP版本修复了这个名为phpAfterShell的漏洞(CVE-2026-126714,CVSS v4.0 评分为9.2)。
该漏洞由安全公司Depthfirst发现并报送。10月21日发布的PHP版本修复了两个名为PHP2Shell的严重漏洞,但不包含此次修复。当时更新的服务器在安装今天的版本之前仍然受影响。维护人员和该公司均未报告有人利用phpAfterShell发起攻击。
受影响版本和应对措施
根据维护人员发布的安全公告,以下版本受影响:
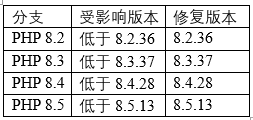
今天同时发布的PHP 8.6.0已包含该修复。
该漏洞位于PHP默认使用files会话处理器中。存储在Redis、数据库或其他存储中的会话不受此缺陷影响,不过每种存储对写入中断的处理都需要单独检查。攻击者是否需要登录取决于应用如何暴露其会话处理。
在该公司测试的路径上,攻击者利用PHP的上传进度功能即在用户的会话中记录文件上传的进度。在该功能开启的情况下,一个携带其字段的multipart表单上传会让PHP在应用自身代码运行之前写入会话。应用不需要有上传页面,只需要有任何之后会打开会话的页面即可。
PHP 8.1及更早版本已停止支持。官方7.4、8.0和8.1生命周期终止缓解分支不受影响,但据该公司称,这些版本的较旧未修复构建版本受影响。
该公司的修复指南列出了以下步骤:
安装所在分支的修复版本,如上所列。如果运行的是PHP 8.1或更早版本,应迁移到受支持的分支。
重新构建任何容器镜像并重新部署。
检查提供Web请求的PHP版本是否为新版本。
如暂时无法更新,且应用不使用上传进度,应在php.ini或服务器的PHP设置中设置session.upload_progress.enabled = 0,然后重启PHP工作进程。同时限制应用在会话中存储的不可信数据。
关闭该功能并非完整修复。维护人员表示,这样做虽然关闭了上传路径,但以其它方式将攻击者控制的数据放入会话的应用仍然受影响。维护人员在10月21日将同一设置列为PHP2Shell其中一个漏洞的临时措施。自那时起一直保持该设置关闭的服务器仍然需要更新。
将会话迁移到一步替换记录的存储也可以避免此缺陷。对于保留files处理器的站点,更新仍是推荐的修复方式。据该公司称,Linux发行版软件包可能包含该修复而不改变PHP版本号,因此仅凭版本号可能无法判断服务器是否已修复。安装后,修复版本会在每次写入前清空会话文件,如果该步骤失败则停止写入。写入中断仍可能丢失会话数据,但不再会留下旧数据供攻击者利用。
这些更新还将上传进度默认设为关闭。The Hacker News对比了10月21日版本和今天版本的PHP源代码。该内置设置在8.2.35、8.3.36、8.4.27和8.5.12中为开启,在8.2.36、8.3.37、8.4.28、8.5.13和8.6.0中为关闭。发布说明没有提及或解释这一变更。示例php.ini文件仍在注释行中显示旧设置。将设置开启的php.ini文件、发行版软件包或托管面板会使其保持开启。在没有其它设置的情况下,依赖上传进度的应用需要在更新后将其重新开启。
这些版本还修复了其他PHP安全漏洞。
攻击如何运作

Depthfirst公司的研究人员在其技术分析中表示,攻击始于上传进度在应用代码运行之前进行的会话写入。
PHP会话文件将每个值存储为名称后跟序列化数据。该数据中的长度字段告诉PHP每个字符串在哪里结束,文件中没有任何内容标记写入已完成。PHP在写入时锁定文件,但锁无法撤销中途停止的写入。如果工作进程在中途死亡,文件可能保留新数据的开头和旧数据的结尾。
通过设置新数据中的长度,攻击者可以使原本无害地存在于旧数据中的文本被读取为一条单独记录,包括一个序列化对象。下一次调用session_start()的请求会加载该记录并创建该对象。研究人员的公开概念验证使用了一个无害的内置对象stdClass,一旦文件被混合,它就会出现在会话中。10月21日的PHP2Shell紧急修复针对的是通过同一步骤进行的早期攻击。“
最初的利用停止工作了,但根本问题仍然存在,”研究人员在谈到PHP2Shell补丁时说。那次利用需要对象在PHP记录上传进度时变为活动状态,因此维护人员限制了那一刻可以加载哪些类。该变更没有触及文件写入。对象数据仍然到达磁盘,并在之后普通请求调用session_start()时变为活动状态。
该攻击依赖于在恰当的时刻停止写入。维护人员表示,一种方法是在多线程PHP构建的另一个线程中触发硬性内存限制故障,这可以在写入中途杀死进程。代码执行仍然需要应用中存在合适的利用链,该漏洞还可能破坏会话状态。
在研究人员自己的Linux测试中,PHP的执行超时只在写入完成后才触发,因此他们使用内存不足杀死来在写入中途停止工作进程。在一次全新运行中,植入的对象在第11次尝试时出现。该计数衡量的是在其服务器上使文件进入正确状态,而非代码执行成功的频率。
研究人员表示,他们自己的利用链不需要应用中的任何利用链。它转而利用了另一个漏洞,即PHP某个内置类中的内存损坏。他们暂不公布其细节以便协调披露,也未说明该漏洞是否在今天的版本中修复。研究人员表示,同样的手法还可以在应用检查之前替换普通会话值,例如谁已登录、其权限或CSRF令牌。
代码卫士试用地址:https://sast.qianxin.com/
开源卫士试用地址:https://oss.qianxin.com/
原文链接
https://thehackernews.com/2026/11/phpaftershell-explained-how-hackers.html
题图:Pixabay License
本文由奇安信编译,不代表奇安信观点。转载请注明“转自奇安信代码卫士 https://codesafe.qianxin.com”。

奇安信代码卫士 (codesafe)
国内首个专注于软件开发安全的产品线。
觉得不错,就点个 “在看” 或 "赞”
本文转载自微信公众号「代码卫士」,查看原文。版权归原作者所有,如有侵权请联系删除。