【安全圈】Windows锁屏曝零日漏洞:无需密码绕过屏幕锁运行程序
安全圈 2026-11-20 15:13 江苏
安克创新、NIKE、盒马等企业微信账号集体发布涉黄链接,官方确认第三方外挂软件服务被攻破,受影响账号已强制下线
关键词
漏洞
核心事实:网络安全研究界今日公开披露针对 Windows 系统的全新未修补零日漏洞利用技术 FastUnlock。持有物理设备的攻击者无需输入 Windows 登录密码,仅凭锁屏界面的无障碍功能与恢复通道,即可成功绕过 Windows 锁屏防御,直接拉起并运行任意本地程序。知名终端安全机构 ThreatLocker 已独立复现并证实其有效性,微软官方目前尚未推送任何安全补丁。
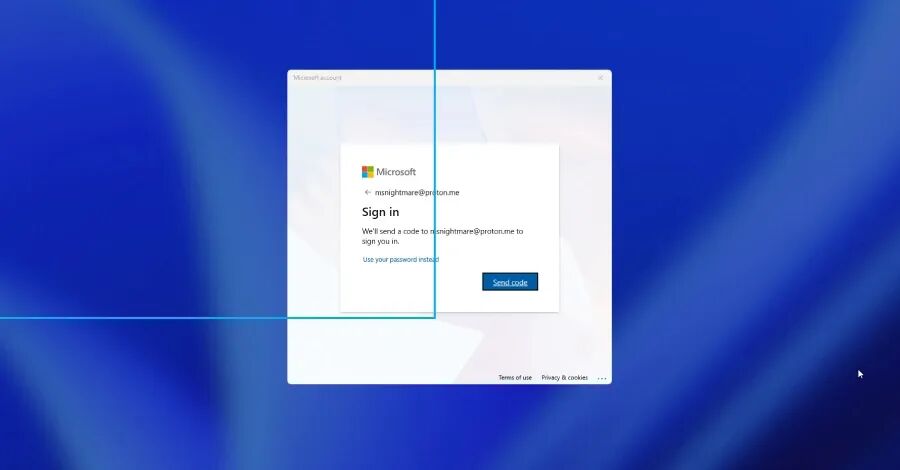
该手法由安全研究员 MSNightmare 与 Nightmare Eclipse 率先发现并公开了 PoC 演示视频。更值得警惕的是,绝大多数开启了 BitLocker 全盘加密的企业级笔记本电脑在默认配置下依然无法免疫该攻击,企业端点安全边界遭遇严峻考验。
🔍 “FastUnlock”突破机理与实测细节
ThreatLocker 在其隔离实验室环境中对 FastUnlock 进行了全流程实机测试,披露了以下关键技术节点:
- 借道无障碍工具 Narrator 导航
:攻击者利用锁屏界面常驻的 Windows 内置屏幕朗读工具(Narrator),借由键盘快捷键在锁屏恢复向导、网络连接及无障碍辅助界面间实现异常焦点的跨进程传递。
- 受限服务账号 WSIAccount 派生
:攻击最终并没有直接获得最高 Administrator 管理员权限,而是成功在锁屏会话外部调起了一个名为
WSIAccount的受限内置服务账户,并在该账户上下文中执行了外部程序。 - 从受限账号到本地提权风险
:尽管 WSIAccount 本身属于非特权账户,但对于具备物理接触的攻击者而言,一旦能在受害主机上无阻碍运行可执行文件,即可进一步利用 Windows 本地提权漏洞(LPE)或抓取内存残留凭证,直接攻陷整机。
- 前置利用条件
:目标设备需处于开机且已进入锁屏状态;计算机绑定了可通过恢复选项访问的微软账户(Microsoft Account);且攻击者拥有直接的物理键盘与屏幕交互权限。
📦 为什么 BitLocker 默认配置防不住?
许多运维团队误以为开启了 BitLocker 磁盘加密就能高枕无忧,但 FastUnlock 揭示了常见配置下的致命盲区:
- TPM 自动透明解密模式
:绝大多数企业与个人 PC 采用“TPM 芯片仅验证度量值”的标准部署。计算机按下电源键启动后,主板 TPM 芯片便自动向 Windows 内核交付解密密钥,无需用户在引导阶段键入开机密码。
- 锁屏时磁盘已被挂载为明文
:当系统显示登录锁屏界面时,整个 C 盘与数据卷在底层已完全处于已解密读写状态。FastUnlock 并非去暴力破解 BitLocker 算法,而是在操作系统已正常挂载磁盘后直接击穿锁屏界面,因而 BitLocker 在此攻击场景下直接失效。
⚡ 无补丁时期的企业临时加固方案
在微软官方正式发布修复更新前,安全专家与微软自身对抗物理接触攻击的基线指南明确建议落实以下措施:
措施一:为 BitLocker 强制配置开机 PIN 码(Startup PIN)
通过组策略或 Intune 策略,将 BitLocker 保护器从单一 TPM 提升为「TPM + PIN」双因素保护:
1. 运行 gpedit.msc,定位到:【计算机配置】→【管理模板】→【Windows 组件】→【BitLocker 驱动器加密】→【操作系统驱动器】。
2. 启用【启动时需要附加身份验证】,并勾选【配置 TPM 启动 PIN】设为“需要启动 PIN”。
3. 执行命令行设置 PIN:manage-bde -protectors -add C: -TPMAndPIN
在此模式下,设备开机引导时若未输入 PIN 码,硬盘始终保持加密,攻击者无法进入包含 Narrator 辅助选项的 Windows 锁屏界面。
措施二:改变运维习惯,离开设备立即彻底关机或休眠
普通【锁屏】(Win + L)或【浅度睡眠】(Modern Standby)模式下,解密密钥常驻内存且系统处于唤醒就绪状态。企业涉密工位、客服前台以及出差移动办公场景,在人员离开电脑视线时,必须执行【关机】(Shut Down)或【休眠】(Hibernate),避免设备长期停留在易受利用的锁屏界面。
措施三:AppLocker / 应用白名单管控
通过企业级 Application Control 限制未知路径及非可信二进制文件的执行,即使非特权账户 WSIAccount 被调起,白名单机制也能强行拦截攻击者后续载入的提权后门或渗透工具。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。