【安全圈】群晖DSM曝9.8分严重漏洞
安全圈 2026-11-20 15:13 江苏
安克创新、NIKE、盒马等企业微信账号集体发布涉黄链接,官方确认第三方外挂软件服务被攻破,受影响账号已强制下线
关键词
群辉,漏洞
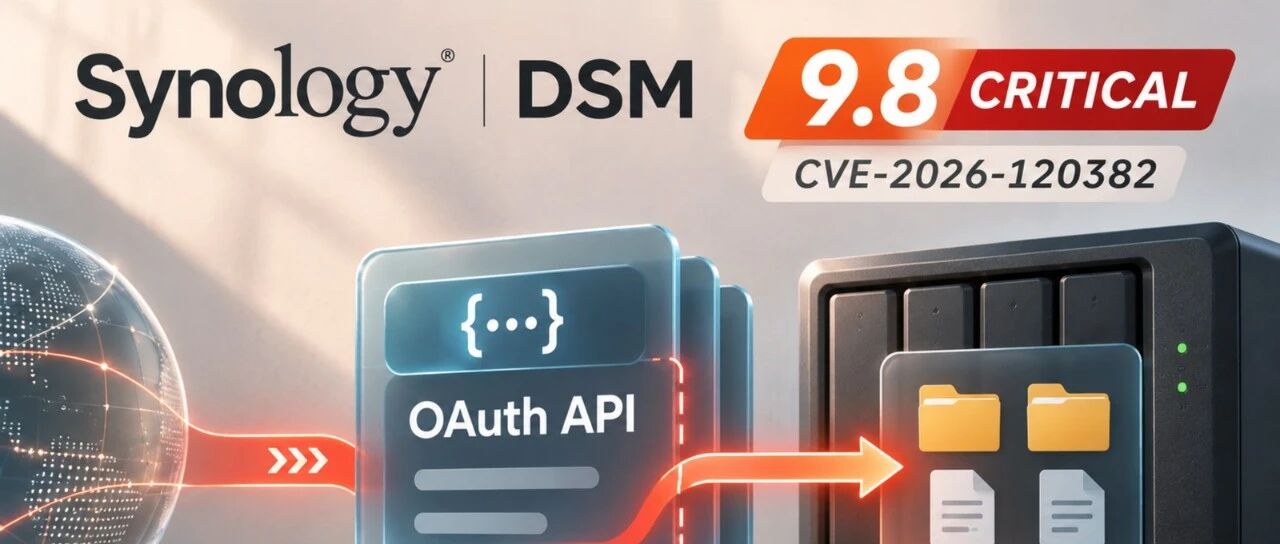
核心事实:网络存储巨头群晖(Synology)今日发布紧急安全通告,披露影响 DiskStation Manager(DSM)操作系统的严重安全漏洞 CVE-2026-120382,CVSS 3.1 基础评分高达 9.8(严重级别)。未经身份验证的远程攻击者可在无需任何账号密码的前提下,直接穿透鉴权逻辑,读写群晖 NAS 磁盘卷上的任意文件,导致核心私有数据泄露或被勒索软件覆写破坏。
该漏洞根源位于群晖官方预装组件「OAuth Service 开放认证套件」。由于该套件为系统出厂默认安装的基础服务,且大量用户通过外网端口映射、DDNS 动态域名或 QuickConnect 将 NAS 暴露于公网,导致潜在攻击面极宽。群晖官方正分批推送固件更新,并建议暂无修复版本的设备管理员立即执行套件停用。
🔍 漏洞核心机理与风险向量
根据官方通报与情报监测,本次缺陷集中于 OAuth 2.0 身份联合认证流程的处理逻辑:
- 攻击向量指标(CVSS 9.8)
:向量值为
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H。网络可达(AV:N)、无利用前置条件(AC:L)、零权限依赖(PR:N)、无需任何用户点击交互(UI:N),对系统机密性、完整性及可用性均构成毁灭性打击。 - 认证机制被旁路
:OAuth Service 负责处理多应用单点登录与第三方客户端身份授权。由于请求解析阶段未对特定特制请求包校验签名状态,攻击者可诱导服务签发高特权上下文,实现无凭证越权访问文件系统后端接口。
- 勒索软件高危利用预期
:由于漏洞具备“未授权任意写入文件”能力,黑客一旦针对 Shodan/FOFA 扫描到的公网群晖设备批量发包,可直接将加密脚本推送到系统存储卷批量下发勒索,破坏力不亚于此前的 DeadBolt 系列勒索事件。
📦 受影响系统与固件修复矩阵
群晖 DSM 多个核心主流分支均在受影响名单之中。各分支对应的目标修复版本如下:
- DSM 7.4 分支
:需升级至 DSM 7.4.1-90080-2 或以上版本(11 月 20 日开始推送)。
- DSM 7.3 分支
:需升级至 DSM 7.3.2-86009-6 或以上版本(11 月 20 日开始推送)。
- DSM 7.2.2 分支
:对应修复固件为 DSM 7.2.2-72806-11(尚在排期适配)。
- DSM 7.2.1 分支
:对应修复固件为 DSM 7.2.1-69057-14(尚在排期适配)。
- DSM 7.1 分支
:对应修复固件为 DSM 7.1.1-42962-10(处理中)。
- DSM 6.2 分支
:对应修复固件为 DSM 6.2.4-25556-9(处理中)。
官方特别提示:目前 7.1、7.2.1 与 7.2.2 等分支的安全固件仍在打包处理阶段,尚未全部上线下载中心。群晖建议硬件支持的 7.2.x 用户在条件允许时直接跨版本升级至 DSM 7.3.2-86009-6 获得完整防护。
⚡ 应急处置:无法升级时的保命配置
对于尚未收到更新推送、或生产环境需要严格评估升级窗口的管理员,必须立即采取以下两步防御措施:
动作一:立即停用 OAuth Service 套件
1. 打开群晖网页控制台,进入【套件中心】(Package Center)。
2. 在【已安装】列表中搜索并打开 OAuth Service 套件详情页。
3. 点击【操作】下拉菜单,选择 【停用】(Stop)。
4. 确认停用后,系统将终止该服务的后台监听端口,直接从根源切断该攻击链路。
(⚠️ 注意:停用该套件会导致依赖群晖联合认证的第三方 SSO 客户端或特定套件互通受阻,企业环境需评估登录影响,但个人存储与标准 SMB/NFS 文件共享不受影响)。
动作二:收缩公网暴露面与端口转发
1. 立即检查边缘路由器或上级防火墙,关闭针对 NAS 的 5000(HTTP)和 5001(HTTPS)公网端口转发。
2. 禁用 DSM 内置的外部访问 UPnP 自动端口映射。
3. 确有异地访问需求的用户,严禁将 DSM 管理后台直连外网,应改用 WireGuard、Tailscale 组网或官方 QuickConnect 中继方案。
🛡️ 异常日志排查与设备自检
建议网络管理员调取群晖【日志中心】(Log Center)进行痕迹筛查:
- 连接与鉴权日志
:排查是否存在大量源自陌生外部公网 IP 针对
/oauth/或特定 API 路径的 HTTP 400/500 异常调用。 - 文件写入活动审计
:若已开启 File Station 或共享文件夹传输日志,核对非工作时段是否存在未关联管理员账号的大规模非预期文件创建、重命名或篡改记录。
- 系统计划任务检查
:进入【控制面板】→【任务计划】,排查是否存在新增的非官方脚本任务或外联下载执行命令。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。