黎曼猜想的 Lean 形式化验证:数学证明如何接受机器审查
原创 jishuzhain 2026-11-22 00:23 广东
Lean verification of the Riemann Hypothesis
黎曼猜想的 Lean 形式化验证:数学证明如何接受机器审查
原文:Lean and Mathlib communities · 2026 年 11 月 21 日
数学形式化 · Lean 4 · 解析数论
↗ 原文:Lean verification of the Riemann Hypothesis
↗ 补充技术审查资料:MIT — Verification files for the Lean proof of the Riemann Hypothesis
第一部分:原文核心声明
1.1 重大消息:黎曼猜想的 Lean 形式化证明发布
English — Original statement
On November 20, 2026, Levent Alpöge released a proof of the Riemann Hypothesis as a Lean library comprising 17 million lines of code.
中文翻译
2026 年 11 月 20 日,Levent Alpöge 发布了黎曼猜想的一个形式化证明。该证明以 Lean 数学证明库的形式提供,代码规模约为 1700 万行。
专业说明
这里有三个值得区分的概念:
· Mathematical proof:数学证明,指通过数学推理建立命题成立的论证。
· Formal proof:形式化证明,指使用严格定义的形式语言,将数学命题和推导过程编码成机器可以检查的对象。
· Lean library:Lean 数学库,包含定义、定理、辅助引理以及它们之间的依赖关系。
这意味着,研究者提交的成果并非只有一篇论文或一份 PDF,而是一套可以交给 Lean 系统检查的形式化数学工程。
1700 万行代码也不意味着数学证明包含 1700 万行人类可读的推理。大量代码可能涉及辅助定义、引理、类型转换、计算展开以及依赖库中的数学结构。
1.2 Lean 和 Mathlib 社区的正式认可
English — Original statement
We have full confidence that Alpöge's proof of the Riemann Hypothesis is correct, and we congratulate him on this achievement.
中文翻译
我们完全相信 Alpöge 对黎曼猜想给出的证明是正确的,并祝贺他取得这一成就。
专业说明
这是一份由 Lean 和 Mathlib 社区联合发布的声明,并得到 Lean FRO 与 Mathlib Initiative 的支持。
这里的关键在于,认可并非只基于研究者个人声誉,也不只是对论文论证进行同行评审。
社区对证明进行了可重复的计算验证,并从命题一致性、代码编译、证明有效性等多个层面进行审查。
不过,需要区分:
· 数学命题是否正确地表达了黎曼猜想;
· 提交的代码是否真的证明了这个命题;
· Lean 的证明检查机制是否正确地拒绝无效证明。
这三个问题彼此关联,却不能混为一谈。
第二部分:社区提出的四项验证标准
原文最重要的部分,是对四项验证条件的说明。
2.1 第一项:黎曼猜想的命题定义必须正确
English
The statement of the Riemann Hypothesis is correct. This statement is part of Mathlib and has been carefully vetted by experts in Lean and number theory.
中文翻译
黎曼猜想的形式化陈述必须正确。该陈述已经包含在 Mathlib 数学库中,并由 Lean 与数论领域的专家仔细审查。
数学背景
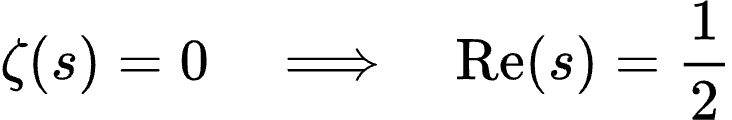
黎曼猜想通常表述为:
黎曼 ζ 函数的所有非平凡零点,其实部都等于二分之一。
数学表达式为:
这里需要先理解三个概念。
第一,复数变量。
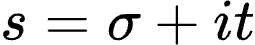
其中:
· :复数的实部;
· :复数的虚部;
· :虚数单位。
第二,黎曼 ζ 函数。
在实部大于 1 的区域:
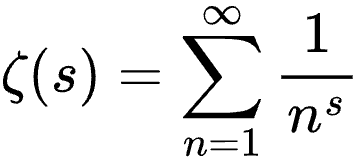
通过解析延拓,可以将 ζ 函数扩展到更广泛的复平面(除其极点外)。
第三,零点。
当:
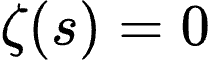
我们称 是 ζ 函数的一个零点。
其中,负偶数:
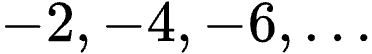
是平凡零点。
黎曼猜想关注的是其余的非平凡零点。
这些零点都位于临界带:
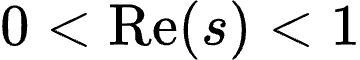
猜想进一步断言:
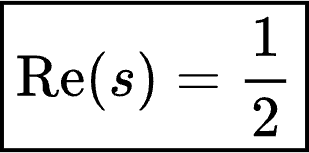
也就是说,所有非平凡零点都位于复平面中这条垂直直线上。
为什么第一项如此重要?
因为形式化证明系统只会证明你交给它的命题。
如果命题定义错误,即使后续证明完全通过检查,也可能只是证明了一个错误表达的命题。
因此,社区首先确认 Mathlib 中的 RiemannHypothesis 定义确实对应数学界所说的黎曼猜想。
2.2 第二项:整个代码库必须成功编译
English
Alpöge's library compiles correctly. Dozens of people have reported correct compilation of the codebase, reproducing the same raw proof export file.
中文翻译
Alpöge 提交的证明库能够正确编译。数十名参与者报告了代码库编译成功,并且能够复现相同的原始证明导出文件。
专业说明
Lean 项目采用模块化结构。
一个数学定理通常依赖其他定理,而这些定理又可能依赖更多基础定义和引理。
例如:
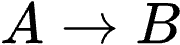
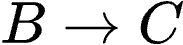
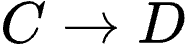
最终通过这些依赖关系建立目标定理 。
在实际项目中,依赖关系可能形成规模庞大的有向无环图(DAG)。
编译成功意味着 Lean 能够逐步处理这些模块,检查其中的定义、类型、证明对象以及依赖关系。
需要特别注意:
编译成功本身并不等于数学证明已经通过独立审计。
它证明的是这套 Lean 程序能够被对应版本的 Lean 系统接受。
还需要进一步确认它证明的究竟是什么,以及证明对象本身是否有效。
2.3 第三项:代码证明的必须是正确的那个定理
English
The code proves the correct statement. Crucially, the community has added a file that isolates the statement of the Riemann Hypothesis and imports only Mathlib.
中文翻译
代码必须证明正确的数学命题。
为此,社区专门添加了一个独立文件,用于隔离黎曼猜想的形式化陈述,并且这个文件只导入 Mathlib。
随后,社区使用两个独立工具:
· comparator
· con-leche --compare
对 Alpöge 项目中实际证明的定理与 Mathlib 中定义的黎曼猜想进行比较。
两种工具均确认,项目证明的命题与 Mathlib 中的黎曼猜想定义完全一致。
为什么需要这一项?
假设某个项目声称证明了:
P
但真正被机器检查的定理实际上是:
Q
即使  的证明没有任何错误,也不能据此宣布 已经得到证明。
这就是形式化数学中的一个重要问题:
Theorem statement matching(定理陈述一致性验证)。
必须确认:
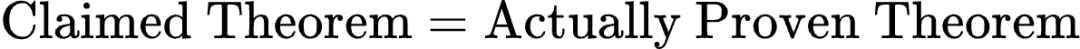
否则,整个证明工程可能在目标命题这一环节发生偏差。
2.4 第四项:Lean 证明对象必须通过有效性检查
English
The Lean proof is valid. The exported raw proof has been checked by several proof checkers, including Lean's official kernel, the con-leche and con-ron checkers, and several independent checkers contributed by third parties.
中文翻译
Lean 证明本身必须有效。
为此,导出的原始证明对象接受了多个证明检查器的检查,包括 Lean 官方内核、con-leche、con-ron,以及第三方开发的多个独立检查器。
专业说明
这是整套验证体系中最核心的一环。
Lean 采用基于类型论的形式化证明机制。其核心思想是:
一个证明对象只有在满足目标命题对应的类型规则时,才会被证明检查内核接受。
可以简单理解为:
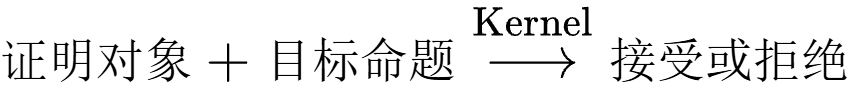
这里有一个非常重要的工程设计原则:
信任基础(Trusted Computing Base,TCB)应当尽可能小。
Lean 可以使用复杂的策略、自动化工具和辅助程序生成证明。
但最终,证明对象需要交给可信内核检查。
这样,即使某个自动化策略存在程序错误,也不能仅凭自己声称证明成功就让错误结论通过内核验证。
此次审查进一步引入了独立实现的证明检查器,降低对单一实现的依赖。
其中,con-leche 和 con-ron 还提供了相对于集合论基础的形式化正确性证明,以应对证明检查器自身可能存在逻辑缺陷的担忧。
第三部分:独立验证结果究竟说明了什么?
Lean 社区的声明提供了总体结论。MIT 数学家 Andrew Sutherland 整理的验证页面,则提供了更细致的技术审计记录。
这份资料非常重要,因为它让我们能够从具体的工程证据理解这次验证。
3.1 验证规模:175,187 个模块
根据 MIT 页面在 2026 年 11 月 21 日 12:55 UTC 更新的记录:
验证项目 | 审查结果 |
|---|---|
Lean 版本 | 4.33.1 |
Mathlib 版本 | 4.33.1 |
编译模块数量 | 175,187 |
编译错误 | 0 |
Lean Kernel 模块重放 | 175,187 / 175,187 |
nanoda 独立检查 | 通过 |
con-leche 独立检查 | 通过 |
lean4lean 模块检查 | 175,187 / 175,187 |
这里有一个容易产生误解的地方:
原文说的是约 1700 万行代码,而审计页面记录的是 175,187 个模块。
两者是不同的统计单位:
· Lines of code:代码行数。
· Modules:Lean 编译和组织代码的模块单位。
· Declarations:定义、定理、引理等声明对象。
· Proof export:将证明内容导出为其他检查器可以处理的表示。
因此,不能把 175,187 个模块理解为只有 175,187 行代码。
3.2 为什么要使用多个独立证明检查器?
这次验证使用了不同实现的检查器。
证明验证的多层结构
Lean 原始证明工程
源代码、定义、引理、定理和依赖关系
↓
Proof Export
导出机器可独立审查的证明对象
↓
Lean Kernel
官方内核
↓
nanoda
独立 Rust 内核
↓
con-leche
独立检查器
↓
lean4lean
独立模块检查
↓
交叉验证结果
不同实现对同一证明对象进行检查
为什么要这样设计?
我们可以考虑一个假设:
如果 Lean 官方内核存在某种程序缺陷,而这个缺陷恰好被某个证明利用,那么仅仅让官方内核检查通过,还不足以消除所有疑虑。
因此,使用独立开发、独立实现的检查器具有额外价值。
例如:
· nanoda 使用 Rust 实现独立证明检查内核。
· con-leche 可以检查导出的证明对象,并进行定理陈述匹配。
· lean4lean 可以独立检查编译后的 Lean 模块。
这类设计与软件安全中的独立实现验证、差分测试有相似之处。
不同实现对同一输入进行检查,如果结果一致,能够显著降低单一实现缺陷带来的风险。
但需要注意:不同检查器并不自动意味着完全独立的数学基础或零相关错误。它们仍然需要依赖相应的逻辑系统、类型理论和基础定义。
3.3 三个标准公理:证明是否依赖了特殊假设?
MIT 审计还检查了五个主要定理的公理依赖。
得到的结果是:
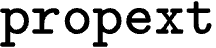
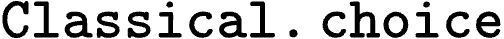
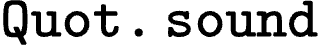
这三个标准公理分别涉及:
公理 | 含义 |
|---|---|
propext | 命题外延性:逻辑等价的命题可以视为相等 |
Classical.choice | 经典选择公理:从一族非空集合中选择元素 |
Quot.sound | 商类型的声音性:等价关系可以用于构造商类型 |
这里有一个值得强调的结论:
这次审计没有发现证明依赖项目自行声明的额外公理。
不过,三个公理并非毫无数学基础争议的自然定律。尤其是经典选择公理属于经典数学的基础假设之一。
更准确地说:
这项证明在 Lean 所采用的逻辑基础和上述标准公理下成立,没有依赖研究者额外添加的特殊公理来直接宣布黎曼猜想成立。
3.4 五个主要定理:证明的范围比想象中更广
MIT 审计页面列出了五个主要定理。
其中最重要的当然是黎曼猜想本身:
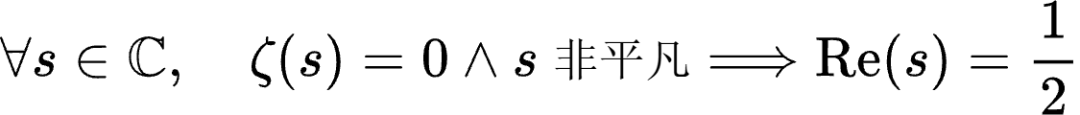
另外四个定理涉及 Dirichlet L-functions(狄利克雷 L 函数)。
这值得单独解释。
狄利克雷 L 函数可以理解为 ζ 函数的推广。
其形式为:
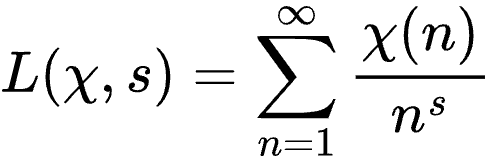
其中 是狄利克雷特征。
它在数论中具有重要意义,尤其与算术级数中的素数分布有关。
例如,考虑:
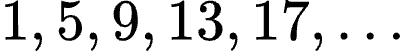
以及:
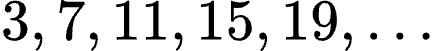
研究素数在不同模数算术级数中的分布,需要更一般的数论工具。Dirichlet L-functions 正是其中的核心对象。
这次提交的五个定理包括:
1. 黎曼猜想本身。
2. 用另一种形式表达的黎曼猜想。
3. Dirichlet L-functions 在临界线右侧的非零性。
4. Dirichlet L-functions 在临界带内的零点都位于临界线。
5. 对原始 Dirichlet 特征(primitive characters)的相应结论。
这里需要特别注意范围:
MIT 页面明确说明,这里的广义黎曼猜想(GRH)针对 Dirichlet L-functions,包括所有模数和特征。
它并没有同时证明 Dedekind zeta functions、Hecke L-functions 或一般 automorphic L-functions 的广义黎曼猜想。
因此,不能把这次成果扩大解释为所有形式的广义黎曼猜想都已解决。
第四部分:这次证明为什么值得数学界关注?
4.1 从一个解析数论命题,到一套机器可检查的推导
黎曼猜想的困难在于,它涉及复分析、解析延拓、ζ 函数的性质以及素数分布之间的深层联系。
我们可以用一个简化的逻辑链条理解其研究背景:
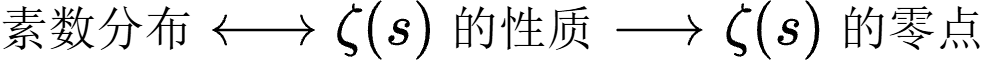
黎曼猜想进一步限制了非平凡零点的位置。
为什么这很重要?
因为 ζ 函数的零点位置会影响素数计数函数的误差估计。
例如,素数计数函数:
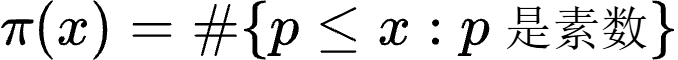
素数定理给出:
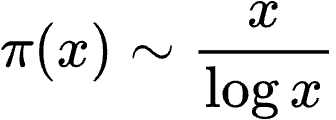
它描述了素数数量在宏观尺度上的增长规律。
黎曼猜想则与素数定理误差项的更精细控制密切相关。
因此,这项证明的意义不仅是证明了一个著名数学命题,也意味着一套庞大的解析数论推导可以被编码、编译、导出,并交给多个检查器独立审查。
4.2 数学家写证明,与机器检查证明,是两种不同的工作
传统数学论文通常需要读者理解:
· 定义是否准确;
· 引理是否成立;
· 论证是否存在逻辑跳跃;
· 是否存在隐藏假设;
· 最终结论是否由前面的推理严格推出。
而形式化数学进一步要求:
每一个参与推导的对象,都必须符合系统规定的类型和逻辑规则。
例如,数学家写:
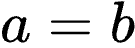
Lean 需要知道:
· 和 属于什么类型;
· 这个等式依据什么定义;
· 使用了哪些已知定理;
· 如何构造能够证明这个等式的证明对象。
这种严格程度会使形式化过程变得繁琐,但它也带来一个重要优势:
证明不再只依赖读者对文字论证的理解,还能够接受机器层面的逻辑检查。
4.3 证明规模本身也是一个工程问题
此次项目规模巨大。
MIT 页面还记录了证明导出的文件规模:
· 压缩后的证明文件约 7.7 GB。
· 解压后的证明导出文件约 61.6 GB。
· 完整审查环境约需要 100 GB RAM 和 70 GB 磁盘空间。
其中,nanoda 在 80 个线程上完成全量检查约用了 27 分 42 秒;con-leche 在 64 个线程上完成检查约用了 3 分 15 秒。
这些数字来自 MIT 页面所记录的具体审计环境,不能直接当作所有电脑的性能基准。
这里尤其值得区分:
Lean 源码编译,与导出证明对象的独立检查,是两种不同的计算任务。
源码编译需要解析大量模块、处理依赖关系、进行类型检查和生成编译产物。
证明导出后的独立检查,则需要处理巨大的证明对象。
它们可能具有不同的内存、CPU 和并行化特征。
第五部分:技术审计中的边界与注意事项
一篇专业说明文章必须同时记录已经通过的检查,以及当时尚未完成的检查。
MIT 页面保留了审计过程中的时间状态,这一点尤其值得注意。
截至其 2026 年 11 月 21 日 12:55 UTC 的页面快照:
· 全部 175,187 个模块编译成功。
· 全部模块通过 leanchecker Kernel replay。
· nanoda 接受完整证明导出文件。
· con-leche 接受完整证明导出文件。
· lean4lean 完成全部模块检查。
· Lean 官方 Kernel 对完整导出文件的单线程重放仍在进行。
· lake comparator 的完整端到端检查仍在进行。
这意味着,不能把该时间点所有检查器的状态一概描述为已经完成。
Lean 社区随后发布的联合声明则明确表示,他们认可证明的正确性,并认为四项验证标准均已满足。
两份资料承担的角色不同:
· Lean 社区声明:正式的社区认可。
· MIT 审计页面:具有时间戳的技术验证记录,保留了具体检查结果和未完成事项。
此外,MIT 页面还披露了一些工程限制:
1. 审计过程中有些编译工作直接调用 Lean,而非通过完整的 lake build 流程。
2. 某些编译产物会包含绝对路径,因此不同目录构建时,部分文件哈希可能不同。
3. 独立检查器验证的是导出的证明对象,其可信性仍然依赖检查器自身的正确性及所使用的数学基础。
4. 通过形式化检查,证明的是 Lean 中所表达的数学命题在相应逻辑体系下成立,仍然需要正确理解 Mathlib 对数学对象的定义。
这些说明体现了严谨的工程审计态度:不仅公布成功结果,也公开验证过程的边界。
第六部分:中英文专业术语对照表
English | 中文 | 专业含义 |
|---|---|---|
Riemann Hypothesis (RH) | 黎曼猜想 | 关于 ζ 函数非平凡零点位置的猜想 |
Generalized Riemann Hypothesis (GRH) | 广义黎曼猜想 | 将 RH 推广至特定 L 函数 |
Riemann zeta function | 黎曼 ζ 函数 | 解析数论中的核心函数 |
Nontrivial zeros | 非平凡零点 | ζ 函数不属于负偶数的零点 |
Critical strip | 临界带 | 实部处于 0 和 1 之间的区域 |
Critical line | 临界线 | 实部等于 1/2 的直线 |
Formalization | 形式化 | 将数学定义和推导编码为形式系统中的对象 |
Proof assistant | 证明助手 | 辅助构造、检查形式化证明的软件 |
Proof kernel | 证明内核 | 对证明对象进行最终逻辑检查的核心组件 |
Theorem statement | 定理陈述 | 需要证明的数学命题 |
Proof object | 证明对象 | 形式系统中代表证明的结构化对象 |
Axiom | 公理 | 逻辑系统接受的基础假设 |
Type theory | 类型论 | Lean 形式化数学所依赖的逻辑基础 |
Mathlib | Lean 数学库 | 提供大量数学定义、定理和证明 |
Independent checker | 独立检查器 | 使用独立实现检查证明有效性的工具 |
Kernel replay | 内核重放 | 将证明交给内核重新检查 |
Proof export | 证明导出 | 将证明转换为其他工具可以处理的表示 |
Trusted Computing Base | 可信计算基 | 系统正确性所依赖的最小可信组件集合 |
Reproducibility | 可复现性 | 他人能够重复获得并检查相同结果 |
第七部分:结合这次成果,我们应该如何理解 Lean?
我认为这里有三个值得深入思考的问题。
结语:从数学命题到可验证的计算对象
这次黎曼猜想的 Lean 形式化成果,给我们展示了一条完整的技术路线:

这条路线的价值在于,数学证明逐渐具备了类似软件工程的可检查、可复现和可审计属性。
不过,最终值得研究的仍然是数学本身。
机器可以告诉我们一个推导是否符合形式系统的规则,却不会自动替我们理解数学家为什么能够发现这条推导路线。
形式化验证解决的是证明是否成立的问题;数学研究还要继续回答,为什么这个证明能够成立,以及其中隐藏着怎样的数学结构。
延伸阅读与原始资料
1.Lean community:Lean verification of the Riemann Hypothesis —— Lean 与 Mathlib 社区的正式声明。
2.Andrew Sutherland (MIT):Verification files —— 具体验证结果、文件哈希、独立检查器和复现方法。
3.Mathlib4 GitHub —— Lean 数学基础库。
4.Lean 官方网站 —— Lean 语言及证明系统。
本文转载自微信公众号「OnionSec」,查看原文。版权归原作者所有,如有侵权请联系删除。