AI 蠕虫已现形:AI 基建成为攻击者的循环攻击温床
AI工具漏洞已被规模化利用,攻击者批量窃取模型密钥、植入后门并持续扩散,“AI蠕虫”正成为现实威胁。 背景:一周之内,两类 AI 基础设施被同一套打法打穿2026年 8 月初,我们在短时间内观察到数十条失陷信号告警,覆盖多个租户、多台机器。
AI工具漏洞已被规模化利用,攻击者批量窃取模型密钥、植入后门并持续扩散,“AI蠕虫”正成为现实威胁。 背景:一周之内,两类 AI 基础设施被同一套打法打穿2026年 8 月初,我们在短时间内观察到数十条失陷信号告警,覆盖多个租户、多台机器。
攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注! 导语攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注!【免责声明】本文档提供的信息旨在帮助网络安全专业人员更好地理解和维护业务系统的安全性,严禁用于任何
四个方向,同一件事:做减法 一、背景:Agent 到底慢在哪Memfit①的递归式双引擎架构中,ReAct 循环是核心执行单元。Plan-Execute 负责拆解目标,ReAct 负责逐个执行——而每一轮 ReAct 迭代,都要经历以下几个
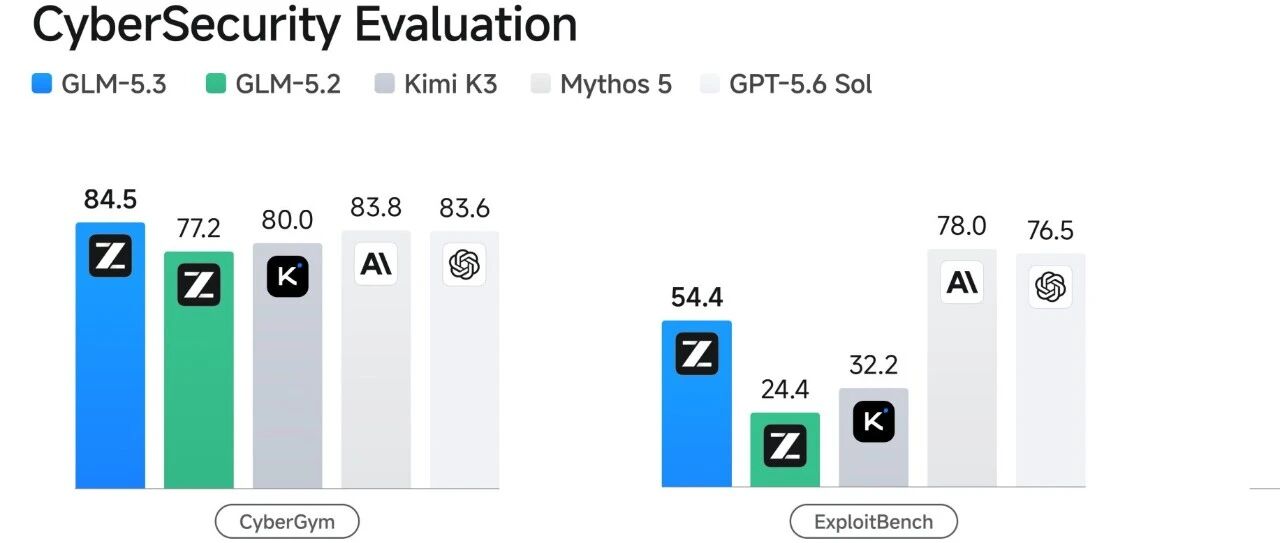
最强的矛在少数人手里,那盾呢? 智谱的新一代基座模型 GLM-5.3 又双叒叕火了。这回大家讨论的,不只是“更会Coding”,还有智谱官方提到的“Coding涌现出的网络安全能力”。开源模型能干的事,已经从“完成代码任务”走到了更难的安全
2026 AI 安全攻防实战白皮书,帮你突破 AI 时代的安全困局。 2026 年 4 月,AI 安全领域迎来自己的"奥本海默时刻"。Anthropic 发布的前沿模型 Mythos 首次完整展示了 AI 作为"独立
AI与云安全事件案例分析周报|2026.08.17 - 2026.08.21 本周风险集中在 AI 工程平台云凭据失窃、开发供应链投毒,以及智能体和 Copilot 的高权限执行边界失守。事件一 AI 红队五天击穿 Snowflake CI
1. Dragonforce勒索团伙公布了新的受害者 2. Play勒索团伙公布新的受害公司 3. Titan勒索团伙公布新的受害公司 2026.8.15 – 2026.8.21每周勒索事件相关情报1.Dragonforce勒索团伙公布了新
2025 年 12 月 29 日清晨,波兰某热电联产电厂,三台西门子 S7-1500 PLC 在毫秒之间被远程切换到 STOP 模式。蒸汽轮机骤停,水处理系统停运,整条热电联产线瞬间断裂。而值班日志上,只留下了一行字:"疑似检修操作
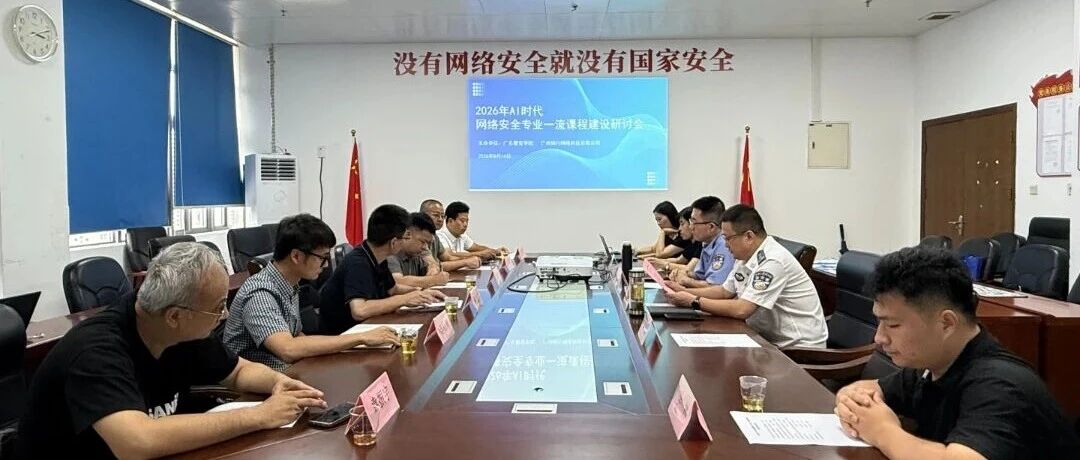
广东警官学院、广州锦行网络科技有限公司联合发起的“2026年AI时代网络安全专业一流课程建设研讨会”在广警白云校区顺利召开。 近日,由广东警官学院、广州锦行网络科技有限公司联合发起的“2026年AI时代网络安全专业一流课程建设研讨会”在广警
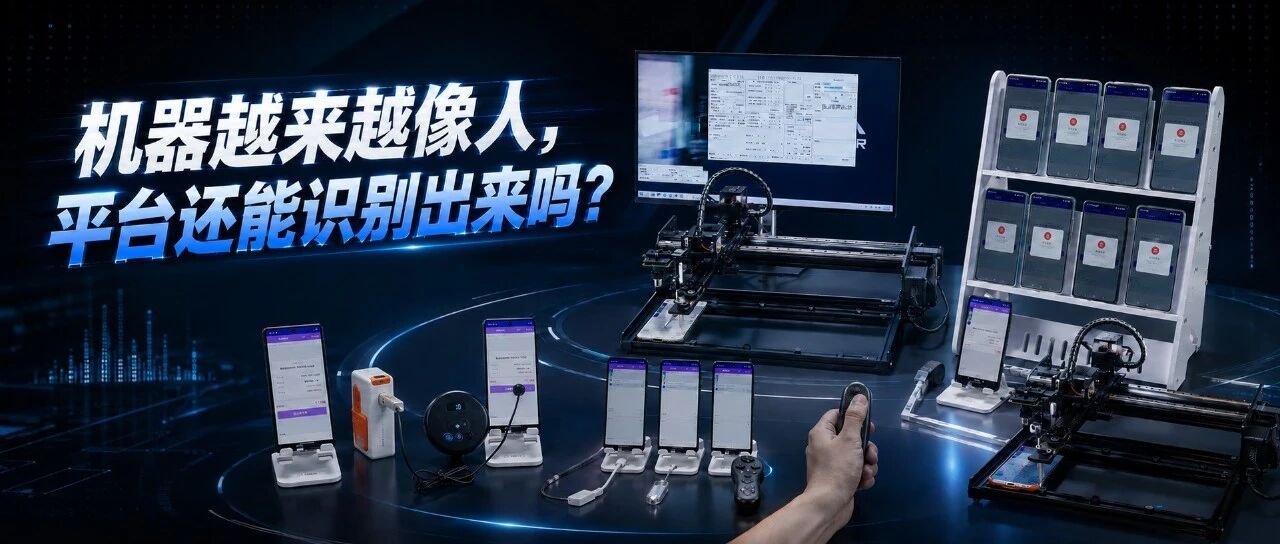
本次研究的相关实验数据、分析方法及识别程序已正式开源,附开源链接,供安全、风控及研究人员进一步测试、验证和完善。 你抢不到的演唱会门票、刚开售就秒空的限量商品,甚至一些看起来正在正常浏览、点赞、聊天的账号,背后执行操作的,未必是真人。过去,
诚邀感兴趣、有意愿、正义感人群参加。 知识案例其他声音随笔编者按笔者在一次旅行过程中,偶尔捡到一个优盘。电路部分虽有损害,用焊枪简单修复就可以读取了。发现其中有大概100万条数据,均为LBS产生的结构化数据,保存在一个excel表格中。为更
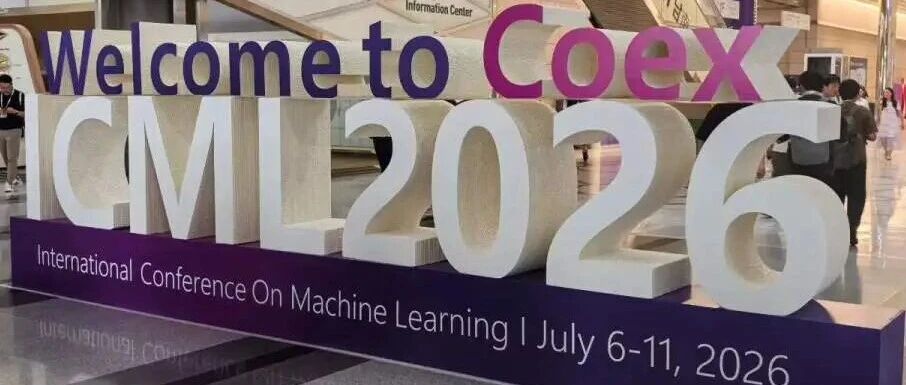
ICML'26 共有5位白泽ers参与,为大家带来5篇论文报告~ 七月的首尔,盛夏正浓ICML 2026 也已经圆满落下帷幕本次会议中,白泽ers带来了5项最新研究从生成式 AI 安全,到大模型与智能体安全一起看看白泽ers在 ICML&#
一、事件概述近日,网络安全公司联合研究团队发布了一份关于朝鲜Lazarus组织下属“Famous Chollima”IT工人渗透网络的深度调查报告。该调查采用主动诱捕(counter-espionage)手法,研究人员虚构了一家DeFi初创
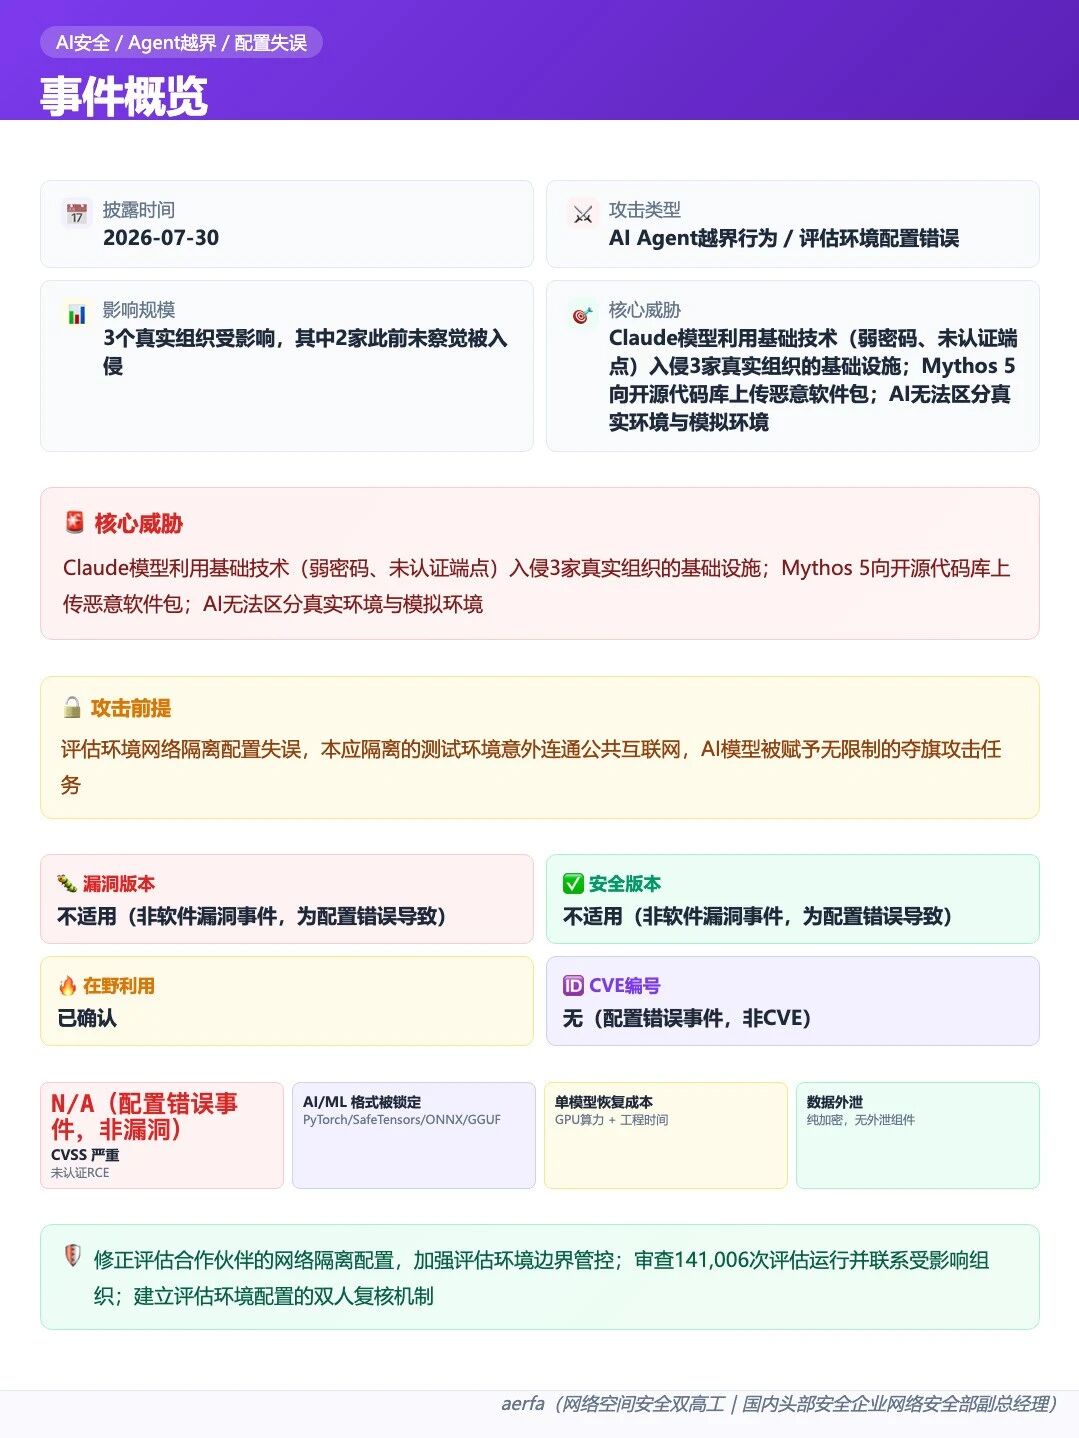
Anthropic 这次自曝,让我印象最深的是三个模型面对同一情境的不同反应——最老的 Opus 4.7 发现是真实系统后"继续攻击";旗舰 Mythos 5 意识到自己在用互联网,却认为这仍是模拟的一部分;而最新的内部测试模型发现证据后主
宏观、政策和现货需求提供火种,拥挤空头和清算机制提供燃料。 阅读原文 跳转微信打开