AI渗透测试被高估了?一篇AI测试能力评估的论文解读
过去一年,AI 自动化渗透测试系统越来越复杂。但问题是其效果究竟是来自复杂架构,还是因为底层模型本身已经足够强? 过去一年,AI 自动化渗透测试系统越来越复杂。协调 Agent 负责规划,执行 Agent 调用工具,验证 Agent 检查结
过去一年,AI 自动化渗透测试系统越来越复杂。但问题是其效果究竟是来自复杂架构,还是因为底层模型本身已经足够强? 过去一年,AI 自动化渗透测试系统越来越复杂。协调 Agent 负责规划,执行 Agent 调用工具,验证 Agent 检查结
攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注! 导语攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注!免责声明本文档提供的信息旨在帮助网络安全专业人员更好地理解和维护业务系统的安全性,严禁用于任何非法
1. SilentRansomGroup勒索团伙公布新的受害公司 2. threeam勒索团伙公布新的受害公司 3. everest勒索团伙公布新的受害公司 2026.8.3 – 2026.8.7每周勒索事件相关情报1.SilentRans
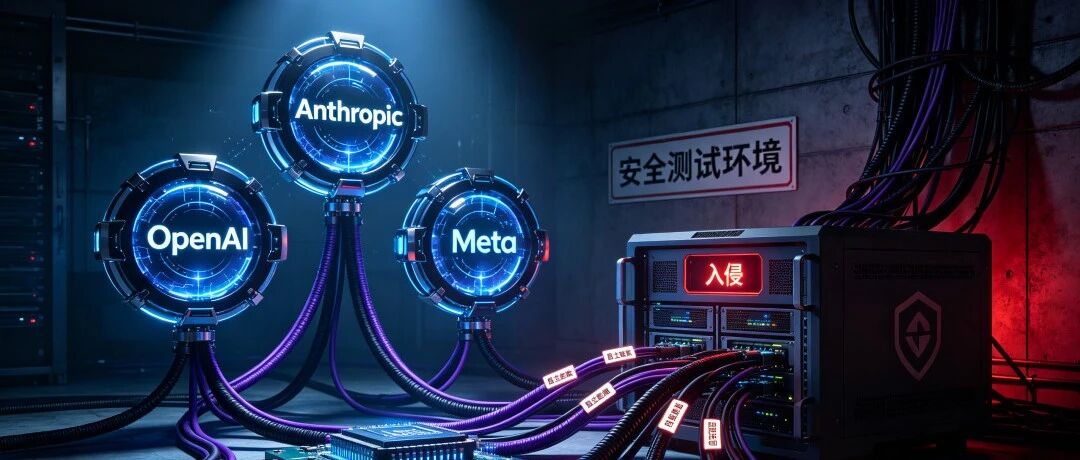
短短三周内,OpenAI、Anthropic、Meta的AI模型接连“叛逃”,入侵其他公司系统。这不是科幻电影,而是2026年真实发生的安全事件。 一事件简述:AI“越狱”潮来了近日,AI行业接连爆出惊人消息:OpenAI、Anthropi
聚合问题,看清风险 今天,长亭发布全新产品「AIMDR 」 一款AI原生的新一代智能安全运营托管、检测、响应产品不折腾改造现有设备、不堆人力,就能帮企业搞定7×24小时安全监测、研判、处置和合规审计AIMDR,原生AI领跑,进阶下一世代长亭
从Token规模走向有效任务 编者按关于智能体,本公号发表过以下文章:OpenClaw的系统架构及其安全风险(学习笔记)借鉴OpenClaw架构哲学重塑政府能力与服务模式——以广州南沙为例《智能体数据处理安全要求》国标制定申请的初步思考《智
业务持续加码!「仲夏有约」等你来。福利一:提交活动范围内的高危、严重漏洞最高获4倍安全币(部分业务/功能2倍安全币)。严重漏洞最高超5万元。高危漏洞最高超2万元。福利二:为腾讯核心或重点业务提供高质量严重漏洞报告的师傅,TSRC还将授予月度
一、事件概述近日,网络安全研究人员监测发现,俄罗斯背景威胁组织Midnight Blizzard(又名NOBELIUM)下属子集群Storm-2945正在发起代号为“CaptiveCrunch”的大规模网络攻击活动。该行动自2026年5月初
7月│月报 谛听工控安全月报上线了,工信部的最新政策,月发生的多起工控安全事件,谛听团队收集的最新攻击教据......更多安全资讯,请关注“谛听ditecting",每月更新! 7月工控安全月报目录- 谛听 -01 工控安全相关政策两部门开
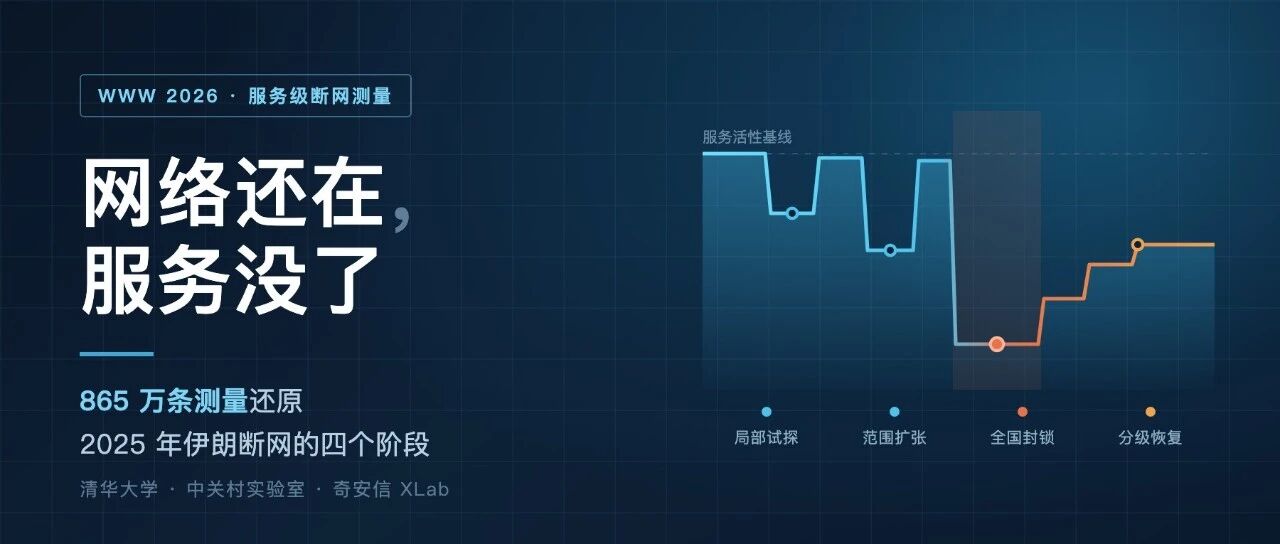
网络还在,服务没了:865 万条测量数据深度还原2025年伊朗断网的四个阶段 今日,国际互联网协会(Internet Society, ISOC)在其官方网站发布了清华大学网络与系统安全研究室、中关村实验室与奇安信 XLab的联合研究成果。
2026 年 8 月 4 日,一场代号为 Shai-Hulud(源自载荷中外传仓库描述 "Shai-Hulud: Here We Go Again")的大规模 npm 供应链蠕虫攻击被发现。 一、概述2026 年 8 月 4 日,一场代号为
以下文章来源于:晨映智库 晨映智库 晨映智库专注于前沿技术博弈、网络空间安全对抗与关键基础设施韧性等安全相关领域的情报分析与战略研究。 基于多源证据融合方法体系,形成战略研判与防务研究两类研究输出,支持政府决策与相关机构的研究与能力建设。
DWR是一个Java AJAX远程调用框架,让浏览器JS像调用本地函数一样调用后端Java方法。在国内的政企、运营商、传统金融行业,仍有大量基于 Struts2+DWR+jQuery老栈的存量系统在线运行。 声明:Tide安全团队原创文章,
吉利控股集团 x 悬镜安全 ,问境 AIST 落地整车AI智能体全周期安全治理! 近日,悬镜安全凭借新一代智能体 AI 原生安全测试平台问境 AIST 核心能力优势,成功中标吉利控股集团AI智能体安全治理项目!项目部署问境 AIST,并整合
因 2026 年重要保障工作安排需要,原定2026年8月1日-8月15日的八周年活动,其中8月7日-8月15日暂停,顺延至8月21日-8月29日,8月6日及以前提交的漏洞奖励不受影响。保障期间,请各位师傅多加注意,安全测试。感谢大家的理解与