微信看一张图,拼多多就推荐它,这神奇吗
今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开拼多多,首页推荐中就会出现同名的商品。这是怎么回事呢? 今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开
今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开拼多多,首页推荐中就会出现同名的商品。这是怎么回事呢? 今天在微信群里看到一组聊天记录,大概的说法是:只要在微信里看过一张包含某款手办的图片,再打开
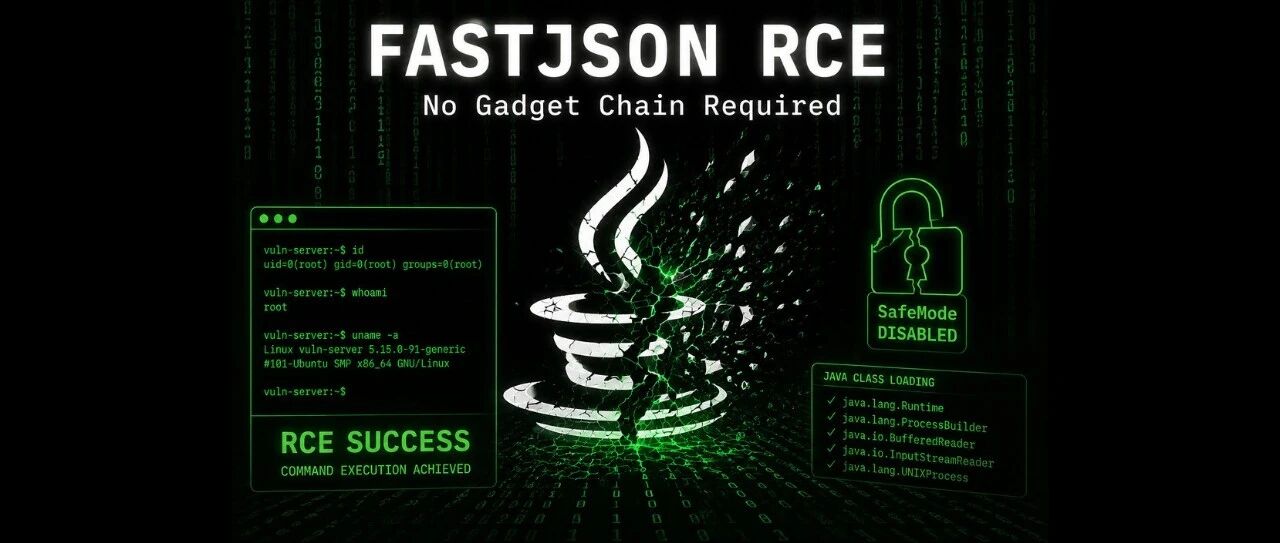
Fastjson 远程代码执行漏洞预警:1.2.68–1.2.83 受影响,SafeMode 是唯一硬防御 2026 年 7 月 19 日,安全研究员 Kirill Firsov (@k_firsov) 公开披露 fastjson 1.x
为致谢各位的付出,我们精心准备了 Q2 专属回馈活动,期待与你共赴下一程。 跳转微信打开
由京东集团主办的第三届京麒CTF决赛于7月19日至20日,在京东集团总部举行。 由京东集团主办的第三届京麒CTF决赛于7月19日至20日,在京东集团总部举行。本届赛事吸引来自清华大学、上海交通大学、浙江大学、中国科学院大学、复旦大学、哈尔滨
MiSRC 违规事件处置公告 尊敬的各位白帽师傅:小米安全中心感谢各位师傅一直以来对小米业务安全建设的辛勤付出与专业贡献。安全生态的健康发展,离不开每一位白帽子的规范参与和共同努力。然而,近期我们监测并核实到一起严重违规事件。现将事件情况及
Citrix Windows 客户端严重漏洞导致提权至 SYSTEM 级别;通过篡改 ELF 文件中的 .note.gnu.property 段来劫持 IFUNC 解析顺序的底层机制;通过单封邮件对 AI Agent 实施的自动化隐蔽记忆注
近日,WordPress 官方修复了 WordPress Core 中存在的预认证远程代码执行漏洞链,该漏洞链被安全研究人员命名为“wp2shell”,由CVE-2026-63030和CVE-2026-60137两个独立漏洞组合形成,可被串
近日,绿盟科技CERT监测到WordPress发布安全公告,修复了WordPress远程代码执行漏洞,被称为wp2shell。CVSS评分9.8,目前漏洞细节与PoC已公开,且发现在野利用,请相关用户尽快采取措施进行防护。 通告编号 NS-
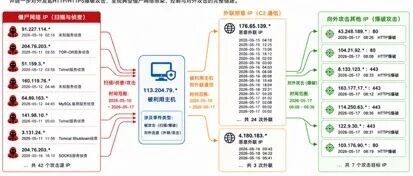
中国联通与奇安信共同成立的CU-Xlab联合实验室共同发布近年来,公网暴露资产规模与物联网终端数量持续扩张,僵尸网络(Botnet)攻击活动活跃度显著上升。攻击者依托自动化扫描平台、分布式代理节点及恶意控制基础设施,对公网暴露资产实施低频慢
从真实多仓开发、Review 事故、运行时取证和平台审计中提炼出的一套 Agentic SDLC 控制面,让 Agent 的行动有边界、交付有证据,并具备渐进产品化的路径。 2026 年 1 月,我还在几个单仓原型里尝试让 Agent 写代
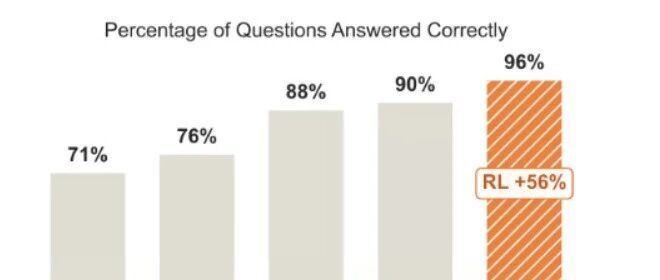
前言感谢大家两年的持续不断的关注,本文章会由简单到困难的去介绍如何搞好一个领域垂直模型。明确自己需要什么模型分为pre train和post train两个阶段,实际工作中,我建议大家整post train,因为pre train的资源跟后
最近 WordPress披露的wp2shell漏洞应该是近几年来WordPress核心框架 (非插件)中出现的最严重的漏洞了。通过组合CVE-2026-63030和CVE-2026-63137两个漏洞,可实现SQL注入。但是默认条件下该SQ
WordPress wp2shell 紧急漏洞预警:CVE-2026-63030 / CVE-2026-60137 未授权 RCE 链 2026 年 7 月 17 日,WordPress 发布 7.0.2 / 6.9.5 / 6.8.6 与
欢迎对智能机器人与软件工程交叉方向感兴趣的同学联系交流! 我们的科研日常是什么?教移动机器人别迷路,教机械臂别抓空,再想办法让人形机器人更聪明。机器人偶尔也会“不太听话”,但每一次调试,都是让想法走进现实的过程。不同于主要聚焦运动控制或视觉
课程感受,希望您喜欢! 《数字人文技术及运用》:一门值得慢慢讲下去的课——品数字人文2班五十份课程作品有感本文由作者在出差的高铁上完成,简单记录教学过程中的心路历程。授课学生为大一新生,课程旨在普及新文科+新工科的交叉内容,理解“人文”的魂