做了两个 Claude Code 插件,把一些重复劳动省了
最近搞了两个 Claude Code 的插件,本来只是自己用,后来想想,可能也会有人碰到类似的麻烦,索性整理了一下开源出来了。agent-morph:智能体做多了,发现有套路最早没想着要做这个。就是前阵子事情比较多,我在 Claude Co
最近搞了两个 Claude Code 的插件,本来只是自己用,后来想想,可能也会有人碰到类似的麻烦,索性整理了一下开源出来了。agent-morph:智能体做多了,发现有套路最早没想着要做这个。就是前阵子事情比较多,我在 Claude Co
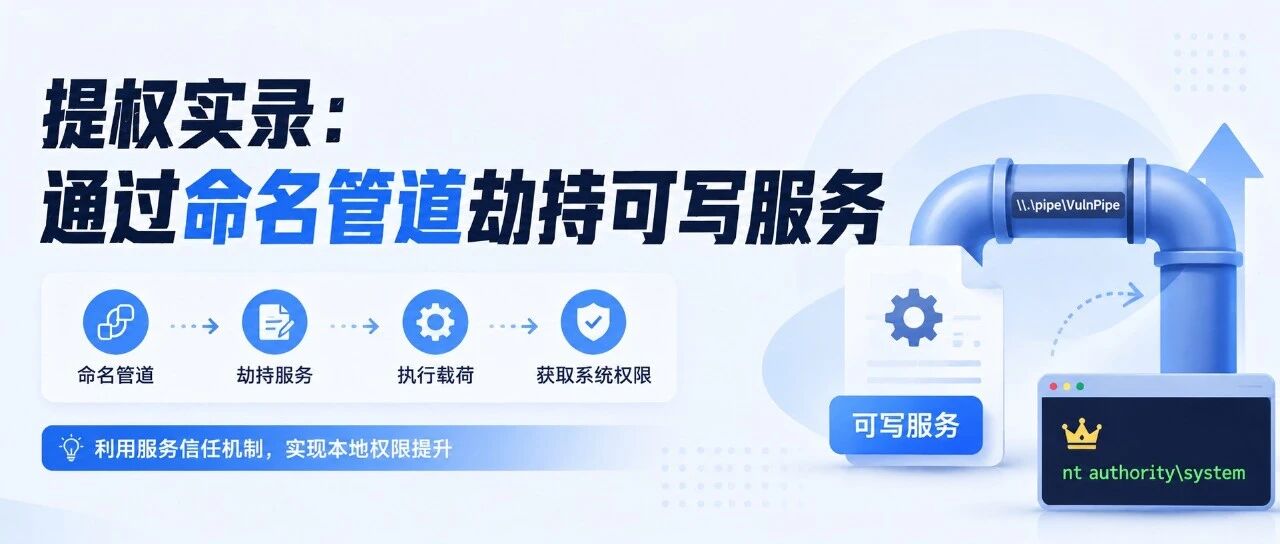
命名管道ACL宽松配合可写服务文件,低权限用户通过管道触发SYSTEM执行taskkill,趁机替换恶意程序并借服务重启加载,获取SYSTEM权限。 前言在分析某 Windows 应用的服务组件时,发现其创建的命名管道访问控制配置宽松,允许
在中国:安全浏览器,都落地于处置行业场景,而非通用办公工具。如做国产信创的、做外包管控的、做账号管理的,都聚集于特定场景的闭环,而非通用浏览器。因此那些缺乏场景的 AI 浏览器,一定都会慢慢消失。 Akamai 宣布以约 2.05 亿美元的
一、Palo Alto Networks的战略底色是什么?PaloAlto Networks(以下简称PAN)近年来的一系列激进动作,可以用一个词来概括:“强行整合”。这与CrowdStrike“解除锁定”的温柔路线截然不同。PAN不是在做
NGINX 18年漏洞已公开 5月13日,安全研究机构 DepthFirst 的自动化漏洞扫描系统一次性发现了 NGINX 的 4 个安全漏洞。其中最严重的 CVE-2026-42945(NGINX Rift) 影响范围横跨 0.6.27
一、CrowdStrike的战略底色是什么?CrowdStrike近年来的一系列动作,如果用一个词来概括,是“解除锁定”。听起来有些反直觉,因为通常安全厂商的战略目标是“锁定甲方”。但CrowdStrike的做法恰恰相反:它通过一系列设计,
本文以金融行业智能体为重点实践场景,结合ASI 2026攻击示例,构建一套可落地的红队测试方法论。 概要当前,自主 AI 智能体(AI Agent)正从对话交互向自主规划、工具调用、跨系统执行演进,其安全边界已突破传统大模型风险范畴,形成以
本文从命令执行与防御两个角度展开,学习VS钓鱼针对安全从业者的攻与防。 声明:Tide安全团队原创文章,转载请声明出处!文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途给予盈利等目的,否则后果自行承担!
2026年5月11日,安全研究团队Socket披露了一起严重的npm供应链攻击事件——TanStack命名空间下84个npm包被植入恶意代码。受影响的包每周总下载量超过1200万次,波及整个前端生态。警告:这是正在进行中的"Mini
DSRC特别活动时间:2026.05.13 - 2026.05.26 DSRC携手TheLoner安全团队及多家SRC共同举办第四届白帽赏金挑战赛诚邀全网顶尖白帽,共探安全边界2026.05.13 - 2026.05.26 期间在DSRC官
5月15号锁定陌陌直播间,Q1季度福利抽奖,好礼在线派送,人人有机会~ 陌陌安全Q1福利来袭MMSRC2026Q1直播抽奖陌陌安全应急响应中心,向每一位超会 “找 bug” 的挖洞人致敬!你们手握代码利刃,精准锁定漏洞靶心,一路为平台扫清风
上一篇顺口溜中的方法论我们讲了成长的内在五步:读书、行路、阅人、问师、领悟。但有一个问题没有回答:这五步,你在哪里迈?是在一个高信息密度、高反馈强度的平台上迈,还是在一个人浮于事、重复劳动的角落里迈?这一篇,就来说说平台。王立群在《百家讲坛
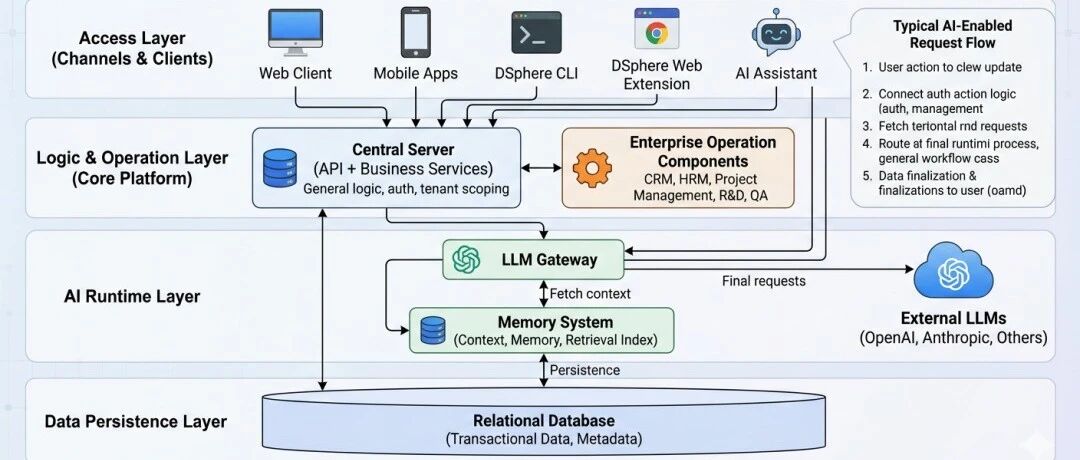
INTERNAL 是一套面向企业内部办公的平台,不同于主流媒体惯用的日日颠覆、天天炸场的叙事方式,这里没有什么 DSPHERE-INTERNAL 是一套面向企业内部办公的平台,不同于主流媒体惯用的日日颠覆、天天炸场的叙事方式,这里没有什么神
如果你不幸被捕,或者只是出于好奇,这里有一份关于日本拘留制度的第一手资料:你会遇到什么情况,它是如何运作的,以及拘留期间的生活是什么样的。日本常被视为世界上最安全的国家之一,但这种严格的秩序也伴随着一些令人措手不及的法律。一些看似微不足道的