代码审计系列之java命令注入科普
关于java命令注入Runtime/ProcessBuilder接口的科普 写在前面这里只讨论使用java执行命令的情况(Runtime/ProcessBuilder),结合之前挖过过的一些case或者群里见到过的case来讲。名词科普命令
关于java命令注入Runtime/ProcessBuilder接口的科普 写在前面这里只讨论使用java执行命令的情况(Runtime/ProcessBuilder),结合之前挖过过的一些case或者群里见到过的case来讲。名词科普命令
由于不安全地将属性名称评估为 XPath 表达式,多个 OGC 请求参数允许未经身份验证的用户通过针对默认 GeoServer 安装的特制输入进行远程代码执行 (RCE)。 一、前言官方公告: https://github.com/geos
废话不多说,漫画呈上。 阅读原文 跳转微信打开
从研发者的视角探索管理实践,注重现实案例而非抽象理论,谈笑间每一步都凝聚着对研发本质的深入思考,听众身临其境、感同身受、其乐融融。 公司人力部提供了参加研发效能研讨会的学习机会,半日聆听奋笔疾记,升维思考,觅得同道知音,慢慢放下怀疑主义者的
最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行 最近在逛知乎的时候,看到别人分享了一个OICQ 2000的安装包,今天试用了一下,居然还能在win11上运行,这兼容性无敌了。。。
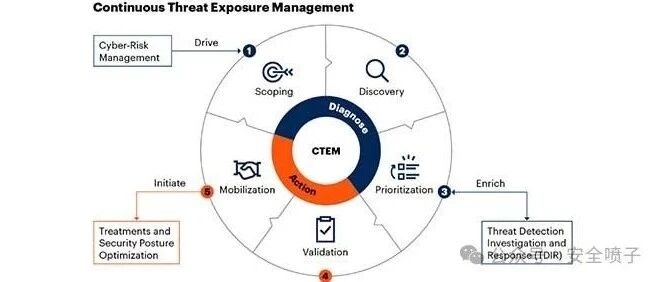
漏洞管理(Vulnerability Management)作为信息安全领域中最为人熟知的概念之一,一直是安全运营的核心活动。本文将探讨KEV目录、EPSS等新兴的漏洞评估方法,以及CTEM等前瞻性框架如何帮助组织更好地应对当前的威胁环境。
从被动防御到主动管理,从单点工具到全面平台,从简单扫描到深度分析,软件供应链安全正在经历一场深刻的变革。 InfoQ近期组织的全球软件供应链发展报告解读直播,通过新鲜的案例和纯粹的技术讨论,展现了软件供应链安全领域的转变。从被动防御到主动管
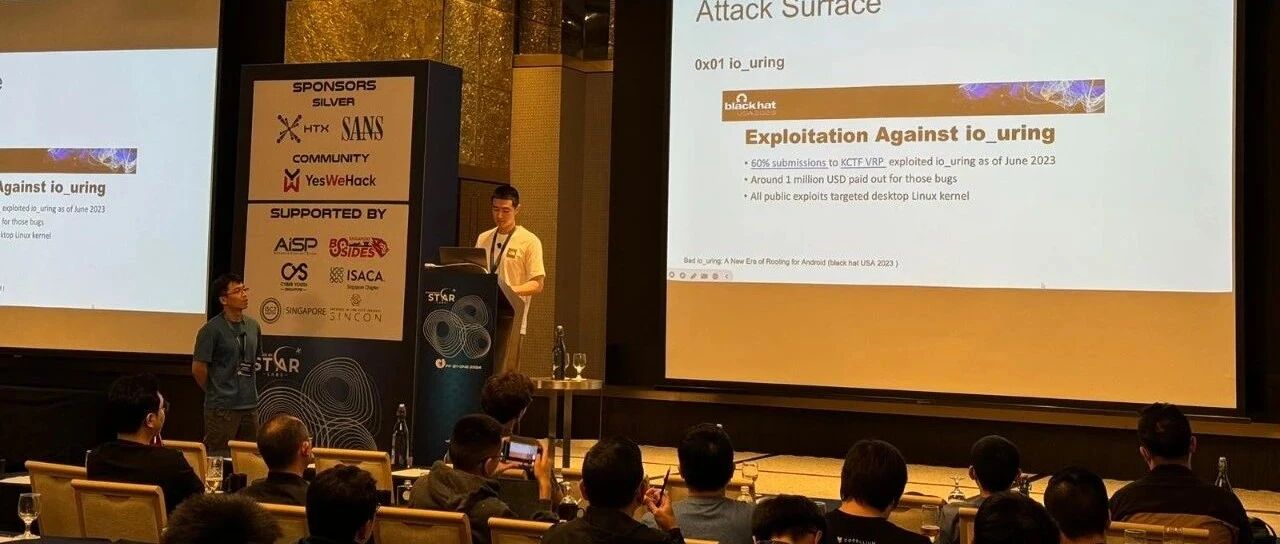
OFF-BY-ONE Conference在新加坡举行,我们有幸发表了题,介绍Linux kernel 漏洞挖掘Fuzz方面的一些技巧 0x00 背景在2024年6月26日,OFF-BY-ONE Conference在新加坡举行,我们有幸发
议题1-投票 | KCon大会议题评选 High-value Web Application Post-Exploitation 议题 1The ever-present specter in memory:High-value Web A
随着2024年第二季度的落幕,我们迎来了新一季的网络安全专家排行榜。在这个数字化不断深入的时代,网络安全专家们扮演着至关重要的角色。 随着2024年第二季度的落幕,我们迎来了新一季的网络安全专家排行榜。在这个数字化不断深入的时代,网络安全专
一年前的今天,我和十多位小伙伴一起在杭州创立了KMind。 KMind一周年 一年前的今天,我和十多位小伙伴一起在杭州创立了KMind。 2023年是人工智能的奇迹年,大模型时代风起云涌。到了2023年的12月12日,我发表了一篇文章《我们
大家好,今天七夜给大家推荐一款基于Serverless的代理隧道框架,演示一下比较新的流量欺骗模式。 大家好,今天七夜给大家推荐一款基于Serverless的代理隧道框架,演示一下比较新的流量欺骗模式。项目地址请看文末。简介在当今云计算迅速
escrcpy,这个名字或许你未曾耳闻,但它却是基于Scrcpy的衍生之作,专为简化Android设备管理而生 escrcpy,这个名字或许你未曾耳闻,但它却是基于Scrcpy的衍生之作,专为简化Android设备管理而生。它不仅继承了Sc
阅读原文 跳转微信打开
今天七夜在逛github的时候发现了一个特别优秀的语音合成模型ChatTTS,语音合成效果太炸裂了,停顿都极其 今天七夜在逛github的时候发现了一个特别优秀的语音合成模型ChatTTS,语音合成效果太炸裂了,停顿都极其自然,真有点担心,