BinaryAI-Bench:面向实战业务的二进制安全分析任务评测集
科恩实验室推出BinaryAI二进制分析平台,并通过BinaryAI-Bench系统评测8个模型×50个任务,校准AI逆向分析能力,解决人工产能瓶颈,探索AI-Native安全分析工作流。 科恩实验室面向真实安全业务需求,打造了新一代二进制
科恩实验室推出BinaryAI二进制分析平台,并通过BinaryAI-Bench系统评测8个模型×50个任务,校准AI逆向分析能力,解决人工产能瓶颈,探索AI-Native安全分析工作流。 科恩实验室面向真实安全业务需求,打造了新一代二进制
01行业背景与痛点:深陷“告警泥潭”的金融安全团队作为国家金融体系的中枢,大型金融机构在数智化转型过程中面临的安全挑战具有高度的典型性。一方面,业务系统高度耦合、代码规模呈爆炸式增长,同时大量开源组件被引入,供应链攻击面急剧扩大;另一方面,
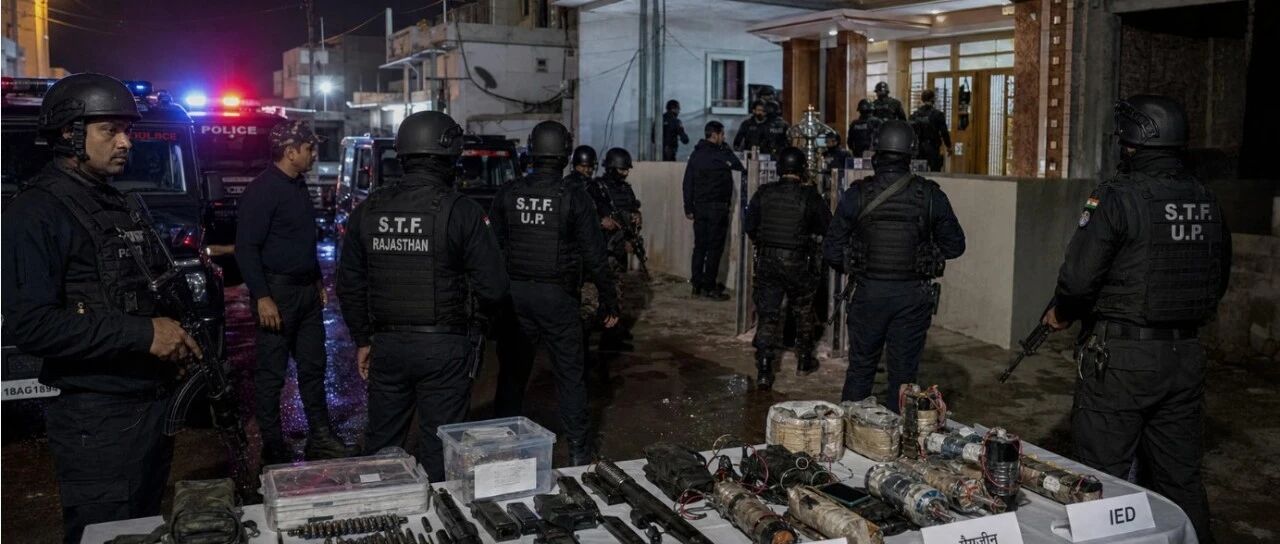
印度近期在14个邦同步展开反恐行动,拘捕、逮捕250余名涉嫌关联“沙赫扎德·巴蒂网络”的人员,并缴获爆炸物、枪械和带有巴基斯坦兵工标识的手榴弹。表面看,这是一次印度国内治安行动。向外延伸看,它揭示的是南亚安全格局正在进入更高风险区间:印巴互
第一,一张没有任何定位信息、没有地址、没有门牌号的自拍,在2026年,足以让一个有耐心的陌生人推算出你住在哪栋楼、哪一层、几点出门、坐哪班车、孩子上哪所学校。这不是"可能",是"高度可能"。第二,真正危险的从
即日起-2026年9月15日12:00 故事征集·温暖回忆1.在本文留言分享"我与360漏洞云的故事";2.活动结束后选取点赞数最多的3条留言,分别赠送月饼礼盒1盒。 跳转微信打开
9月9日13:30-17:30,上海,外滩大会C7场馆 AI智能体正在成为连接数字世界与物理世界的重要纽带,并推动企业运营模式从传统的软件自动化,向能够自主决策、跨平台协同和动态解决问题的智能系统演进。据Gartner预测,到2028年,至
再获认可!从软件供应链安全到企业安全风险治理,持续被看见 近日,网络安全产业研究机构——数说安全,发布了《2026“中国网络安全产业百强排名与新势力30强”》。本次调研自2026年7月启动,面向国内注册、以网络安全为主营业务的企业,结合企业
唯快不破! 这是一家超大型集团和“银狐”的拉锯战故事。集团员工数量多、流动性高,网络架构复杂、终端资产类型多,安全管控尤为困难。面对来势汹汹的黑产,这家集团的安全团队结合终端、域名、流量、沙箱多层防护,通过Flocks落地了AI原生安全运营
周鸿祎在天津论坛警告:AI让漏洞可工业化生产,黑客经验能批量复制成智能体,中国网安面临"第二次单向透明",防守必须用AI对抗AI。 周鸿祎在天津论坛抛出一个判断:漏洞挖掘正在从手工作坊走向流水线,周期从数月压缩到几小时。一线安全人不得不面对
新一代AI融合安全网关(ASG) 影子AI是指在企业信息管理或安全部门不知情或未授权的情况下,员工自行采购、开发、部署和使用的AI工具或服务,它的使用极易造成数据泄露而不自知、生成的内容轻者存在法律合规风险,严重的可能导致重大业务决策失误。
干安全这行,天天都在跟"没成"打交道。攻防没打进去、整改推不动——后来我发现一句话能把这些全消化:要么成,要么学。这篇笔记记下这个视角怎么来的。 《软技能》的笔记写到第四篇。前三篇聊了经营自己、定额工作法、快人一步,这一篇的心态章节,是我划
Salesforce 把界面交给 Claude,保留数据、业务规则和执行能力。“无头 SaaS”可能加深客户依赖、改善 CRM 数据,也让双方的合作埋下未来平台竞争的伏笔。 作者:Saanya Ojha时间:2026 年 08 月 29 日
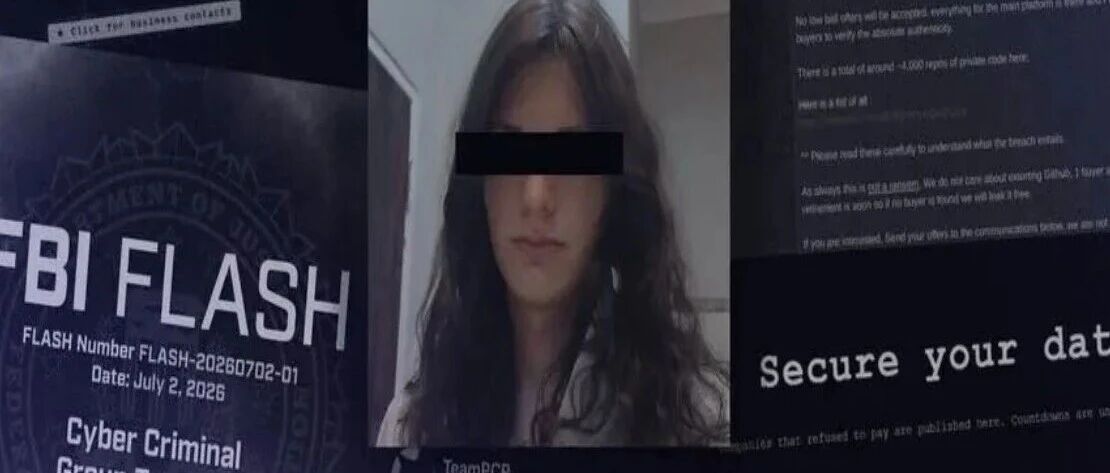
图1|TeamPCP事件全景拼图,涵盖FBI通告、GitHub界面与嫌疑人社交账号2026年3月的短短五天里,一枚被盗走的服务账号token让一个黑客组织同时污染了五个软件生态,其中一个被投毒的包每月下载量高达9500万次。攻击的起点只是一
一、攻击面自动化枚举1.1 LLM攻击面的形式化建模LLM的输入空间是自然语言全集 Σ*,无法穷举。自动化漏洞挖掘的第一步是对攻击面做结构化建模,将无限空间映射到可搜索的有限结构。攻击面的层次化分解:AttackSurface = ⋃_{c
今天下决心,把日常工作的电脑从 Mac 切换到了 Linux。想这么做其实已经有些日子了,手边也有几台设备分别装着 Debian(喜欢了很多年)、NixOS(去年接触到之后,非常喜欢这个发行版的理念),但始终觉得还是有些许不方便。这次的“临