MistTrack 季度更新:KYA 批量筛查与追踪画布上线
本次功能更新聚焦于批量风险排查与复杂资金追踪环节。 围绕批量风险排查与链上资金调查的实际需求,MistTrack 近期推出两项功能更新:KYA 批量筛查与追踪画布。前者帮助风控与合规团队集中处理大量钱包地址,快速识别需要优先关注的风险对象;
本次功能更新聚焦于批量风险排查与复杂资金追踪环节。 围绕批量风险排查与链上资金调查的实际需求,MistTrack 近期推出两项功能更新:KYA 批量筛查与追踪画布。前者帮助风控与合规团队集中处理大量钱包地址,快速识别需要优先关注的风险对象;
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次 关键词漏洞核心事实:10 月 29 日,Palo Alto Networks 更新公告,确认有攻击者正在利用 PHP2Sh
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次 关键词漏洞核心事实:10 月 28 日,CISA 把 CVE-2026-41709 加进 KEV 目录。这个漏洞 CVSS
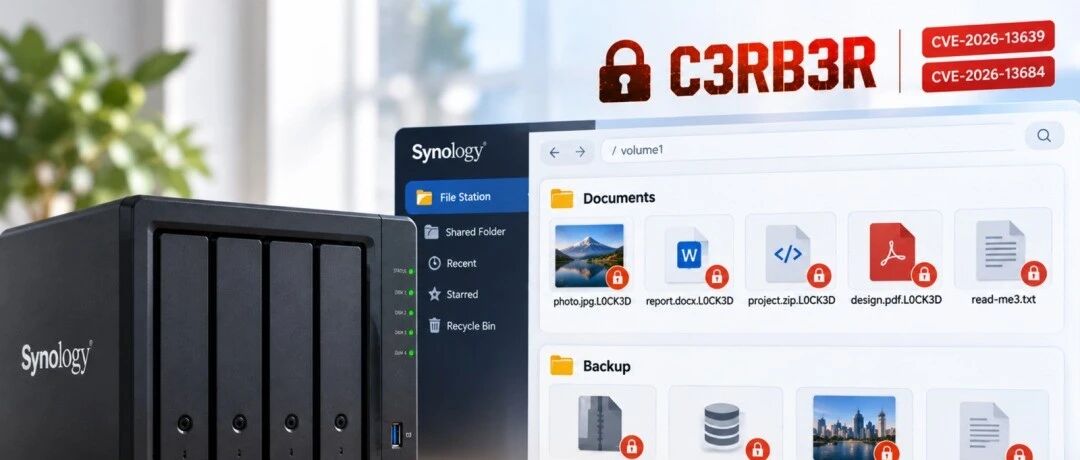
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次 关键词群辉NAS核心事实:近期多名群晖 NAS 用户报告设备被勒索软件攻击,照片、文档、代码仓库和备份文件全部被加密,文件

一场赶在补丁普及前发动的勒索,360 AI安全专家从样本揪出幕后元凶 10月以来,不少群晖NAS用户打开设备时发现,原本熟悉的文件后缀变成了“.LOCK3D”,旁边还多了一封勒索信。信里写着:不要尝试第三方软件恢复,唯一安全的方式是购买“C
360 AI企业工作台正式发布,搭载企业安全浏览器与纳米Work双引擎 随着智能体技术加速向产业纵深渗透,大多政企机构已经开展了针对AI能力的探索,但落地成效分化显著。大量应用局限于单点试点,AI能力与既有业务体系脱节,难以嵌入日常工作,深
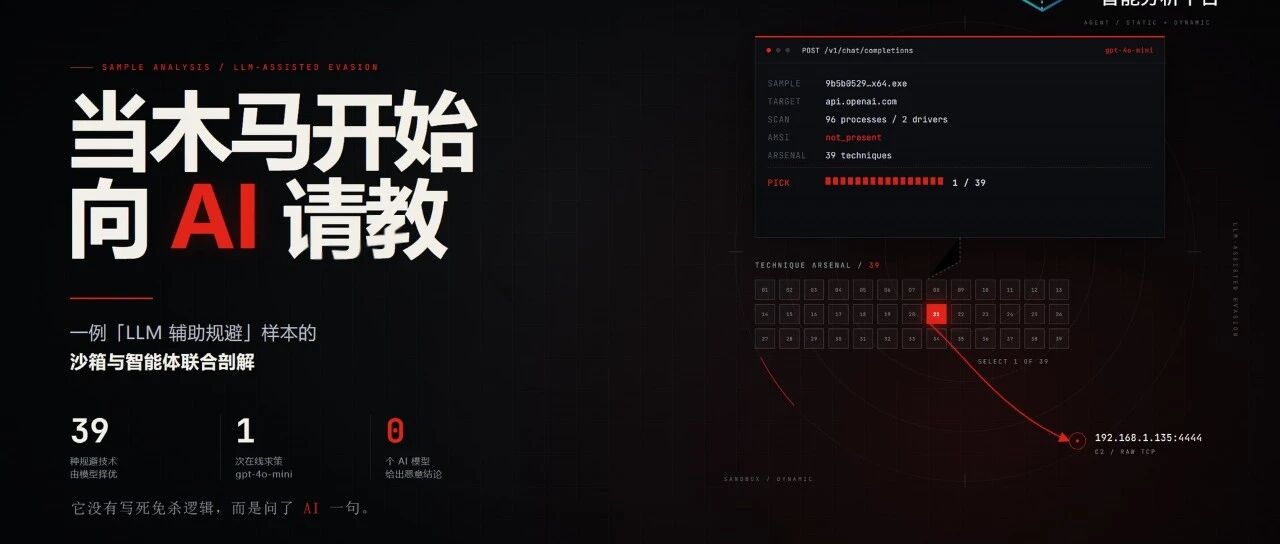
一、概述过去的免杀,拼的是样本作者的经验;现在,攻击者把这道选择题交给了大模型。近期,天穹沙箱捕获一份 x64 样本 9b5b0529dba5a43ebd01ba354ee30a25.x64.exe。样本启动后不到 3 秒,便向 api.o
YAK走进西电 2026年10月27日,由西安电子科技大学网络安全与密码学部和万径安全联合主办的《网络安全技术交流 · Yakit 实践专题讲座》在西安电子科技大学长安校区顺利举行。西安电子科技大学是教育部直属的全国重点大学,以电子与信息学
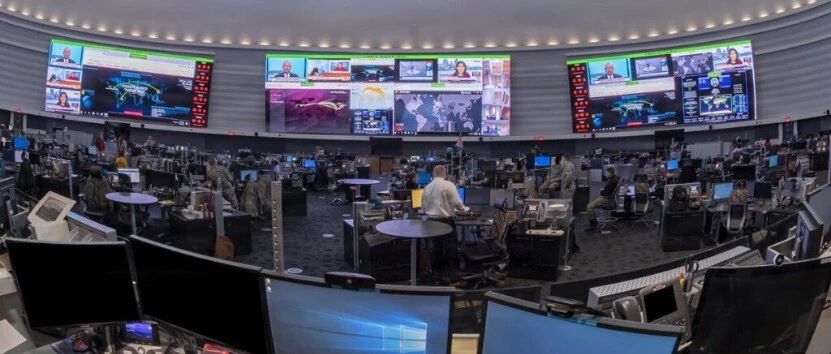
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 军方定目标、产业交结果:美军借CEaaS模式重塑军民网络合作范式 编者按美国国防部正推动承包商更直接参与网络行动,其核心理念是所谓的“网络效应即服务”
约310万师生职工和申请者数据泄露 关注我们带你读懂网络安全受政治动机网络攻击影响,美国哥伦比亚大学约310万师生职工及申请者数据泄露;哥大宣布赔偿1.07亿元,与受影响群体达成集体诉讼案的和解,并投入资金采购EDR等威胁检测工具,加强内部
以下文章来源于:青藤云安全 青藤云安全 青藤是一家 AI 原生安全公司,基于十余年真实安全场景的数据积累与 AI 工程化能力,我们为企业核心系统提供自主进化、实时响应的智能防御体系,用数据驱动安全能力的持续升级。 上个月,美国五个部门联名发
作者团队提出了一个根本性的视角转换:提示词注入一直被视为 LLM 的安全漏洞,那防守方能不能反过来利用这个弱点,把它变成主动防御武器?基于这个思路,他们设计并实现了 Mantis 框架。 原文标题:Hacking Back the AI-H
一张看似普通的动画贴纸,可能成为攻击者突破应用安全防线的入口 近日,安全研究人员 Saifeldeen Aziz 声称,在 Telegram 的贴纸处理机制中发现了新的零点击漏洞,并通过多个漏洞组合,实现了在 iOS 版 Telegram
10月30日 14:30,解锁 AI 攻防实战分享 攻击越来越智能,防御能否跟上?当 AI 开始参与漏洞挖掘、代码审计和渗透测试,传统安全工作流程正在迎来新的变化。如何将 AI 能力融入代码审计?如何建设智能渗透能力?企业又如何探索 AI
金融行业客户最迫切的需求在于研发场景的通用性与行业特定编码规范、业务安全规则的深度集成。 ★ 安全419重点推荐面对市场上数以千计的安全产品与解决方案,甲方客户普遍面临"选择困难":产品宣传口径五花八门,落地效果真假难辨,选