【安全圈】群晖NAS被全盘加密,补丁停在九月
安全圈 2026-10-29 19:00 江苏
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次
关键词
群辉NAS
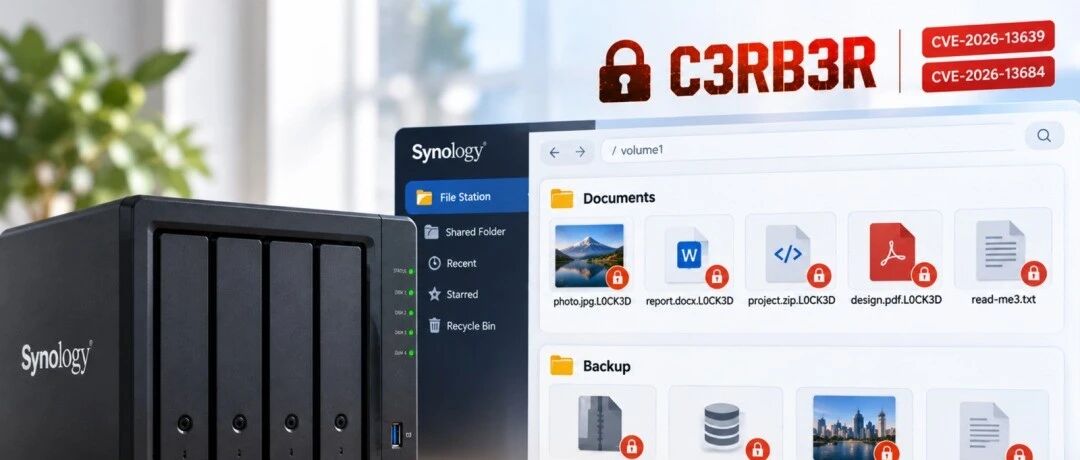
核心事实:近期多名群晖 NAS 用户报告设备被勒索软件攻击,照片、文档、代码仓库和备份文件全部被加密,文件名多了 .L0CK3D 后缀。360 反勒索团队称,他们处置的多起事件指向 C3RB3R 家族,攻击者用的是群晖 9 月 18 日就已经修好的两个 DSM 漏洞。也就是说,这是一次迟到四十一天的攻击。
🚨 中招的样子:不是丢几张照片,是整个数据盘被端
用户在帖子里描述的场景高度一致:NAS 用着用着,套件开始报错,接着目录里的文件名一个个变成 .L0CK3D 结尾,同目录下多出赎金说明文件。
被点名的数据类型很刺眼:家庭照片、办公文档、代码仓库,还有备份文件本身。很多人把 NAS 当成最后的保险箱,结果保险箱和被保险的东西一起被锁了。
原文的提醒值得单独摘出来:文件一旦被加密,想靠技术手段恢复是不可能的,只能依靠其他位置的备份。这话不是泼冷水。它把注意力从"事后找解密工具"挪到了"现在就补上补丁、做好异地备份"。
🔍 两个 9.8 分的洞,攻击者不用登录
360 给出的编号是两个:CVE-2026-13639 与 CVE-2026-13684。我去翻了群晖自己的公告 SA-26:13,两个都定为 Critical,CVSS 3.1 基础分 9.8,向量完全一致:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
把这串拆开看:AV:N 可从网络打,AC:L 攻击复杂度低,PR:N不需要任何权限,UI:N 不需要用户点击,后面三项是机密性、完整性、可用性全高。换成人话:只要 DSM 的对应端口能从外面够得着,不登录也能打。
CVE-2026-13684:SCGI 组件里的输出编码缺陷,CWE-116。官方描述是"允许远程攻击者读写任意文件并实施拒绝服务"。SCGI 是 DSM 里 Web 请求进出的一层接口,输出没编码好,攻击者就能借它把不该写的文件写进去。
CVE-2026-13639:登录逻辑里的熵不足,CWE-331。这个类型通常意味着生成的令牌或会话标识可被预测。同样能读写任意文件、同样可拒绝服务。两个洞叠在一起,进去的门槛基本等于没有。
⚠️ 最要命的一条:官方没有临时缓解方案
SA-26:13 的 Mitigation 一栏写的是 None。没有配置项能绕,没有开关能关,唯一的解法就是升到修复版本。
- DSM 7.4
→ 7.4-90075 或更高
- DSM 7.3
→ 7.3.2-86009-4 或更高
- DSM 7.2.2
→ 7.2.2-72806-9 或更高
- DSM 7.2.1
→ 7.2.1-69057-12 或更高
公告是 9 月 18 日发的。今天是 10 月 29 日。四十一天,够攻击者把没升级的机器扫一遍了。
🖥️ 黑群晖的处境更被动
蓝点网提到一个绕不开的现实:目前不清楚中招用户里白群晖和黑群晖各占多少,但白群晖开自动更新很方便,黑群晖因为版本适配问题通常不会及时升级,中招概率明显更高。
这不是道德评判,是技术事实。跑在非官方硬件上的 DSM 拿不到推送,用户也不敢随便装官方更新,怕引导挂了、驱动没了。于是就停在某个旧版本上,一停就是几年。
蓝点网给的建议很直接:这类机器不要暴露在公网。它自己也承认,即便是白群晖也没开公网访问,理由就是怕某个未知漏洞把设备送走。
🔑 另一台机器,停在两年前的版本上
同一天上午,一份中文取证记录在 GitHub 上公开。作者复盘了自己一台 DS918+ 的遭遇:先发现套件报错,再看到 .L0CK3D 和赎金说明,关机、拆盘、挂到 Proxmox 上做只读调查。
他机器上的 /etc/VERSION 写着 DSM 7.2-64561,smallfix 0。这个构建号对应的是 2024 年的 CVE-2024-10441(CVSS 9.8,system plugin daemon 输出编码缺陷)修复前的状态,修复基线是 7.2-64570-4。
两起事件用的可能不是同一个漏洞,但共同点只有一个:机器长期停在老版本上。这比"哪个 CVE 更严重"更值得记住。
这位作者还做了一件很少有人做的事:加密程序还在跑的时候没有直接 kill,而是先把进程挂起、抢下 16 GiB 内存,最后从内存里找回了 48 字节的会话密钥,解开了自己的周备份。这条路径确实存在,但前提非常苛刻——机器没重启、内存没丢、样本没换。绝大多数中招的人不具备这些条件,别把希望押在这上面。
✅ 现在该做的四件事
- 去「控制面板 → 更新和还原」查版本
,对上面那张表。顺手把自动更新打开,群晖发新版本时自己装上。
- 套件也要更新
。DSM 补了不代表套件补了,套件中心里有新版本就升。这次漏洞公告本身也带了 Calendar、Mail Station 等一批套件。
- 把 NAS 从公网撤下来
。5000/5001 端口映射、UPnP 转发、DMZ,能关就关;远程访问走 VPN 或者群晖自己的 QuickConnect。这条对黑群晖是硬要求。
- 备份要落到 NAS 之外
。蓝点网的做法是用 Cloud Sync 把重要文件同步到 OneDrive,靠云端的历史版本回滚。NAS 里的快照不算,因为快照和原盘在一起。
另外提一句原文里的一个细节:Linux.do 上有网友说自己部署的 GitLab 实例存在漏洞,成了攻击入口。蓝点网判断这可能不是普遍用法,更多人中招还是因为 DSM 没更新。看到这条不必紧张,但内网里跑的 Web 服务同样值得查一遍版本。
截至发稿,群晖没有就这轮勒索事件单独发公告,360 也没有公布受影响设备的具体数量。SA-26:13 的状态仍是 Resolved,补丁一直在下载中心挂着。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。