【安全圈】CVSS只有2.7,却让整场入侵无迹可寻
安全圈 2026-10-29 19:00 江苏
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次
关键词
漏洞
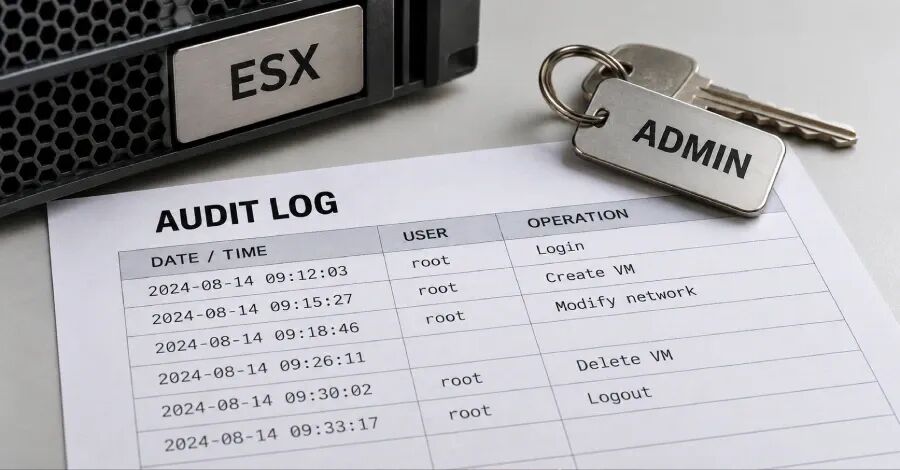
核心事实:10 月 28 日,CISA 把 CVE-2026-41709 加进 KEV 目录。这个漏洞 CVSS 只有 2.7 分,成因是 Broadcom VMware ESX 的命令记录不完整——拿到管理员权限的人可以在不留日志的情况下执行某些操作。CrowdStrike 确认,中国背景的 Warp Panda 在 2026 年初把它当零日用了,目的很直接:把审计记录抹掉。联邦机构被要求在 11 月 11 日前打完补丁。
🔍 一个 2.7 分的漏洞能干什么
先看它为什么只有 2.7。CVSS 评分衡量的是漏洞本身能被利用到什么程度。这个洞要求攻击者先有管理员权限,才能触发"操作不被记录"这个效果。单看一个洞,它不构成提权、不构成远程执行,分数自然低。
但攻击链不是这么算的。前面已经通过别的洞拿到管理员,后面需要不留下痕迹地横向移动、植入后门、读取数据——这时候,一个专门负责"不记录"的漏洞就是最好的工具。
时间线也对得上。Warp Panda 用它的时间是 2026 年初,Broadcom 的修复公告 7 月才发。也就是说,这个 2.7 分的小洞在被利用的那几个月里,是一枚没有补丁的零日。评分低,不等于它不重要。
⚙️ 谁在用它,用到什么程度
CrowdStrike 在《2026 法律行业威胁态势报告》里点名了 Warp Panda。这伙人还有一串别名:Armory Castle(原 UNC5221)、Clay Typhoon、VerdantBamboo。历史战绩是在 Citrix NetScaler 和 Ivanti Connect Secure 上打零日。
他们的打法有固定套路:先用边缘设备的零日拿入口,进内网后转向 vCenter,在虚拟化层部署 BRICKSTORM 和 SharpStorm 维持长期访问。CVE-2026-41709 就在这一步派上用场——在 vCenter 里做事,但不让 ESXi 记下来。
报告里还有两条更狠的:该组织会窃取云会话令牌,用它进 Microsoft 365,全程不触发基于凭据的告警;至少有一例,他们在被入侵账号上注册了新的 MFA 设备,这样即便受害者改了密码,访问权还在。
10 月初,Mandiant 也把这伙人关联到另一个零日:BeyondTrust Remote Support 的源校验缺陷 CVE-2026-102764,CVSS 9.3,用来投递 SAWFLY 和 BARECLAW。
📦 修复版本
Broadcom 7 月发布的公告已经给了修复版本:
VMware Cloud Foundation:SXi-9.1.0.0-25370933 / ESXi-9.0.2.0100-25595025
VMware vSphere Foundation:同上两个构建号
VMware ESX:ESXi80U3j-25429389
VMware Cloud Foundation 5.2.4
VMware Telco Cloud Platform:ESXi80U3j-25429389
Federal Civilian Executive Branch 机构的截止日期是 11 月 11 日。KEV 的期限只约束联邦机构,但对任何跑 ESXi 的机房都有参考价值。补丁七月份就发了,CISA 到十月下旬才确认已在野利用并入库——中间的三个月,够把没升级的环境摸一遍。
💼 为什么盯上律所
这份报告统计的区间是 2025 年 9 月 1 日到 2026 年 8 月 31 日。一个数字很刺眼:针对法律行业的入侵在 2023 到 2026 年间几乎翻倍。
原因写在报告里:律所手上集中了客户通信、并购材料、正在进行的诉讼策略,还有跨客户访问权限。对国家背景的情报机构来说,这些材料拿到手就能直接产生后续价值。
财务动机的团伙占 82%。勒索和倒卖数据是主要变现方式。报告提到,大型猎物狩猎型团伙在泄露站点上点名了 455 家法律实体,同比增 39%。
🎭 人会骗,比漏洞好用
这份报告里最值得看的不是 CVE,是三个以社工为主的团伙。
CHATTY SPIDER 是主力。2026 年前八个月的活动量比 2024 全年涨了 129%,受害者里律所占了近 90%,几乎只打美国律所。手法是冒充 IT 人员,几分钟内建立远程访问会话、把数据传走,用的工具全是企业里本来就有的正规软件。
最离谱的一例发生在 2025 年 11 月:他们雇了一个俄罗斯人,让他冒充内部 IT 员工,直接走进美国一家律所的办公室,拿到一台工位机的访问权,装好 RMM 工具,再通过云存储往外传数据。这个人第二次上门时被扣了。公开报道显示,2026 年该团伙还用美国本地人做过多次线下入侵。
SNARKY SPIDER(2025 年 10 月出现)和 CORDIAL SPIDER(2025 年 11 月出现)的 TTP 几乎一样:语音钓鱼冒充 IT,把员工引到仿 SSO 的钓鱼页。有一次两家隔一个月打了同一家律所。
🌐 中国背景的四条线,各打各的
- WARP PANDA
:打美国实体,在 vCenter 里投毒,用 CVE-2026-41709 抹日志。就是本文开头那个。
- TITAN PANDA
:2026 年 4 月,首次针对法律行业专用软件下手,目标是 Intapp Time Server 里硬编码的 IIS 机器密钥。这套软件基本只有律所用来记工时和计费。
- MURKY PANDA
:ORB28 密码喷洒行动,按目标数量算是规模最大的一次,波及 340 多家以美国为主的实体,法律行业受影响最重。有一家律所 30 天内被约 300 个不同 IP 尝试登录近 500 次。
- OVERCAST PANDA
:2025 年 9 到 10 月,针对英国一家律所的高管层。这条线符合情报机构优先收集关键人物信息的一贯偏好。
✅ 从这条新闻能拿走什么
不是每个人都管着 vCenter,也不是每家公司都有律所那样的数据。但这几件事跟谁都有关:
- 低分漏洞不代表可以放着
。看一个 CVE,除了分数,还要看它在攻击链上占什么位置。一个 2.7 分的日志缺陷,价值可能比 9.8 分的 RCE 更高——因为它决定你有没有能力事后查清发生了什么。
- 日志要落在攻击者够不着的地方
。ESXi 本地的命令记录会被绕过,那就往 SIEM 或独立日志服务器实时推送。这件事跟补丁无关,补了也该做。
- 查一查 MFA 设备列表
。报告里提的那个手法——在被入侵账号上注册新 MFA 设备——改密码是挡不住的。定期审一遍认证器注册记录,成本很低。
- 把"冒充 IT"当成常规剧本演练
。三个以社工为主的团伙用的都是这一招,而且用的是正规软件。光靠终端防护拦不住,得靠流程:IT 主动联系员工时,用什么方式验证身份。
截至发稿,Broadcom 未就 KEV 收录单独发布新公告,7 月的补丁版本仍是唯一修复路径。CrowdStrike 的报告覆盖到 2026 年 8 月 31 日,之后的活动未计入统计。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。