UEFI 严重漏洞潜伏16年,可绕过 Secure Boot 在网络启动服务器上执行代码
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士多数硬件厂商用来构建 UEFI 固件的开源代码 EDK II 中存在一个潜伏16年的漏洞(CVE-2026-97631,CVSS评分9.5)。无需密码或已有机器的访问权限,攻击者就能
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士多数硬件厂商用来构建 UEFI 固件的开源代码 EDK II 中存在一个潜伏16年的漏洞(CVE-2026-97631,CVSS评分9.5)。无需密码或已有机器的访问权限,攻击者就能
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士思科披露了一个已遭在野利用的Cisco Secure Firewall高危漏洞(CVE-2026-76418,CVSS v3评分8.6)。该漏洞影响Cisco Secure Fire
台湾无人机产业整体产值由 2024 年的 50 亿元新台币增至 2025 年的 129 亿元,成长超过 2.5 倍;整机外销产值由 2024 年 1.4 亿元增至 2025 年 29.5 亿元,成长约 21 倍。 产业深度调研行业深度报告|
第六届全国开源情报技术大会(COSINT 2026)会议议程 会议议程第六届全国开源情报技术大会(COSINT 2026)2026 年 11 月 13—15 日 · 贵州 · 贵阳一、会议概况主办单位中国中文信息学会开源情报技术专业委员会承
安卓系统中存在一个看似不起眼的类型转换缺陷,让攻击者只需发送一条特殊短信,就能在无需任何用户操作的情况下让手机电话服务进程崩溃。快速连续发送时,还可能损坏短信数据库,导致手机每次开机都崩溃,漏洞名为SMS of Death。smsofdea
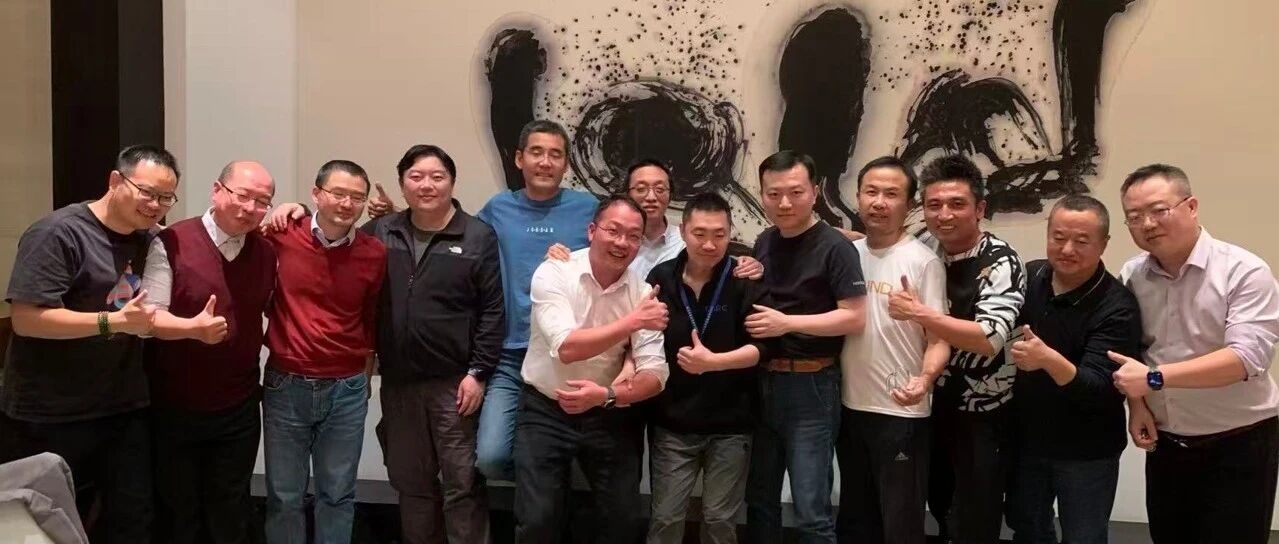
老去的我们,活在彼此的青春里。 小黑(qlh)又要去大洋彼岸了,上一次(2025.6)他和why、log、st、cwj等人回NS宇宙,继革、cj、ll、scz作陪。那天小黑走在新大楼的一层,看了又看,末了跟我们说了一段话,大意是,「不管去过
AI 让“做出来”不再稀缺,如何选对、做好、被看见、挣到钱,仍然需要判断。这本书里的大多数事情,发生在 AI 还没有今天这么强的时候。如今,做产品的工具变了,有些问题依然在:什么值得做,用户为什么选择你,怎样让更多人知道,怎样让产品赚到钱。
“AES-256已翻车”权威解读 最近国外的AI核爆风气也传到了国内,今天小红书上也发了一条“AES翻车”的“重磅消息”,估计线下的用户已经分成了99.999%幸灾乐祸等着AES被破解的吃瓜群众和0.001%随时感觉天要塌下来了的密码学家。
Jenkins CVE-2026-117612 高危漏洞来袭,可导致远程代码执行。 漏洞概述Overview悬镜灵脉CodeAI代码漏挖智能体近期在 Jenkins Core 组件分析中成功挖掘出 XStream 类型过滤绕过导致的远程代码
前一段时间,公司某位实习生在做FOFA的协议分析的时候,问了我一个问题:这么多协议,FOFA如何取选择做哪些以及做到什么效果呢?我觉得这个问题挺好的,但这又是一个没有标准答案的问题,因为绝大多数人对于你有没有某个协议或者好不好是完全无感的,
第57次《中国互联网络发展状况统计报告》显示,截至2025年12月,我国6-19岁网民规模已达2.04亿。随着人工智能时代的到来,网络产品越来越早地影响着未成年人行为习惯和思维方式。未成年人更易在算法驱动的社交系统中形成依赖,沉迷于网络空间
近期,国家网信办发布网络安全、数据安全、个人信息保护等领域执法典型案例,敦促相关单位和企业严格落实法律法规要求,切实履行主体责任,筑牢网络空间安全屏障。 文 | 山西大学法学院 陈川 宋润政近期,国家网信办发布网络安全、数据安全、个人信息保
主动用好人工智能赋能网络舆情治理,既是防范化解人工智能衍生舆情风险、守牢意识形态安全底线的现实需要,也是推动网络舆情治理体系和治理能力现代化的战略抉择。 文 | 重庆市委网信办主任、市委宣传部副部长(兼) 吴勇军人工智能的快速普及,正成为网
2018年,特朗普政府发布《美国国家网络战略》;同期,美国国防部发布《2018国防部网络空间战略》,首次系统提出“前置防御”理念,奠定以攻助防基调。2023年,拜登政府推出《国家网络安全战略》,调整治理责任与政策工具布局…… 程军豪中国信息
反网络暴力法治建设的价值,不仅在于为惩治网络侵权提供更加明确的依据,更在于推动治理由删除有害信息,转向预防暴力形成过程、保护具体的人。心理学研究表明,网络暴力并非少数人的孤立失控,而是个人心理、群体规范和平台环境相互作用的结果。 雷雳文 |