Security 26丨你看到的,可能不是文件真正的路径
同一条路径,不同编程语言却解析到了不同位置?复旦大学最新发表在USENIX Security 26上的论文系统性揭示了软链接相关接口的误解与误用。 引言下载,双击,一个压缩包就解压到了电脑上,这背后经过了数据提取、路径检查与文件写入等多个步
同一条路径,不同编程语言却解析到了不同位置?复旦大学最新发表在USENIX Security 26上的论文系统性揭示了软链接相关接口的误解与误用。 引言下载,双击,一个压缩包就解压到了电脑上,这背后经过了数据提取、路径检查与文件写入等多个步
火绒个人版6.0功能升级|弹窗自定义、垃圾清理等功能优化 近日,火绒安全软件个人版更新至6.0.13.0版本,本次更新围绕网络防护提示、文件实时监控、垃圾清理等模块进行优化,在兼顾防护能力的同时,给用户带来更灵活、更安静可控的使用体验,让终
10月26日,据国家网络安全通报中心通报,国家计算机病毒应急处理中心检测发现,84款移动应用存在一项或多项违法违规收集使用个人信息问题。其中45款被指未完整准确列明收集使用个人信息情况,涉及“浦东国际机场”“中国联合航空”等多款公共交通服务
Downloads 文件夹中恶意 AGENTS.md 与 CLAUDE.md 的利用分析;AI 智能体利用 VM 逃逸、Side-Channels 及 CVE-2026-111497 绕过沙箱隔离;一封带附件的邮件,就能 root 接管你的
欢迎试用 这两年,攻击者手里的活儿彻底变样了。以前写工具得懂代码,现在AI帮着写,新手也能攒出趁手的家伙;漏洞刚一披露,攻击利用就已经在路上;过去一个团伙才干得成的攻击,现在一个人就能拿下。攻击速度、能力和规模,都在爆发式增长。攻击提速,防
KCon 2026 参会指南来啦~11月1日,与您在中关村展示中心不见不散~ KCon 2026 「弈智」时间:2026年11月1日(周日)地点:北京·中关村展示中心-会议中心大会基本信息第十四届 KCon 大会「弈智」签到注意事项签到时间
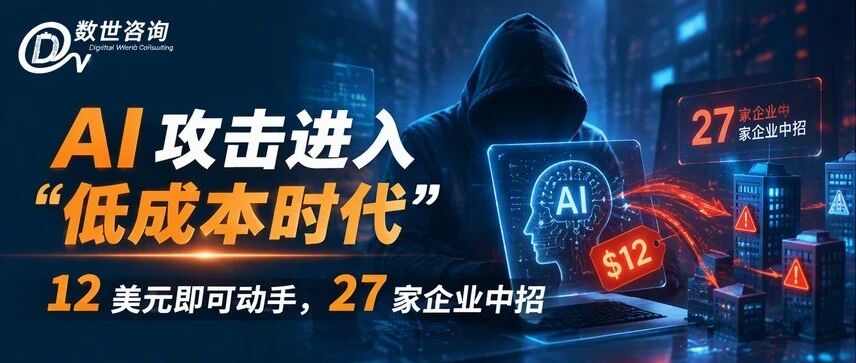
一场攻击活动利用开放权重模型,瞄准 105 个网站;另一项测试中,公开可用的 AI 模型仅花费 12 美元就获得了整个域的控制权。网络防御必须随之改变。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。9 月的一段为期五天的
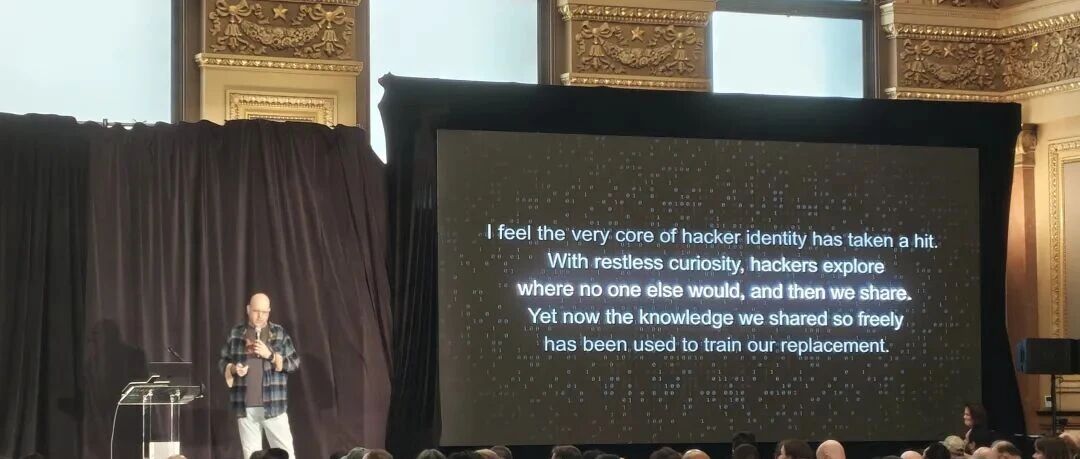
这两天正在举办第二届人工智能网络安全大会-[un]prompted ,这是目前水平最高的专注人工智能安全的大会。第一届如2026年3月份举办,参见:首届人工智能【网络】安全大会官方视频:https://www.y*.com/@un_prom
今天这批泄露数据,最扎眼的是这家百年建筑公司。Pioneer Construction 1933年就成立了。这次被放出来的是整整 168G 内部文件。护照、驾照扫描件全在里面,连机密函件和保密协议都没放过。另外三家公司也没跑掉。巴士制造商
点击查看漏洞详情 漏洞概况CVE-2026-111497 是 Google Brotli C 解码器中的越界写漏洞(CVSS 4.0 9.2)。Brotli 解码器在处理畸形 Brotli 输入数据时,会在解码过程中触发越界写入,成功利用可
Facader-Heisen 是网络安全行动护栏模型,在智能体每次行动前独立核对目标、权限、数据与操作边界,为渗透测试设防。 前言一名入门者用开源工具渗透某单位,一次误操作删除了 24 万条政府数据。自动化降低了攻击门槛,也放大了每个动作的
199篇公开报告、84个攻击组织、37例在野漏洞……《网络安全威胁2026年中报告》系统还原APT、勒索、黑产、漏洞利用与AI安全风险全景。 攻击者还在通过钓鱼邮件和漏洞发起攻击,但入口已经远不止于此。2026年上半年,软件更新通道、开发者
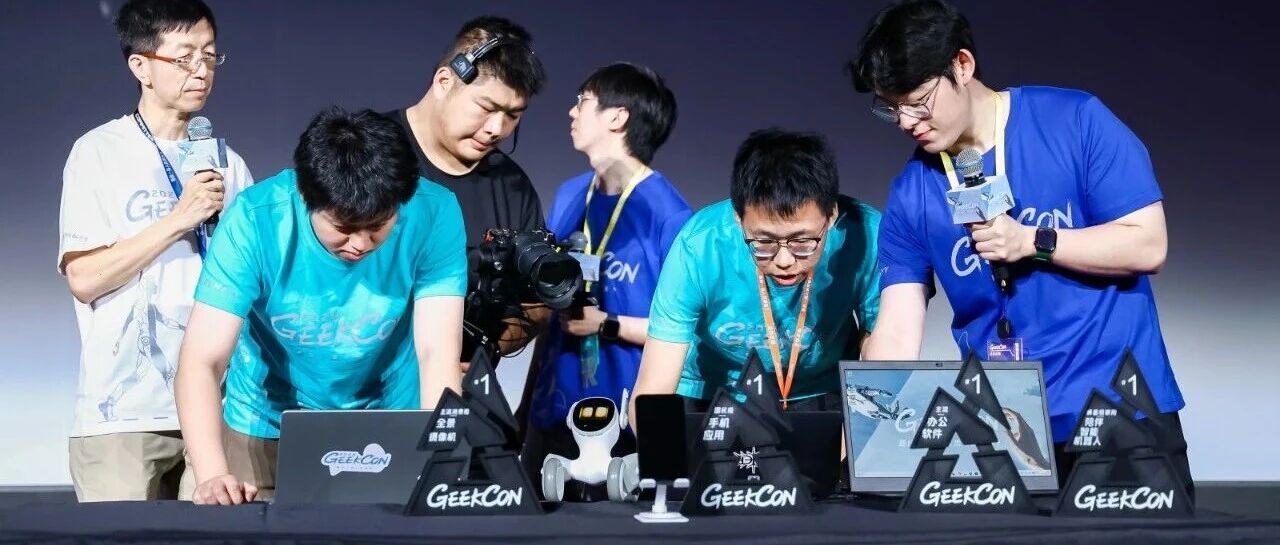
一台电脑、一部手机、一套大模型推理框架,还有全景摄像机、四足机器人和智能桌宠。直到这些目标在现场揭晓,六支战队才知道接下来要面对什么。五小时内,各战队累计完成四类目标、11次攻破。这是GEEKCON 2026上海站“AI黑客极限挑战赛”的现
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNNVD周报:新增3806个安全漏洞,PHP高危漏洞可导致远程代码执行CNCERT发布网络安全信息与动态周报Firefox 159 正式版发布:侧边栏密码管理上线,新