评论 | 别让谣言站C位
近日,山西疾控专家走进直播间开展健康科普直播,两小时干货满满的分享,收获了10万余次观看。放眼全网,越来越多疾控、医务从业者走进直播间,把专业知识搬到线上。从山西这场火热的直播中,我们能看出,专业科普正在网络空间慢慢站稳脚跟。互联网里的健康
近日,山西疾控专家走进直播间开展健康科普直播,两小时干货满满的分享,收获了10万余次观看。放眼全网,越来越多疾控、医务从业者走进直播间,把专业知识搬到线上。从山西这场火热的直播中,我们能看出,专业科普正在网络空间慢慢站稳脚跟。互联网里的健康
“双十一”促销季来临,各类满减、预售、直播活动密集上线。从近年来消费者的投诉情况看,价格不透明、规则复杂化、宣传失真等问题仍然是消费者权益受损的集中地带。为引导消费者科学、理性消费,中国消费者协会、中国市场监督管理学会、中国物品编码中心提醒
经国家计算机病毒应急处理中心检测,84款移动应用存在一项或者多项违法违规收集使用个人信息情况,现进行通报。 根据中央网信办、工业和信息化部、公安部联合发布的《关于开展2026年个人信息保护系列专项行动的公告》,依据《网络安全法》《个人信息保
当前,新一轮科技革命和产业变革深入发展,社会生产力发生了新的质的飞跃,我国信息化发展处于数字化、网络化、智能化全面跃升的新阶段,实现从重点突破到全面赋能的迈进,在中国式现代化建设中的战略性、全局性、引领性作用日益凸显。 文 | 中国网络空间
10月21日,2026 TechWorld智慧安全大会在北京盛大召开。会上,绿盟科技重磅发布“智慧安全4.0技术理念”,以智能原生重构安全能力,持续进化对抗新型威胁,自主运营提升体系效能,实现企业数智发展的安全与韧性。 2026 TechW
`PHP_SESSION_UPLOAD_PROGRESS` 只是入口特征,不是漏洞利用成功的证明。近期流量中,批量扫描、传统会话投毒、管理员会话伪造、命令执行验证和恶意脚本投放混在一起。 攻击分析 · 威胁狩猎 · PHP4946 条请求背
2026年10月22日,深瞳漏洞实验室监测到一则PHP组件存在多个代码执行漏洞的信息,漏洞编号:CVE-2026-109618、CVE-2026-109619,漏洞威胁等级:严重。 漏洞名称:PHP远程代码执行漏洞(CVE-2026-109
2026年10月27日起提交的中危、低危有效漏洞,金币及积分按现行规则核算结果的50%发放;高危、严重漏洞奖励不变,此前已提交的漏洞不受影响。 各位白帽师傅们:为进一步优化漏洞奖励机制,58SRC 将对中危、低危漏洞的奖励标准进行调整,具体
“人机验证”作掩护 ClickFix钓鱼正借你的手入侵电脑 您在访问网站时,会不会突然遇到页面提示“验证失败”,并提醒用户“按下Win+R、粘贴剪贴板内容并回车”的操作?此时的用户往往以为只是在完成人机验证,但实际上已亲手执行了攻击者的命令
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士慧与公司(HPE)发布安全更新,修复了 Aruba 操作系统(ArubaOS)中的 72 个漏洞,其中包括8个 CVSS 满分评分的身份验证绕过和代码执行问题。ArubaOS 也被称
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Okta 披露了 Okta Access Gateway 中的一个严重安全漏洞(CVE-2026-115547,CVSS v3.1评分9.1),可导致经过身份验证的管理员通过设备的管
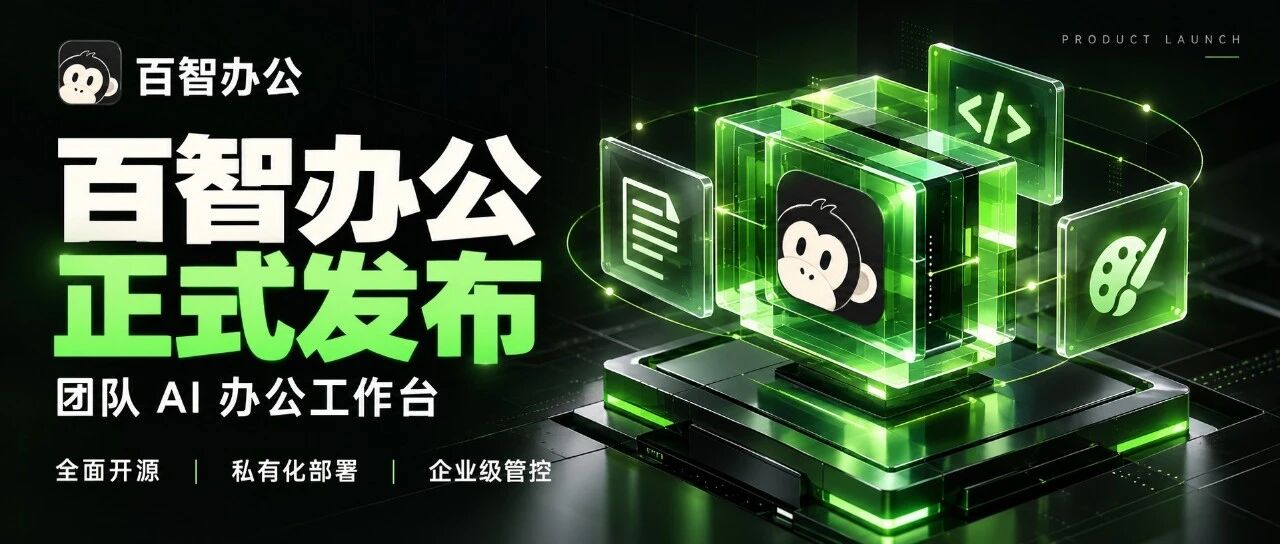
以下文章来源于:长亭科技 长亭科技 长亭科技,专注为企业级用户提供专业的应用安全解决方案。更多信息请访问:https://www.chaitin.cn AI 办公用百智 百智办公,正式发布面向团队的 AI 办公工作台让 AI 能力,成为团队
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 美国国家安全局OT零信任指南明确26项可立即实施的高影响力活动 编者按美国国家安全局10月8日发布题为《运用零信任原则强化美国国防部关键运营技术(OT
AI推理服务商成为新兴攻击目标 关注我们带你读懂网络安全知名AI开发平台Railway被黑,官方称部分客户的密钥类信息泄露,并建议所有用户更换托管密钥,比如采购的AI、云服务API密钥;Railway、OpenCode等近期纷纷发生数据泄露
雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。 摘要以下内容,均摘自于互联网,由于传播,利用此文所提供的