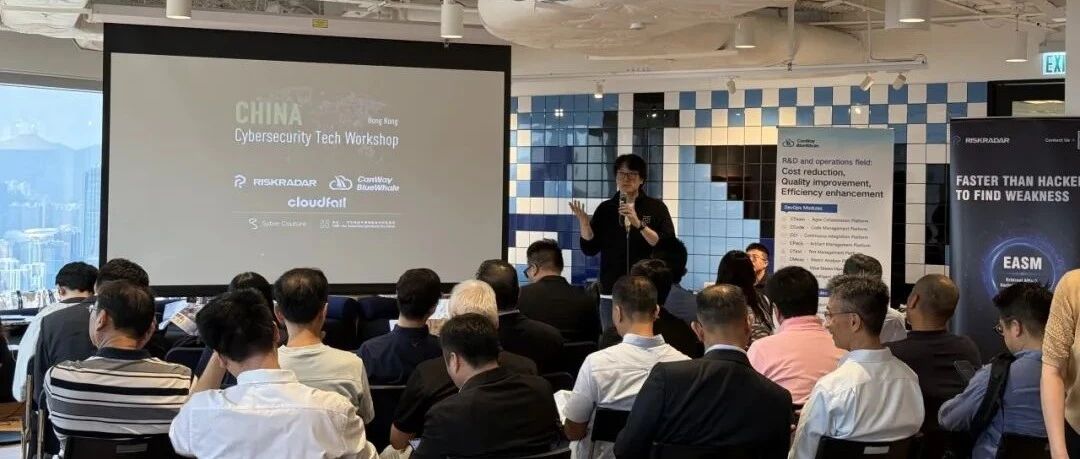
共筑香港关基安全防线:专家云集,干货满满!|香港中国网安科技沙龙回顾
近日,斯元Z-ONE在香港圆满举办了主题为 「Exploring China’s CyberTech in the Era of Hong Kong CI in 2026”」的中国网络安全科技专题沙龙。活动吸引了来自香港与内地的网络安全专家
近日,斯元Z-ONE在香港圆满举办了主题为 「Exploring China’s CyberTech in the Era of Hong Kong CI in 2026”」的中国网络安全科技专题沙龙。活动吸引了来自香港与内地的网络安全专家
实战出真知 一、背景在中国,网络安全领域的“蓝军”概念源自国外军事领域中同名的专业术语。蓝军的起源深深植根于军事实践之中,其核心理念在于:为了构建更加坚固的防御体系,必须主动出击,通过模拟攻击自身的防御系统来揭示潜在的薄弱环节,进而加以强化
上篇分析了Havoc上线的三种方式,接下来看看如何从空间测绘侧发现Havoc teamserver。AI提供了如下思路,我们一一验证可行性。(1) websocket默认端口40056扫描在profiles\havoc.yaotl中team
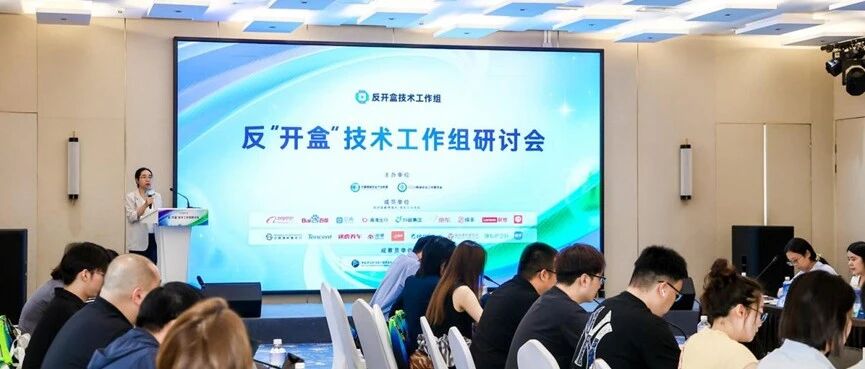
专题工作 | CCIA数安委召开反“开盒”技术工作组成立会议 - CCIA数安委 近年来,隐私“开盒”等恶性网络暴力事件屡见不鲜,个人信息遭非法获取、恶意传播,严重侵害公民权益,扰乱社会秩序,冲击网络伦理底线。今年以来,中央网信办等部门也对
AI IDE的上下文窗口和关联分析能力还是比较强大的。 上篇写到了AI IDE强大的代码生成能力,那不妨反向思考下大模型能够高效生成代码的同时,它在代码分析方面又具备怎么样呢?以威胁分析为例传统人工分析方法往往耗时耗力,该如何借助大模型的理
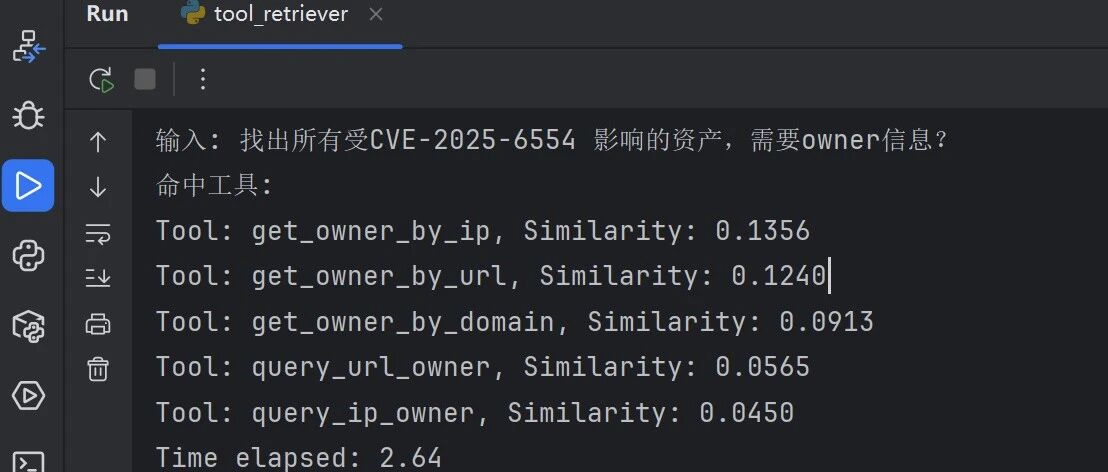
让我们来讨论一个企业级Agent设计难题。如果是你,你将如何设计,组织,调度一个20+功能Agent,300+ 数据表,几百个API的复杂系统? 调用工具的常见方法 ReAct Agent中如何使用组织和调用工具?常见的方法Prompt:
晚上也要emo一下,回头看只悟出一个道理,自信驾驭强大,在年少时遇到很厉害的你男人之间的感情也有现实的迷茫和无奈,独自一人时,是兵也是将,无依无靠时自己就是千军万马,不止一个人摸索前行,在伟大的梦想也应该是一个个当下,在努努力只等轻舟已过万
支持nuclei dsl和fingerprinthub的httpx 导语做信息收集 / 攻击面分析 / 资产测绘,真正的“差距”往往不在扫多少端口,而在能否快速、准确、低噪声地识别出后台、框架、组件、技术栈与潜在攻击面。本篇聚焦改进版 ht
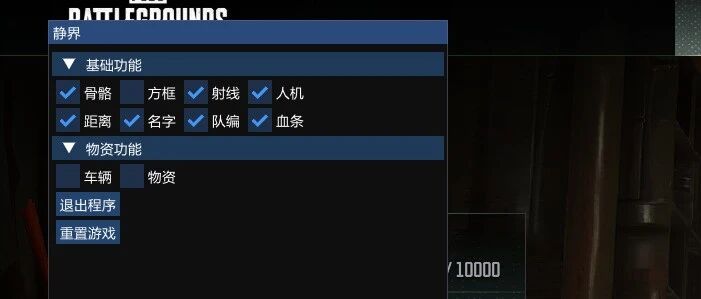
静界20250809,测试了几周,目前只能小号奔放。基本效果 阅读原文 跳转微信打开
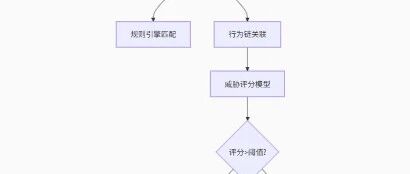
这是通过 DeepSeek 获取的思路,仅供参考。实际上,反作弊系统的本质与 EDR 相似,都是为了寻找攻击者留下的证据,并将其从系统中剔除。BattlEye(BE)的封禁决策是一个多层动态分析系统,结合实时规则引擎、机器学习模型和人工审核
在安全运营方面,LLM想要有出色的表现,至少依赖2个方面模型本身必须具备Deep Thinking能力Agent必须能够获取高质量的数据,利用企业内部的信息优势在0剧本的情形下,LLM已经表现出较高的智能水平,能够分析、自动规划、解决相对复
电子数据取证分析师电子数据取证分析师是指专门从事电子数据的收集提取、数据恢复及取证分析的人员。电子数据取证分析师共设四个等级,分别为四级/中级工、三级/高级工、二级/技师、一级/高级技师四个等级。电子数据取证分析师属于职业技能等级证书,职业
路漫漫其修远兮 吾将上下而求索。 “ 路漫漫其修远兮 吾将上下而求索。”最近难得有时间深入了解下大模型,之前工作中也有偶有用到,比如写代码,分析日志等等。用下来感觉大模型对技术岗的影响挺大。首先是写代码这一块,搞安全运营,免不了要写点脚本。
一鲸落,万物生我在 GitHub 上公开了 CobaltStrike Beacon 的 C++ 源代码:🔗 项目地址:👉 github.com/kyxiaxiang/CobaltStrikeBeaconCppSource🧭 为什么开源?我曾
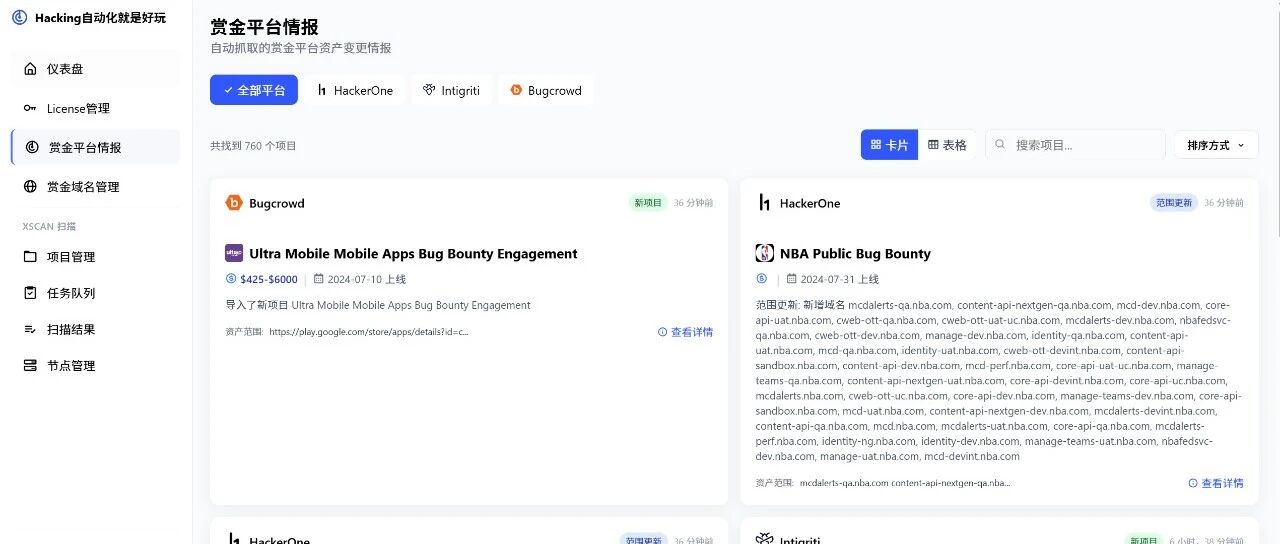
星球的目标: Bug bounty自动化! 星球的目标: Bug bounty自动化!前段时间看到AI自动化工具XBOW在HackerOne取得第一的成绩,我非常欣喜,XBOW给了很大鼓励,让我们看到了自动化在Bug Bounty领域的巨大