威胁情报|针对 Fomo 用户的恶意书签钓鱼攻击分析
9 个图标、3 次点击,恶意书签窃走 4.8 万美元资产。 作者:Yao & Lisa编辑:77一、背景近期慢雾安全团队收到一位 Fomo 用户的求助。用户反馈,他在 Fomo 网页端查看 MOONLET 代币详情时,点击了页面展示
9 个图标、3 次点击,恶意书签窃走 4.8 万美元资产。 作者:Yao & Lisa编辑:77一、背景近期慢雾安全团队收到一位 Fomo 用户的求助。用户反馈,他在 Fomo 网页端查看 MOONLET 代币详情时,点击了页面展示
关键词黑客🚨 基础设施沦陷:Google 官方紧急通报,不明黑客组织成功攻破加纳(.gh)、塞拉利昂(.sl)与美属萨摩亚(.as)三个国家级顶级域名(ccTLD)注册局。黑客篡改权威 DNS 记录,成功诱骗权威证书机构签发了包含 Goog
关键词漏洞💡 突发危机:安全研究团队 JFrog 披露开源 AI 缓存框架 LMCache 存在未经身份验证的远程代码执行(RCE)高危漏洞(CVSS 9.8)。攻击者仅需向目标服务发送单条特制网络报文,即可在未经认证的情况下直接夺取服务器
关键词漏洞⚡ 漏洞速报:网络安全厂商 SonicWall 紧急发布安全公告,其企业级远程访问网关 SMA1000 曝出 CVSS 10.0 满分严重缺陷。外部攻击者无需任何账号密码,即可借助非法访问路径向内网核心组件发起请求,目前官方已发布
2026年10月1日,深瞳漏洞实验室监测到一则Citrix Netscaler组件存在缓冲区溢出漏洞的信息,漏洞编号:CVE-2026-88772,漏洞威胁等级:高危。 漏洞名称:Citrix Netscaler ADC/Gateway预认
2026年10月8日,深瞳漏洞实验室监测到一则Atlassian系列产品存在任意文件读取漏洞的信息,漏洞编号:CVE-2026-21589,漏洞威胁等级:高危。 漏洞名称:Atlassia多产品未授权任意文件读取漏洞(CVE-2026-21
阿里巴巴联合蚂蚁、BOSS直聘、滴滴、京东、快手、理想汽车、OPPO、荣耀、微博、小红书、小米、小鹏汽车、携程、新浪、字节跳动组成双11安全联盟公司按拼音首字母排序,排名不分先后诚邀白帽战士参与第十届双十一安全保卫战为数亿用户的安全保驾护航
原理拆解+实战落地+AI赋能 在技术迭代如潮的今天,Windows内核依旧是系统安全与开发领域的“兵家必争之地”。它深藏于系统最底层,掌控着内存管理、进程调度、硬件交互的核心权限——既是系统“防火墙”,也是攻防“主战场”。对于内核开发者、安
思科发布补丁,需尽快核查设备配置 思科(Cisco)于10月7日对外发布安全公告,披露Nexus 3000、9000系列交换机存在3个高危漏洞,CVSS评分高达9.8分。攻击者无需账号登录,仅通过网络可达,就能远程执行代码获取设备root最
看雪论坛作者ID:__Shinn 1.前言本文定位为抛砖引玉,分享一些实验性质的思路、代码实现方法,本文在结构上大体分为了以下2部分:针对Win11 26H1内核异常体系的详细分析,理清楚异常体系是如何工作的针对现有异常体系,分析出3种可以
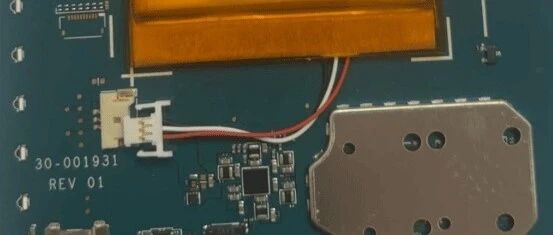
从闲鱼30块收了台开不了机的第八代Kindle,初步判断是闲置太久电池饿死了。用5V1A充电充了2小时成功激活,本来到这事儿就结束了,结果手痒想折腾刷机,才有了后面这堆事儿。 作者论坛账号:futurebookKindle 第八代救砖实录一
政府主办,参赛免费;获奖核发国家认可的职业技能等级证书。 为贯彻落实“技能照亮前程”行动部署,大力弘扬劳模精神、劳动精神、工匠精神,朝阳区第四届“朝匠技弈”职业技能竞赛暨第七届“朝阳工匠”选树活动现已启动。其中,信息安全测试员(渗透测试员)
AI智能体越权事件的连环曝光,Pwn2Own Ireland首日三星Galaxy S26被两次攻破、32个零日斩获38.85万美元。 一周热点导读上周(2026年9月30日至10月6日)全球网络安全领域最受关注的主线,是AI智能体越权事件的
为广泛凝聚共识,高质量推进《网络安全漏洞管理体系与标准化研究》课题研究工作,中国信息安全测评中心面向社会公开征集课题参与单位及标准需求建议,现将有关事项通知如下…… 各相关单位:为广泛凝聚共识,高质量推进《网络安全漏洞管理体系与标准化研究》
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 美国智库警告称“灰色地带施压”或升级为“网络经济战” 编者按美国智库“保卫民主基金会”警告称,零星黑客事件和军演未来可能升级为持续“灰色地带施压”,系