xscan反馈问卷
想统计一下xscan的使用反馈,大家有空可以填一下,最近不知道哪方面优化,为后续优化做准备,填写后可优先内测w15scan。 https://ocjgibgqtg.feishu.cn/share/base/form/shrcnJinXSJM
想统计一下xscan的使用反馈,大家有空可以填一下,最近不知道哪方面优化,为后续优化做准备,填写后可优先内测w15scan。 https://ocjgibgqtg.feishu.cn/share/base/form/shrcnJinXSJM
攻击手法复杂且隐蔽,需引起高度警惕 1事件概述近年来,高级持续性威胁(APT)组织针对特定地区和行业的攻击活动日益频繁,其中Patchwork组织(又称Dropping Elephant、APT-C-09)因其长期针对中国、巴基斯坦、孟加拉
实操演练如何进行SQL注入攻击 随笔案例知识声音其他编者按本文以“SQL注入攻击”为主题,详细介绍了现代SQL注入攻击的手法,并通过SQLMap工具进行实际操作,展示如何使用这一自动化工具进行SQL注入测试。这样的实践有助于理解一个低门槛的
由知名大模型Claude的母公司Anthropic发布模型上下文协议(MCP, Model Context Protocol),它通过提供一个通用的标准接口,让AI应用能轻松连接到各种数据源,如数据库、API和企业工具。 前言在2024年1
岗位描述负责部门内安全反入侵相关工作,包括:> 纵深防御体系能力建设和提升,如商业安全产品策略运营、入侵检测策略与模型的设计开发及运营、溯源反制能力建设等。> 安全应急响应能力建设及运营,能够对安全事件进行响应和调查,提高响应和
一失足成千古恨 知识案例其他声音随笔编者按当身处境外,因客观条件所限被境外组织威胁利诱加入其间谍组织,甚至领取了代号或者任务,回国后及时向组织交代坦白事情经过,同时没有实质出卖国家利益,一般应不予处罚。这不是小编XBB,某位大佬说的。国家安
在网络安全的世界里,漏洞赏金(Bug Bounty)项目就像一场高手云集的“擂台赛”,吸引着全球的白帽黑客们一显身手。今天分享一个真实的故事:一位安全研究者和他的朋友Mohammad Nikouei决定在BugCrowd上挑战一个公开的漏洞
农夫安全 奋斗者协议一 风起这几年,大多数的普通人似乎过得都并不太好。年轻人的种种的压力,都在摧毁着所有的期许。"这人世间,所有的美好,我都不配拥有"正在成为很多人的内心。有时我也在想:我在我所处的行业,也算是人五人六的主儿
所以完美不会使人进步,但谩骂、诋毁和攻击,一定会让我们在艰难地前进道路上,寸寸留下坚实的脚印! 前些天,我和朋友们一行九人,完成了对《哪吒2》的第三次观影。走出影院,我和余先生不约而同地感叹:我们并非为了支持票房而三刷,而是因为这部电影真的
京东集团信息安全部,招聘安全开发/安全工程师。职责:负责集团各安全域能力短板挖掘、BAS平台建设。要求:1.熟练掌握基础安全、数据安全、业务安全、账号安全中一项业务域漏洞挖掘、安全评测方法。2.熟练使用python、go、java中一项编程
我们尝试了一套“从始至终”的培养方案 13期变革预告ONE.快捷导读●●○农夫安全>>>学费在有限定条件的情况下,价格暂时调整为8000/期,食宿标准不变。限定的条件为:无条件接受奋斗者协议。如违反或者让我们认为不信任者,
已发生多起!恶意软件仿冒DeepSeek进行传播 概述DeepSeek作为近期人工智能领域备受关注的热点之一,其软件产品已被攻击者仿冒,或被用作话题诱饵,引诱目标用户运行。攻击者通过仿冒知名软件,更容易获取用户的信任,从而大大提高了恶意软件
一、引言 近期,DeepSeek 作为一家迅速崛起的中国 AI 公司,凭借其先进的 AI 模型吸引了全球关注。然而,随着其知名度的提升,各类安全问题也接踵而至。网络犯罪分子纷纷利用 DeepSeek 的热度,发起多种恶意攻击活动,给用户带来
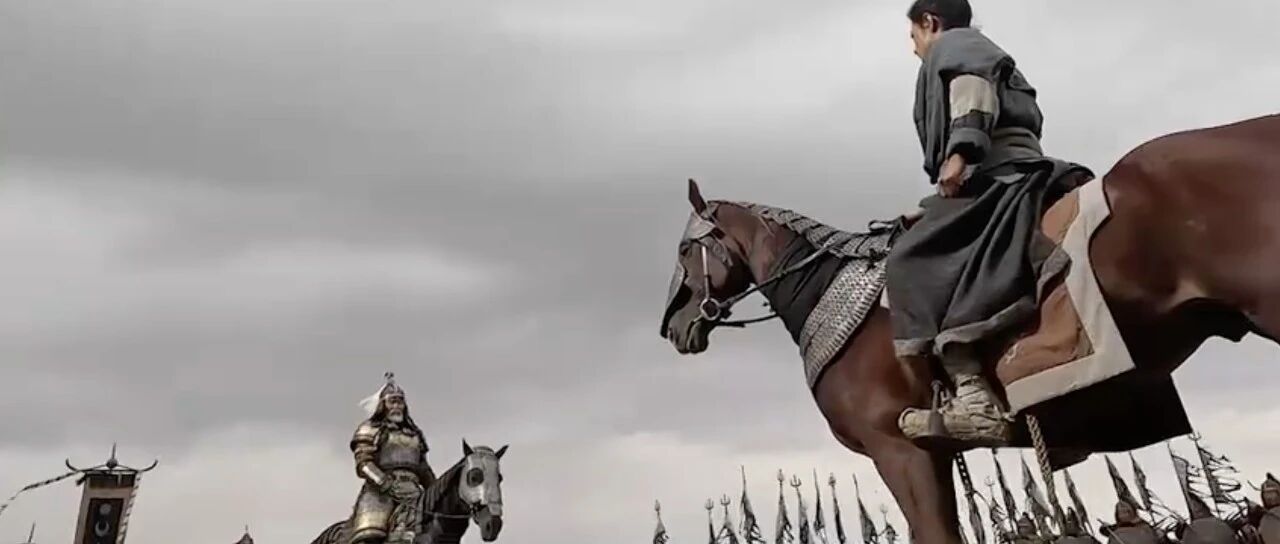
为什么郭靖在成长的过程中,有那么多的顶级大佬帮助他?是什么能量成就他的成长和成功? 春节期间上映了射雕英雄传:侠之大者 (2025) 。上次在TLG潜龙会第一次线下聚会分享过个人成长(郭靖)和团队管理(武当派)方向的内容。借假期,归档分享。
昨儿看到 gpt 放出了 o3-mini 和 o3-mini-high 模型,用两年前问 gpt4 的漏洞 demo 丢给 dsr1 和 o3 测了下。问题:下面是一个 web 程序,其中可能存在一些漏洞,找出所有的漏洞,和触发漏洞的路径,