营销号别再传了!deepseek的安全攻防不是武侠修仙!
十几年安全老兵来告诉你,营销号说的deepseek的攻防到底是不是真的 最近围绕deepseek被海外ip进行大规模ddos的事情营销号们真的是搅得圈里圈外一顿段子横飞作为做安全做了十几年的资深工程师我实在是有些看不下去了这里把一些基本情况
十几年安全老兵来告诉你,营销号说的deepseek的攻防到底是不是真的 最近围绕deepseek被海外ip进行大规模ddos的事情营销号们真的是搅得圈里圈外一顿段子横飞作为做安全做了十几年的资深工程师我实在是有些看不下去了这里把一些基本情况
描述2024年To B大模型应用的落地实践及思考 1. 背景2023年新年伊始,ChatGPT一夜之间家喻户晓,市场闻风而动,各家模型百花齐放,百家争鸣,各家AI产品竞相发布,各类AI场景争相涌出,媒体铺天盖地的报道,一时间好不热闹,各类场
这个世界会继续越来越快了,加密货币这玩意会越来越主流,AI 更会。这些特定领域的话语权或者说影响力,国人团队会越来越有。 好久没在这发消息了,后台的一些消息我看到了,感谢关心,我还在,懒人还在,一切都好。没在这更新是因为现在几乎只活跃在
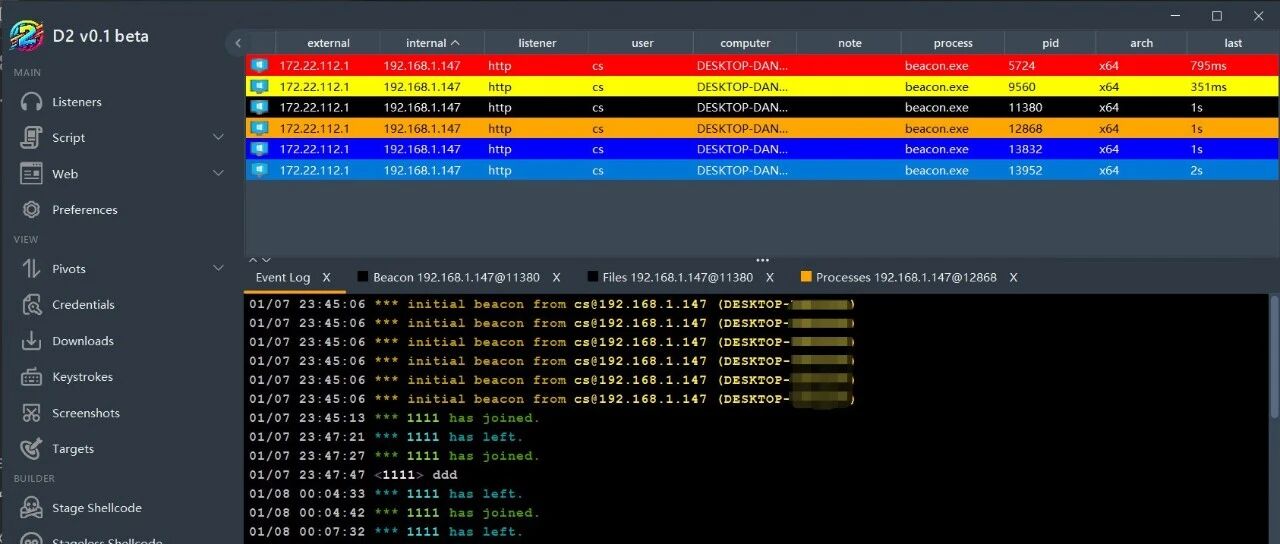
最好看的C2,没有之一 新的开始这是新的开始,D2 v0.1 bate,好看也好用是D2的第一原则,我基本重构了UI,应该是市面上最好看的C2,没有之一。CobaltStrike经过10多年的发展,有很多废弃且基本不会使用的功能依旧存在,因
36岁本命年,再学一次安全,365天src实战,所有文章更新到星球 36岁了本命年的红内裤也穿上了想到再过四年就到了不惑之年好像确实人到了这个年龄段真的就不再迷惑了那么接下来做啥呢?这些年啥也没做成,做来做去也就会点网络安全那就继续做呗那么
是他们么? 再次声明这只是一个路人的分析过程,有无法避免的信息、认知局限性,当个故事看看就好。攻击者身份溯源网络资产拓线分析书接上回。已知网络 ioc 拓线通过对 QAX 披露之后仍然活着的 C2 地址的全端口和 web 扫描,总结出了一些
是谁呢? 12月12号一哥报道了 CSDN 挂马攻击事件,引起了我强烈的兴趣。当时花了大概两周时间把素人能接触到的信息整理了七七八八,折腾出来一个 3 万多字快 500 张图的文档,信息量有点大导致身边朋友没几个人有耐心看完。另外当时感觉自
中小企业及创业公司如何开展信息安全建设?在公司发展什么阶段开展?如何开展?要遵循什么样的原则?重点关注解决什么问题?跟业务的关系是什么?如何考核?价值如何衡量? 注:本文以问答的形式来形成这份“中小企业及创业公司信息安全建设指南”,文中探讨
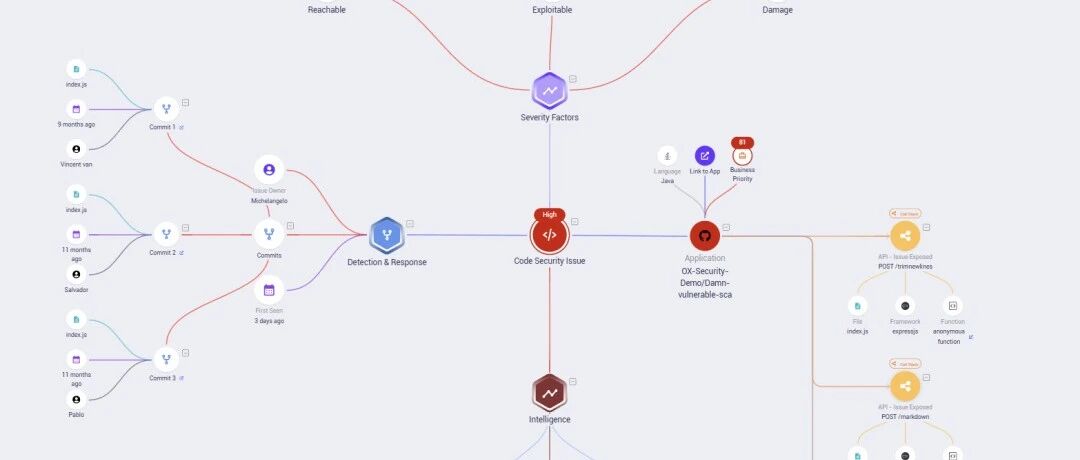
API BOMAPI物料清单(API BOM),这个概念是之前调研ASPM厂商OX Security提出的一个概念,目前没有统一的定义,可以参考软件物料清单(SBOM)。笔者在做ASPM数据分析调研的时候,主要的目的是需要寻求一种合理的方式
2024年终奖和新年礼盒来啦,快来查收~ 阅读原文 跳转微信打开
过年啦~ 阅读原文 跳转微信打开
饱和攻击、对抗攻击、信任攻击;白能力 Author: sm0nk@深蓝攻防实验室上周在一个技术沙龙我分享了一个攻防相关议题——进击的白巨人,在此归档。 1. 进攻场景思考无论是端侧产品还是流量侧产品、亦或是原生安全还是外挂式,主模式还是鉴黑
目录• 前言• 挖掘过程• AbstractAspectJAdvice• ReflectiveMethodInvocation• JdkDynamicAopProxy• 调用链• 代码示例前言前阵子在某个安全会议面基,和@jsjcw和@杨悦
目录• 前言• 绕过思路一:从已知gadget中寻找TemplatesImpl替代品• ReferenceSerialized• LdapAttribute• 绕过思路二:利用JDBC-Attack替换TemplatesImpl• mcha
今天研发rasp的师傅使用x-waf工具发现了产品上的sql注入的绕过case,完成修复后再使用x-waf复测通过。 我没想到,用户比作者更懂使用场景。我本来说x-waf就是用来做waf防护能力测试的,没想到rasp研发时也能用来做测试。