从一道CTF浅尝V8源码
览器安全的初学者,我选择了从CTF来入手浏览器的漏洞模式和利用姿势,最近看了若干历史的CTF浏 目录1.GoogleCTF 2018 - Pwn Just-In-Time2.调试环境环境搭建3.题目漏洞分析4.从失败的POC读V85.Exp
览器安全的初学者,我选择了从CTF来入手浏览器的漏洞模式和利用姿势,最近看了若干历史的CTF浏 目录1.GoogleCTF 2018 - Pwn Just-In-Time2.调试环境环境搭建3.题目漏洞分析4.从失败的POC读V85.Exp
ybrid Work)安全的三年技术落地趋势推演。"端到端零信任"大的版图。 更新背景为什么更新本篇?“黎明将至”,本篇文章的封面真切的体现了笔者现在的真实心情。笔者在去年选择从发展如日中天的云安全,快速“切换赛道”来到了“广义办公安全”(
有一个想法,想把统计学的知识复习一下,边复习边尝试把统计学应用到安全对抗领域中。之前一直写的都是 写在前面一直有一个想法,想把统计学的知识复习一下,边复习边尝试把统计学应用到安全对抗领域中。之前一直写的都是安全相关的内容,这次写的是统计学,
主题博物馆 为了传播和发展网络安全行业文化,“网络安全博物馆”微信小程序于2022年3月2 首家网络安全主题博物馆 为了传播和发展网络安全行业文化,“网络安全博物馆”微信小程序于2022年3月28日上线试运营。 今后,作为首家专注于网络安全
的Zabbix与Jumpserver后渗透两则,送给大🔥。 Hi all,好久不见。本文记录的是两位朋友在工作时遇到的真实场景,原本21年底答应友人A Roc木木 把文章发公众号的,一拖就是几个月。最近友人B kangkang 又遇到了一次
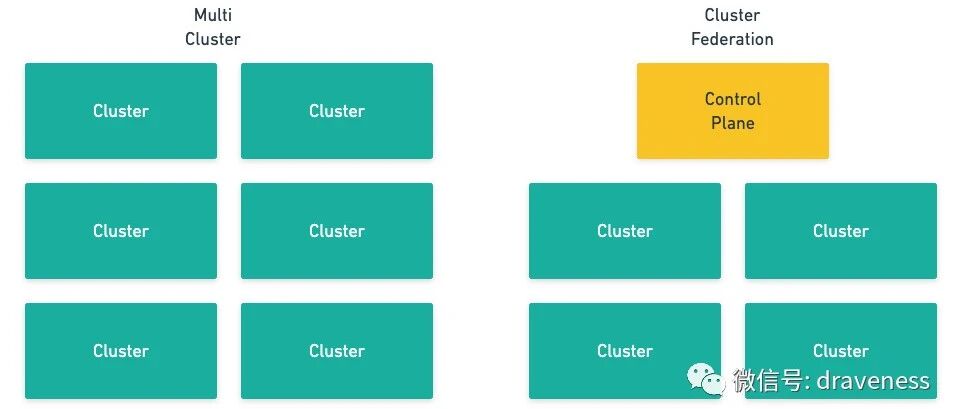
Kubernetes 集群的联邦 Kubernetes 从比较早的版本就声称单机群可以支持 5,000 节点,而且也没有计划在短期内提高单个 Kubernetes 集群支撑的节点数,如果需要在 Kubernetes 中支持 5,000 以上
是能用的! 由于工作需要,还在用vs2005这个老古董,虽然很不喜欢。虽然很轻,但有两个原因不喜欢:调试总要加载符号,不让加非加,慢的无语时不时总是无缘无故无法启动无法启动这个事已经无数次出现了,重装,重启,屏蔽Assist均是无效。后来无
终于更新了哈...哈哈哈 先说为啥食言了。很久之前曾经diss过订阅号的新排列方式,认为采用的弱智推荐算法,会非常不利于中小用户的推广,等于是否定了当年那句著名的“再小的个体也有自己的品牌” 这句。我还放言这个推荐不改,我不更新...于是1
篇《如何设定合理的安全工作指标》后,80%的安全人员惊呼:后悔知道的太迟了! 如何设定合理的安全工作指标1. 指标和愿景、目标的联系2. 指标要有明确的价值3. 指标匹配现阶段工作重心4. 指标要同整体规划一致5. 指标必须是可衡量的6.
有错误欢迎联系指正vx:1084099570 或 bigric3_1. 环境搭建1)编译内核# 水平有限,如有错误欢迎联系指正vx:1084099570 或 bigric3_1. 环境搭建1)编译内核# 补丁信息# https://git.
下午维权" 0x01 前言前段时间有在研究智能合约漏洞方面的内容,去年写了一半后一直没时间,最近抽空把下半部分完成。0x02 目录假充值溢出51%攻击短地址重入0x03 假充值什么是“假充值”?当我们在谈论“假充值”攻击时,我们通常谈的是攻
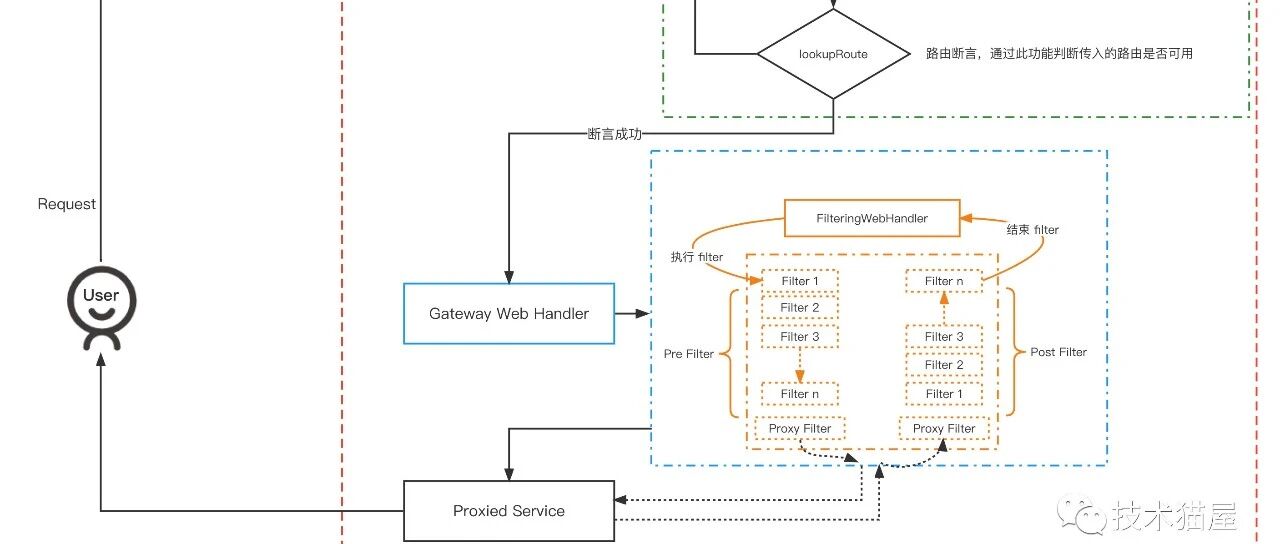
Spring Cloud Gateway RCE进行了详细分析 0x01 写在前面本周二(3.1)的时候Spring官方发布了 Spring Cloud Gateway CVE 报告其中编号为 CVE-2022-22947 Spring C
的扩展规则介绍 0x00 扩展规则扩展规则是用来帮助Xcheck检查器去适配各种项目框架的一个解决方案。通过扩展规则模版,简单的填写项目框架中的一些必要信息(如类名,函数名等),即可让Xcheck检查器在扫描该项目的过程中,“认识”私有框架
一岁|・ω・`) 恭喜他又老了一岁|・ω・`) 阅读原文 跳转微信打开
Box: Virtual Machine, Clone-and-Pwn. This is a challenge that is two years late about CVE-2020-14364. Enjoy it :) 题目描述Bl