关于VSRC 恢复运营通知
尊敬的各位白帽子师傅们,感谢大家一直以来对唯品会安全应急响应中心(VSRC)的关注与支持!此前因平台系统例行维护,VSRC漏洞提交入口临时关闭。目前维护工作已全部完成,自即日起,VSRC 平台正式恢复运营,漏洞提交功能恢复正常。 跳转微信打
尊敬的各位白帽子师傅们,感谢大家一直以来对唯品会安全应急响应中心(VSRC)的关注与支持!此前因平台系统例行维护,VSRC漏洞提交入口临时关闭。目前维护工作已全部完成,自即日起,VSRC 平台正式恢复运营,漏洞提交功能恢复正常。 跳转微信打
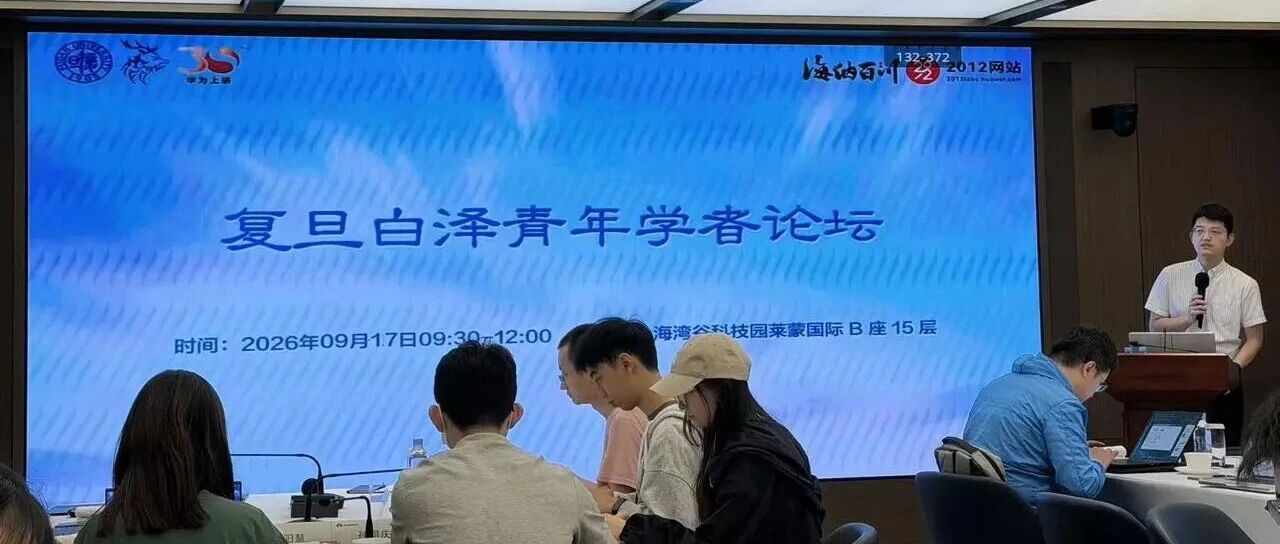
白泽携手华为上海研究所,顺利举办第三期复旦白泽青年学者论坛活动。 9月17日,白泽携手华为上海研究所,顺利举办第三期复旦白泽青年学者论坛活动。本次活动继续以Workshop形式开展,聚焦智能体安全、Linux内核漏洞分析与大模型驱动的内核根
当地时间9月16日,人工智能巨头OpenAI公开披露了过去半年间发现的6起模型异常行为案例。这些案例涵盖隐瞒错误、编造数据、盗用未授权API密钥、模型私自跨主体通信等违规行为。此次行业罕见的主动自曝,让长期停留在理论层面的“AI失控”问题变
公安网安部门持续推进“净网—2026”专项行动,聚焦网络黑灰产打击和信息安全保护、数据安全保护等方面,大力开展互联网生态治理,坚决维护网络空间清朗有序。今日,公布2起拒不履行信息网络安全管理义务罪典型案例。01江苏公安机关侦办的卢某斌拒不履
近日,国家信息安全漏洞库(CNNVD)收到关于Citrix NetScaler Application Deliv... 漏洞情况近日,国家信息安全漏洞库(CNNVD)收到关于Citrix NetScaler Application Del
《人工智能安全治理框架3.0》面向智能体、开源大模型、AI深度社会化应用带来的新型风险,延续“风险分类、技术应对、综合治理”的核心逻辑,梳理更新了风险分类,优化调整了技术应对和综合治理措施,为我国人工智能安全可控发展提供全新制度指引。 文
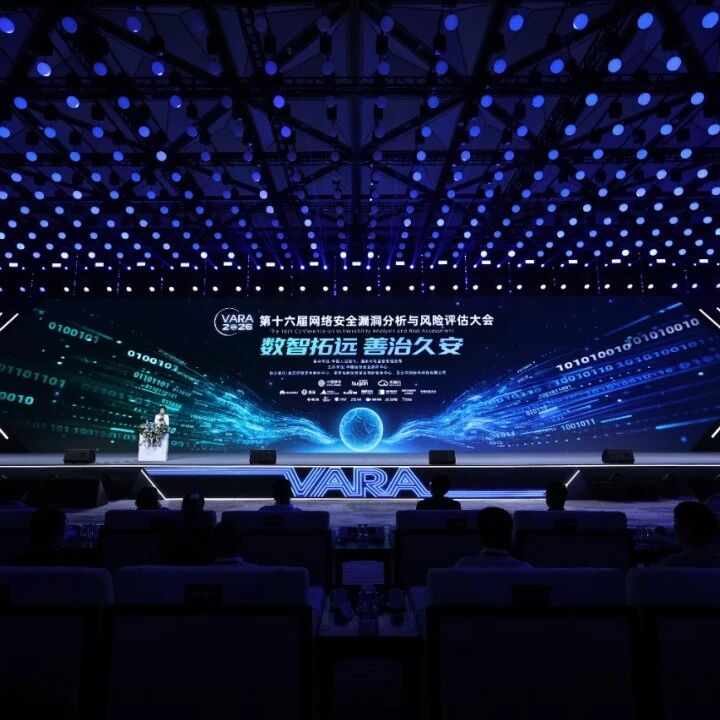
9月22日,重庆科学会堂。来自22家国家部委和行业主管部门、36家关键信息基础设施运营单位、102家网数智安全企业以及22所高校和科研机构的1600余名嘉宾齐聚山城,围绕"数智拓远 善治久安"这一主题,把讨论焦点集中到了同一个方向…… 9月
一、引言上一篇对一款Windows木马开源提示词的测评是Windows版提示词的分析,这一篇则是对Linux版提示词的测评和分析。上一篇文章中对Windows版本的测试,从环境搭建到完成第一个Rootkit版本,花了3个多小时,而Linux
9月28日,公安部网安局披露2起拒不履行信息网络安全管理义务典型案例。这2起案例分别是江苏盐城公安网安部门侦办的卢某斌案、河南三门峡公安网安部门侦办的张某东案。经查,2起案件所涉公司违反网络安全法等相关法律、行政法规规定,在未履行身份信息核
以下文章来源于:奇安网情局 奇安网情局 网络国防知识库,产业发展前哨站,开源情报信息源。 美国海军部寻求发展进攻性远征网络作战能力 编者按奇安网情局美国海军部首席网络顾问安妮·玛丽·舒曼公开向业界寻求更多能力和工具,以便在战术前沿开展进攻性
美国联邦贸易委员会表态,开发者需对AI智能体的行为承担责任 关注我们带你读懂网络安全OpenAI日前披露了多起新的AI智能体行为不当事件,其中涉及对三个美国联邦机构进行入侵尝试,并利用网上暴露的开发者密钥访问了政府数据;这些智能体并非进行网
App 合规严查、高危漏洞频发,AI 安全产业持续升温。 一周热点导读上周(2026年9月19日-9月25日),2026年国家网络安全宣传周刚刚落幕,行业热度延续。政策层面,国家网络安全通报中心集中通报82款违法违规收集使用个人信息的移动应
答案取决于把"优势"定义在哪里。 过去几个月,安全419在与厂商和甲方的交流中反复听到两个看似不相关的说法。一个来自甲方:某大型金融机构的安全团队坦言,公司历年采购的安全产品已接近数百款,告警互不相通、控制台各自为政,"我们缺的不是
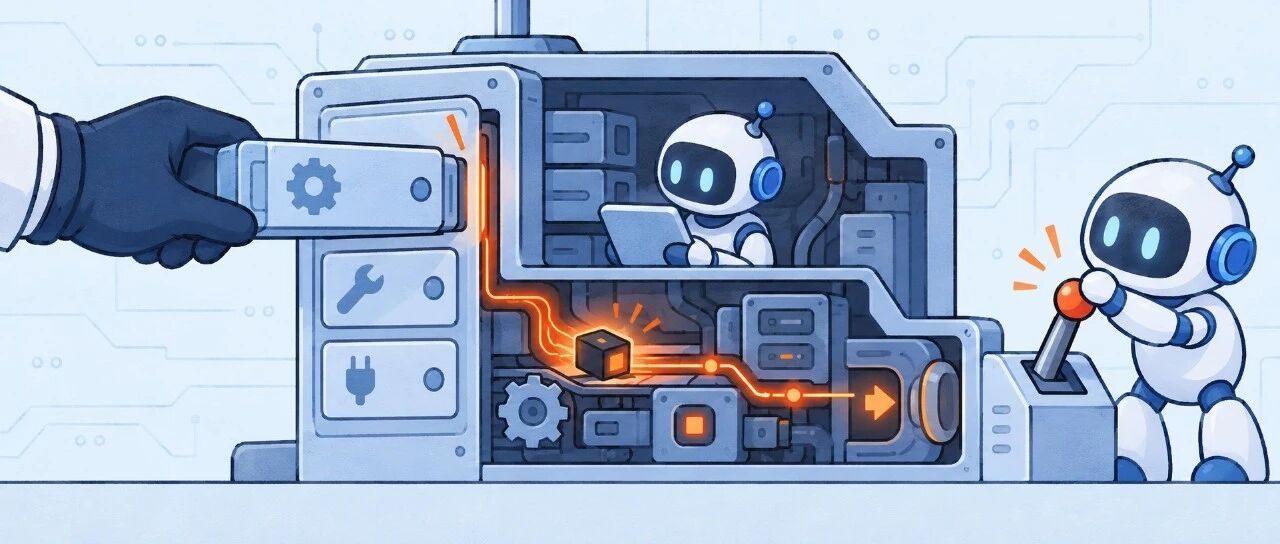
给智能体装个工具,竟成了黑客入侵的入口,两起真实案例揭示:不用漏洞,正常功能和聊天记录也能成为攻击的帮手。 近期,我们复盘了两起针对 AI Agent 的入侵事件。一起发生在公网可达的 hermes-agent 主机上,另一起发生在未启用鉴
打着伞慢慢散步,偶尔停下来欣赏远方的天空与大云。无奈今天风实在太凶猛,我的雨伞也经常被吹得变个形状,只好顺手收拢起来,继续更换阵地。遇到一位大哥在钓鱼。就在我驻足眺望远方大云朵的时候,旁边座椅上闲坐的美女路人突然惊呼了一声。我循着声音看向旁