Roundcube 预认证 SQL 注入漏洞已遭在野活跃利用
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士加拿大网络安全中心提醒称,Roundcube Webmail 的一个已修复高危漏洞(CVE-2026-48842,CVSS评分8.1)正遭活跃利用。该漏洞是位于 Roundcube
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士加拿大网络安全中心提醒称,Roundcube Webmail 的一个已修复高危漏洞(CVE-2026-48842,CVSS评分8.1)正遭活跃利用。该漏洞是位于 Roundcube
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Citrix公司于9月27日证实称,Citrix NetScaler ADC和NetScaler Gateway中存在两个可导致远程代码执行的严重漏洞且已遭在野利用(CVE-2026
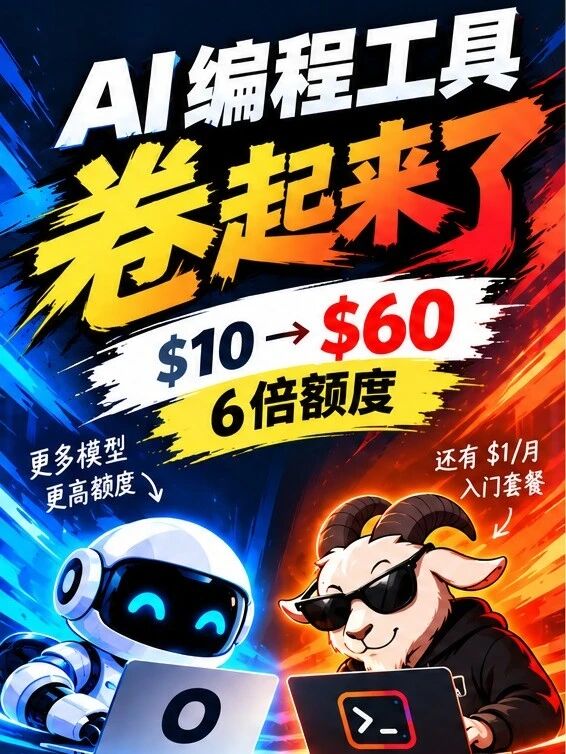
OpenCode 刚把 DeepSeek V4.1 Flash 永久提升到 6 倍额度,Command Code 马上跟进,同样 $10/月、同样最高 $60,甚至还有 $1/月的入门套餐。两家已经正面卷起来了,并且没有拉开差距,因为背后都
上周关注度较高的产品安全漏洞(20260921-20260927) 一、境外厂商产品漏洞1、Grocery Sales and Inventory System SQL注入漏洞(CNVD-2026-38233)Grocery Sales a
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞516个,其中高危漏洞253个、中危漏洞234个、低危漏洞29个。 2026年09月21日-2026年09月27日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
随着业务的不断扩展和市场需求的增长,火绒安全寻求更多优秀的合作伙伴加入我们的行列。我们特别开启了渠道伙伴招募计划,期待与更多志同道合的伙伴一起把握行业趋势,共同开拓市场潜力,携手共创网络安全的美好未来!对此感兴趣的伙伴可以点击海报进行了解、
黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线 近期,火绒安全实验室监测到一类规模化仿冒软件下载攻击活动,并发现此类活动已经形成标准化攻击流水线。攻击者通过“三板斧”行为实施攻击:搭建与正规软件高度相似的网站,利用搜索排名、页面设计和
近日,国家信息安全漏洞库(CNNVD)收到关于Citrix NetScaler Application Delivery Controller 输入验证错误漏洞(CNNVD-2026-87241110、CVE-2026-88771)情况的报
9月23日,中国互联网网络安全威胁治理联盟在北京召开“银狐”木马专项打击行动阶段总结会,总结前期工作成效,交流技术实践,研究下一阶段重点任务。专项行动工作组各成员单位代表参加会议。“银狐”木马主要通过仿冒软件下载网站、钓鱼邮件、即时通信等渠
十个要点,看懂AI从问答走向交项目 AI前沿速读 · 第一手解读Sources播客69分钟全文精读十个要点,看懂AI从“问答”走向“交项目”“以前你发一个问题,AI给一个答案。现在你交给它一个目标,它24小时一直干,不达目标不停。”—— 马
人工智能系统正变得越来越强大、越来越自主,这也带来了新的问题:人类该如何监控、控制并保障这些系统的安全? ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。人工智能系统正变得越来越强大、越来越自主,这也带来了新的问题:人类该如
Bitget热钱包被盗3.51亿美元,创2026年加密最大失窃案。黑客未偷密钥,而是伪造内部转账审批绕过风控,疑为朝鲜黑客所为。 加密交易所Bitget热钱包被盗3.51亿美元,成2026年最大盗窃案。攻击者没有窃取私钥,而是伪造内部转账审
“既然我们无法阻止那些暴行与苦难,那就为这个世界更多地提供出一些美吧。”昨天的稿子《刘欢那一代人:曾经几度风雨,终归大河东流》提到了一句刘欢曾经演唱过的《从头再来》,写的时候我就想过,可能有读者会对这一段有异议,下岗潮的时代,刘欢唱了那样一
不觉间今年九月即将结束这半年期间也接触了不少行业给人的感受就是在全球局势动荡和经济低迷下局势也在加速变化AI概念爆发,企业纷纷转型娱乐短剧被AI逐步替换养龙虾更是昙花一现海路被封,油费依然居高不下面对这些即便大家有提前准备应对但还是跟不上快
今天都不加,也不走。讲道理今天并不是抛压最大的一天,明天才是,因为明天是节前银证转账的最后窗口,想把钱从股市拿出来明天卖掉后天提现。所以怎么也轮不到今天跌成这幅鸟样,这跟杀人有什么区别?不知道的还以为日本鬼子打进上海和深圳了,这内资是人吗?