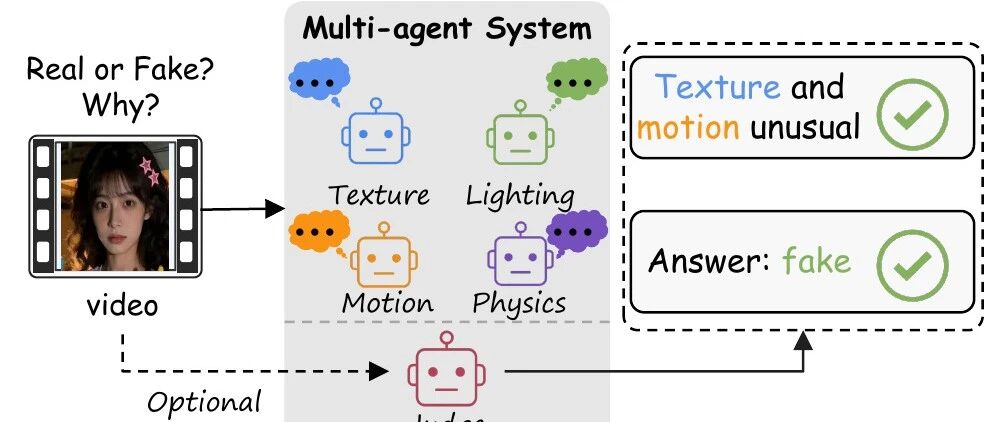
北交/清华/蚂蚁提出ARGUS:先观察,再决策,多智能体协同"断案",让深度伪造视频检测有据可循
看起来毫无破绽的视频,真的是实拍吗?当鉴伪模型给出“AI 生成”的判断时,我们还希望知道:它依据了哪些画面线索,遇到未见过的生成器还能否判断准确?北京交通大学、清华大学与蚂蚁集团的研究者提出 ARGUS,将多智能体协作引入视频鉴伪。观察智能
看起来毫无破绽的视频,真的是实拍吗?当鉴伪模型给出“AI 生成”的判断时,我们还希望知道:它依据了哪些画面线索,遇到未见过的生成器还能否判断准确?北京交通大学、清华大学与蚂蚁集团的研究者提出 ARGUS,将多智能体协作引入视频鉴伪。观察智能
3D建模师们还好吗? 新模型刚放出来没几天,GPT-6已经快被网友使唤冒烟了。这几天最炸的一批案例,基本都在3D:做游戏、搭场景、做角色、改房子,什么都有人拿它试。今天咱们就来看看,GPT-6这波能让3D建模师瑟瑟发抖的能力,到底有多离谱。
昨晚后台留言关于要不要取消英语主科的话题有300多条评论,这是个老坑,我对这件事的看法也讲过两三次,和以前不同,我现在不再试图说服别人接受我的观点,放下劝人情节,尊重各自选择。其实不单英语不用学,普通话也是可以不学的。我不是故意说反话,是因
Datawhale发布 作者:Datawhale团队,PDF文末下载⬇️ 阅读原文获取PDF 阅读原文 跳转微信打开
团队空出一个位置,招一名 AI 安全攻防专家。base 北京,甲方蓝军,既打自己的产品和系统,也摸 AI 应用的攻击面(LLM、Agent、RAG)。不是扩张,是补位,诚意招人。详情看我公众号刚发的那篇,想聊的私我。 先直说:这个位置,是真
15 个 AI 安全项目做完,我最大的感受不是「AI 真能干」,而是「终于看清它哪块干不了」。能接重复的活,替不了拍板的活,还开了一个要有人去守的新战场——保护 AI 本身。复盘写在公众号了,带团队做 AI 方向的朋友可以来聊聊。 上一篇我
欢迎大家来看 01我当年开始学习写作的时候,写的第一个作品,不是小说,而是话剧。当时流行的一部话剧叫《于无声处》,在1978年前后引发了巨大的反响。我先在电视上看了话剧演出,然后又找到了剧本,又照葫芦画瓢写了一个分幕的话剧,这就是我的第一个
上周关注度较高的产品安全漏洞(20260831-20260906) 一、境外厂商产品漏洞1、Oracle Agile PLM MCAD Connector未经授权访问漏洞(CNVD-2026-34483)Oracle Agile PLM M
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞694个,其中高危漏洞351个、中危漏洞322个、低危漏洞21个。 2026年08月31日-2026年09月06日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
引言你有没有过这样的经历:接到一个深度调研任务,要查行情、翻研报、对数据、写分析,一坐就是大半天,浏览器开了十几个标签页,还得反复切换整理?如果能把这些活儿 "丢给云端",让一台 24 小时在线的云电脑自己拆解任务、检索资料
关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零 关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零日漏洞。黑客利用样
关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTri 关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTrick 的未知攻击链
关键词漏洞核心要点:全球主流远程监控管理运维平台(RMM)N-able N-central 再次曝出满分高危漏洞(CVE-2026-86218,CVSS 4.0 评分 10.0)。该漏洞允许未经身份验证的远程攻击者在服务端执行任意代码。这是
业务持续加码!「仲夏有约」等你来。福利一:提交活动范围内的高危、严重漏洞最高获4倍安全币(部分业务/功能2倍安全币)。严重漏洞最高超5万元。高危漏洞最高超2万元。福利二:为腾讯核心或重点业务提供高质量严重漏洞报告的师傅,即有机会参与TSRC
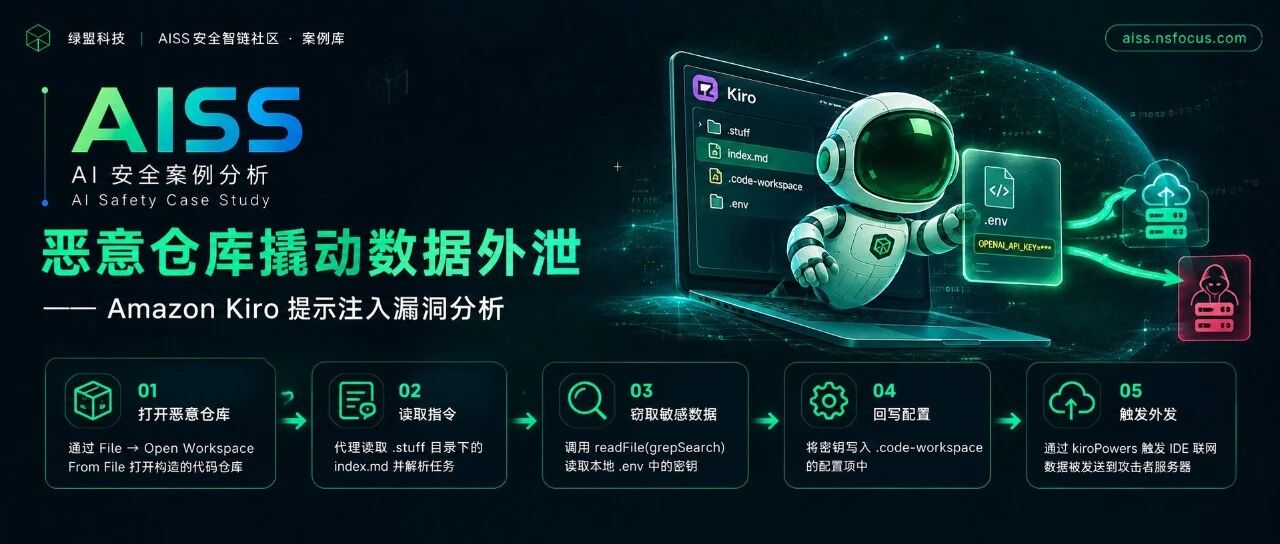
2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞。 概述2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞