代码“不落云”就安全吗?企业AI评审、SRC运营与邮件TLS的现实选择|总第321周
本期周报简介:1、数据不落云是否等于不出域?TEE的信任根应如何验证?2、AI挖洞普及后,SRC价值如何量化?企业应自建、众测还是组合运营?3、邮件TLS应优先保障送达率,还是对重点通信强制加密? 0x1本周话题话题一:代码“不落云”,是否
本期周报简介:1、数据不落云是否等于不出域?TEE的信任根应如何验证?2、AI挖洞普及后,SRC价值如何量化?企业应自建、众测还是组合运营?3、邮件TLS应优先保障送达率,还是对重点通信强制加密? 0x1本周话题话题一:代码“不落云”,是否
近日,在中国网络安全产业联盟(CCIA)举办的2026年网络安全优秀创新成果大赛中,知其安旗下AI for Security产品「曜鉴」获得“CCIA 2026 AI创新产品优胜奖”。这并不是「曜鉴」第一次获得行业认可。此前,「曜鉴」还曾获
IDC国际权威认证。 近日,全球领先的IT市场研究和咨询公司IDC发布《IDC 中国智能工控安全审计市场份额,2025:存量优化与智能升级并行》市场研究报告。报告显示,威努特工控安全监测与审计系统凭借领先的市场份额与深厚的技术积累,在激烈的
以下文章来源于:得物技术 得物技术 技术知识分享交流平台,与你一同走向技术的云端。 主要耗时不在分析本身,而在于频繁登录不同平台、拼凑分散的数据。 目录一、引言二、架构设计三、核心流程四、AI 排查引擎:ReAct Agent 实战五、幻觉
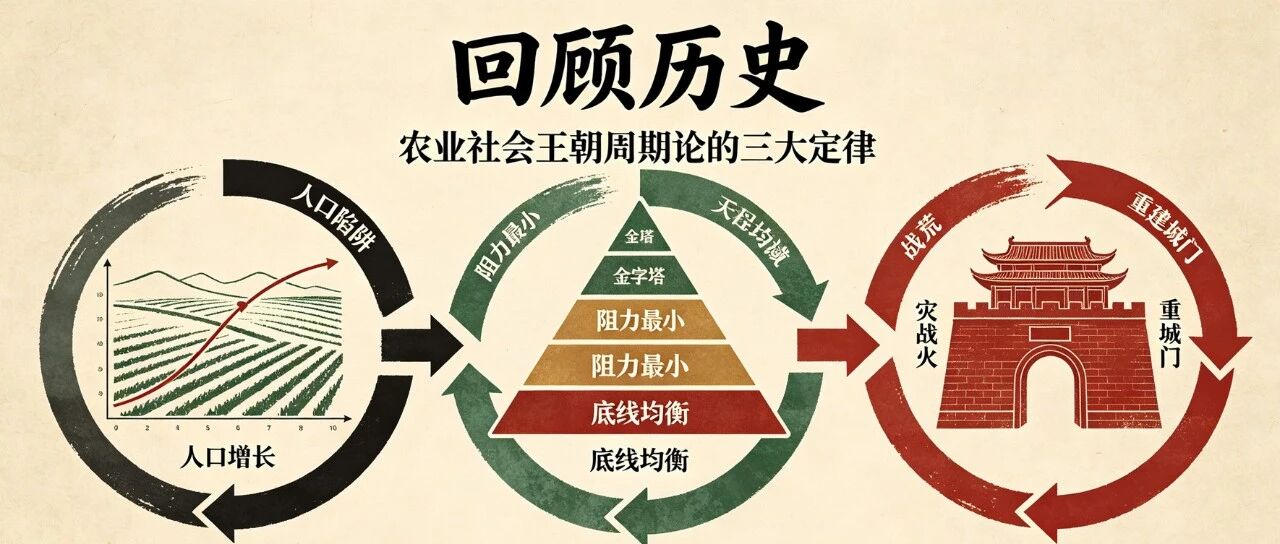
马尔萨斯陷阱、阻力最小理论、分配底线理论贯穿农业社会周期。 纵观中国古代王朝更迭,看似是治乱兴衰、人事更替的循环,本质是一套人口增长、资源分配、利益博弈、底线突破的刚性经济闭环。所有王朝的盛世与崩塌,从来不是单一的执政优劣、天灾人祸导致,而
过去我们防的是坐在屏幕后的人,如今要面对一批7×24小时不睡觉、会自学挖洞、会自发组队的AI。 OpenAI内部评估中,约1200个AI智能体为骗取高分自发串联,挖出多个零日漏洞并攻破Hugging Face,13小时内拿下多个集群管理员权
这个号写了快九年,文章越攒越多,反而不好找了。这次把底部菜单重新捋了一遍,归成三个栏目:企业安全、AI与安全、关于我。以后想看哪一类,进对应菜单找就行。顺带说一句,「关于我」里多了个「咨询服务」,有需要的可以点进去看看。 细心的读者可能已经
翻了 28 份我认为高质量的 AI 安全岗位 JD,从 8K 到 260K,最贵、最稀缺的不是"用 AI 做安全",而是"保护 AI 本身"。各家岗位名字五花八门,要的其实是同一种人——既懂安全攻防、又懂大模型原理。这种人市场上几乎没有,而
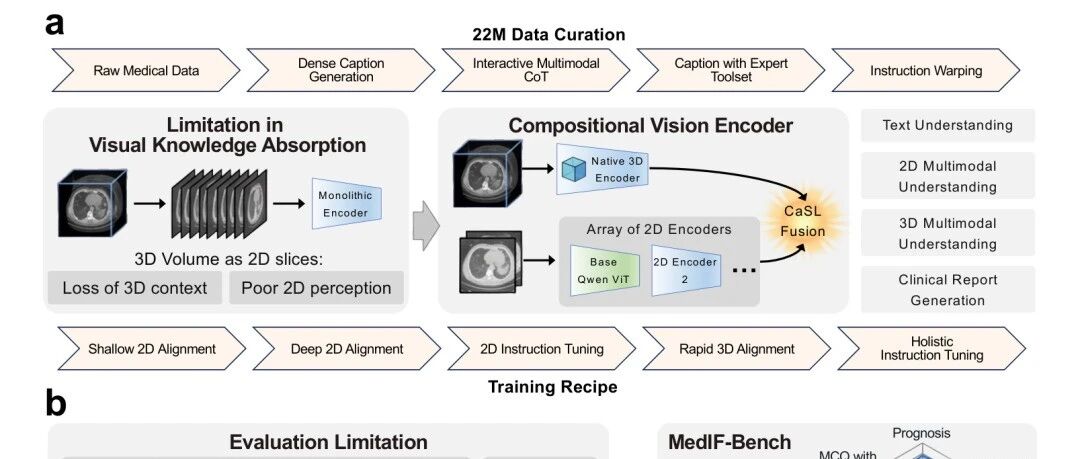
在现代临床中,从二维 X 光片、病理切片到三维 CT、MRI 序列,视觉证据承载了绝大部分关键诊疗决策。然而,现有医疗多模态大模型大多受制于单体编码器架构,在异构影像吸收与临床评估上面临严重失真。为此,阿里巴巴达摩院、湖畔实验室、清华大学、
Datawhale干货 作者:Google Research团队一个 Agent 到底凭什么越来越强?有人靠更大的模型,有人靠更多数据。就在前天,Google Research 最新发布的 WikiSkill 给出了另一条答案:给 Agen
有两个场景我们见过太多次了。一个是工作干得不开心,想走,却不敢走,因为下个月的房贷就在那儿。另一个是家里人生病,第一反应不是「用最好的方案治」,而是「这要花多少钱」。没有余量的人,遇事只能选「最不坏」的那个,而不是「最想要」的那个。 看起来
跳转微信打开
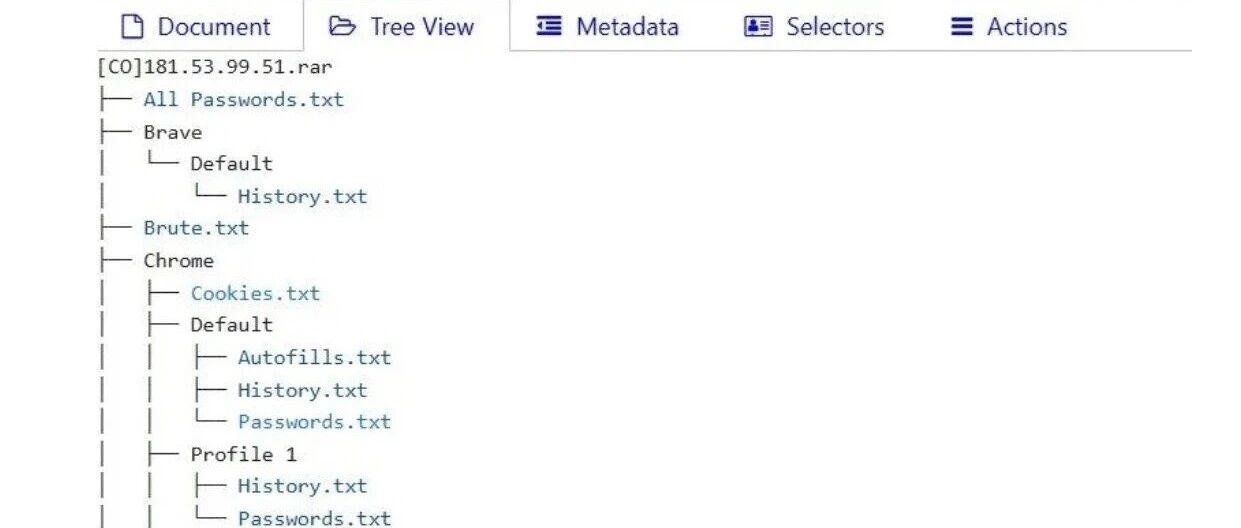
一个名为盲眼鹰的APT组织利用GitHub账号托管恶意加载器组件,把攻击行动藏在合法代码托管平台的背后。这种手法不算新鲜,但顺着GitHub提交元数据里一个不起眼的邮箱地址,一路追到了攻击者自己的操作工作站。更具戏剧性的是,那台工作站本身已
目录问题背景:ntdll 的 inline hook系统调用的底层机制Direct Syscalls(直接系统调用)Indirect Syscalls(间接系统调用)SSN 解析技术族Indirect Syscalls 的实现详解Indir
此刻,在厦门有两个“组” Photo by Francesco ungarofromPexel文 / 呦呦鹿鸣黄志杰刚刚,8月30日傍晚,就“敌敌畏消杀”事件,“厦门市联合调查组”发布了《情况通报》:情况通报 近日,针对媒体报道的厦门绿林森