OpenNMS 远程命令执行
S是一款企业级基于Java开发的分布式监控系统 OpenNMS是一款企业级基于Java开发的分布式监控系统,当安装OpenNMS客户Minion作为agent时,默认监听在TCP的61616端口Minion默认使用了安全角色管理,同时需要用
S是一款企业级基于Java开发的分布式监控系统 OpenNMS是一款企业级基于Java开发的分布式监控系统,当安装OpenNMS客户Minion作为agent时,默认监听在TCP的61616端口Minion默认使用了安全角色管理,同时需要用
来就不是孤立的,SASE融合了网络能力和安全能力,可以加速零信任网络的交付。 五一节前,我们成功地交付了第一个基于SASE架构的零信任网络项目。从敲下第一行代码到第一个项目交付,经历了半年时间的打磨,信域安全云网(TM-SONA)开始在客户
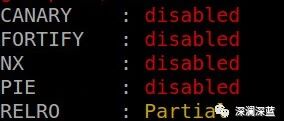
现代Linux发行版提供了一些缓解技术,使更难稳定利用软件漏洞。本文主要介绍了linux系统中的主要安全漏洞缓解机制。
ack漏洞背景国外安全团队(F-Secure) 发现多了SaltStack漏洞,其中最严重的两个 SaltStack漏洞背景国外安全团队(F-Secure) 发现多了SaltStack漏洞,其中最严重的两个漏洞是CVE-2020-11651
促使我们更深刻认识到参与网络安全链条中的人员个体的差异和作用,用新技术去弥补防御方弱点、固化人员安全能力推广、并限制攻击者活动空间。 生活总要继续,明天依旧会出现全新的病毒挑战,反思与改进才能令我们不断前行。此次国内研究机构两周内完成病毒分
Boot + H2数据库JNDI注入 在Spring Boot中使用 H2数据库,pom.xml引入依赖dependency> <groupId>org.springframework.boot</groupId&g
narQube实现DevSecOps中代码扫描的经历 SonarQube官网地址:https://www.sonarqube.org/ SonarQube安装 Centos7安装SonarQube# 解决依赖,SonarQube7.9必须是
题和完善了一些逻辑,立足于甲方安全职业的发展路径。 更正部分信息,重新发布,探讨安全职业发展,这次来聊聊这个话题!本文共有3600余字,分为6个段落,预计需用时12分钟。一、招聘吐(hao)槽(nan)这是一件因吐槽而引起的文章,为什么要吐
在晒太阳,突然接到了老板的电话,要求对M公司进行一次内部全员邮件钓⻥测试,试图找出那些安全意识薄弱的员工。根据老板的要求,小B开始了这次的有趣的钓⻥之旅。 本系列故事纯属虚构,如有雷同纯属巧合这一天小B正在晒太阳,突然接到了老板的电话,要求
人用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言的...这背后是什么原因?今天来聊聊这个话题,还有限时活动哦! 甲方招人不易,各大公司用尽奇招,出卖技术带招聘,顶着大油头上招聘直播,软硬兼施请小姐姐为招聘代言..
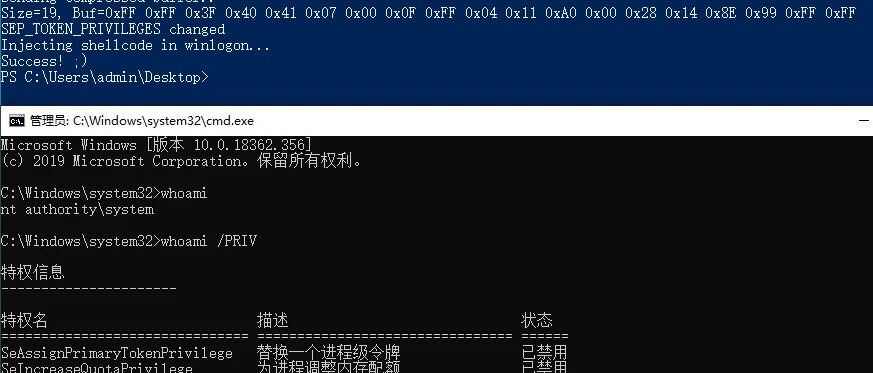
本文介绍了2种通过手动修改进程访问令牌或特权结构提升进程权限的技巧,分析了本地权限提升exploit中使用的获取内核地址信息的技巧。带领大家近距离体会了本地权限提升利用过程。后续有机会我们再谈谈关于此漏洞的检测。再次提醒请尽快安装官方补丁。
mm QSEECOM接口漏洞 (CVE-2019-14040)漏洞分析 QualcommQSEECOM接口漏洞(CVE-2019-14040)漏洞分析 背景:今天看到腾讯玄武实验室推送的一篇国外的安全公司zimperium的研究人员写的一篇
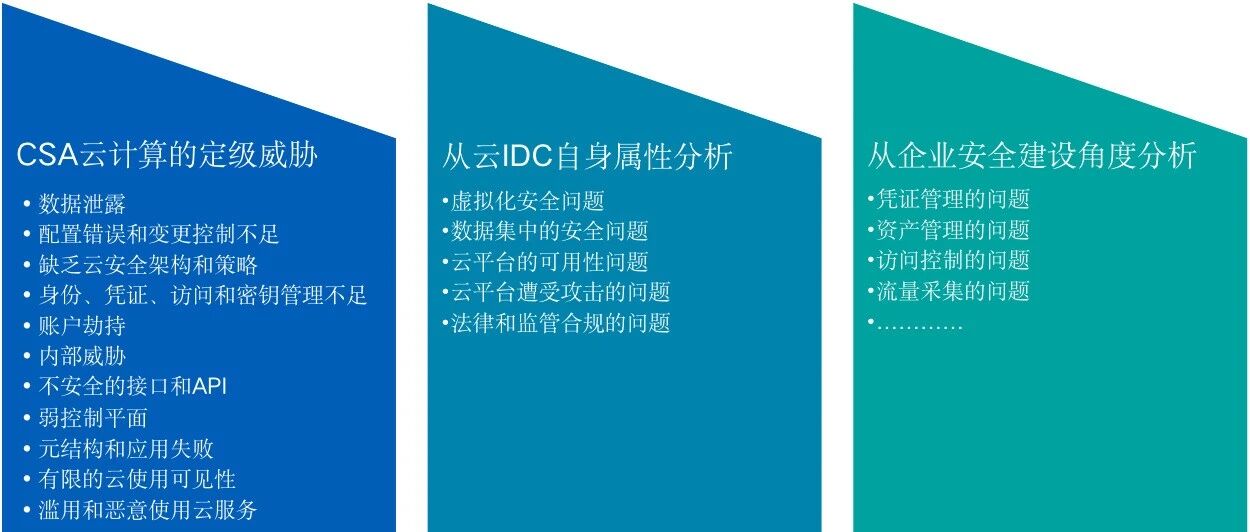
下的热点,关于企业在使用云IDC时遇到的安全痛点与解决方案,让我们一起来探讨。 背景互联网数据中心(IDC)属于互联网基础设施范畴的一个细分领域。为企业、金融机构等提供一个存放服务器的空间场所,随着科技技术的发展,IDC也经历了一个又一个的
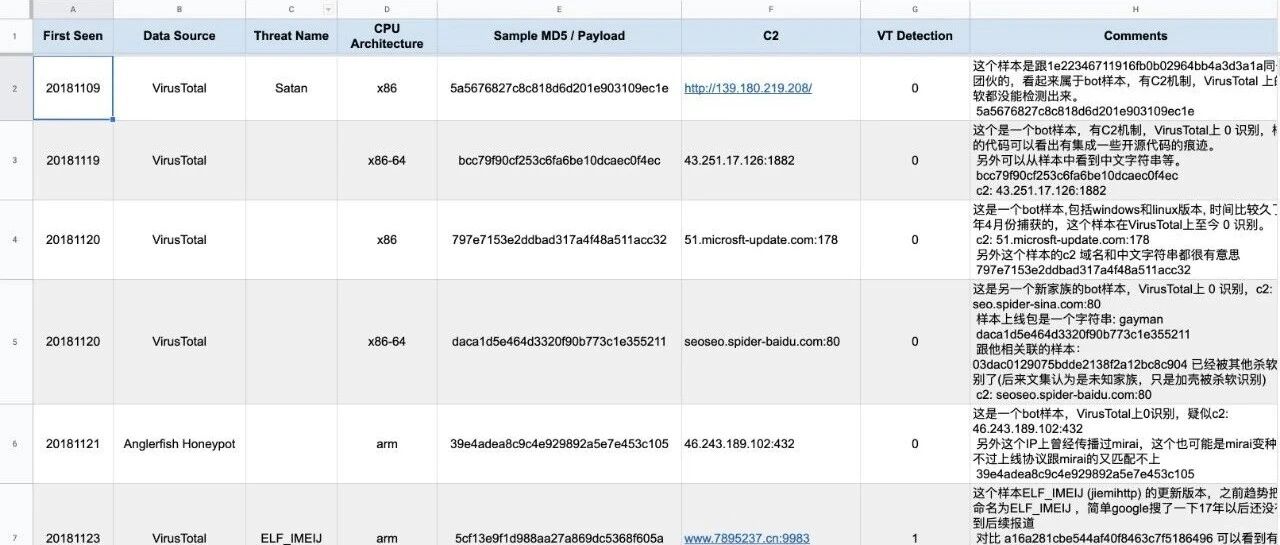
始,我以360Netlab未知威胁检测系统去披露监测到的一些未知的恶意软件,未知的Exploi 2019年开始,我以360Netlab未知威胁检测系统去披露监测到的一些未知的恶意软件,未知的Exploit攻击事件。从这些未知的攻击事件中,我
信不少人都有欲除之而后快的念头,那么我们是否可以干掉密码?又会有哪些挑战?本文是对干掉密码的实践,以及如何结合零信任进行实施。 密码/口令一直是企业安全中绕不开的一个话题,无数英雄在此折腰,相信不少人都有欲除之而后快的念头,那么我们是否可以