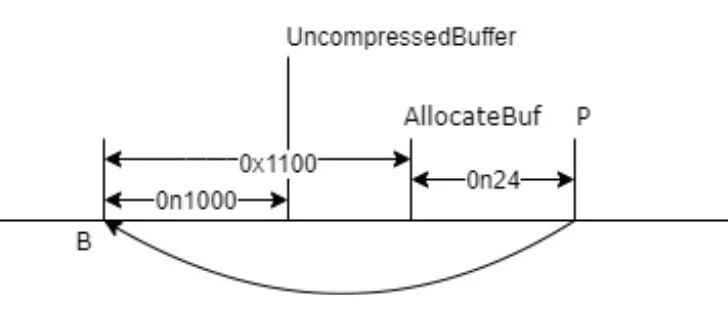
漏洞分析视角下的CVE-2020-0796漏洞
本文试以CVE-2020-0796为例,为读者呈现漏洞分析工作视角。文章中介绍了通过公开的文档、符号文件或者数据流,注解IDA Pro函数名或者变量名,使得显示更加友好,以便开展分析工作。以及如何查看Windows内核Pool内存和进行调试
本文试以CVE-2020-0796为例,为读者呈现漏洞分析工作视角。文章中介绍了通过公开的文档、符号文件或者数据流,注解IDA Pro函数名或者变量名,使得显示更加友好,以便开展分析工作。以及如何查看Windows内核Pool内存和进行调试
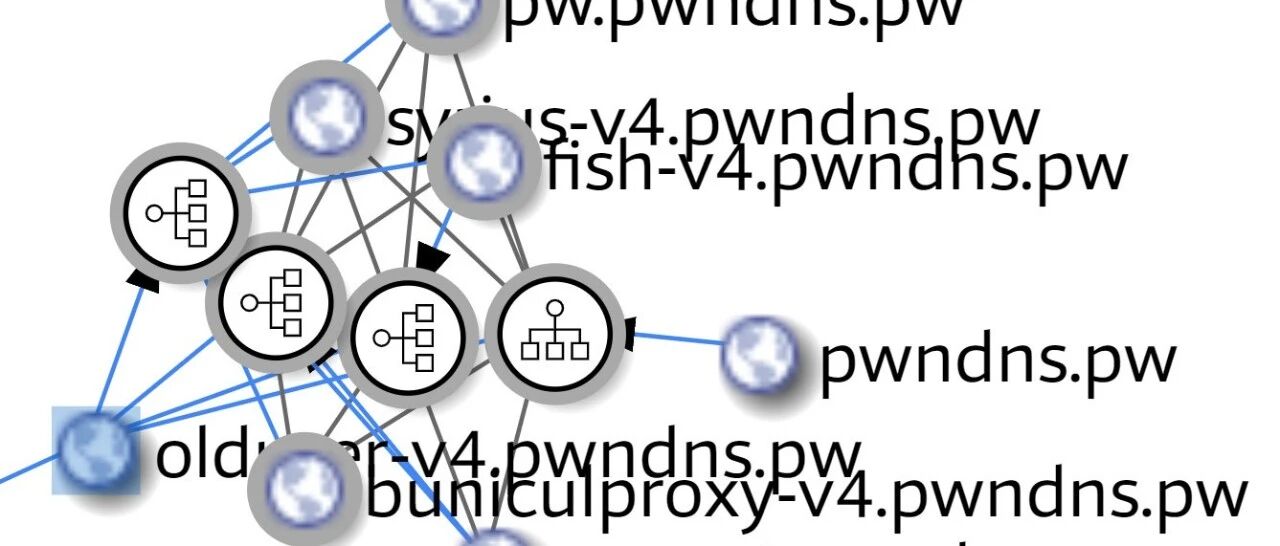
此种安全攻击事件以SSH口令爆破为突破口,使用XHide隐藏伪装恶意程序进程、并把境外IRC服务作为C&C,在增加内网SSH弱口令爆破的横向渗透模块后更具危害性。stxletto提醒用户强化SSH口令,使用上文中的IoC检测、清除恶意文件。
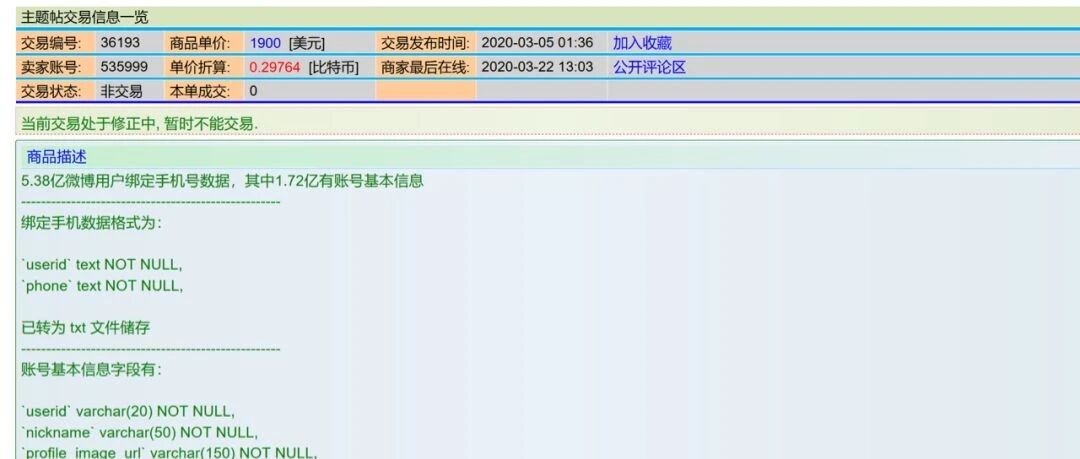
论这个事情的,但作为微博用户看到自己的数据泄漏且被如此对待,还是想借这个事情说两句企业安全建设。 本来不准备评论这个事情的,但作为微博用户看到自己的数据泄漏且被如此对待,还是想借这个事情说两句企业安全建设。(为避免产生误导,以下所叙述事情素
”,你一定听过“烂土豆”,对我们都可以在IIS下本地提权。 作者:n0thing@QAX A-TEAM校对:L.N.同时感谢QAX A-TEAM审核团对本文提出的宝贵建议。0x01 前言这个标题可能有点“标题党”的嫌疑,但内容我想不会让大家
的授权渗透案例引申而出的技术分析和总结文章。在文章中我们会首先简单介绍这次案例的整体渗透流程并进行部分演绎,但不会进行详细的截图和描述。然后提取整个渗透过程中比较精华的点,以点及面来进行技术分析和探讨,望不同的人有不同的收获。 作者:che
k 是 log4j 创始人设计的另一个开源日志组件,这个组件有一些有趣的攻击路径。 logbacklogback 是 log4j 创始人设计的另一个开源日志组件。相比 log4j,重构了内核的 logback 的优势在于性能更高(关键路径性
900万的人口,却拥有着近500家的网络安全公司,每年网络安全产业的融资规模仅次于美国,它所孕育 以色列,不到900万的人口,却拥有着近500家的网络安全公司,每年网络安全产业的融资规模仅次于美国,它所孕育的创新创业的希望也深深吸引着全球网
床后,拿起手机看pei少发的现场视频,结合老于的数说直播,了2020的沙盒比赛情况。说心里话,如 早晨6点多起床后,拿起手机看pei少发的现场视频,结合老于的数说直播,了2020的沙盒比赛情况。说心里话,如果没有前面的了解,3分钟的时间内很
余生山海远阔,愿你随心所向人生如梦,孤勇如你望山高水长,别来无恙
到Dell出售RSA的新闻,与去年赛门被博通收购时不同,这个新闻在笔者心理没有起太多波澜,4年前 前记:几天看到Dell出售RSA的新闻,与去年赛门被博通收购时不同,这个新闻在笔者心理没有起太多波澜,4年前Dell并购EMC的时候,或许已经
十强名单公布后,各家报道都纷纷加以分析,指出从榜单构成数目来看,应用安全和SaaS安全占据绝大多数。虽然赛事组织者不满固步自封,努力创新求变,套路明显发生改变也是正常的,但市场趋势真的是应用安全要占据半壁江山吗? 远离聚光灯低调登场,乍然亮
的网安力量,助力打赢疫情防控阻击战 自疫情发生以来,无数的逆行者迎难而上,在这场没有硝烟的战争中,与时间赛跑,与病毒对抗。然而,随着疫情的进展,一线医疗物资正面临日益紧缺的严峻局面。作为网络空间的守护者,永信至诚有责任同网络安全产业和全国人
“ 人是一切的开始,也是一切的基础。” “ 人是一切的开始,也是一切的基础。”我将以互联网公司的从业和招聘经验结合对网络信息安全行业和从业人员的观察,讲讲我对于如何招聘网络安全工程师的一些看法。虽是以招聘方的角度来叙述,但对于安全工程师来说
章预测两年后初见成功的新安全产品。今年笔者挑选的方向注定是个红海;初创公司要谨慎进入,因为必然会直面大厂发起的凶猛竞争。 今年的圣杯文章拖延很久,原因是笔者公司也在做这方向产品,所以故意押后几个月才发:先看清市场有没有跟随者以及其理解程度。
of Foce 是堆溢出在特定场景下的一种简单利用方式,通过一个例子来学习下。 House of Foce 是堆溢出在特定场景下的一种简单利用方式,通过一个例子来学习下。首先看下运行环境, Ubuntu 16.04.1 LTS x64 中