美司法部起诉俄情网络图谋在美国和欧洲实施暗杀,需防范境外定点清除与代理人招募模式外溢风险
FF 2026-09-28 11:37 辽宁
一宗尚未进入庭审终局的案件,揭开了跨境隐蔽行动的新形态:专业人员退至幕后,把监视踩点、人员招募、交通安排、资金支付和破坏任务切割成若干“小订单”,再交给互不相识的临时代理人完成。
成本降低了,指挥链拉长了,行动也更容易跨国复制。
从付费拍照到高价“施工”,危险藏在逐级加码之中
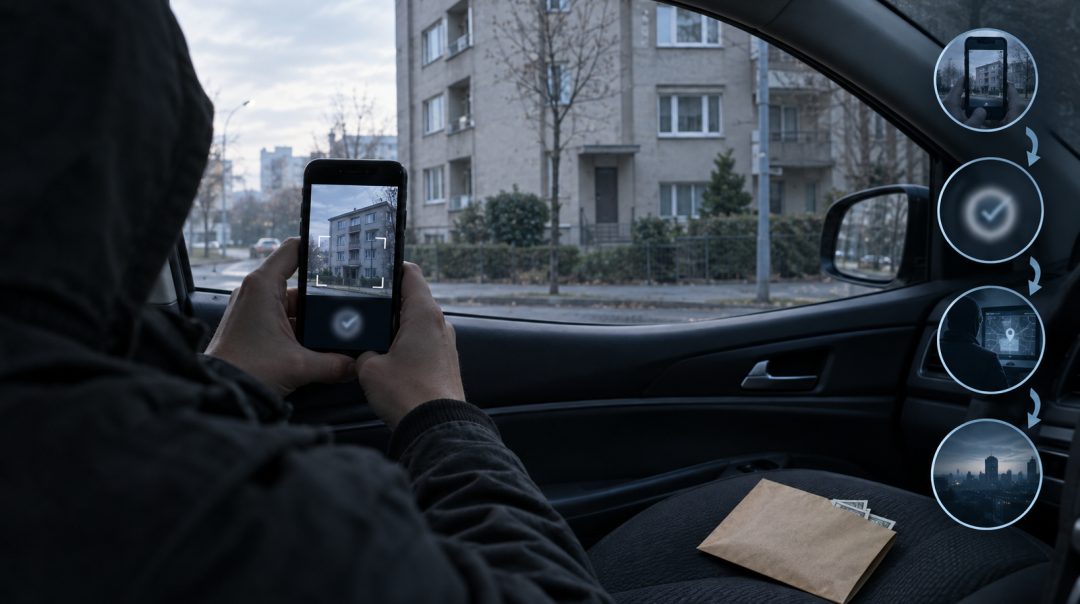
美国司法部披露,相关网络至少自2024年开始活动,五名涉案人员被指在美国和欧洲招募执行者,目标涉及俄籍人士以及援乌国家的民用、军民两用设施。招募并非直接提出极端要求,而是从拍摄地点、核验地址等低风险任务切入。
美方材料显示,一名在美人员最初被许以1000至1500美元拍摄影像,完成任务后,对方才询问其能否本人参与或介绍他人承担更高风险的“施工”,报价升至4万美元。
这套路径的精密之处,不是执行者多么专业,而是通过“小额试工—行为留痕—逐步加码—熟人转介”,把普通关系转化为行动资源。一个人拒绝,并不意味着任务终止,他仍可能被要求推荐“更合适的人”。
专业人员隐入后台,普通人成为一次性节点
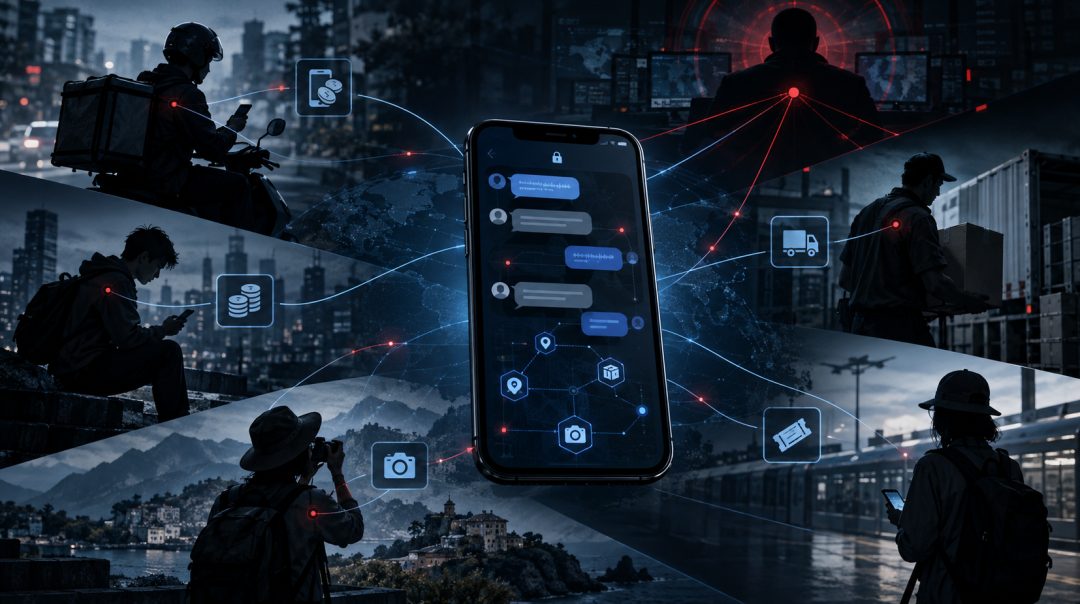
英国皇家联合军种研究所将此类做法称为破坏活动的“零工经济模式”:招募、指挥和支付转入数字平台,执行者可能只参与拍摄、运输、纵火或转款中的一个环节,完成后即被替换。
国际反恐中心统计,2022年2月至2026年2月,欧洲已发现151起俄关联动能活动,涉及172人,其中约95%的执行者没有正式情报机构背景,经济收益是最常见动机。
这意味着,未来真正需要防范的未必是训练有素的职业人员,而可能是负债者、失业者、临时工,以及熟人网络中愿意“顺手接单”的普通人。
单起事件看似低烈度,串联起来却是完整行动谱系
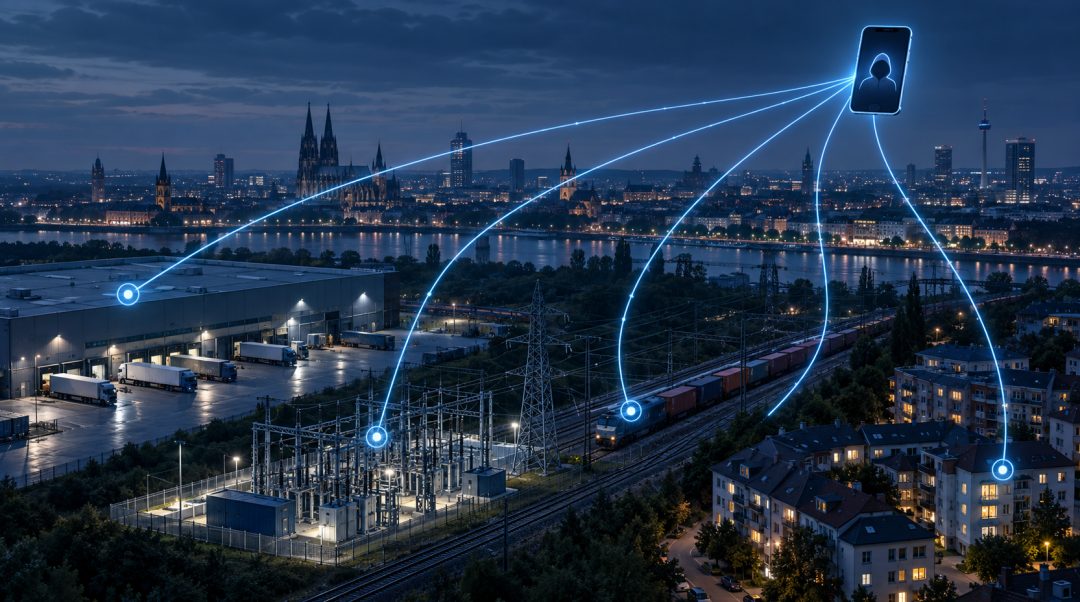
关键变化是针对个人的致命行动与针对仓库、交通、电力设施的破坏任务,可能共享同一批招募者、支付渠道和后勤节点。某项任务受阻后,执行者可被迅速转派至更容易实施的目标。
北约此前已将发生在捷克、德国、波兰、立陶宛等国的破坏、暴力、网络干扰和信息行动纳入混合威胁框架,并明确提到代理人作用。
单起事件造成的直接损失或许有限,多国、连续、低成本投放形成的心理震慑和资源牵制,却可能产生更持久的战略效果。
识别风险不能盯国籍,要盯异常行为组合
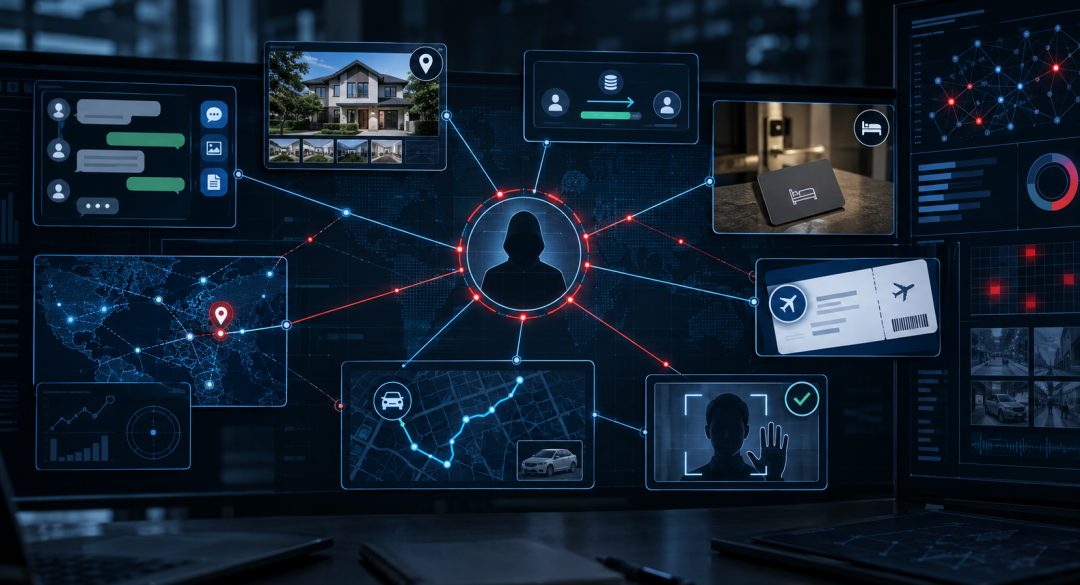
付费拍摄非商业地址、要求转入加密私聊、指定验证动作、清除通信记录、采用小额数字资产结算、任务结束后继续索要人脉——任何单项都未必构成证据,组合出现时,风险性质已经改变。
判断重点应落在行为、关联和升级轨迹,而不是族群标签。临时代理模式可以进入侨民圈、物流网络、商业社群乃至游戏平台,真正可复制的是“境外指挥—中间人隔离—本地招募—一次性执行”的结构。
五人被公开起诉,远不等于网络已经消失
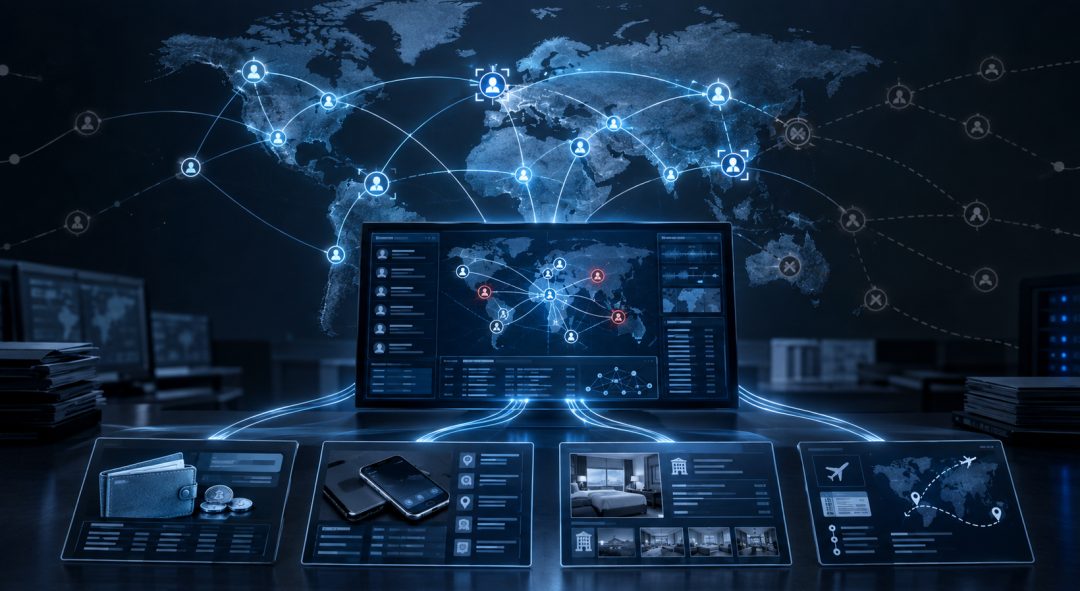
目前五名被告仍未归案,起诉内容属于美方指控,尚待司法程序检验。但公开身份、通信方式和跨国活动轨迹,本身已构成一次反情报阻断:迫使残余节点更换账号、支付通道和招募对象,也为美欧串联钱包、设备、酒店与旅行记录提供了入口。
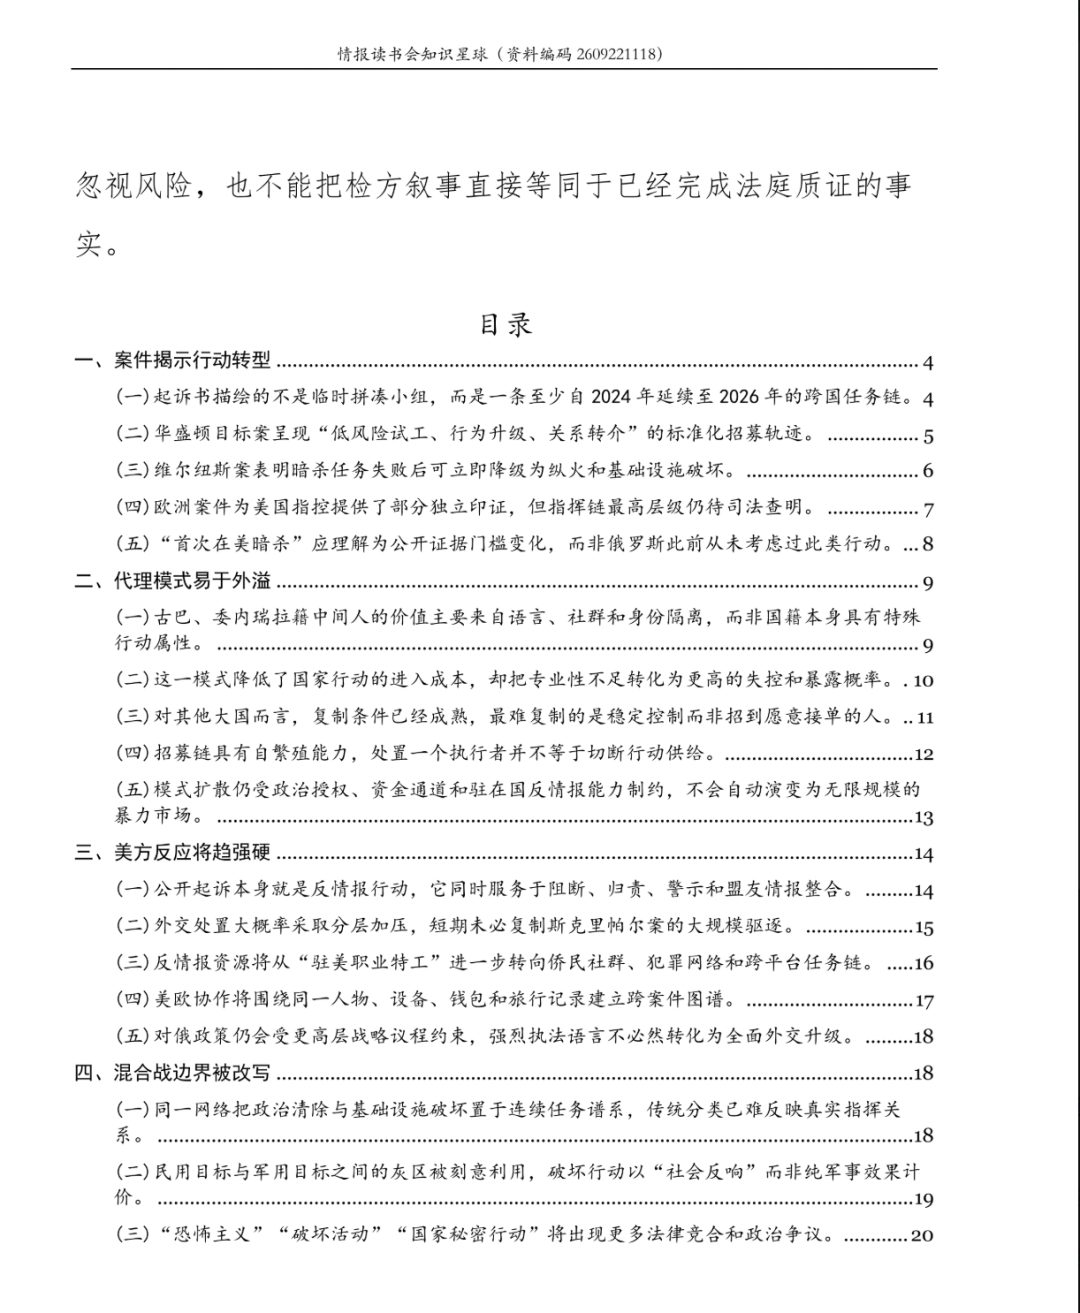
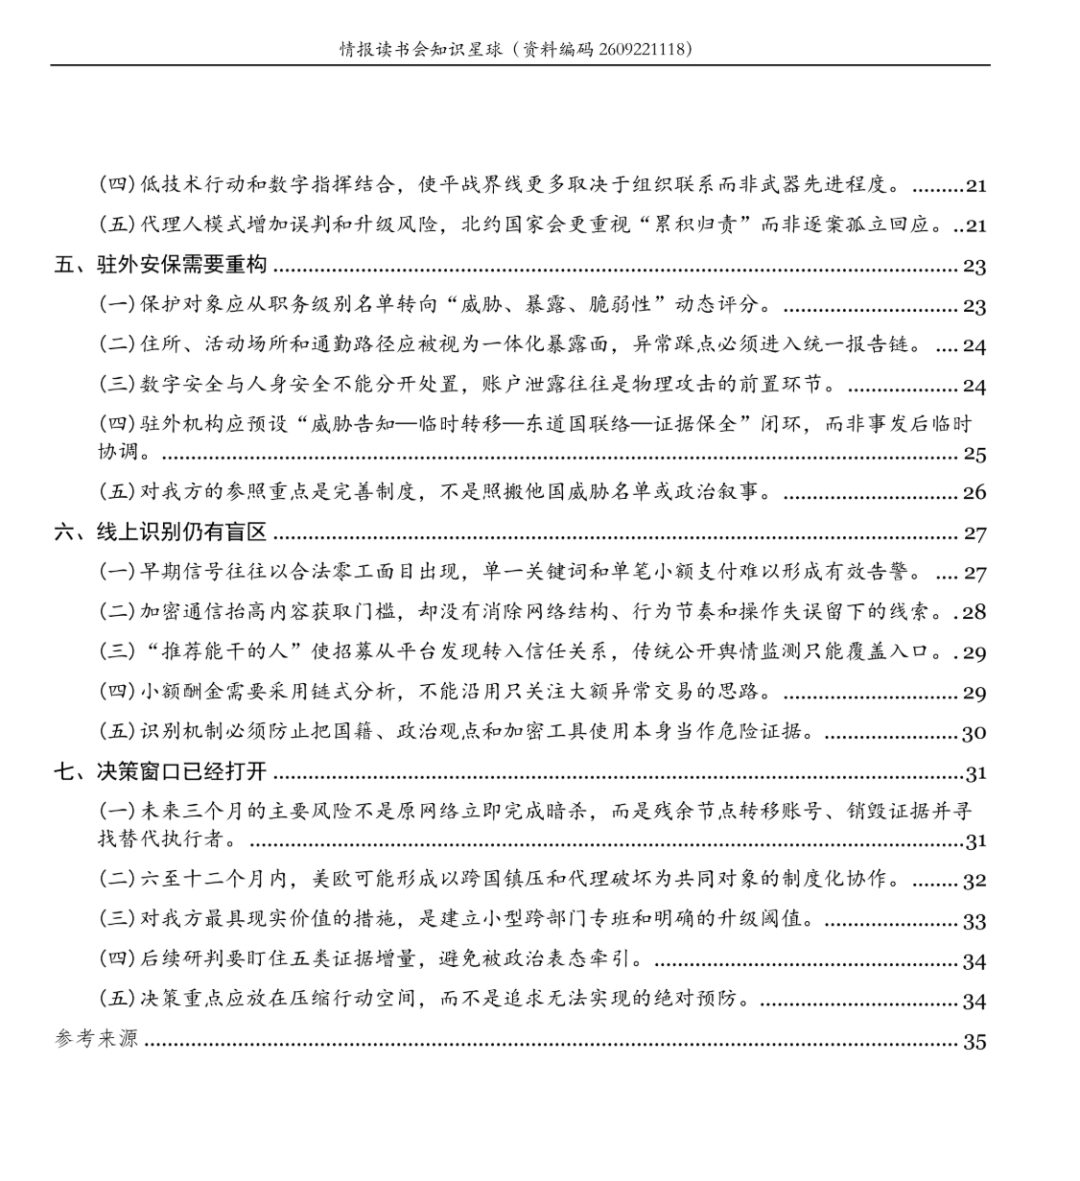
完整案件时间线、组织链条、招募模式、风险指标与驻外安保建议,欢迎加入“情报读书会”知识星球下载完整版。
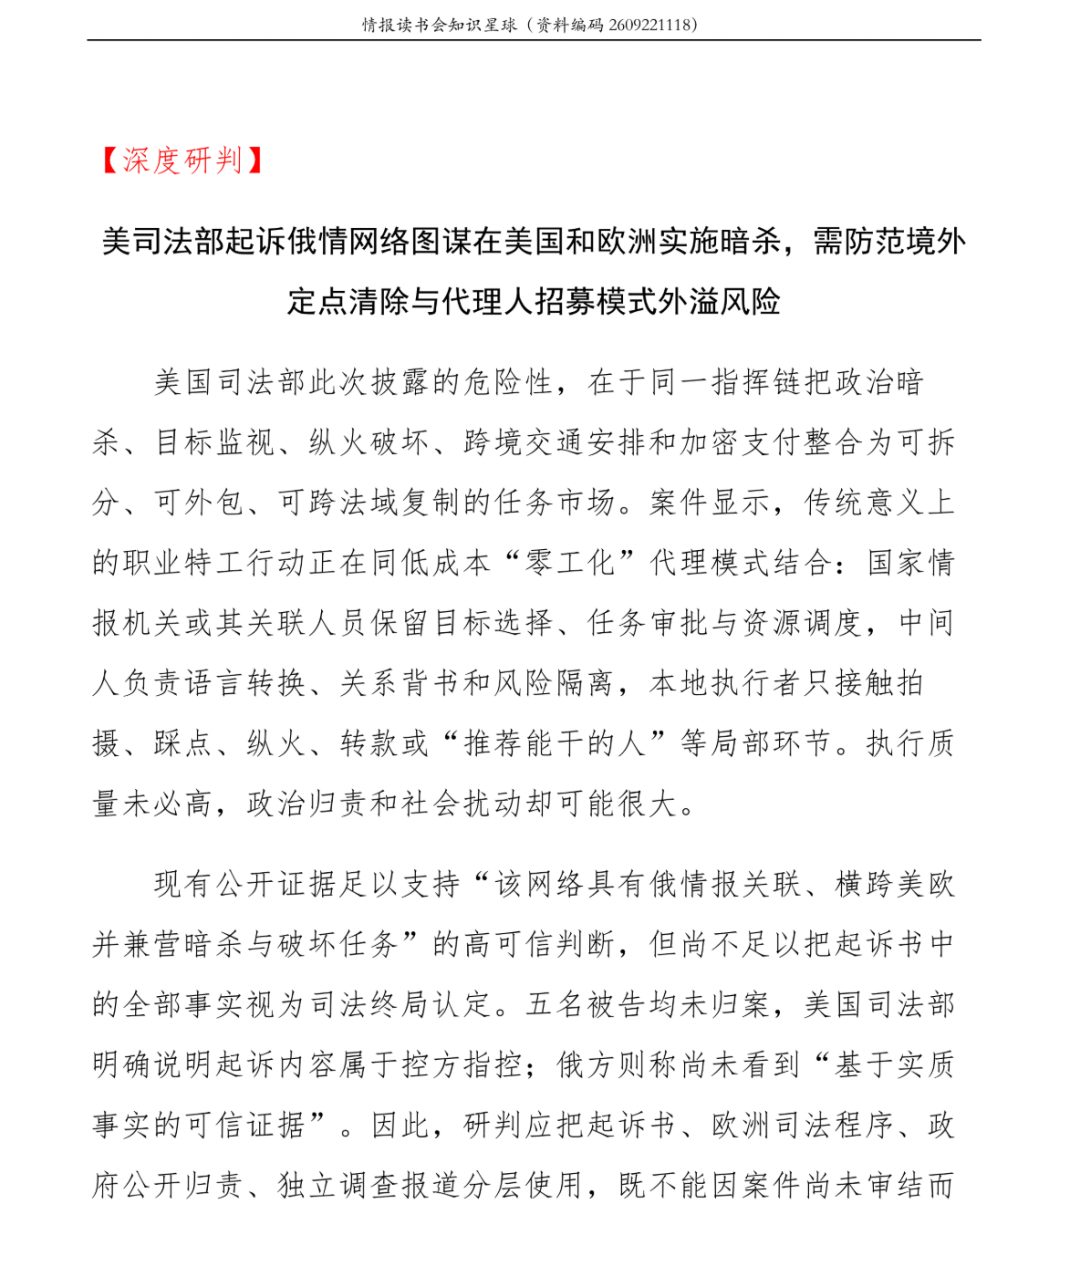
【深度研判】美司法部起诉俄情网络图谋在美国和欧洲实施暗杀,需防范境外定点清除与代理人招募模式外溢风险(资料编码2609221118,46页,15950字)
本文转载自微信公众号「情报分析师」,查看原文。版权归原作者所有,如有侵权请联系删除。