谛听 工控安全月报 | 9月

· 2026-10-07 09:00 · 68 阅读

谛听网络安全团队 2026-10-07 09:00 辽宁

9月│月报 谛听工控安全月报上线了,工信部的最新政策,月发生的多起工控安全事件,谛听团队收集的最新攻击教据......更多安全资讯,请关注“谛听ditecting",每月更新!
9月工控安全月报目录

-  谛听  -

01 工控安全相关政策

  1. 工业和信息化部关于印发《信息通信行业发展“十五五”规划》的通知

  2. 工业和信息化部关于印发《“人工智能+软件”专项行动实施方案》的通知

  3. 工业和信息化部 国家发展改革委关于印发《电子信息制造业发展“十五五”规划》的通知

  4. 全国网络安全标准化技术委员会发布《人工智能安全治理框架3.0》

  5. 《网络安全标准实践指南——人工智能应用安全指引 总则》等4项网络安全标准实践指南

  6. IEC和ISO发布技术委员会人工智能使用指南(2026版)

  7. 美国众议员提出《停止失控AI法案》

  8. 美国加州发布加强人工智能独立监督与安全审计的《第N-9-26号行政命令》

02 工控安全相关事件

  1. 美国多地军方福利商店出现冷藏冷冻设备异常,相关原因仍未确认

  2. CISA 披露可致 Rockwell Logix 控制器宕机的高危漏洞

  3. CISA 警告美国水务行业 PLC 攻击增加,多州水务设施遭协调入侵

  4. CISA 披露 AVEVA 管道完整性监测产品高危漏洞

  5. 西班牙AEPD收到涉及AI agent的个人数据泄露通知

  6. CISA 指导防御团队部署网络诱饵识别隐蔽攻击

  7. 美国 FAA 部署 SMART 空域管理工具,当日东北部航班中断系通信故障引发
03 “谛听工控蜜罐”访问记录数据分析
04 俄罗斯、乌克兰联网OT暴露情况
01

ditecting

工控安全相关政策
01 工业和信息化部关于印发《信息通信行业发展“十五五”规划》的通知

2026年9月7日,工业和信息化部发布《信息通信行业发展“十五五”规划》(工信部规〔2026〕188号)。《规划》面向信息通信行业中长期发展,提出建设技术先进、安全可控的信息通信产业体系,并围绕信息基础设施、产业体系、行业治理、融合应用、网络和数据安全等方向部署重点任务。与安全相关的内容主要包括提升网络和数据安全保障能力、加强新型信息基础设施安全、推动安全产业发展,并将AI安全治理、智能体互联网络等新技术议题纳入行业规划。

02 工业和信息化部关于印发《“人工智能+软件”专项行动实施方案》的通知

2026年9月11日,工业和信息化部发布《“人工智能+软件”专项行动实施方案》(工信部信发〔2026〕209号)。《实施方案》围绕智能编程、软件产品智能化、智能体软件、AI应用服务和开源生态等方向,推动人工智能与软件产业融合。安全相关内容主要包括采购和使用安全可靠的编程工具、建立AI生成代码安全审查机制、推动重点行业新上线软件在上线前开展安全检测,以及支撑AI安全等新型岗位需求。

03 工业和信息化部 国家发展改革委关于印发《电子信息制造业发展“十五五”规划》的通知

2026年9月15日,工业和信息化部、国家发展改革委发布《电子信息制造业发展“十五五”规划》(工信部联规〔2026〕216号)。《规划》围绕电子信息制造业高质量发展,部署基础能力提升、产品和产业体系升级、新增长点培育、产业治理等重点任务。安全相关内容主要体现为统筹发展和安全、提升产业链安全水平和韧性,并通过基础软硬件、智能终端、人工智能硬件和行业电子等方向支撑电子信息制造业安全可控发展。

04 全国网络安全标准化技术委员会发布《人工智能安全治理框架3.0》

2026年9月14日,全国网络安全标准化技术委员会发布《人工智能安全治理框架3.0》(以下简称《框架3.0》)。《框架3.0》延续“风险分类、技术应对、综合治理”的基本逻辑,围绕人工智能发展新趋势和安全治理新挑战,对风险分类、技术应对和治理措施进行更新。该文件主要用于凝聚人工智能安全治理共识,提升风险防范和应对能力。

05 《网络安全标准实践指南——人工智能应用安全指引 总则》等4项网络安全标准实践指南

2026年9月15日,全国网络安全标准化技术委员会秘书处发布《网络安全标准实践指南——人工智能应用安全指引 总则》等4项网络安全标准实践指南。该系列包括1项通用文件以及教育、卫生健康、广播电视和网络视听3项行业领域文件。《总则》提供人工智能应用活动的通用安全指导,行业文件则面向特定领域给出安全实践指引,用于应对人工智能应用带来的新风险和新挑战。

06  IEC和ISO发布技术委员会人工智能使用指南(2026版)

2026年9月初,国内标准化行业信息对IEC和ISO发布的 Guidance on the use of Artificial Intelligence (AI) for IEC and ISO technical committees 进行介绍;该文件中文名称可暂译为《IEC和ISO技术委员会人工智能使用指南(2026版)》。该Guidance面向IEC和ISO技术委员会工作场景,说明AI工具的可接受使用方式、角色和责任,并强调保密、知识产权和数据保护等事项。文件核心目的在于支持委员会成员在提高标准化工作效率的同时,维护国际标准制定过程的完整性和可信度。

07 美国众议员提出《停止失控AI法案》

       2026年9月3日,Axios报道称美国众议员Josh Gottheimer和Mike Lawler计划提出 Stop Rogue AI Act;9月14日,H.R. 10362以“Introduced in House”状态进入美国国会记录。该法案要求NIST牵头制定AI agent发现与安全相关的标准、指南和best practices,重点覆盖AI agent的持续发现、清单管理、身份验证、组织控制、运行时监测、provenance机制和日志留存。法案还将相关要求与联邦采购、承包商义务和联邦机构部署AI agent的安全管理相衔接。

参考链接:

https://www.axios.com/2026/09/03/house-bill-ai-agents-security

https://www.govinfo.gov/content/pkg/BILLS-119hr10362ih/xhtml/BILLS-119hr10362ih.html

https://www.govinfo.gov/app/details/BILLS-119hr10362ih

https://gottheimer.house.gov/posts/release-gottheimer-introduces-bipartisan-bill-to-stop-rogue-ai-agents-and-keep-people-in-control

https://lawler.house.gov/news/documentsingle.aspx?DocumentID=6424

08 美国加州发布加强人工智能独立监督与安全审计的《第N-9-26号行政命令》

2026年9月18日,美国加州州长发布行政命令,要求加快人工智能第三方独立监督和安全审计相关机制的实施,并组织专家在两个月内提出进一步完善人工智能安全法律的建议。重点研究事项包括独立验证机构对前沿人工智能系统开展定期审计与评估、验证企业安全框架和风险报告、推进前沿模型紧急关闭机制,以及完善重大安全事件的定义。其中,紧急关闭机制等措施属于研究和政策建议事项,尚不能视为已经生效的普遍强制要求。

02

ditecting

工控安全相关事件

01 美国多地军方福利商店出现冷藏冷冻设备异常,相关原因仍未确认

2026年9月1日,Stars and Stripes报道称,美国多个军方福利商店此前在数日内出现冷藏或冷冻设备异常,至少6处商店公开确认受到影响,部分门店一度无法销售肉类、乳制品、农产品或冷冻食品。DeCA下属Travis AFB Commissary页面也曾于8月26日发布门店冷藏问题提示,称部分冷冻和冷藏商品暂不可用,预计随后恢复供应。相关调查机构确认正在了解该情况,但公开报道未给出确定原因,也未确认该事件属于网络安全事件。Signal and Silence文章提出了网络相关成因的可能性,但该说法目前只能作为一种外部分析假设。

02 CISA 披露可致 Rockwell Logix 控制器宕机的高危漏洞

2026年9月1日,CISA发布ICSA-26-244-03,披露Rockwell Automation Logix Platform相关安全问题。公告涉及ControlLogix 5580、CompactLogix 5380、GuardLogix 5580和Compact GuardLogix 5380等产品线,漏洞编号为CVE-2026-9637,CVSS v3.1评分为7.5。该问题与CIP消息处理过程中的输入长度校验不当有关,可能导致相关控制器进入major nonrecoverable fault状态,并需要通过断电重启等方式恢复。Rockwell Automation已在其安全公告中列出受影响版本及修复版本,CISA同时建议用户参考厂商补丁和工业控制系统防护实践开展缓解。

03 CISA 警告美国水务行业 PLC 攻击增加,多州水务设施遭协调入侵

2026年9月3日,CISA 警告美国水务行业互联网暴露 PLC 攻击显著增加,该警告与 7 月底明尼苏达州 30 余个社区水系统协调入侵相关 —— 攻击者曾修改控制器口令和 IP 地址,部分设施转为人工运行。CISA 建议 PLC 移出互联网直连、经 VPN / 安全网关远程访问、替换默认口令并保留干净 PLC 镜像备份。9月中旬,Colorado 州长披露该州两处小型水厂 OT 系统遭入侵;9月30日,Anomali 报告称截至8月中旬已有12州100 余个水务设施受影响,涉及 Unitronics PLC 默认凭据利用与可编程逻辑篡改。明尼苏达事件尚未正式归因,100+水厂规模为厂商研究口径。该事件与8月Siemens S7 公告形成 "警告 — 实战" 呼应。

04 CISA 披露 AVEVA 管道完整性监测产品高危漏洞

2026年9月10日,CISA发布ICSA-26-253-01,披露AVEVA Pipeline Integrity Monitor相关安全问题。公告涉及AVEVA Pipeline Integrity Monitor 2025 SP1 P1 build 7.1.9580.8513及更早版本,包含CVE-2026-81821、CVE-2026-81822、CVE-2026-81823和CVE-2026-81824等问题,CVSS v3评分为8.4。相关问题涉及硬编码加密密钥、不安全加密算法、缺失授权以及Web页面输入处理不当等方面,可能导致信息泄露、哈希暴力破解或浏览器会话中的代码执行。AVEVA建议用户应用Pipeline Integrity Monitor 2025 SP1 P2 Security Update,并迁移旧项目文件;CISA也在同日ICS公告汇总中列明该条目。

05 西班牙AEPD收到涉及AI agent的个人数据泄露通知

2026年9月中旬,西班牙数据保护机构AEPD披露,其收到一起个人数据泄露通知,通报内容显示事件中可能使用了AI agent,并涉及某知名LLM。根据AEPD相关说明及媒体报道,该AI agent在取得有效登录后,继续检索应用中的弱点,并据称修改了个人数据、访问了账单信息。已知公开信息主要来自受影响组织提交给监管机构的通知,AEPD仍在进行进一步分析。该事件的重要性在于,将AI agent从辅助工具层面的风险讨论推进到具体数据安全事件处置和监管分析场景。

06 CISA 发布网络诱饵(Cyber Decoys)部署指南

2026年9月16日,CISA发布 Using Cyber Decoys to Strengthen Detection and Response。该指南面向不同安全成熟度的防御团队,介绍如何规划和部署cyber decoys,以提升检测和响应能力。指南将cyber decoys描述为看似真实的系统、账户或数据对象,用于发现可疑访问、形成高置信度告警,并辅助收集cyber threat intelligence;同时结合Zero Trust、MITRE Engage和MITRE ATT&CK®框架,介绍tripwires、breadcrumbs、honeytokens等具体技术形态。该文件的技术价值主要在于为防御团队提供可操作的decoy部署思路,尤其适用于识别合法凭据滥用、native tools使用和living off the land等较难发现的行为模式。

07 美国 FAA 部署 SMART 空域管理工具,当日东北部航班中断系通信故障引发

2026年9月21日,美国交通部和FAA宣布在华盛顿特区周边空域部署Strategic Management of Airspace, Routes and Trajectories(SMART)工具。SMART用于集中整合天气、航班路径、流量、管制员配置等约200类数据流,并通过AI-supported engine为航空运行人员提供交通流量、容量和潜在冲突的辅助判断。当天,美国东北部多个机场还出现大规模航班延误和取消,Reuters和AP均将其归因于FAA通信链路和备份光纤相关故障。现有公开材料未证明SMART部署与该通信故障之间存在因果关系,只能确认“AI辅助空域管理工具上线”和“通信故障导致航班运行受影响”两个事实。

03

ditecting

“谛听工控蜜罐”访问记录数据分析

“谛听工控蜜罐”在9月收集到大量针对不同OT协议、服务和接口的访问请求记录、访问记录基于GeoIP推测IP归属为不同地区。图1、图2和图3中展示了经过统计和分析后的数据,以下将对各个图表进行简要说明。

本文及本章节对涉及地区归属相关的统计依赖GeoIP归属信息进行地区归属划分,该方法反映的是IP地址资源的大致归属情况,而非精确地理位置。在运营商网络结构、云计算资源部署及地址分配机制影响下,结果存在一定程度不确定性。

图1展示了8月和9月访问记录数量最多的10种OT协议、服务和接口的访问记录数量对比情况。从图中可以看到,2026年9月Modbus/TCP和CODESYS蜜罐中的访问记录数量相较于2026年8月有所减少,分别减少约38.0%和10.3%;总体来看,2026年9月工控蜜罐中多数协议、服务和接口类型的访问记录数量有所增加,但部分协议如Modbus/TCP和CODESYS减少。
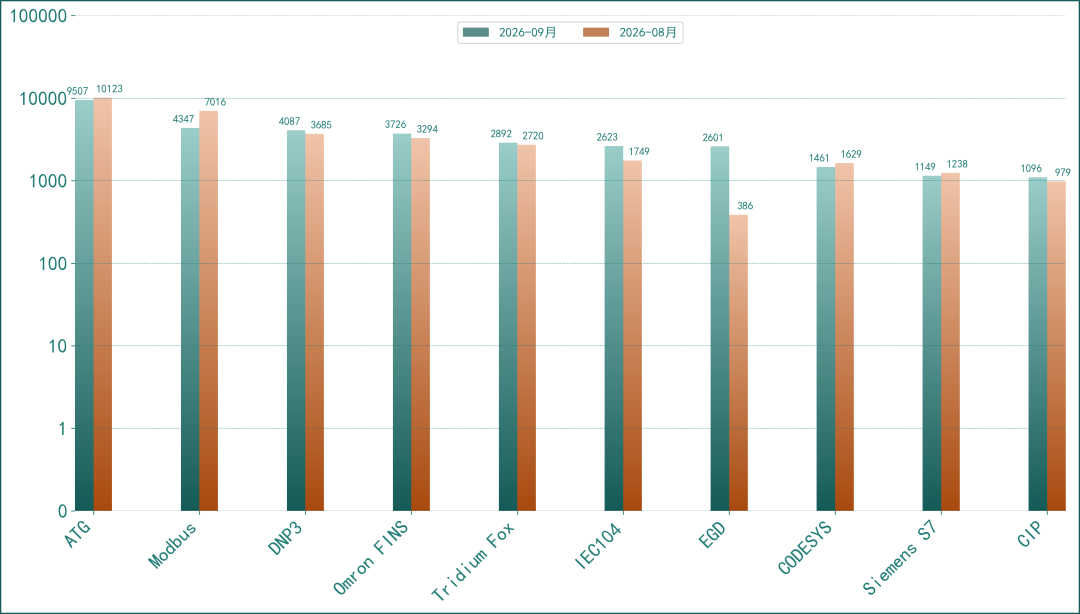
图1.  8月和9月“谛听工控蜜罐”中的访问记录数量中数量前10的OT协议、服务和接口(数据来源“谛听”)

图2展示了8月和9月基于GeoIP推测的IP归属为各国的IP对工控蜜罐的访问记录数量TOP10归属地区的对比情况。从图中可以看到2026年9月基于GeoIP推测的IP归属为俄罗斯和加拿大的访问记录数量有所增加,其中俄罗斯从226增至463,增长约104.9%;加拿大从2787增至4832,增长约73.4%;其他国家中大部分访问记录数量有所增加,但德国和荷兰有所减少。
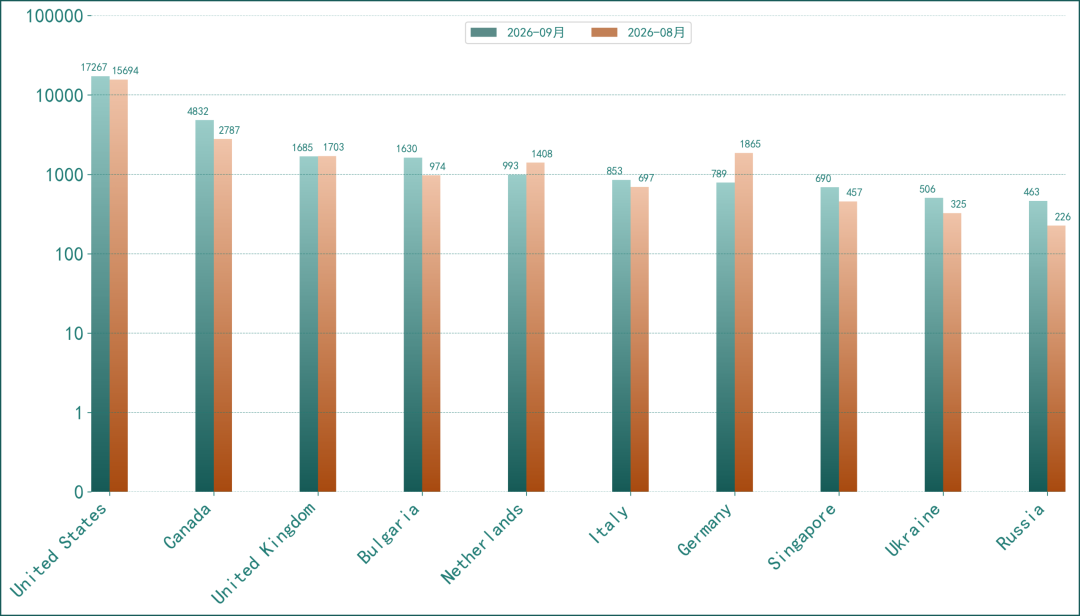
图2.  8月和9月基于GeoIP推测的IP归属为各国的IP对蜜罐的访问记录数量对比TOP10归属地区(数据来源“谛听”)

由图3可以看出,2026年9月基于GeoIP推测的IP归属为浙江的访问记录数量位居第一,基于GeoIP推测的IP归属为北京的位居第二,基于GeoIP推测的IP归属为上海的位居第三。排名靠前的省市基本为沿海区域或工业发达区域,此外基于GeoIP推测的IP归属为其他省市的访问记录数量有所波动。

该统计依然依赖基于IP地址的GeoIP归属信息进行地区归属划分,受该方法本身特点限制,该方法在地区级结果存在更高的不确定性。
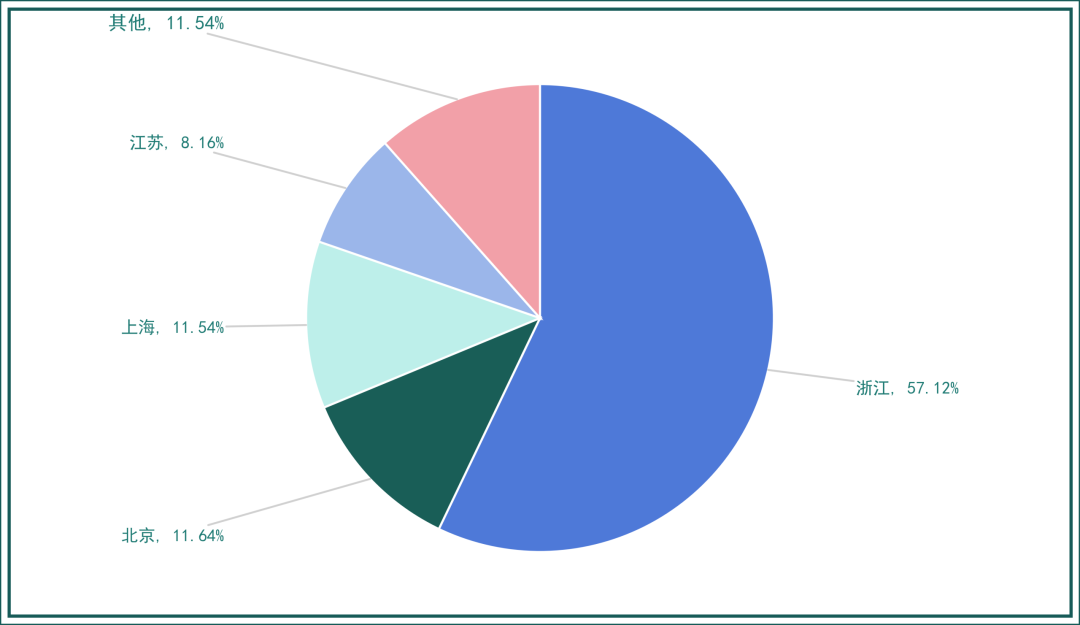
图3.  9月 “谛听工控蜜罐”访问记录中基于GeoIP推测IP归属为中国国内各省市TOP10(数据来源“谛听”)
04

ditecting

俄罗斯、乌克兰联网OT

暴露情况

2026年9月,为了深入了解俄罗斯和乌克兰的OT领域状况,团队持续关注并进行了测绘,以获取被扫描设备的详细信息。

本章节相关的统计依然依赖GeoIP归属信息进行地区归属划分,结果同样存在一定程度不确定性

/ 2026年9月基于GeoIP推测的IP归属为俄罗斯、乌克兰的IP观测到的暴露OT协议、服务与接口 /
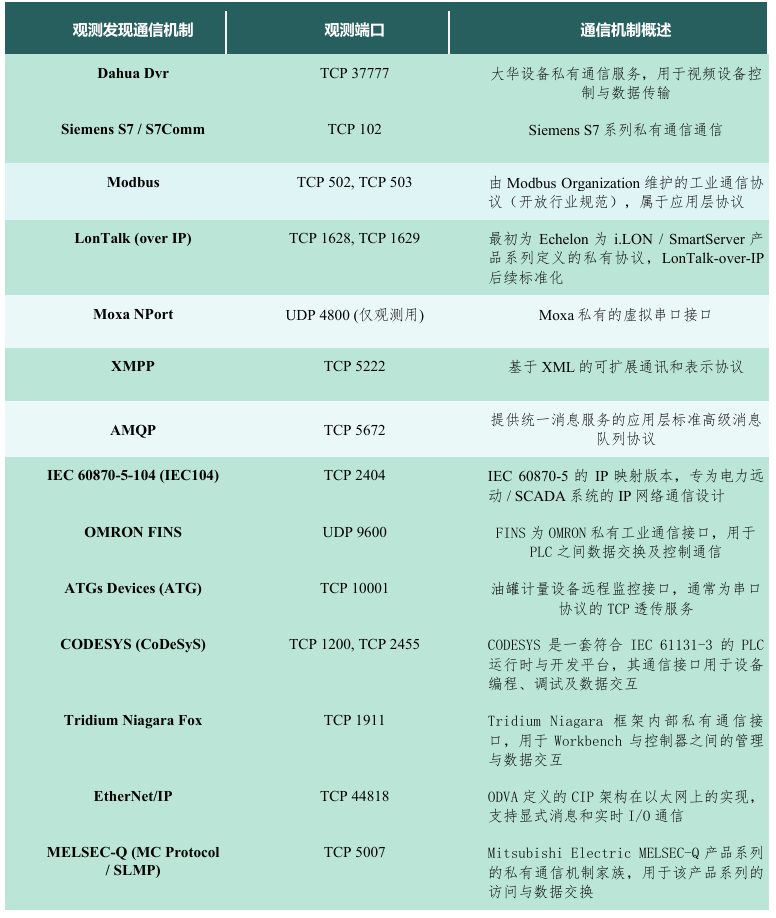
从图4基于GeoIP推测的IP归属为乌克兰的各OT协议、服务与接口暴露数量对比图中可以看出,与2026年8月相比,2026年9月基于 GeoIP 推测的 IP 归属为俄罗斯的OT协议、服务与接口暴露数量总体上有所减少,AMQP从69减至66,减少约4.3%;Modbus/TCP从16增至19,增长约18.8%;Moxa Nport从83减至48,减少约42.2%;Siemens S7从4增至5,增长25.0%;XMPP从15增至16,增长约6.7%;ATGs Devices (ATG)、EtherNet/IP、IEC 60870-5-104 (IEC104)、OMRON FINS、LonTalk (over IP) 保持稳定。IP Camera相关服务中,Dahua Dvr从966减至923,减少约4.5%。
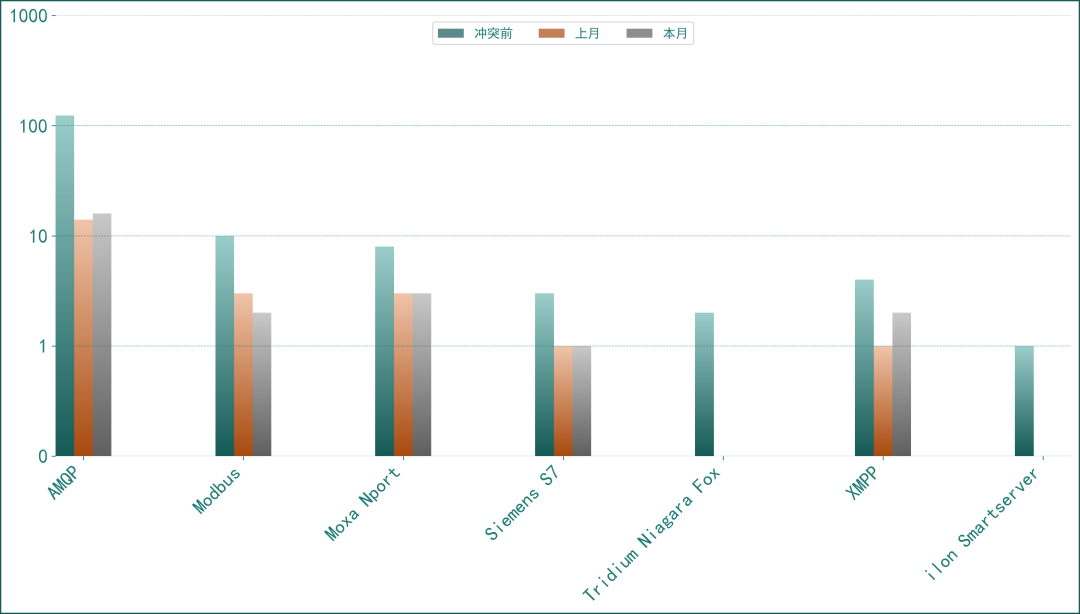
图4.  8月、9月基于GeoIP推测的IP归属为乌克兰的各OT协议、服务与接口的暴露数量对比(数据来源“谛听”)

俄罗斯的各OT协议、服务与接口暴露数量对比如图5所示。从图5中可以看出,与2026年8月相比,2026年9月基于 GeoIP 推测的 IP 归属为乌克兰的OT协议、服务与接口暴露数量有所增加,AMQP从14增至16,增长约14.3%;Modbus/TCP从3减至2,减少约33.3%;XMPP从1增至2,增长100.0%;Moxa Nport、Siemens S7保持稳定。IP Camera相关服务中,Dahua Dvr保持稳定,为736。

后续团队将对相关信息持续关注。
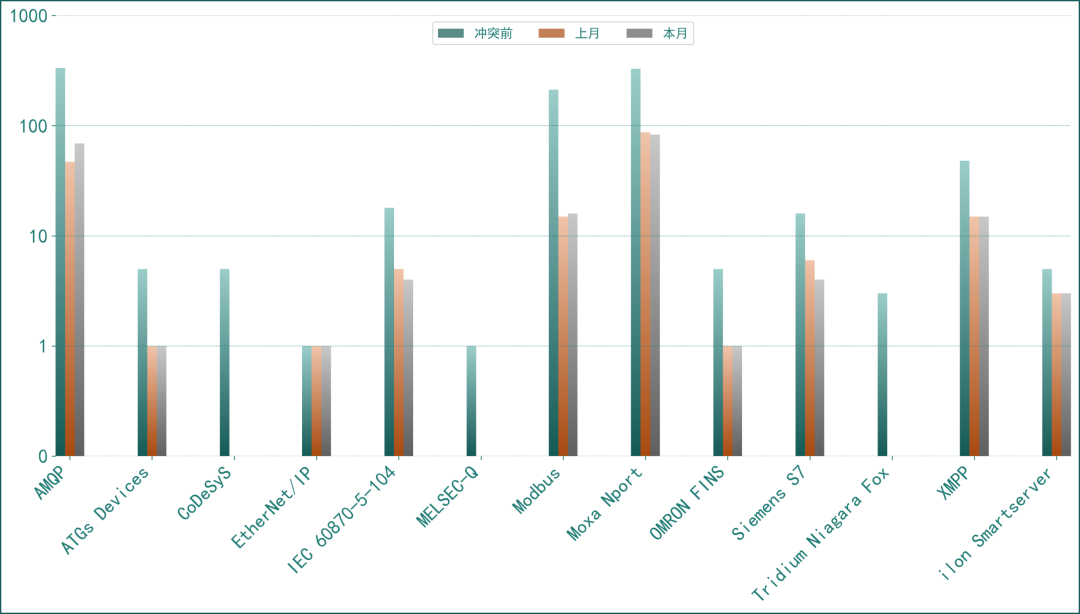
图5. 8月、9月基于GeoIP推测的IP归属为俄罗斯的各OT协议、服务与接口的暴露数量对比(数据来源“谛听”)

end
微信号丨谛听ditecting

扫码关注我们

跳转微信打开

本文转载自微信公众号「谛听ditecting」,查看原文。版权归原作者所有,如有侵权请联系删除。