尽快修复!Atlassian Jira 未认证任意文件读取漏洞
原创 微步情报局 2026-10-08 10:21 北京
点击查看漏洞详情
漏洞概况
Atlassian Jira 是 Atlassian 公司开发的项目与事务跟踪管理软件,广泛用于需求管理、缺陷跟踪与敏捷开发协作。
近日,Atlassian官方发布通告,修复了Atlassian Jira 任意文件读取漏洞(CVE-2026-21589)。微步情报局已成功复现该漏洞。该漏洞位于 Atlassian 多款产品共享的 Web 资源服务组件 atlassian-plugins-webresource 中,该组件使用 :: 作为 URL 中 / 的转义表示,攻击者可构造包含 ..:: 的恶意请求绕过路径安全检查,在无需任何身份认证的情况下读取 Tomcat 应用上下文(webroot)内的任意文件。在部署了 Atlassian Crowd(统一身份认证)的环境中,还可进一步读取 Crowd 明文凭据并通过 Crowd REST API 创建管理员账户,实现从匿名访问到完全接管的攻击链。
除 Jira 外该漏洞还影响 Confluence、Bitbucket、Bamboo、Crowd、Crucible、Fisheye 等共八款产品。
(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-73269)
此漏洞无须用户权限,建议受影响用户尽快修复。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-73269 |
CVE编号 | CVE-2026-21589 | |
漏洞类型 | 任意文件读取(路径遍历) | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 否 | |
对被攻击系统的要求 | 无特殊要求 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
Jira Software Data Center:
version<9.12.40、version<10.3.26、version<11.3.12
Jira Service Management Data Center:
version<5.12.40、version<10.3.26、version<11.3.12
Atlassian Confluence:
version<9.2.26、version<10.2.19
Bitbucket Data Center:
version<9.4.26、version<10.2.8、version<10.5.1
Atlassian Bamboo:
version<10.2.24、version<12.1.12
Atlassian Crowd:
version<6.3.7、version<7.0.3、version<7.1.7、version<7.2.4
Atlassian Crucible Data Center:
version<4.9.15
Atlassian Fisheye Data Center:
version<4.9.15
漏洞复现
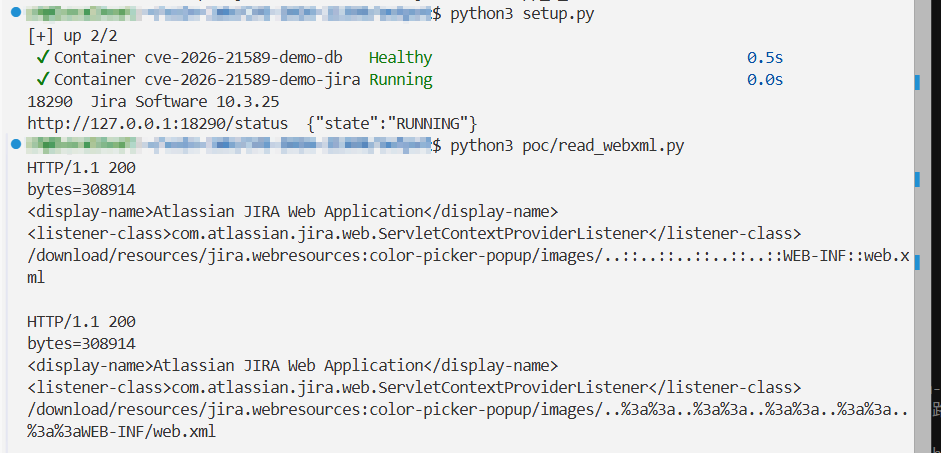
执行 poc,在受影响的 Jira 环境实现未认证读取WEB-INF/web.xml。
修复方案
官方修复方案
官方已发布安全公告,请访问链接查看:
鉴于本次漏洞影响产品较多,公告中已针对各产品分别给出对应的升级方案与临时缓解措施,请根据实际使用的产品查阅并执行相应操作。
微步产品支撑
微步漏洞情报于2026-10-05收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
微步威胁感知平台TDP已于20261008支持检测,检测ID:S3100184977,模型/规则高于:20261008000000 可检出。
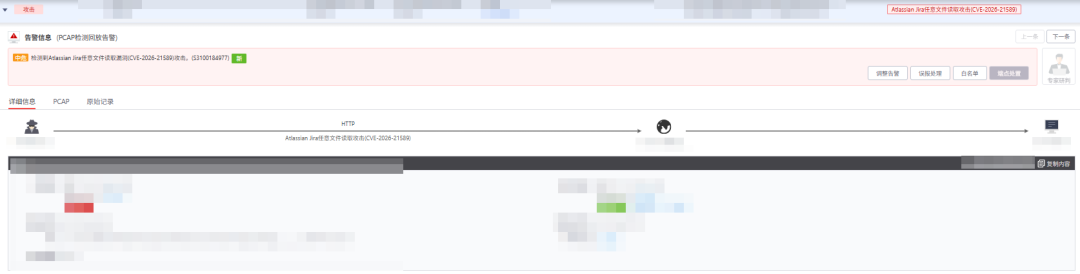
微步威胁防御系统OneSIG已支持防护规则ID为:3100184977
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。