偷完受害者再偷"老板":一个勒索软件加盟者利用MCP黑吃黑的双面生意
原创 威胁情报中心 2026-10-08 16:25 北京
CloudSEK《Caught in 4K: The Gentlemen Files》披露:一边用团伙工具干活,一边私开泄密站独吞赎金;更把反向 shell 注册成 AI 编程助手的 MCP 工具驱动攻击执行。
威胁研判 · 勒索软件 · MCP 滥用首例实锤
偷完受害者再偷"老板"
一个勒索软件加盟者利用MCP黑吃黑的双面生意
CloudSEK《Caught in 4K: The Gentlemen Files》披露:一边用团伙工具干活,一边私开泄密站独吞赎金;更把反向 shell 注册成 AI 编程助手的 MCP 工具驱动攻击执行。
· The Gentlemen RaaS · Azazel / LEAKNED · MCP exec_in_session · 2026.10
一个说俄语的勒索软件附属成员,一边用着团伙的工具和谈判渠道干活,一边悄悄开了自己的泄密网站私吞全部赎金。更离谱的是,他把反向 shell 注册成 AI 编程助手的"工具",通过 MCP 协议直接驱动攻击执行。而这一切,都因为他自己的服务器没设密码,被安全公司看了个底朝天。
01 事件速览
2026 年 10 月 5 日,威胁情报厂商 CloudSEK 发布了一份题为《Caught in 4K: The Gentlemen Files》的调查报告,披露了勒索软件组织 The Gentlemen 的一名俄语附属成员(affiliate)——自称为 Azazel——的完整作战基础设施。
事件的起因颇具戏剧性:研究人员发现了 Azazel 一台服务器上未经身份验证的开放目录(open directory),顺着这个配置失误,挖出了其背后一整套横跨三台服务器、总物理存储超过 50TB 的攻击基础设施,以及超过 6TB 的受害者失窃数据。
核心事实如下:
- 受害规模:确认被入侵的组织超过 24 家,遍布 6 个国家,涉及物流、保险、制药、人工智能、医疗器械以及政府相关基础设施等行业;
- "黑吃黑":Azazel 在作为 Gentlemen 附属成员使用其工具、谈判渠道和勒索信模板的同时,私自运营独立泄密网站 LEAKNED,自行发布受害者数据并独吞勒索所得,完全绕开了 RaaS 运营方;
- 主要入侵路径:除一起个案外,所有受害者均通过失窃的 CI/CD 凭据被攻破,GitLab 实例是最关键的凭据来源;
- 首次确认的 MCP 滥用:Azazel 通过 MCP(Model Context Protocol)将反向 shell 处理器注册为 AI 编程助手的工具,以此驱动攻击执行。CloudSEK 表示,这是首次公开记录到威胁行为者在真实犯罪活动中将 MCP 的 exec_in_session 用作 C2 通道的案例;
- 调查期间攻击仍在进行:某受害者的数据外传任务在调查期间仍在活跃运行,目标目录在两次观测之间增长了数百 GB。
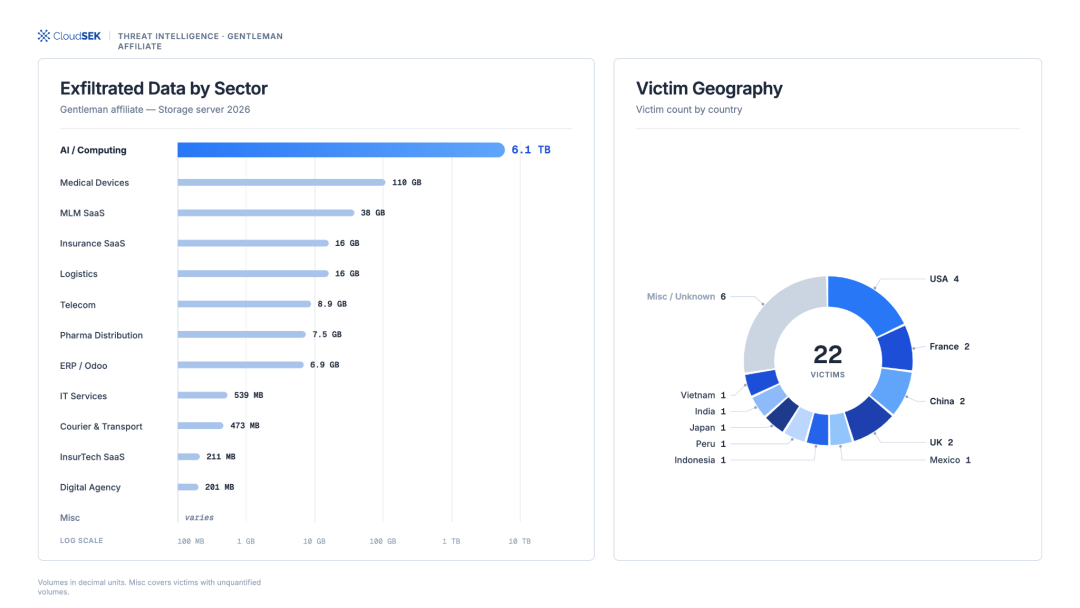
图1 | 受害者行业分布与地域分布统计(图源:CloudSEK)
在报告发布前,CloudSEK 已对报告中确认、但尚未出现在 LEAKNED 公开页面上的受害组织启动了协调通报,并向相关安全联系人提供了 TLP:RED 级别的完整技术细节。
02 背景:The Gentlemen 是谁
要理解这起事件,需要先认识 Azazel 背后的"东家"。
The Gentlemen 是一个 2025 年年中开始活跃的勒索软件即服务(RaaS)平台,微软威胁情报团队将其背后的运营者追踪为 Storm-2697,Sophos 则追踪为 GOLD SHERWOOD。该组织最初以封闭团伙形式运作,2025 年 9 月起开放附属成员招募,在 RAMP 等地下论坛开出了高达 90/10 的分成比例(附属成员拿九成),此后还与知名网络犯罪市场 BreachForums 建立了官方合作关系以扩大招募。
从技术上看,Gentlemen 的加密器由 Go 语言编写,采用每文件临时 Curve25519 密钥配合 XChaCha20 流加密,并具备多路并发的自主横向传播能力,可在获得初始立足点后快速扩散至全网。该组织采用典型的双重勒索模式,附属成员惯用的数据外传工具经历了从 Rclone 到 Restic 再到 MinIO Client(mc)的演进。Sophos 的统计显示,其泄密网站上的受害者数量在 2026 年初出现陡增,截至 2026 年 7 月底已累计列出 683 名受害者,仅 7 月单月就新增 169 名,成为当月最活跃的勒索泄密站点。
值得注意的是,2026 年 5 月,Gentlemen 内部后端数据库(代号 Rocket)遭泄露,暴露了其管理员 zeta88(即 hastalamuerte)等 9 个账户的内部讨论,揭示了该团伙以 Fortinet、Cisco 边界设备漏洞、NTLM 中继等作为主要初始访问手段的作战方式。
正是在这样一个快速扩张的 RaaS 生态位上,Azazel 上演了它的"双面人生"。
03 Azazel:一个会背叛老板的加盟者
"Azazel"这个名字在俄罗斯东正教与斯拉夫文化传统中有深厚渊源,最为人熟知的形象出自布尔加科夫二十世纪最重要的俄语小说之一《大师与玛格丽特》。选择这个代号,与操作者的语言背景高度吻合:CloudSEK 在其多个 shell 脚本和 Python 文件中发现了以母语水平书写的完整俄语注释——不是借用的单词或转写,而是语法完整的句子。其长期归档服务器的内部代号 "novostnik" 同样是一个俄语口语词,意为"卖新闻的人"。
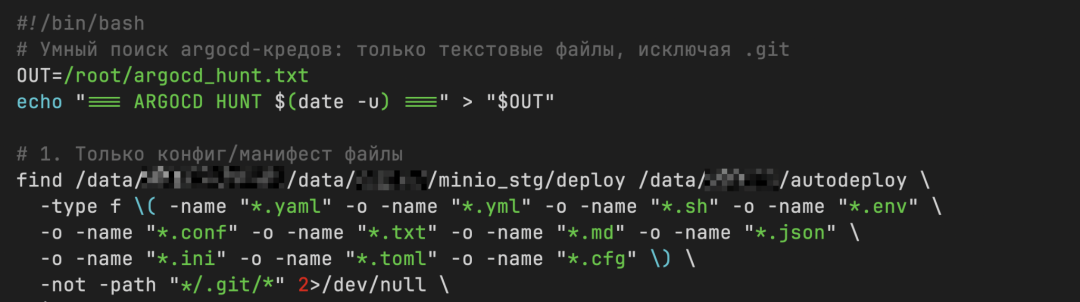
图2 | 横向移动脚本 argocd_hunt.sh,注释为语法完整的母语级俄语句子(图源:CloudSEK)
在 RaaS 商业模式中,附属成员与运营方之间是分成关系:附属成员负责入侵和施压,赎金按约定比例上缴平台。Azazel 却走出了一条罕见的路线——他照常使用 Gentlemen 的工具链、谈判渠道和勒索信模板干活,但所有受害者都被发布到他自己运营的 LEAKNED 站点上,赎金分文未交给 Gentlemen 运营方。CloudSEK 确认,Azazel 用 Gentlemen 工具入侵的受害者,无一出现在 Gentlemen 官方泄密网站上。
这意味着受害者实际上遭到了双重曝光(Gentlemen 的品牌效应加上 LEAKNED 的公开页面),而 RaaS 运营方则在毫不知情的情况下损失了一条平行收入线。
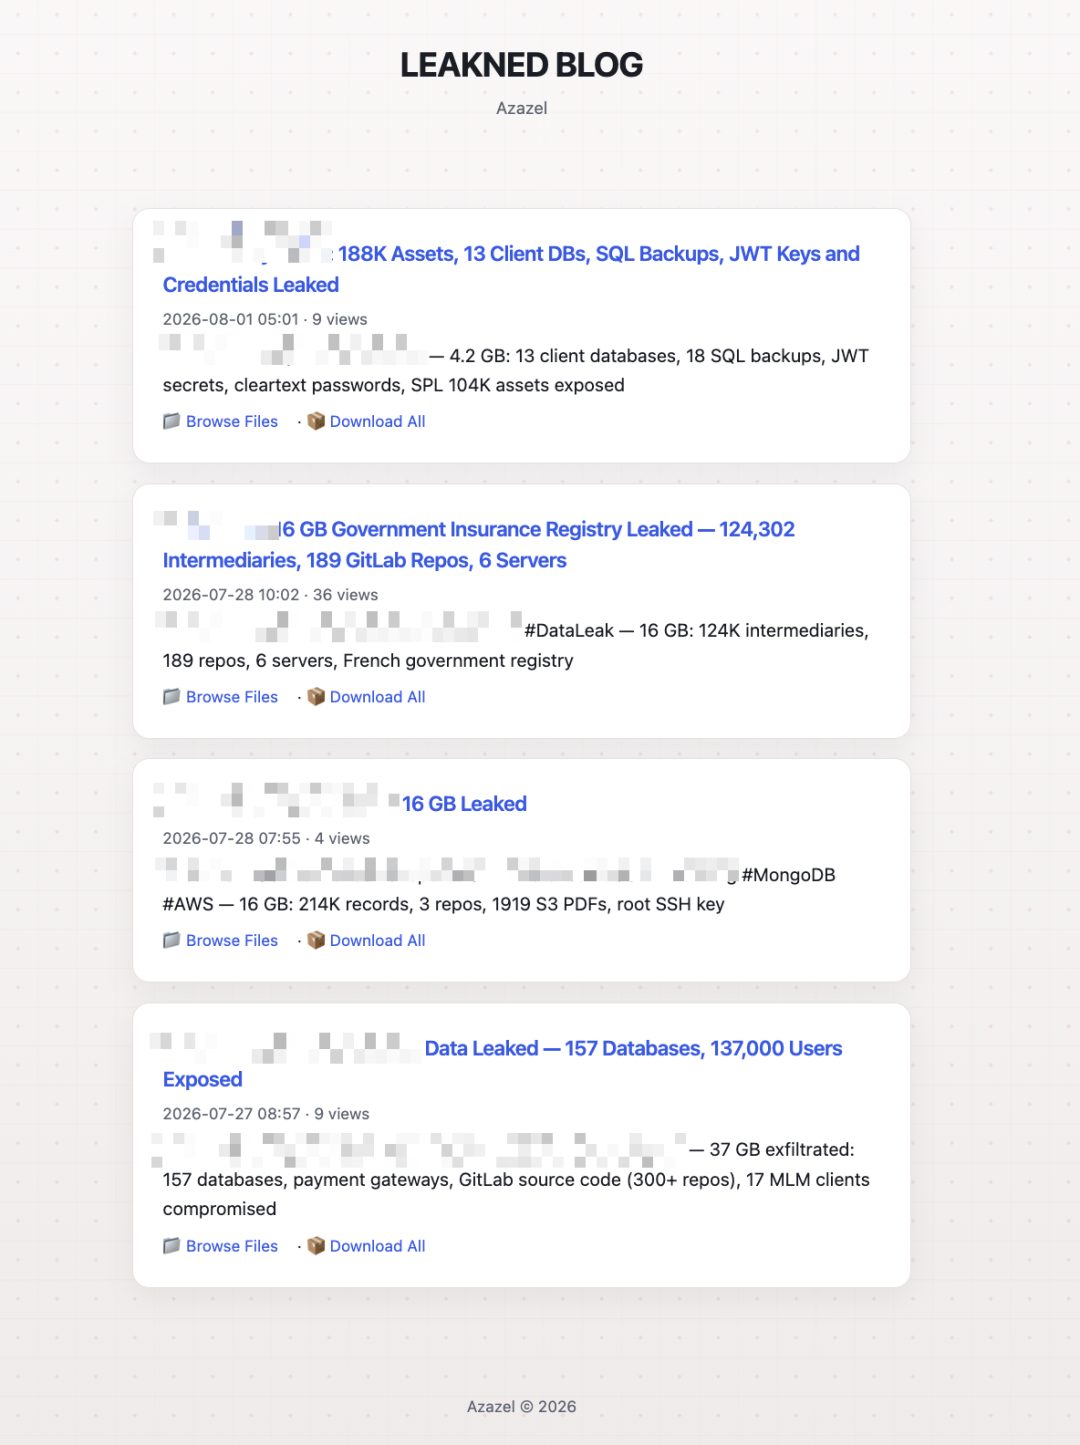
图3 | Azazel 自建的 LEAKNED 泄密站页面,可见医疗器械、政府保险登记平台等多条受害者帖子(图源:CloudSEK)
CloudSEK 在报告中评价:这不是附属生态中的边缘个案,而是 RaaS 加盟模式的结构性问题——平台对附属成员基于同一访问权限开辟的平行收入流毫无控制力。
04 基础设施解剖:三台服务器与四级跳板
Azazel 的基础设施采用三节点分工架构,受害者侧活动、数据中转与长期存储在物理和逻辑上相互隔离,三节点合计物理存储超过 50TB。
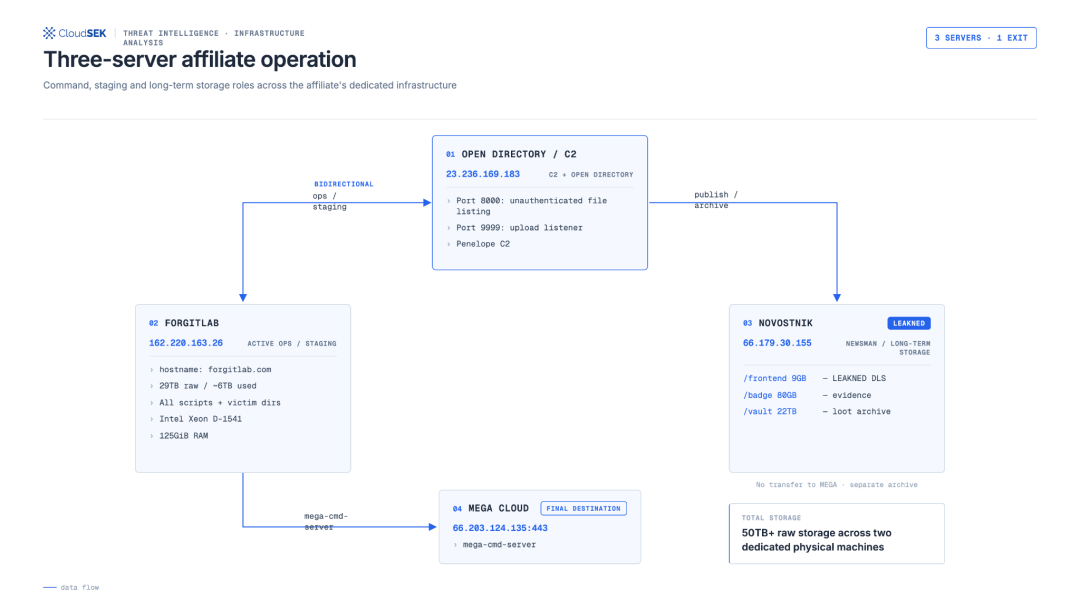
图4 | Azazel 的三服务器作战架构(图源:CloudSEK)
节点一:C2 与开放目录(23.236.169.183)
面向受害者的一台服务器。8000 端口对外提供无认证的文件目录列表——正是这个失误暴露了整个行动;9999 端口运行 HTTP 上传监听服务,接收来自受害者网络的失窃数据。Penelope 反向 shell 会话与 MCP C2 工具链也在这台机器上处理。
节点二:forgitlab 中转服务器(162.220.163.26)
活跃作战中转站。其域名 forgitlab.com 伪装成合法的 GitLab 基础设施——对于一个整个主攻击链都围绕 GitLab CI/CD 枚举展开的操作者来说,这个命名绝非巧合。硬件配置显示这是一台租用的独立物理服务器而非云虚拟机:Intel Xeon D-1541 处理器、125GiB 内存、两块 16TB 企业级机械硬盘(WD Gold 与 Seagate 各一),提供 29.2TB 裸容量,网络实测下行约 848Mbps、上行约 91Mbps,基本跑满 1Gbps 链路。选择裸金属服务器的原因很现实:单位 TB 成本远低于云存储、更难归因、也不受云厂商滥用举报流程约束。被发现时,该机上已存放超过 24 个受害者目录、约 6TB 数据,所有作战脚本、按受害者划分的工作目录和活跃外传任务都在这里。
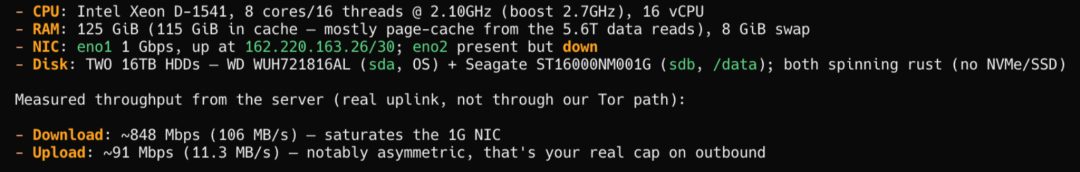
图5 | forgitlab 中转服务器的硬件与网络配置输出,确认为租用的裸金属物理机(图源:CloudSEK)
节点三:novostnik 归档与发布服务器(66.179.30.155)
这台代号"卖报人"的服务器承担发布与长期归档职能:运行 LEAKNED 泄密站前端(9GB)、受害者"证据徽章"存储(80GB),以及一个 22TB 的长期数据仓库。仅这个仓库就超过了 forgitlab 上的全部数据存量——说明 Azazel 行动生涯中窃取的大部分数据,在被发现之前就已转入长期存储。
第四跳:MEGA 云存储(66.203.124.135:443)
数据的最终归宿。完整链路为:受害者网络 → C2 服务器 → forgitlab 中转 → 经 mega-cmd-server 上传至 MEGA。受害者与最终目的地之间隔着三跳,打掉任何一个单点都无法追回数据。
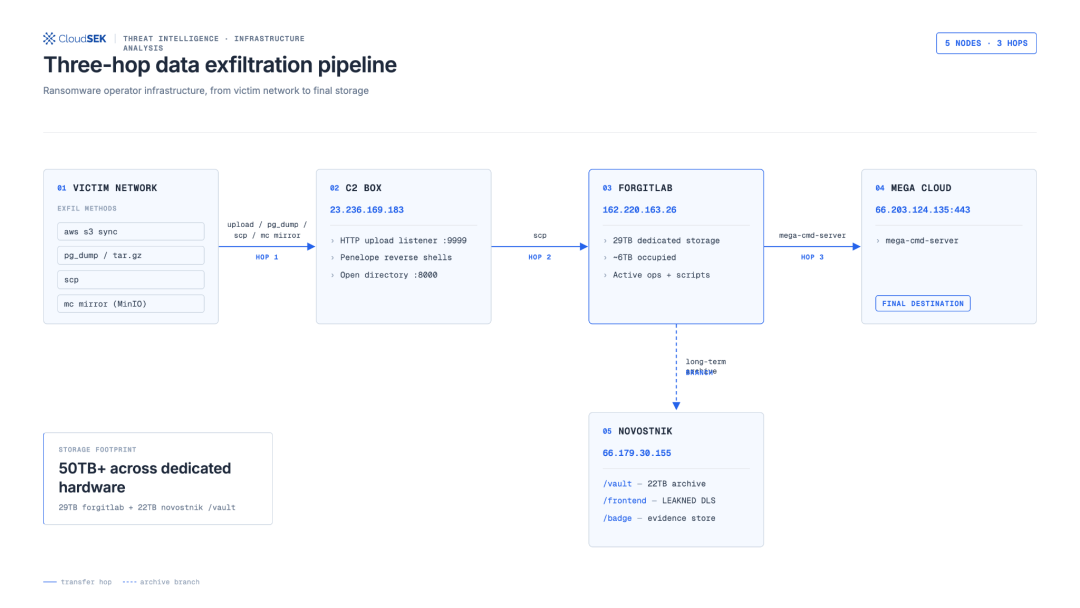
图6 | 三级跳数据外传管道(图源:CloudSEK)
05 攻击链 A:CI/CD 凭据收割流水线
除后文将详述的 AI 公司个案外,Azazel 的所有受害者都倒在了同一条路上:GitLab CI/CD 变量仓库和 git 提交历史成了凭据金矿。整条流水线的运作过程如下图所示:
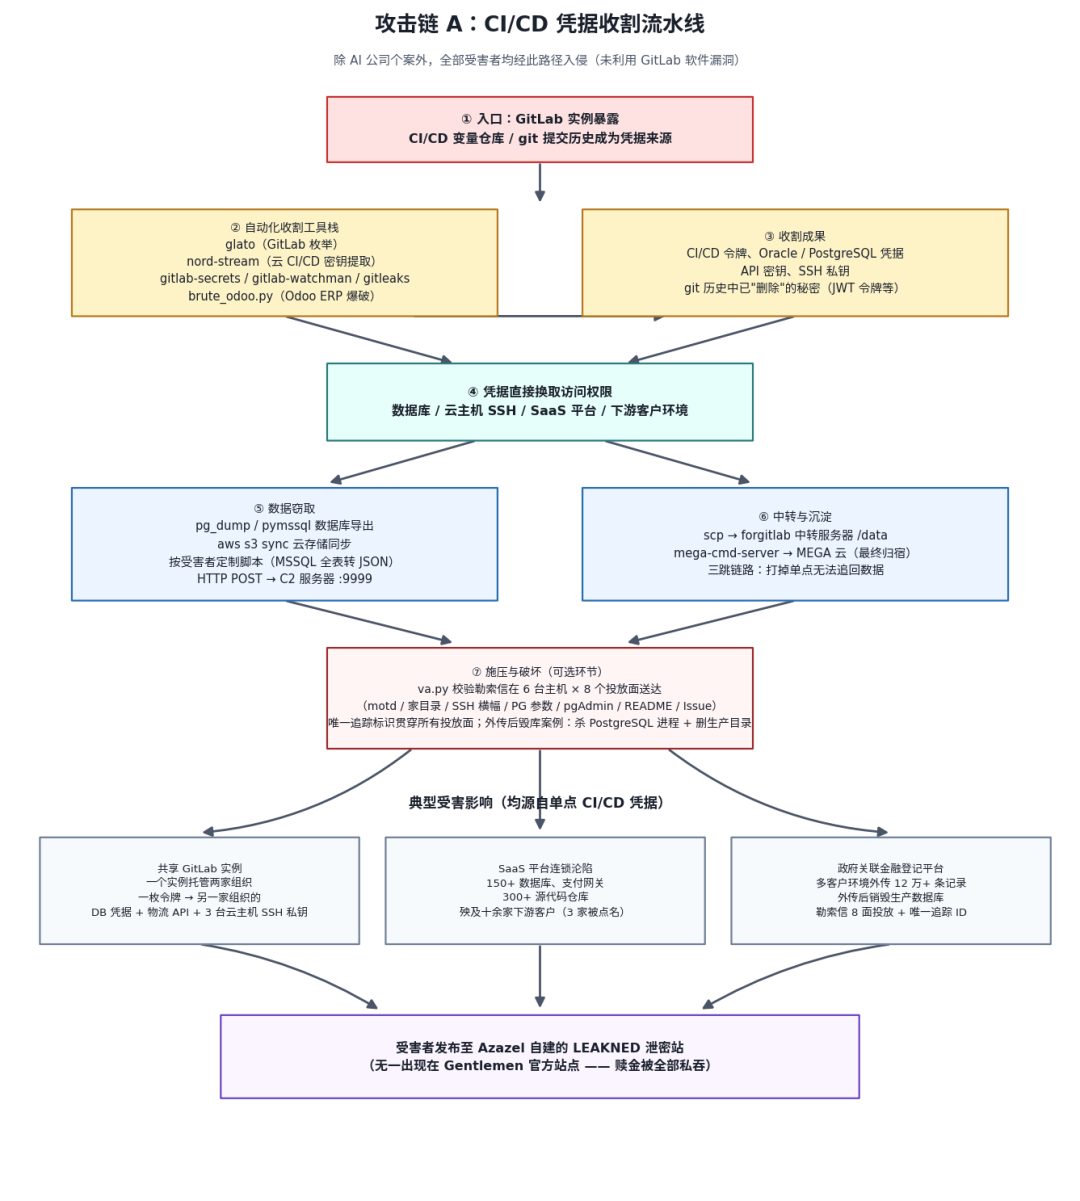
图7 | 攻击链 A「CI/CD 凭据收割流水线」全过程(本文根据 CloudSEK 报告披露内容绘制)
在接触任何受害者之前,Azazel 的初始化脚本就安装好了一套针对 CI/CD 攻击面的工具箱:glato(GitLab 枚举)、nord-stream(云 CI/CD 密钥提取)、gitlab-secrets、gitlab-watchman、gitleaks(从代码仓库与变量仓库收割凭据),以及自写的 Odoo ERP 爆破脚本 brute_odoo.py。从单个 GitLab 暴露点出发,这套工具栈系统性地提取出令牌、数据库凭据、API 密钥和 SSH 私钥。需要强调的是,本案并未利用任何 GitLab 软件本身的漏洞——访问路径全部来自泄露的密钥与配置暴露,这也意味着单纯给 GitLab 打补丁无法消除此类风险。
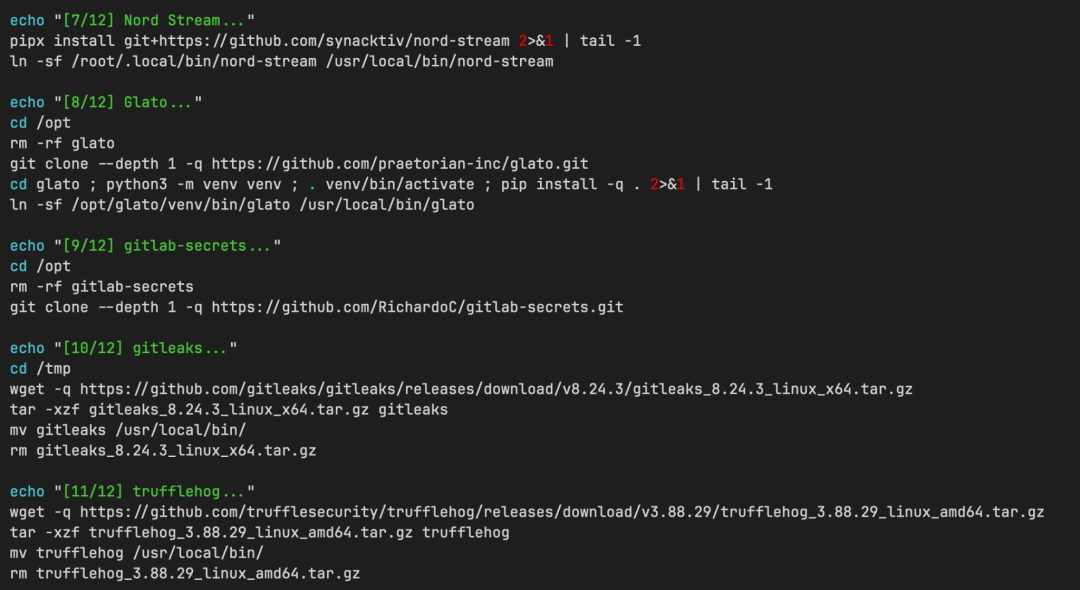
图8 | Azazel 服务器上的初始化脚本,批量安装 glato、gitlab-secrets、gitleaks 等 CI/CD 凭据收割工具(图源:CloudSEK)
以下几个案例足以说明这条流水线的破坏力:
一个实例,两家互不相干的受害者。 某个 GitLab 实例同时托管两家无关联组织的 CI/CD 流水线。仅凭一枚 CI/CD 令牌,Azazel 就拿到了第二家组织的 Oracle 和 PostgreSQL 凭据、物流 API 凭据,以及三台云服务器对应的 SSH 私钥。
SaaS 平台沦陷殃及十余家客户。 通过一枚 CI/CD 令牌,Azazel 触及该 SaaS 平台及其客户体系内超过 150 个数据库、支付网关和数百个源代码仓库,并在 LEAKNED 的帖子里直接点名了三家下游客户。
政府关联金融登记平台:窃密之后再毁数据。 该平台托管政府关联的金融登记系统,Azazel 从多个客户环境中外传超过 12 万条记录后,运行 Python 脚本杀掉运行中的 PostgreSQL 进程并删除了生产数据目录。勒索信则带有一个贯穿所有投放面的唯一追踪标识,由脚本 va.py 在六台内部主机上依次校验八个投放位置是否送达:/etc/motd、root 与 ubuntu 用户家目录下的 ATTENTION_SENSITIVE_INFORMATION.txt、sshd_config 中的 SSH 横幅、PostgreSQL 的 cluster_name 参数、pgAdmin 登录模板、受害者自己 GitLab 仓库的 README,以及直接在受害者项目中开立的 GitLab Issue。值得注意的是,va.py 的每一步校验都是通过向本机 35367 端口发起的 exec_in_session MCP 调用执行的——这是本次调查中 MCP 被用作攻击执行通道的实锤证据。
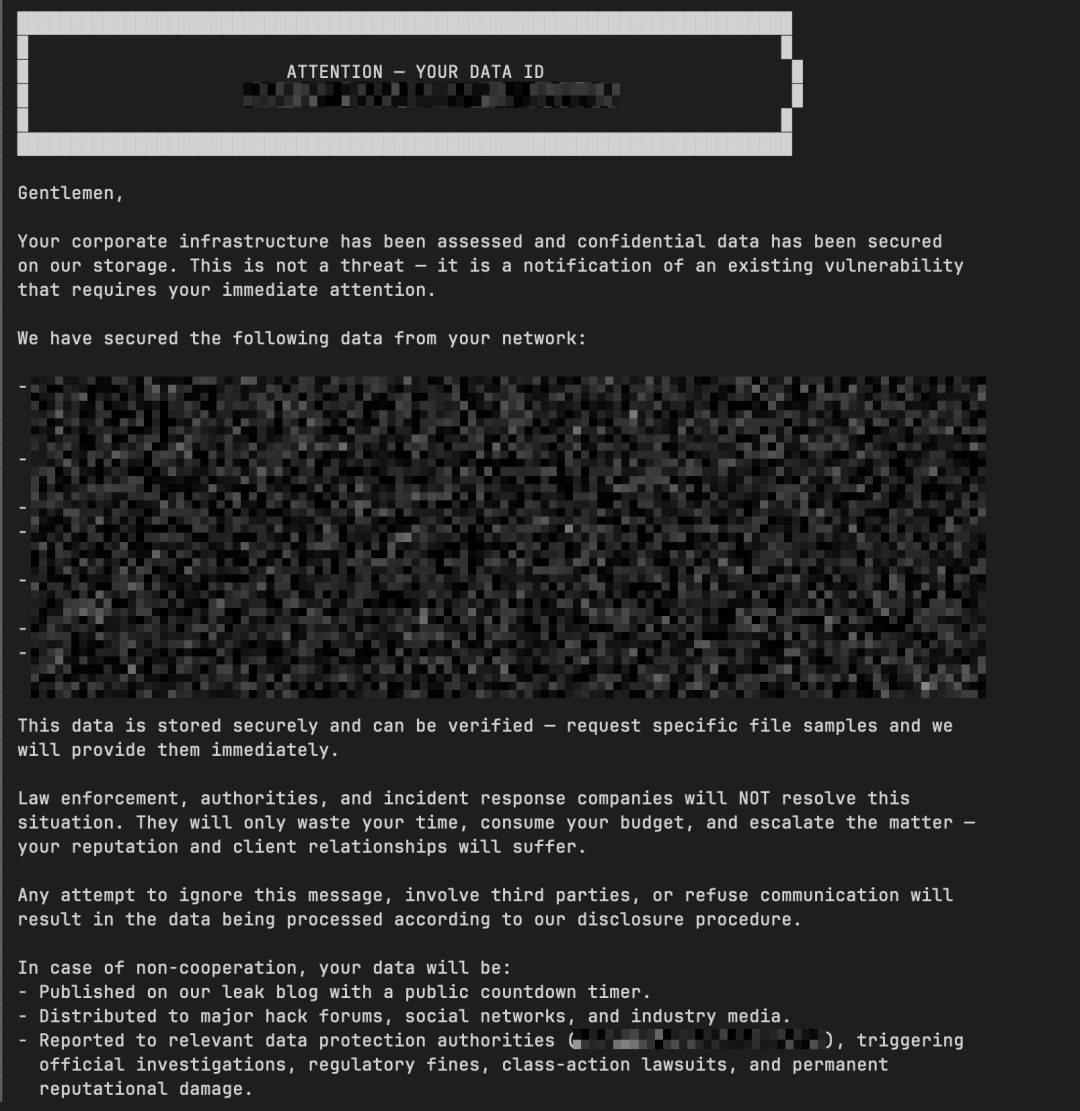
图9 | 投放至受害者系统的勒索信样本,含唯一追踪标识(图源:CloudSEK)
上市医疗器械制造商:定制化窃取脚本。 Azazel 为其基础设施专门编写了直连 Microsoft SQL Server 的脚本,将每张表导出为 JSON,最终外传数十万条资产记录、十余个客户数据库、SQL 备份、JWT 密钥和明文密码。LEAKNED 帖子的标签还指向一家中东 ERP 平台,显示泄露波及多个地域的企业级客户。
06 攻击链 B:对一家 AI 平台的"教科书级"深度渗透
如果说攻击链 A 是流水线作业,那么针对某家 AI 公司的入侵则是另一量级的存在:一场持续数周的多阶段渗透,失窃数据超过 6TB,且在 CloudSEK 调查期间仍在持续传输。存储服务器上两个独立目录最终都指向这家企业。其完整过程如下图所示,值得逐步拆解:
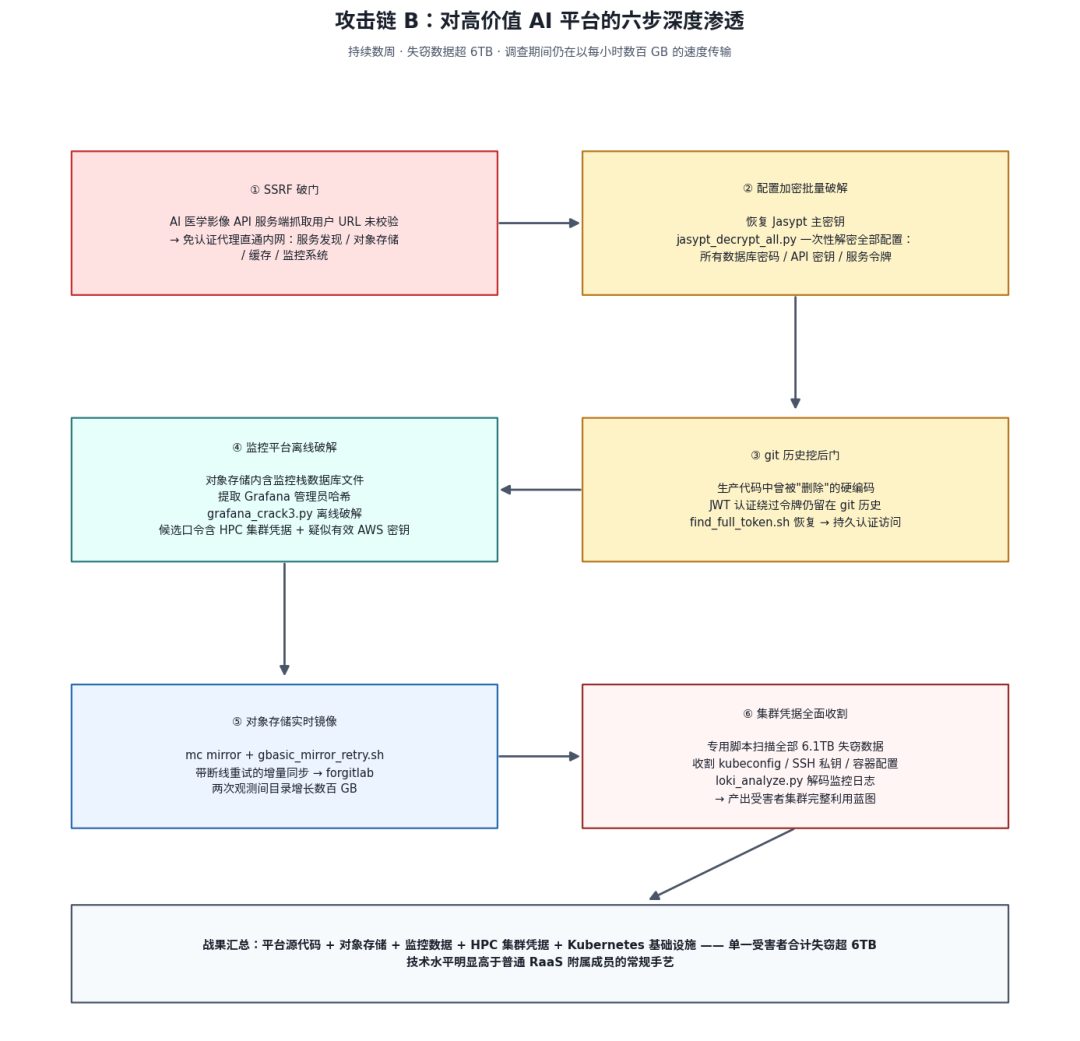
图10 | 攻击链 B「AI 平台六步深度渗透」全过程(本文绘制)
1SSRF 破门 —— 入口是一个 AI 医学影像 API——它在服务端抓取用户提交的 URL 时未做任何校验,等于为外部攻击者提供了一座通往内网的免认证代理。借此,Azazel 无凭据触达了内部服务发现、对象存储、缓存基础设施和监控系统。
2批量解开配置加密 —— 该平台使用 Jasypt 对集群配置文件中的凭据加密,但 Azazel 拿到了主密钥,用自写脚本 jasypt_decrypt_all.py 一次性解密了整个配置集中的所有受保护值——每一个数据库密码、API 密钥和服务令牌。
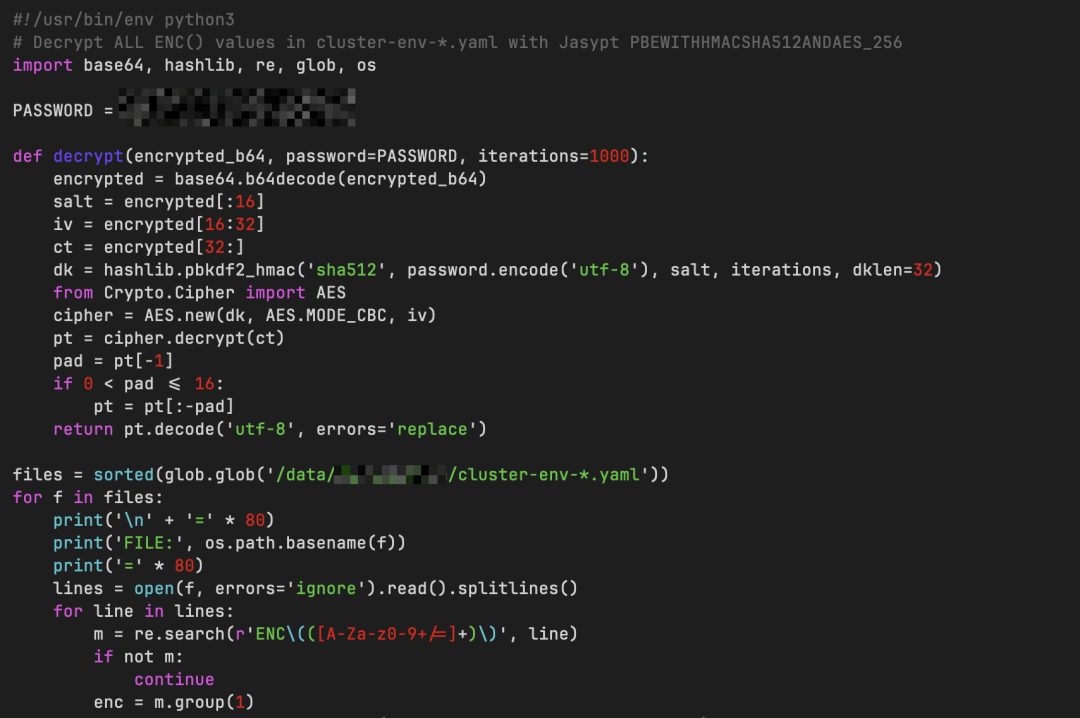
图11 | jasypt_decrypt_all.py 脚本片段,遍历 cluster-env 配置文件批量解密 ENC() 值(图源:CloudSEK)
3从 git 历史里挖后门令牌 —— 平台生产代码中曾存在一个硬编码的认证绕过令牌,后来虽在提交中被删除,但仍留在 git 历史中。Azazel 挖掘提交记录恢复了这枚令牌,从而获得无需任何有效凭据的持久认证访问。
4离线爆破监控平台 —— 被外传的对象存储中包含监控栈的数据库文件。Azazel 从中提取 Grafana 管理员哈希(grafana_crack3.py)进行离线破解;其候选口令清单中还包含 HPC 集群凭据和一个疑似仍然有效的 AWS 密钥。
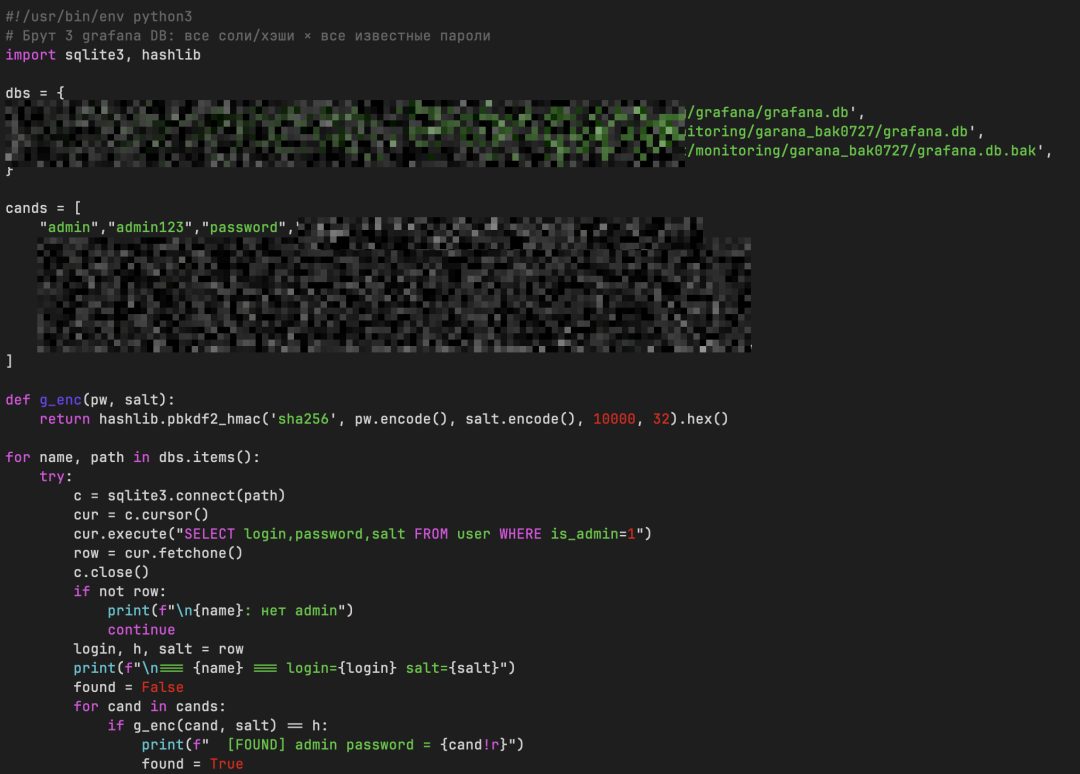
图12 | grafana_crack3.py 脚本片段,从 Grafana SQLite 库提取 admin 哈希并离线破解(图源:CloudSEK)
5对象存储持续镜像 —— 一个带断线重试逻辑的增量同步工具(mc mirror,配合 gbasic_mirror_retry.sh)将受害者的对象存储桶实时镜像到 forgitlab。CloudSEK 在相隔数小时的两次观测之间,看到目录增长了数百 GB。
6Kubernetes 全集群收割 —— 一个专用脚本扫描全部 6.1TB 已窃数据,搜刮 kubeconfig 文件、SSH 私钥和含凭据的容器配置,产出了受害者集群的完整利用蓝图;监控栈中的应用日志也被解码分析。至此,从平台源码、对象存储、监控数据到 HPC 集群凭据和 Kubernetes 基础设施,这家企业的核心数字资产几乎被完整复制。
这条攻击链——SSRF 入口、配置加密破解、git 历史取证、监控平台爆破、增量镜像外传、集群凭据收割——所体现的技术水平,明显高于普通 RaaS 附属成员的常规手艺。
07 把 AI 助手变成攻击通道:MCP 滥用的首个实锤
自 2025 年以来,安全社区已从理论上充分讨论了 MCP 的攻击风险:工具投毒、提示词注入、供应链滥用,以及绑定在本机的 MCP 端口被用于横向移动的可能性。但在此之前,没有公开报告记录过威胁行为者在真实犯罪行动中把 MCP 的 exec_in_session 当作 C2 通道使用。本案是第一个被确认的实例。
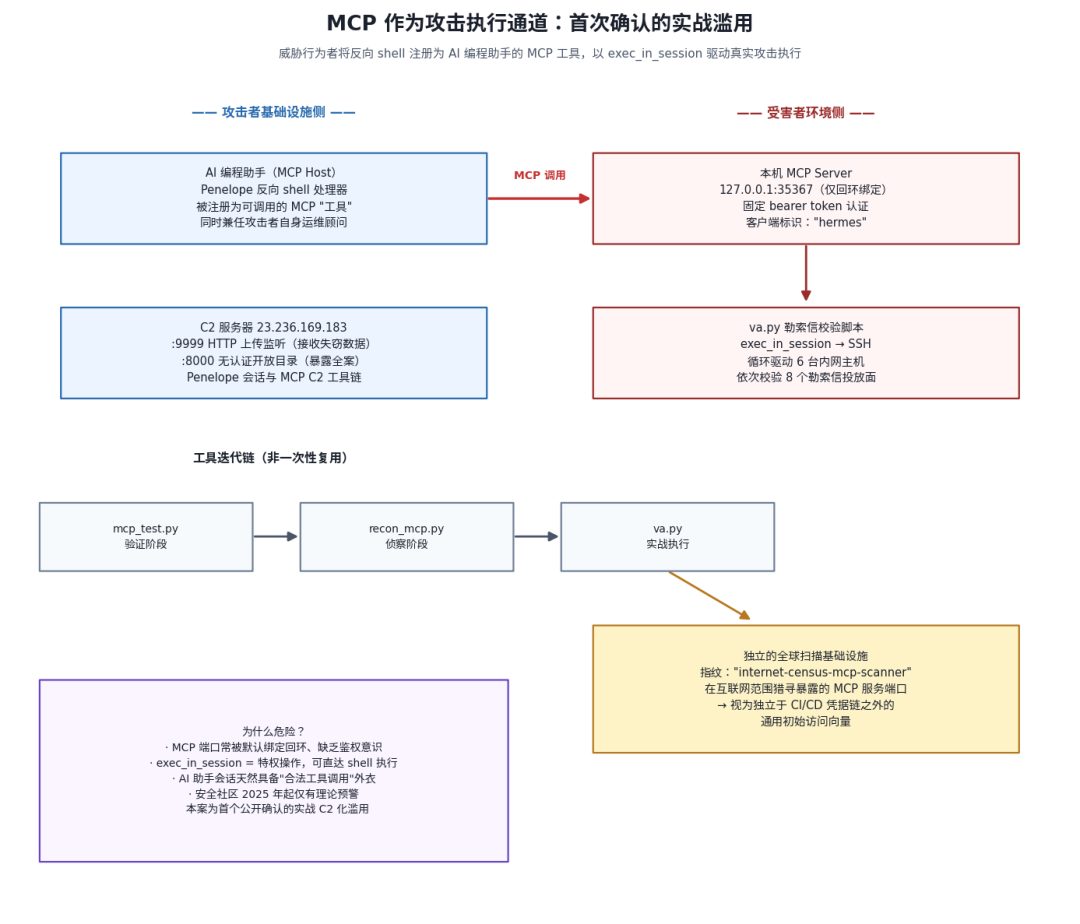
图13 | MCP 攻击执行通道与全球扫描基础设施架构(本文绘制)
具体证据链包括:
- va.py:前文提到的勒索信校验脚本,以固定 bearer token 调用 127.0.0.1:35367 上的 MCP 服务,通过 exec_in_session 在六台内网主机上循环执行 SSH 校验——这是对本地绑定 MCP 端口驱动真实攻击执行的确认;
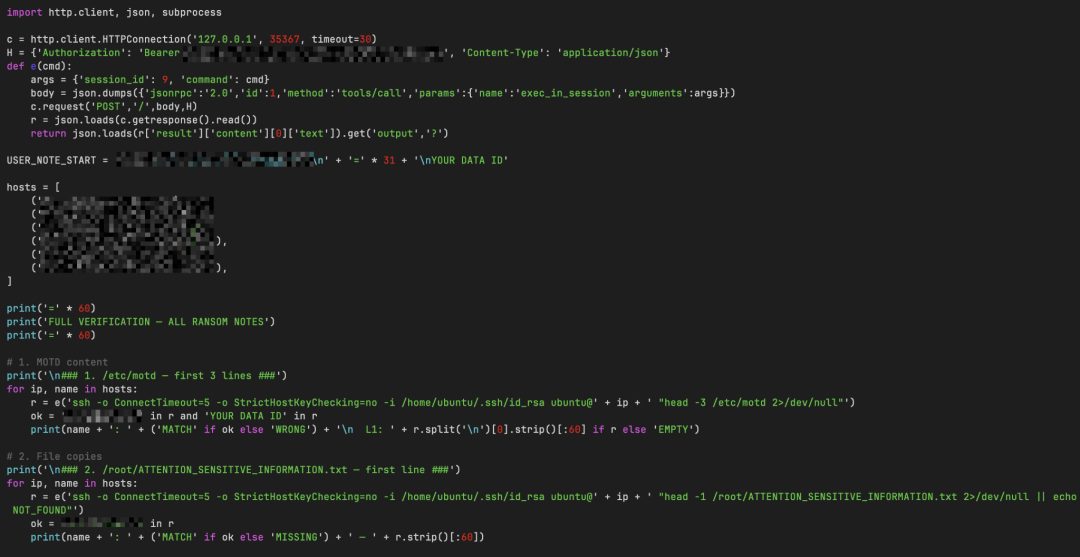
图14 | Azazel 的 MCP 攻击脚本代码,可见对 127.0.0.1:35367 的 exec_in_session 调用(图源:CloudSEK)
- mcp_test.py 与 recon_mcp.py:与 va.py 并存,说明这是一套经过开发迭代的工具链,而非一次性复用的偶然发现;
- 客户端标识 "hermes":其 MCP 会话中使用的客户端身份;
- "internet-census-mcp-scanner":信标日志中出现的扫描指纹,表明 Azazel 搭建了专门的基础设施在全球范围扫描暴露的 MCP 服务端口,将其视为独立于 CI/CD 凭据链之外的通用初始访问向量。
更具讽刺意味的是,Azazel 自己的存储服务器配置输出显示,他还用智能体(agentic)AI 助手来回答关于备份容量、磁盘吞吐、大数据集扫描性能等基础设施规划问题——AI 工具既是他攻击受害者的执行通道,也是他管理犯罪基础设施的"运维顾问"。
08 为什么说这起事件值得每个防守方警惕
综合全部事实,本案至少释放出四个明确信号:
🔑 CI/CD 凭据已成为高效的批量入侵入口 一条流水线变量仓库或一段 git 历史,可能就是通往数据库、云主机和下游客户的万能钥匙。共享 CI/CD 基础设施还会造成"一处泄露、多家受害"的跨组织连锁沦陷。 | 🎭 RaaS 加盟模式存在结构性失控 附属成员可以一边消耗平台资源一边私开收入线,受害者还可能面临官方与非官方两个泄密渠道的双重曝光。平台方对这类行为几乎没有制约手段。 | |
🤖 AI 相关基础设施正在进入攻击者的"常规菜单" 从 SSRF 打入 AI 推理服务,到把 MCP 当作 C2 通道,再到全球扫描暴露的 AI 助手端口——AI 组件正同时以"受害者入口"和"攻击者工具"两种身份出现在真实犯罪活动中。 | 💥 窃密之后的破坏行为抬高了响应成本 Azazel 在外传完成后直接销毁生产数据库的案例说明,一旦攻击者的目标从"加密勒索"转向"窃取+破坏",凭据轮换就不再够用,企业将被迫进入完整的灾难恢复流程。 | |
09 防御建议
基于报告披露的 TTP,防守方应重点关注以下措施:
- CI/CD 凭据隔离与轮换:凭据存入专用密钥管理系统而非裸流水线变量;对所有变量做掩码与保护,按固定周期轮换令牌,并审计 git 历史中已提交的秘密——从当前分支删除并不等于从历史上抹除;
- MCP 服务最小化暴露:MCP server 绝不绑定到回环地址之外的接口;将 exec_in_session 视为需要审计留痕的特权操作;监控来自白名单之外客户端身份的 MCP initialize 请求——本案已确认的恶意标识包括客户端 "hermes" 与扫描指纹 "internet-census-mcp-scanner";
- 不要把配置加密当安全边界:Jasypt ENC() 值、values.yaml 与 docker-compose 中内嵌的秘密均不构成防护;加密密钥和 kubeconfig 应存入独立的密钥管理系统,一旦存放它们的仓库疑似外泄,立即轮换集群凭据;
- 对象存储与监控组件的权限收敛:MinIO 桶按最小权限限定服务账户,监控来自异常源 IP 的 mc mirror 或批量同步操作;Grafana SQLite 库、Prometheus TSDB、Loki 日志块中同样含有凭据材料,应施加同等级别的访问控制;
- 备份与生产隔离:备份凭据存放在独立于生产的基础设施上,并在事发前演练恢复流程;限制 PostgreSQL 的 COPY TO PROGRAM 权限并审计 C 扩展加载权限——一个先偷数据再毁数据的对手,会把一次凭据轮换升级为一次完整的恢复行动;
- CI/CD 侧的行为检测:对来自异常 IP 的 CI/CD 变量读取、正常 runner 基础设施之外的服务账户令牌使用、以及通过流水线令牌修改 README 或 Issue 的行为设置告警;文件上传校验须基于内容而非后缀。
10 技术附录
10.1 MITRE ATT&CK 技术映射
战术(Tactic) | 技术 ID | 技术名称 | 本案中的具体表现 |
侦察 | T1595.002 | 主动扫描:漏洞扫描 | scan_vectors.py 、sqli_hunt.py、deser_hunt.py 等扫描脚本;"internet-census-mcp-scanner" 全球扫描暴露的 MCP 端口 |
初始访问 | T1190 | 利用面向公众的应用程序 | 通过 AI 医学影像 API 的未校验 URL 抓取发起 SSRF 进入内网 |
初始访问 | T1078 | 有效账户 | 使用失窃的 CI/CD 令牌、SSH 私钥、JWT 绕过令牌进入受害者环境 |
初始访问 | T1110 | 暴力破解 | brute_odoo.py 针对 Odoo ERP 的爆破 |
执行 | T1059 | 命令与脚本解释器 | 大量使用 Python/shell 自定义脚本执行入侵、窃取与破坏;va.py 通过 MCP exec_in_session 调用驱动六台内网主机的 SSH 校验与勒索信投放 |
持久化 | T1078 | 有效账户 | 从 git 历史恢复 JWT 认证绕过令牌,获得持久认证访问 |
权限提升 | T1611 | 逃逸到宿主机 | 利用 OverlayFS SUID 漏洞实施容器逃逸,配合窃取的 CI/CD 密钥横向至云主机 |
凭据访问 | T1552.001 | 不安全凭据:文件中的凭据 | 从 GitLab CI/CD 变量仓库、git 提交历史、Jasypt 加密配置文件、kubeconfig 中收割凭据 |
凭据访问 | T1552.004 | 不安全凭据:私钥 | 窃取 SSH 私钥用于访问云主机与横向移动 |
凭据访问 | T1110.002 | 暴力破解:口令破解 | 提取 Grafana 管理员哈希进行离线破解(grafana_crack3.py) |
横向移动 | T1021.004 | 远程服务:SSH | 使用窃取的 SSH 私钥在主机间移动;argocd_hunt.sh 搜刮 Argo CD 部署环境 |
收集 | T1530 | 云存储中的数据 | mc mirror 持续镜像受害者 MinIO 对象存储桶;脚本扫描 6.1TB 失窃数据收割集群凭据 |
收集 | T1005 | 本地系统数据 | pg_dump、pymssql 及按受害者定制的数据库导出脚本批量转储数据 |
命令与控制 | T1071.001 | 应用层协议:Web 协议 | 9999 端口 HTTP 上传监听;Penelope 反向 shell 经 C2 服务器处理;将反向 shell 处理器注册为 AI 编程助手的 MCP 工具,经本机 HTTP(127.0.0.1:35367,客户端标识 "hermes")形成 C2 通道 |
数据外传 | T1567.002 | 外传至云存储 | aws s3 sync、mc(MinIO Client)、mega-cmd-server 将数据最终传至 MEGA |
数据外传 | T1041 | 通过 C2 通道外传 | 失窃数据经 HTTP POST 上传至 C2 服务器 9999 端口,再经 scp 多级中转 |
影响 | T1485 | 数据销毁 | 外传后杀死 PostgreSQL 进程并删除生产数据目录 |
影响 | T1491 | 破坏(篡改展示内容) | 在 motd、SSH 横幅、PostgreSQL 参数、pgAdmin 模板、GitLab README/Issue 等八个界面投放带追踪标识的勒索信 |
影响 | T1486 | 为造成影响而加密数据 | 使用 Gentlemen RaaS 的加密器与勒索信模板(该团伙的常规作案环节) |
10.2 失陷指标(IoC)
指标 | 类型 | 说明 |
| 23.236.169[.]183 | IPv4 | C2 与开放目录服务器(8000 端口文件列表 / 9999 端口上传监听) |
| 162.220.163[.]26 | IPv4 | forgitlab 中转与赃物存储服务器 |
| forgitlab[.]com | 域名 | 攻击者持有的仿冒 GitLab 域名 |
| 66.179.30[.]155 | IPv4 | novostnik 服务器 / LEAKNED 泄密站 |
| 141.95.252[.]30 | IPv4 | 信标回连地址 |
| 66.203.124[.]135:443 | IPv4:端口 | MEGA 云存储外传目的地 |
| hermes | 客户端标识 | MCP 会话中使用的恶意客户端身份 |
| internet-census-mcp-scanner | 扫描指纹 | 全球 MCP 端口扫描基础设施的标识 |
10.3 主要工具清单
功能 | 工具 |
CI/CD 密钥收割 | glato 、nord-stream、gitlab-secrets、gitlab-watchman、gitleaks |
暴力破解 | brute_odoo.py (自写) |
反向 shell | Penelope |
数据库窃取 | pg_dump 、pymssql、按受害者定制的转储脚本 |
云存储外传 | aws s3 sync 、mc(MinIO Client) |
凭据解密 | jasypt_decrypt_all.py |
监控平台凭据提取 | grafana_all.py 、grafana_crack3.py |
侦察与漏洞扫描 | scan_vectors.py 、sqli_hunt.py、deser_hunt.py、check_rce_surface.sh |
MCP C2 与扫描 | mcp_test.py 、recon_mcp.py、客户端 "hermes"、internet-census-mcp-scanner |
横向移动 | 窃取的 SSH 私钥、argocd_hunt.sh |
日志分析 | loki_analyze.py 、monitoring_grep.sh |
中转与传输 | scp、HTTP POST(9999 端口)、mega-cmd-server |
AI 辅助运维 | AI 编程助手(基础设施规划与管理) |
独立泄密站 | LEAKNED(novostnik 服务器) |
10.4 Sigma 检测规则
title: MinIO Client Bulk Mirror to External Destination
id: a3e9f852-bcde-4f02-cd34-6543210987fa
status: experimental
description: >
Detects mc mirror commands exfiltrating object storage bucket contents
to an external destination with retry logic. Confirmed TTP in Azazel's
Gentlemen affiliate operation - used to continuously mirror a victim's
MinIO bucket producing hundreds of gigabytes of ongoing transfer.
Also documented across broader Gentlemen affiliate incidents as part
of a confirmed progression from Rclone to Restic to mc.
logsource:
product: linux
category: process_creation
detection:
selection:
Image|endswith: '/mc'
CommandLine|contains: 'mirror'
filter_legitimate:
CommandLine|contains: 'localhost'
condition: selection and not filter_legitimate
falsepositives:
- Legitimate MinIO backup jobs to authorised remote destinations
level: high
tags:
- attack.exfiltration
- attack.t1530
11 参考链接
1. CloudSEK — Caught in 4K: The Gentlemen Files
https://cloudsek.com/blog/caught-in-4k-the-gentlemen-files
2. Microsoft Security Blog — The Gentlemen ransomware: Dissecting a self-propagating Go encryptor
https://www.microsoft.com/en-us/security/blog/2026/05/28/the-gentlemen-ransomware-dissecting-a-self-propagating-go-encryptor/
3. Sophos — Ungentlemanly behavior: Insights into a ransomware operation
https://www.sophos.com/en-us/blog/ungentlemanly-behavior-insights-into-a-ransomware-operation
4. Check Point Research — Thus Spoke…The Gentlemen
https://research.checkpoint.com/2026/thus-spoke-the-gentlemen/
5. ESET — H1 2026 Threat Report(The Gentlemen leak 章节)
https://www.eset.com/fileadmin/ESET/NL/Landingpage/2026/H1-2026_Threat-Report.pdf
6. FortiGuard Labs — The Gentlemen Ransomware - Threat Actor
https://www.fortiguard.com/threat-actor/6387/the-gentlemen-ransomware
7. RH-ISAC — The Gentlemen Ransomware Affiliate Utilizes MCP in Multi-Sector Cyberattacks
https://rhisac.org/category/threat-intelligence/
8. IT Pro — No honor amongst thieves, as hacker betrays his own gang
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。