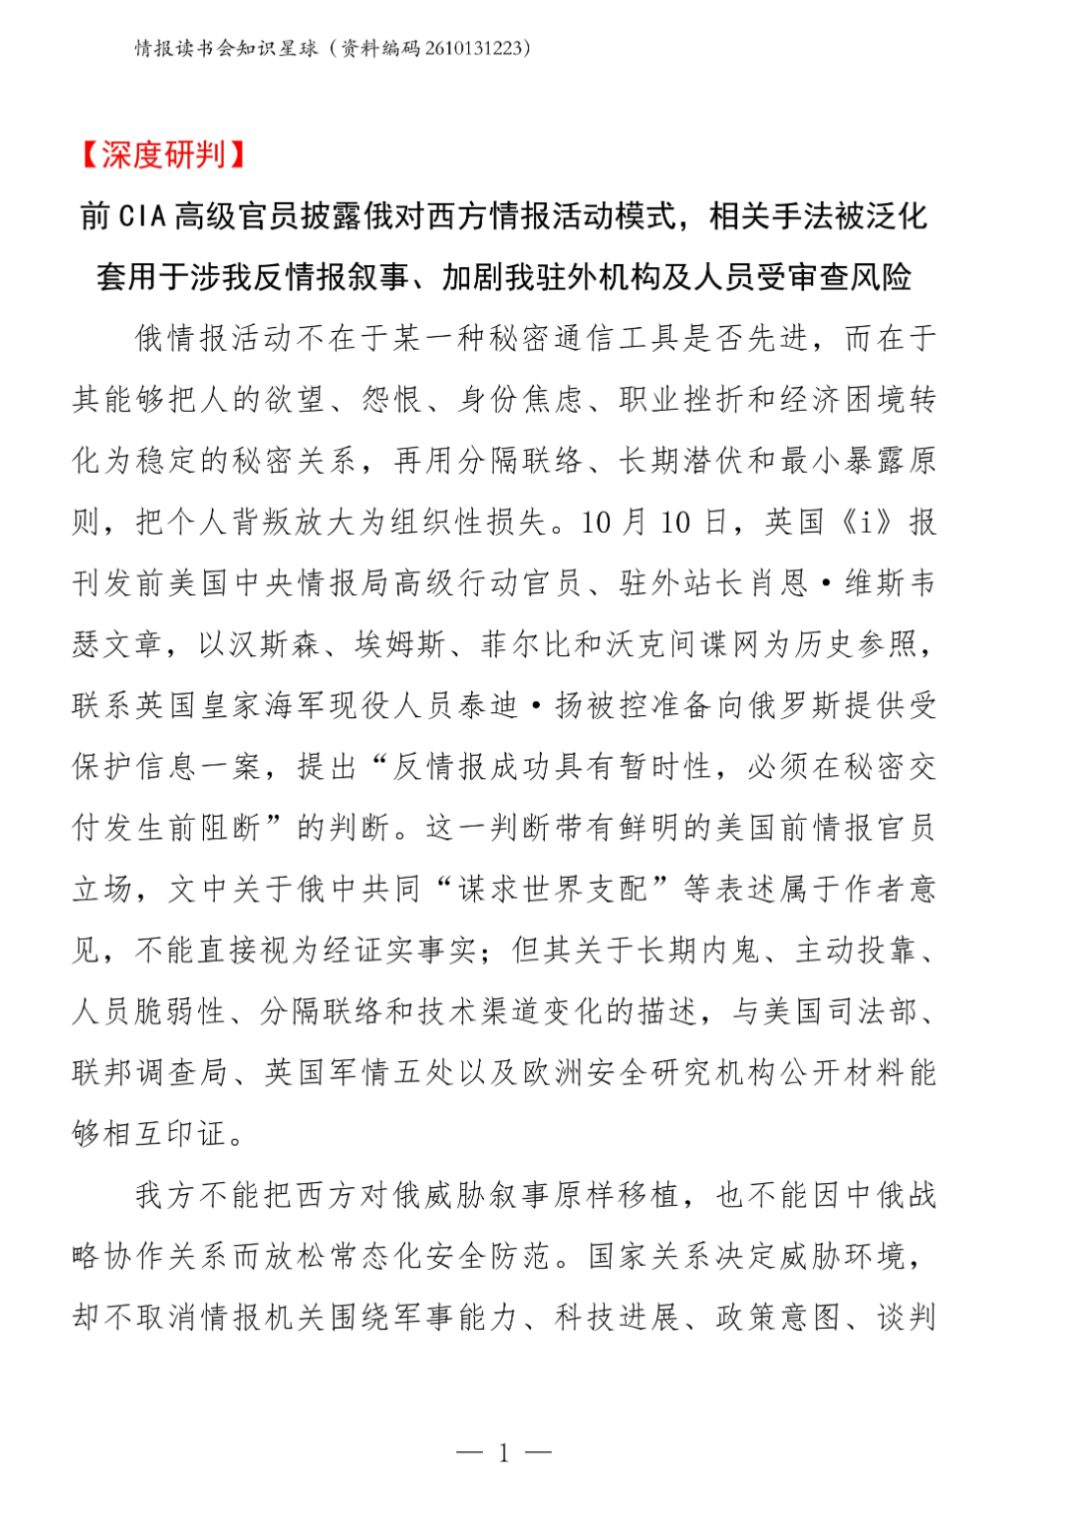
前CIA高级官员披露俄对西方情报活动模式,相关手法被泛化套用于涉我反情报叙事、加剧我驻外机构及人员受审查风险
FF 2026-10-14 15:04 辽宁
一名身处关键岗位、熟悉内部规则并拥有合法权限的人,一旦越过安全边界,其造成的损失,往往远超一次外部技术入侵。
本文梳理俄罗斯及苏联时期针对西方人员开展隐蔽信息活动的典型模式,并结合汉斯森、埃姆斯、菲尔比、沃克等案件,剖析内部人员风险为何能够长期潜伏、持续放大。
技术不断更新,真正稀缺的仍是能够解释内部意图的人
网络攻击可以获取文件,却未必能够解释文件背后的政策分歧、决策底线和行动优先级。掌握核心信息的内部人员,既能提供材料,也能解释组织架构、人员关系和安全弱点。
因此,高价值人员渗透并未因数字技术普及而退出历史,只是与社交平台接触、加密通信和外围任务外包相互结合。
英国军情五处称,2022年以来欧洲已驱逐超过750名俄罗斯外交人员,其中多数被英方认定为情报人员。
传统网络受损后,社交平台、本地中间人和低成本执行者的重要性明显上升。但越是成熟的长期行动,往往越少留下高频通信和公开招募痕迹。
内部风险并非突然发生,失守之前通常已经出现一串弱信号
汉斯森在美国联邦调查局任职25年,长期接触反情报和国家安全事务,却同时向苏联及俄罗斯方面提供大量敏感信息,获利超过140万美元。
埃姆斯以政府年薪4万至5万美元,却购买54万美元住宅并进行高额消费,相关异常早在1989年便进入视线,真正形成有效调查却经历了漫长延误。
这些案件表明,重大失密很少源于单一漏洞。
财务变化、越权访问、异常联络、安全违规和岗位权限如果分散在不同部门,就可能被分别解释为“小问题”。一旦放入同一风险图谱,其性质便会完全不同。
一个人可能变成一张网,合法关系最容易掩护异常协作
沃克并未满足于个人提供信息,而是将亲属和朋友逐步拉入关系网。美国联邦调查局资料显示,该网络持续17年以上,至少100万份加密信息受到影响。
这说明,内部风险不仅存在于个人与陌生对象之间,也可能隐藏在亲属、同学、战友和商业伙伴构成的信任链条中。真正有效的防护,不能依赖一次背景审查,更不能把“长期任职”等同于“永久可靠”。
岗位转换、权限扩张、首次出境、异常下载、私人渠道外发和无法解释的资金变化,都应进入持续、合规、可复核的研判机制。
防线必须前移,但判断不能越过证据边界
2026年10月,英国皇家海军一名现役人员被控获取、保留受保护信息,并准备向外国力量披露。公开材料显示,该案仍处司法程序之中,尚不能将检方指控写成既定事实。
英国《国家安全法》已将获取受保护信息、协助外国情报机构及相关准备行为纳入更完整的法律框架。
对我核心启示不是照搬西方威胁叙事,更不是按国籍和身份扩大怀疑,而是守住国家利益边界:政治互信不能替代权限控制,友好合作不能取消安全审查,非密信息也可能在聚合后暴露能力短板。
真正可靠的安全,不是对人员作永久忠诚假设,而是让权限有边界、操作有记录、异常能汇聚、风险可处置。
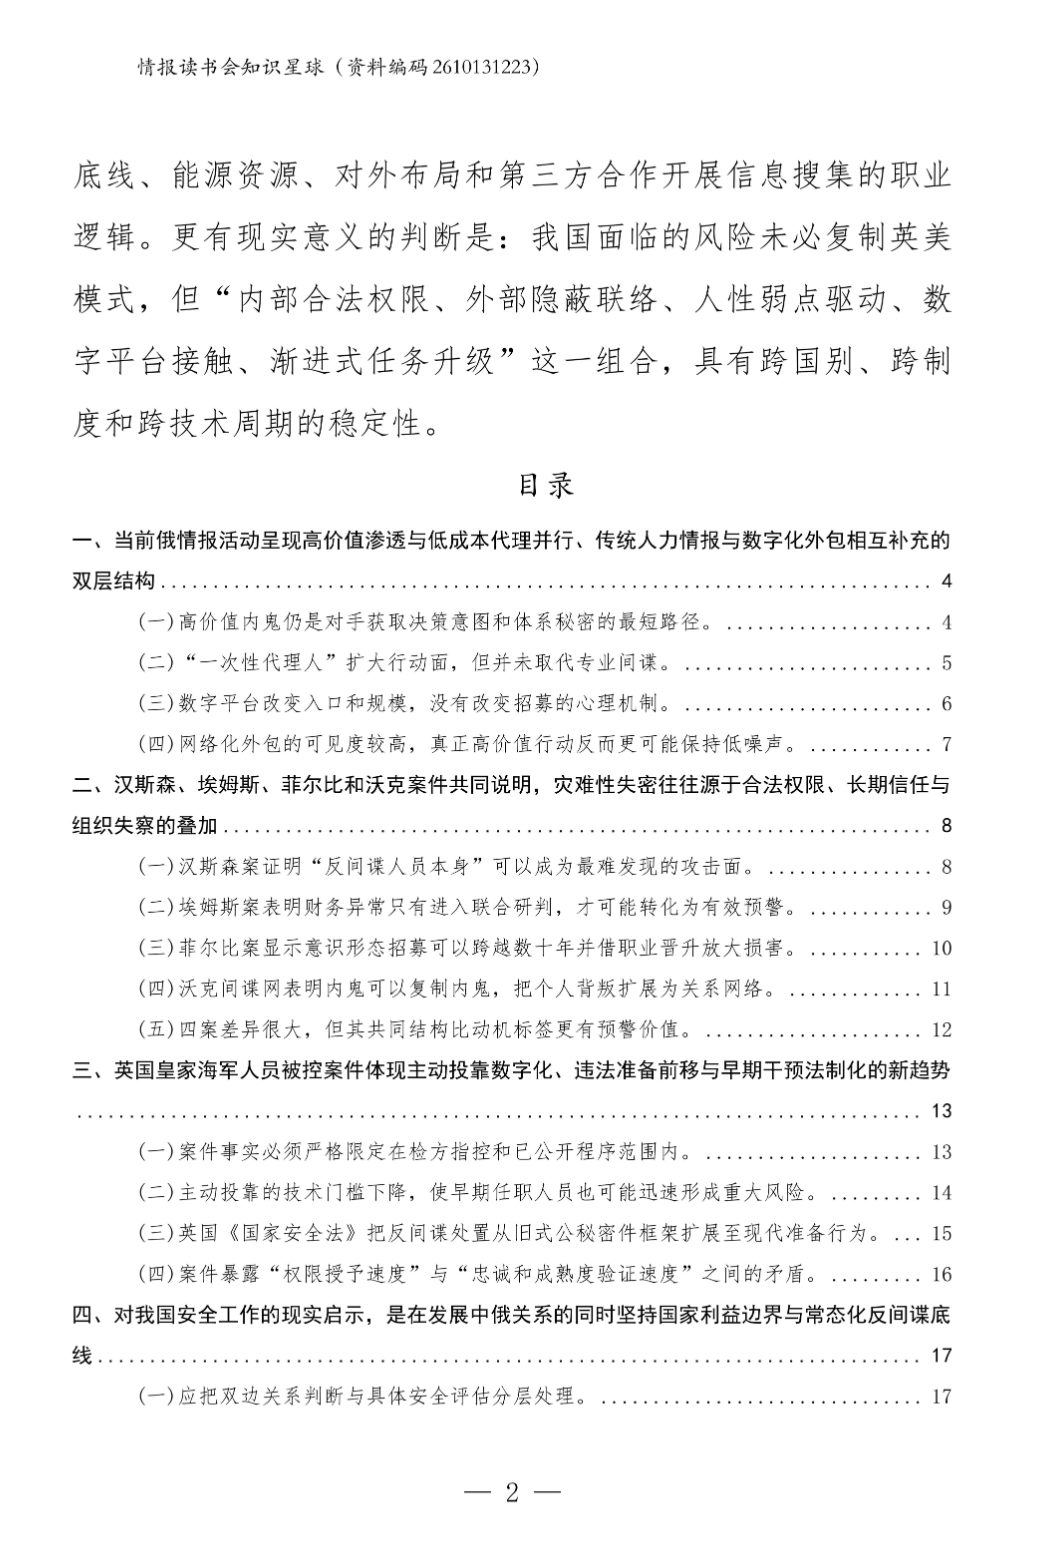
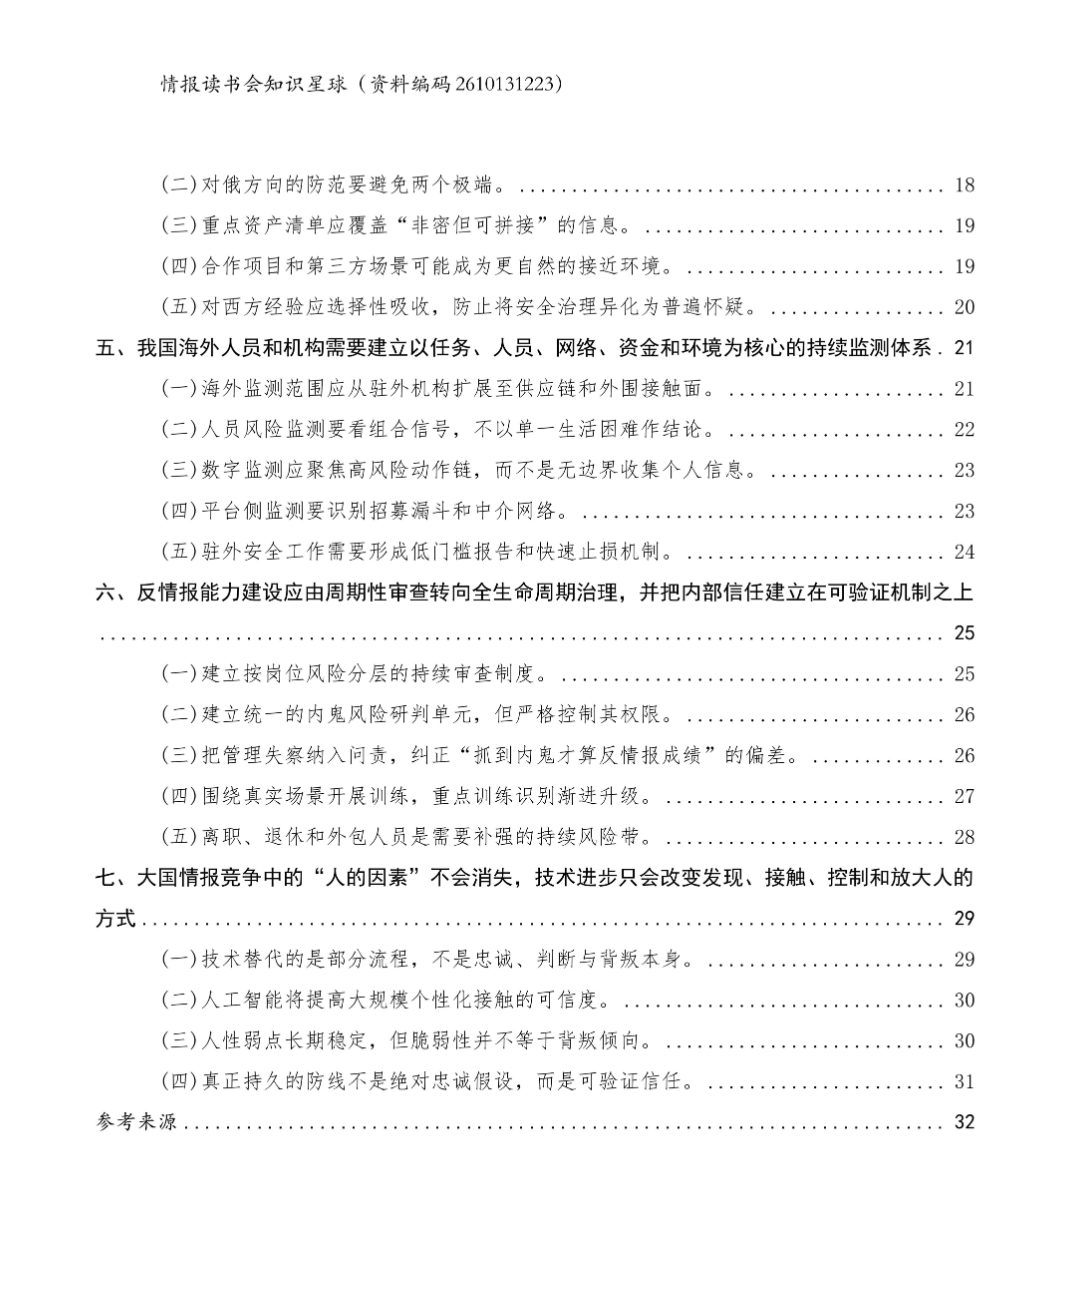
完整版包含活动模式、经典案例、数字化接触路径、海外人员风险监测及全生命周期防护建议。欢迎加入情报读书会知识星球,下载完整版研究报告。
【深度研判】前CIA高级官员披露俄对西方情报活动模式,相关手法被泛化套用于涉我反情报叙事、加剧我驻外机构及人员受审查风险(资料编码2610131223,37页,15475字)
本文转载自微信公众号「情报分析师」,查看原文。版权归原作者所有,如有侵权请联系删除。