【安全圈】超管凭证裸奔!日本GMO云桌面被端2.6万台服务器停服
安全圈 2026-10-27 19:00 江苏
10月26日午后学习通大面积宕机:登录排队、考试中断、作业丢失,官网502。客服称系统维护已完成,这已是一年内第3次
关键词
凭证
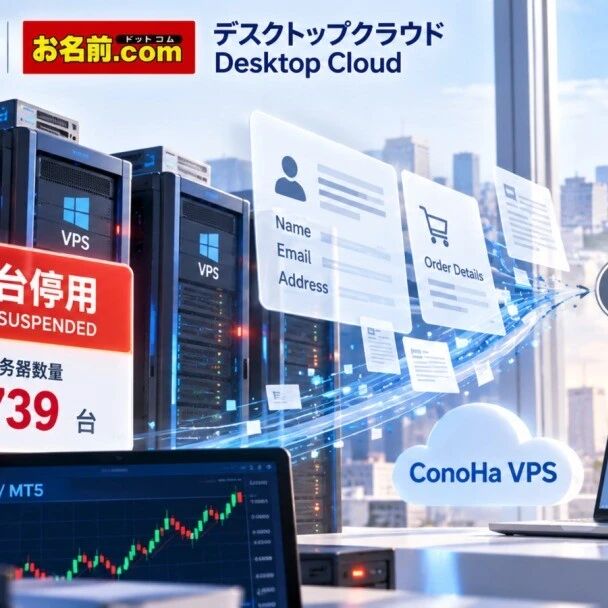
核心事实:日本上市巨头 GMO 互联网集团旗下核心云桌面服务(お名前.com Desktop Cloud)确认遭遇毁灭性渗透。由于运维管理存在多项低级配置失误,攻击者利用全局超管凭据横向打穿整个 Active Directory 域环境,导致平台上承载外汇(FX)自动交易的全部 26,739 台云主机全线沦陷、数据遭全盘拖走。GMO 官方拒绝支付 100 万美元赎金,被迫宣布永久废弃现有系统旧底座,2.6 万台服务器整体物理下线重构。
🔍 连环低级失误:超管凭证留虚机、RDP反向磁盘穿透
黑客公布的渗透技术复盘揭示了该云桌面系统自 2019 年部署以来便长期存在的荒谬架构缺陷:
- 超级管理员凭证直通租户虚机
:GMO 运维支持团队在处理客户工单时,竟使用拥有整个 AD 域最高管理权限的全局超级管理员账户(Domain Admin)直接远程接入客户的私有 VPS。会话结束后,高权限凭据与哈希直接被留存在不受信的租户虚机内存与凭据管理器中,任意租户只需运行基础凭据抓取工具即可轻易收割该“上帝凭据”
- RDP 本地磁盘重定向默认开启
:运维工程师发起远程桌面连接时,客户端本地磁盘未作隔离策略管控,默认挂载映射至受控机器。攻击者在拿下测试机后,顺着反向磁盘重定向隧道直接跨层读取到了 GMO 内部核心共享文件与运维管理脚本
- 租户网络缺乏东西向隔离
:2.6 万台虚拟主机挂载于同一扁平化的 Active Directory 体系下,一旦取得超管身份,黑客可毫无阻碍地在全网 26,739 台服务器之间批量横向漫游并下发后门
⚡ 赎金博弈与全盘停服:2.6万台服务器彻底废弃重构
该云桌面产品主要面向日本个人与机构的外汇(FX)高频自动交易程序,机器内存储了大量证券账户凭证、API 密钥与交易记录:
10 月 19 日,部分用户察觉外汇账户出现未知异常操作;10 月 20 日,GMO 内部排查确认全网机器已被植入后门程序;10 月 21 日凌晨起,官方被迫对全部 26,739 台服务器执行紧急切断停服。
黑客向 GMO 勒索 100 万美元,并限期于 10 月 27 日前支付,否则将公开已打包的全部敏感数据。GMO 集团公开表态拒绝妥协,将通信取证交由日本警方,并协同各大金融证券机构封锁涉事账户的异常交易流。
面对千疮百孔的底层架构,GMO 官方确认将彻底废弃原有的系统底座,不再按原样重启上线,全网架构推倒重建,并按每位受波及用户 5,000 日元基准垫付损失补偿。
🛡️ 运维与云服务架构防穿透硬核教训
这起全网拔线事故为多租户云计算、私有云和集中运维团队敲响了警钟,必须在制度与策略层执行严格阻断:
- 严禁域管账户登录租户终端
:严格实施特权访问分级管理(PAWs)。运维介入客户资产或低信任级系统时,只能使用一次性临时会话(JIT)或专门的受限本地账户,绝不允许 Domain Admin 凭证触碰任何非核心资产
- 强制组策略禁用 RDP 资源重定向
:在所有跳板机与运维端配置组策略,强制关闭磁盘驱动器重定向(
Do not allow drive redirection)、剪贴板共享和端口重定向,阻断被控节点逆向反向渗透 - 切断虚拟局域网东西向漫游
:不同租户、不同虚机之间必须部署微隔离(Micro-segmentation)策略,禁止租户间直接二层/三层通信,避免单点突破演变为全域沦陷
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。