两年四连变:当 ATT&CK 开始为 AI 时代重写自己
原创 青藤AI观察室 2026-10-27 18:00 北京
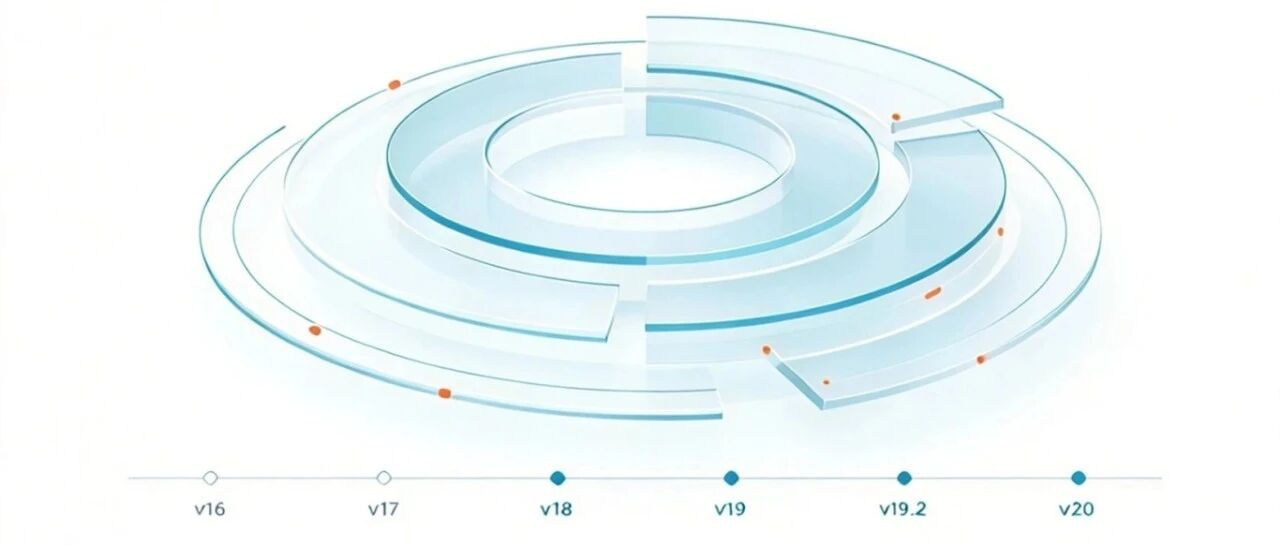
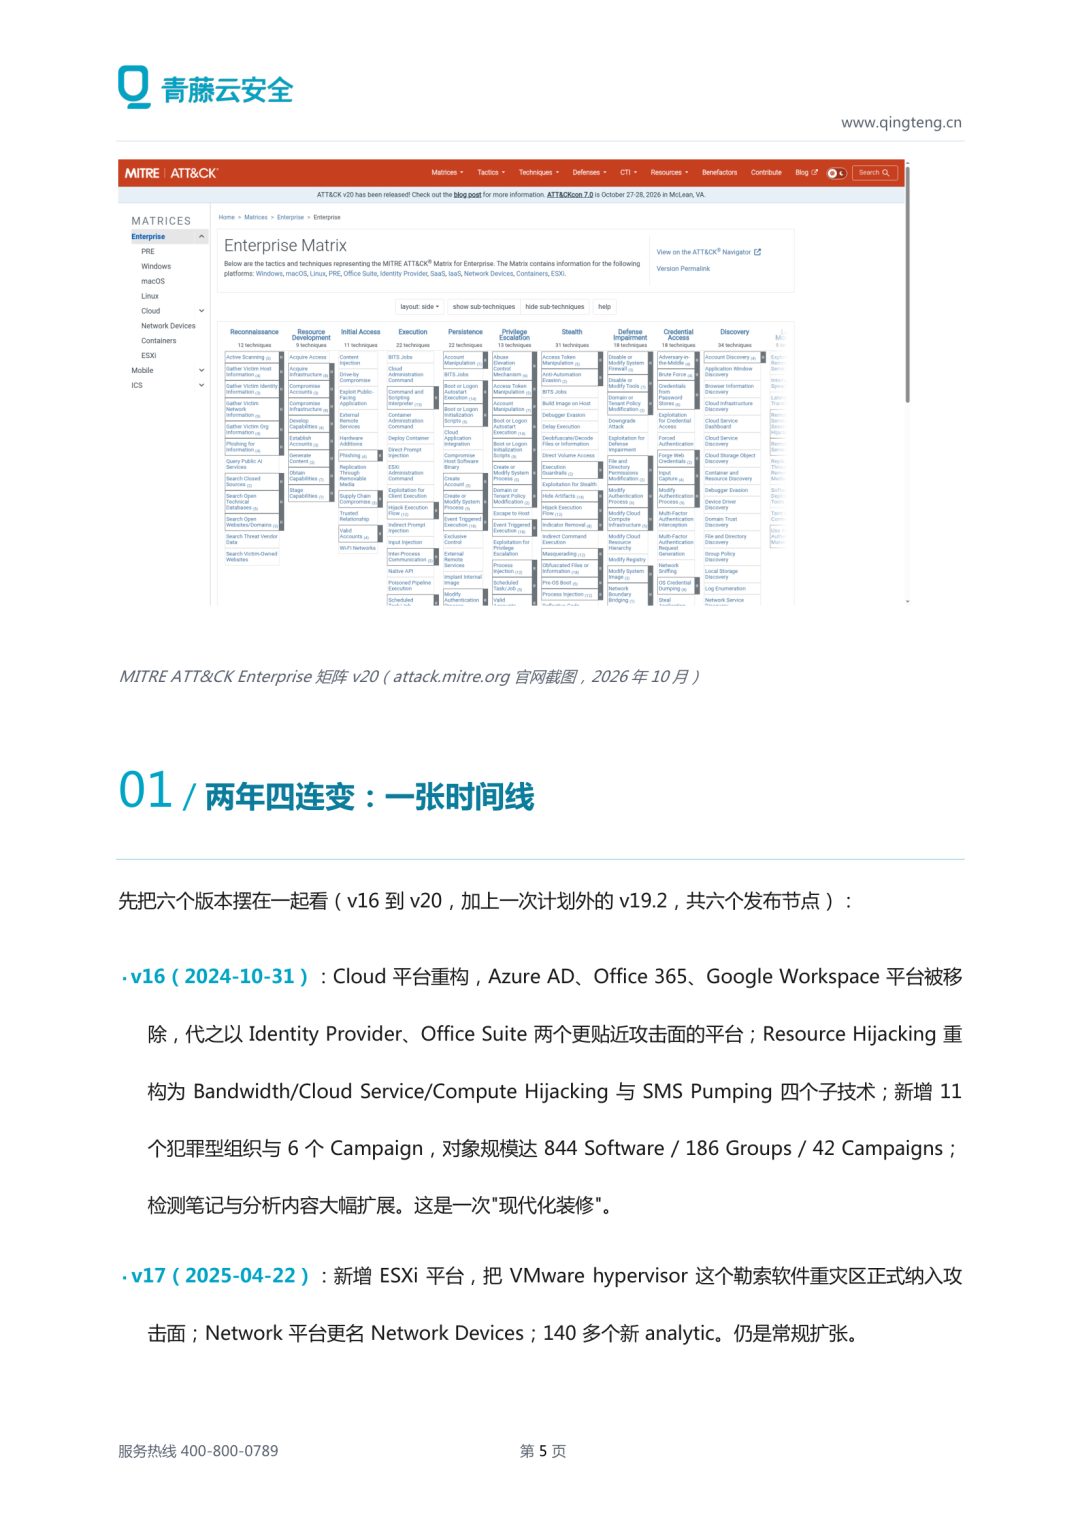
2026年10月13日,MITRE正式发布ATT&CK v20。T1699 Direct Prompt Injection直接提示注入被写入Enterprise矩阵,标志着 “操纵机器认知” 的 AI 攻击,正式拥有了全球安全行业公认的标准技术编号。
作为网络安全领域的通用战术语言,ATT&CK的每一次结构性调整,都会直接影响SOC检测规则、红队攻防演练以及安全产品采购评估。这一次,原有沿用多年的行为分类体系,已经无法完全容纳 AI 时代全新的攻击模式。
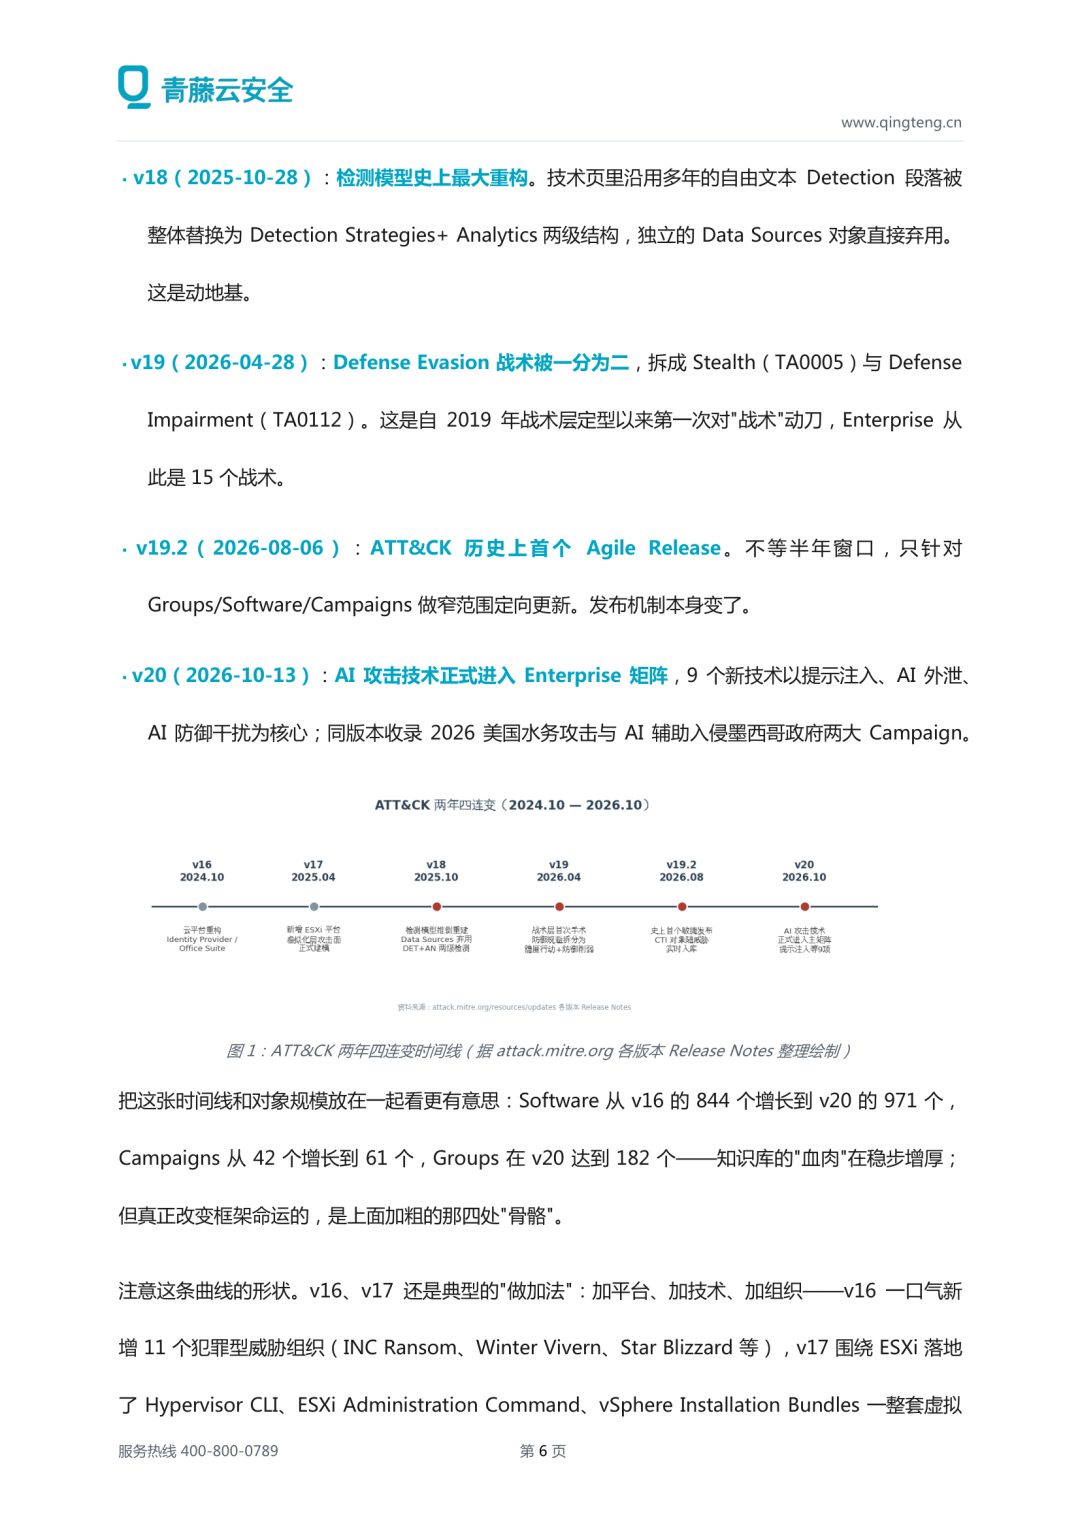
青藤跟踪研究ATT&CK已有七年,见证了框架历次迭代演进。但回望过去24个月,ATT&CK的变革烈度前所未有:从v16尚无任何AI攻击技术,到v20完成AI攻击入矩阵,攻守双方的工具、手段与话语体系都被重塑。
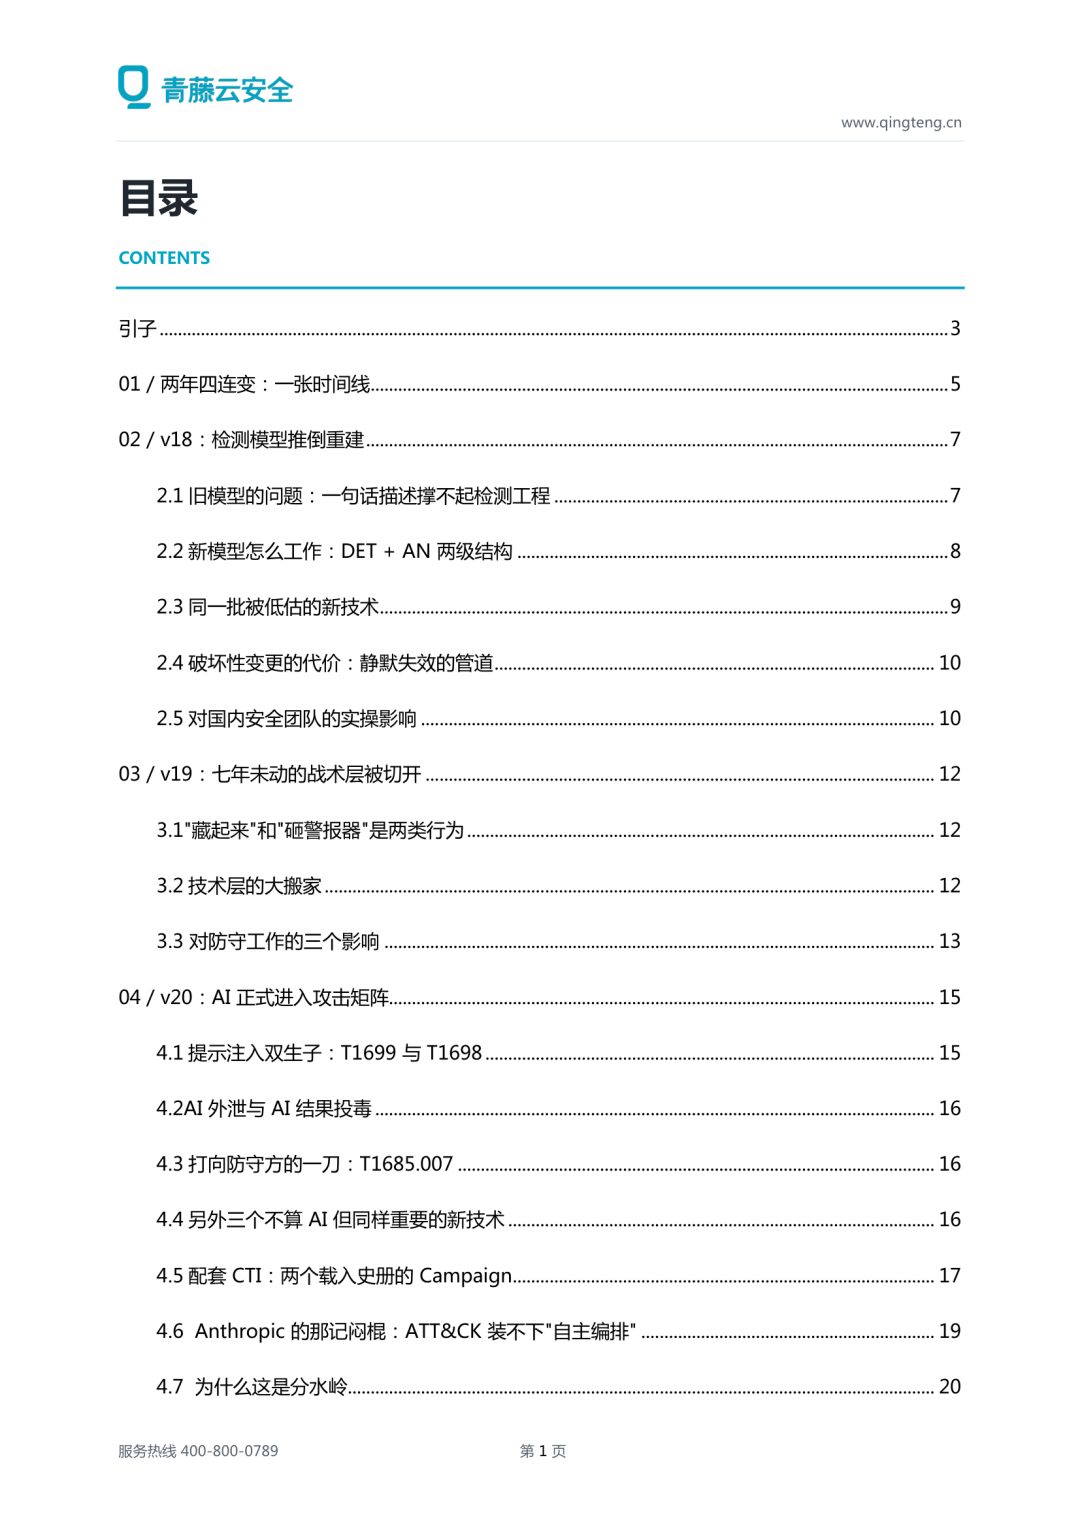
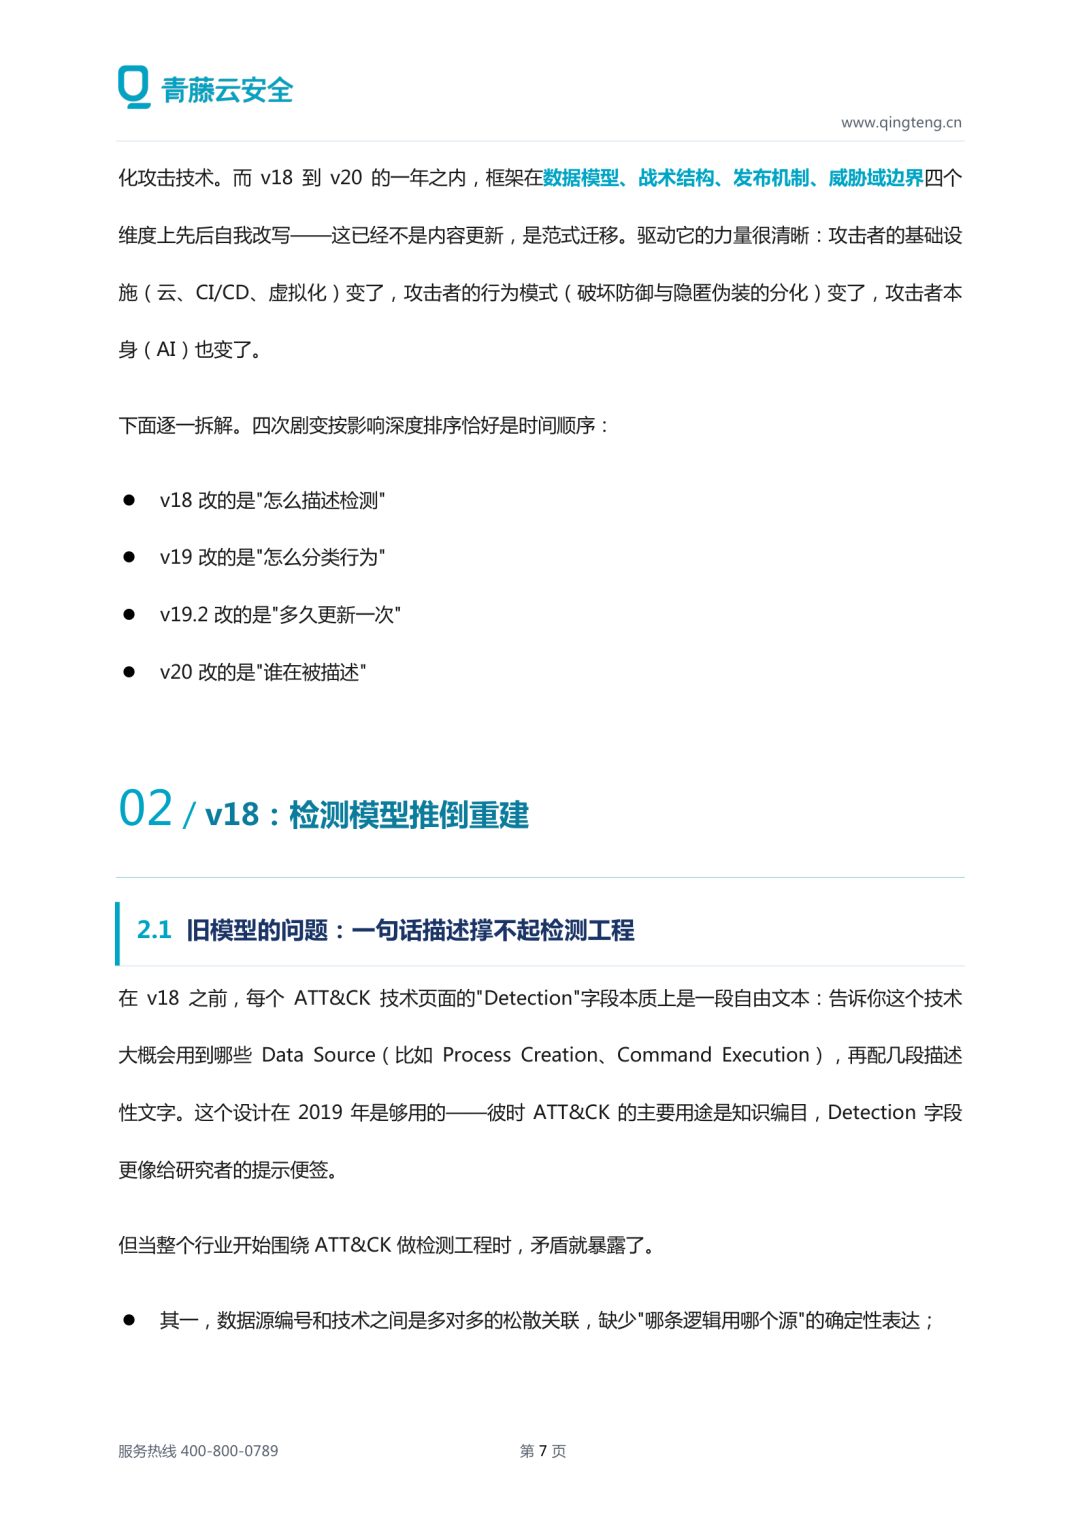
本文不做ATT&CK基础概念科普,聚焦2024‑2026这一关键周期,拆解 ATT&CK的四次结构性剧变:
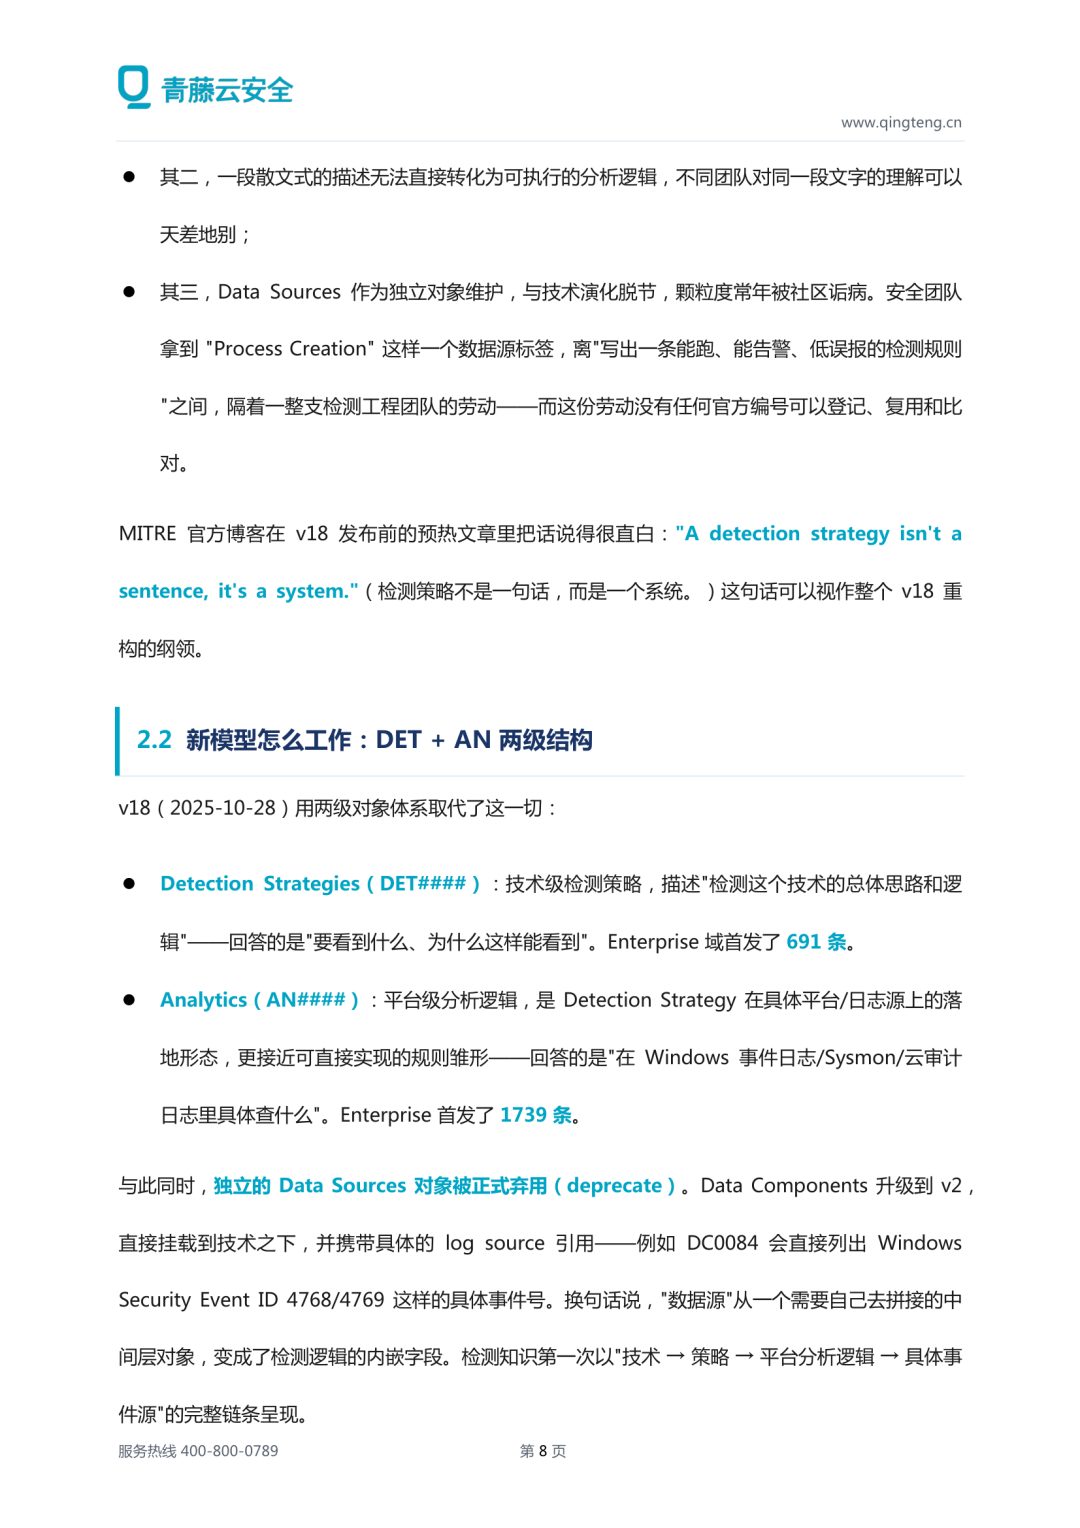
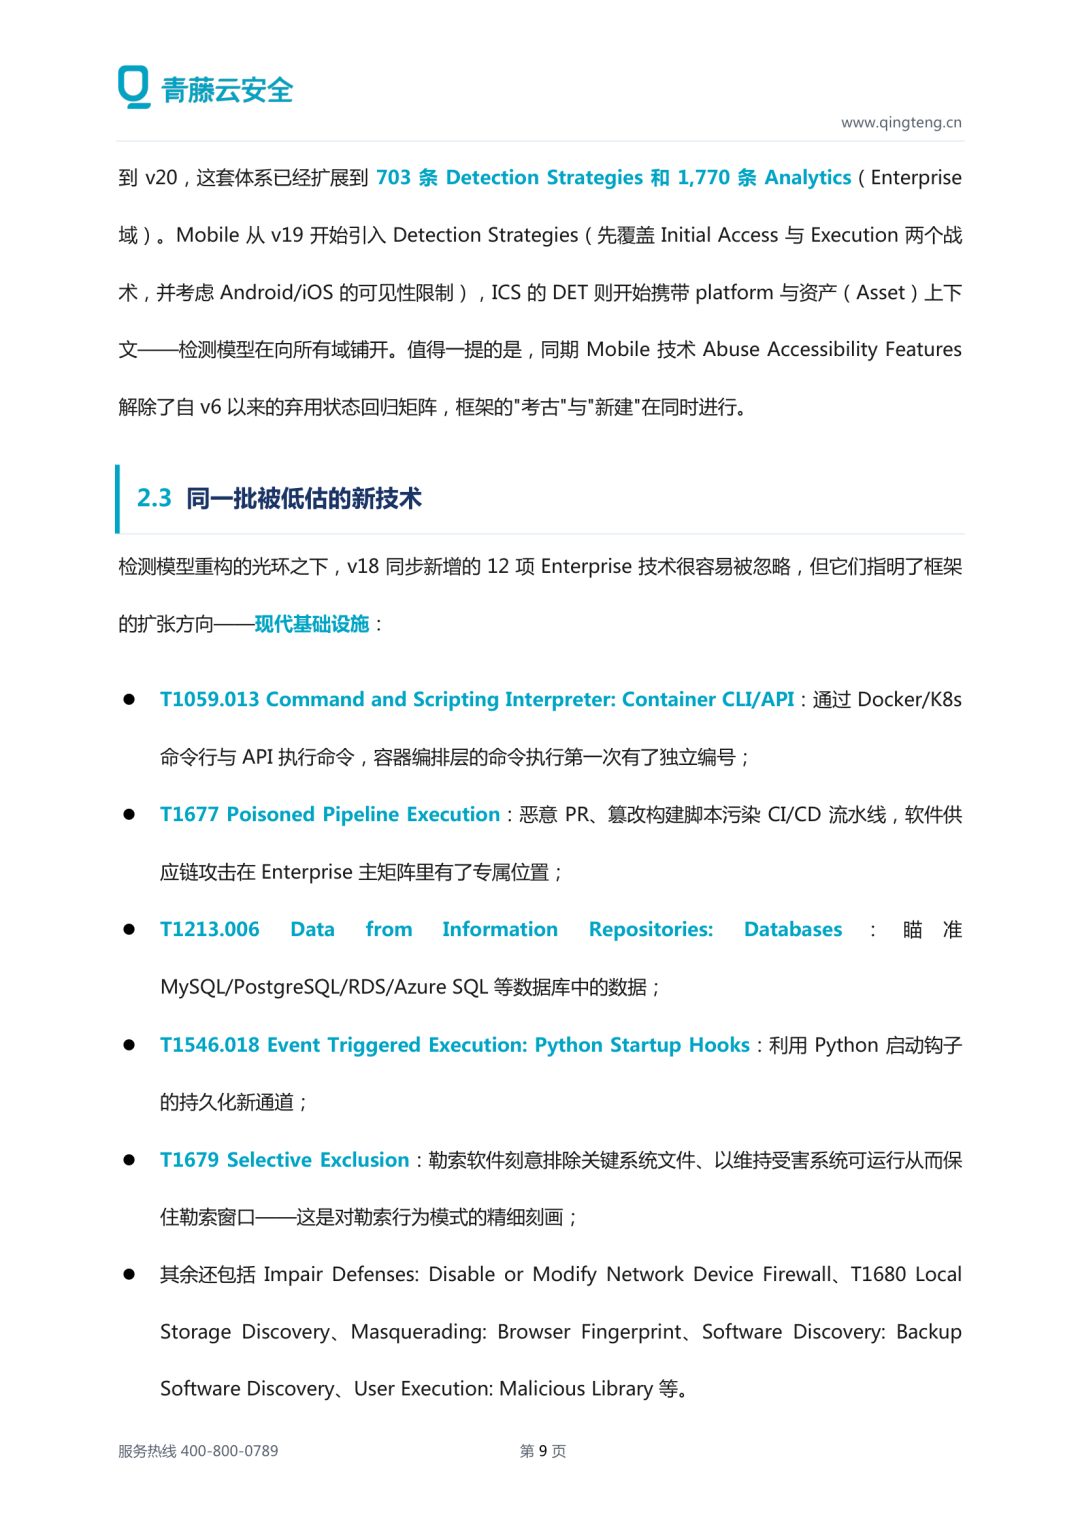
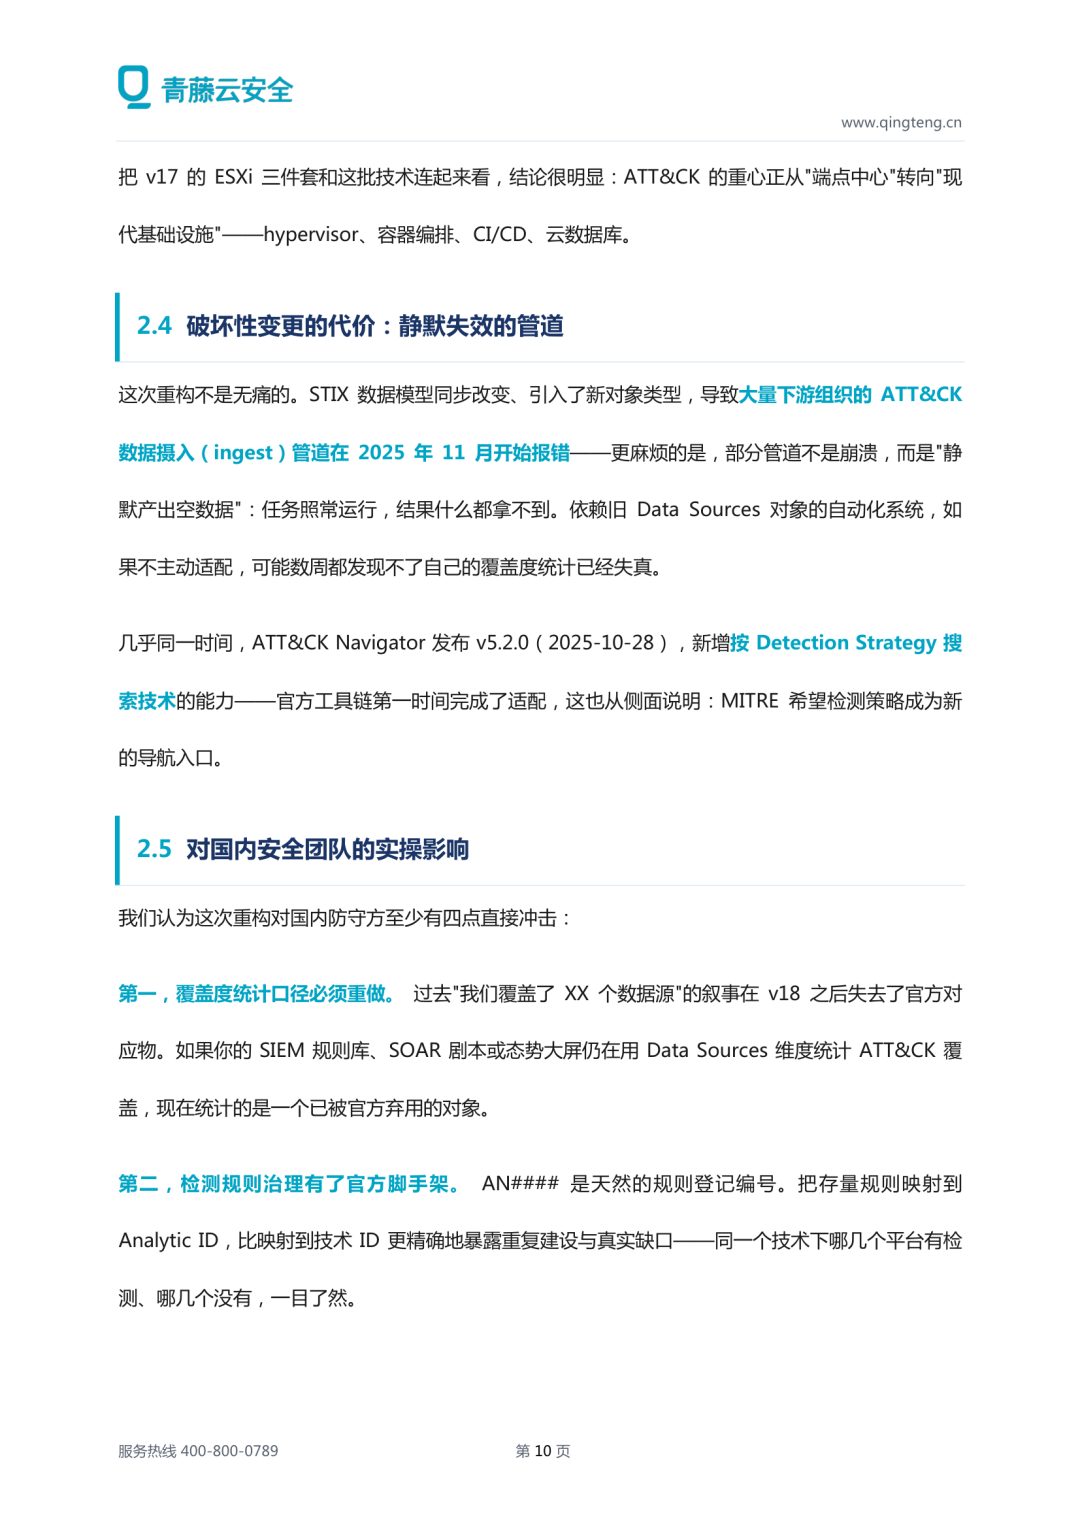
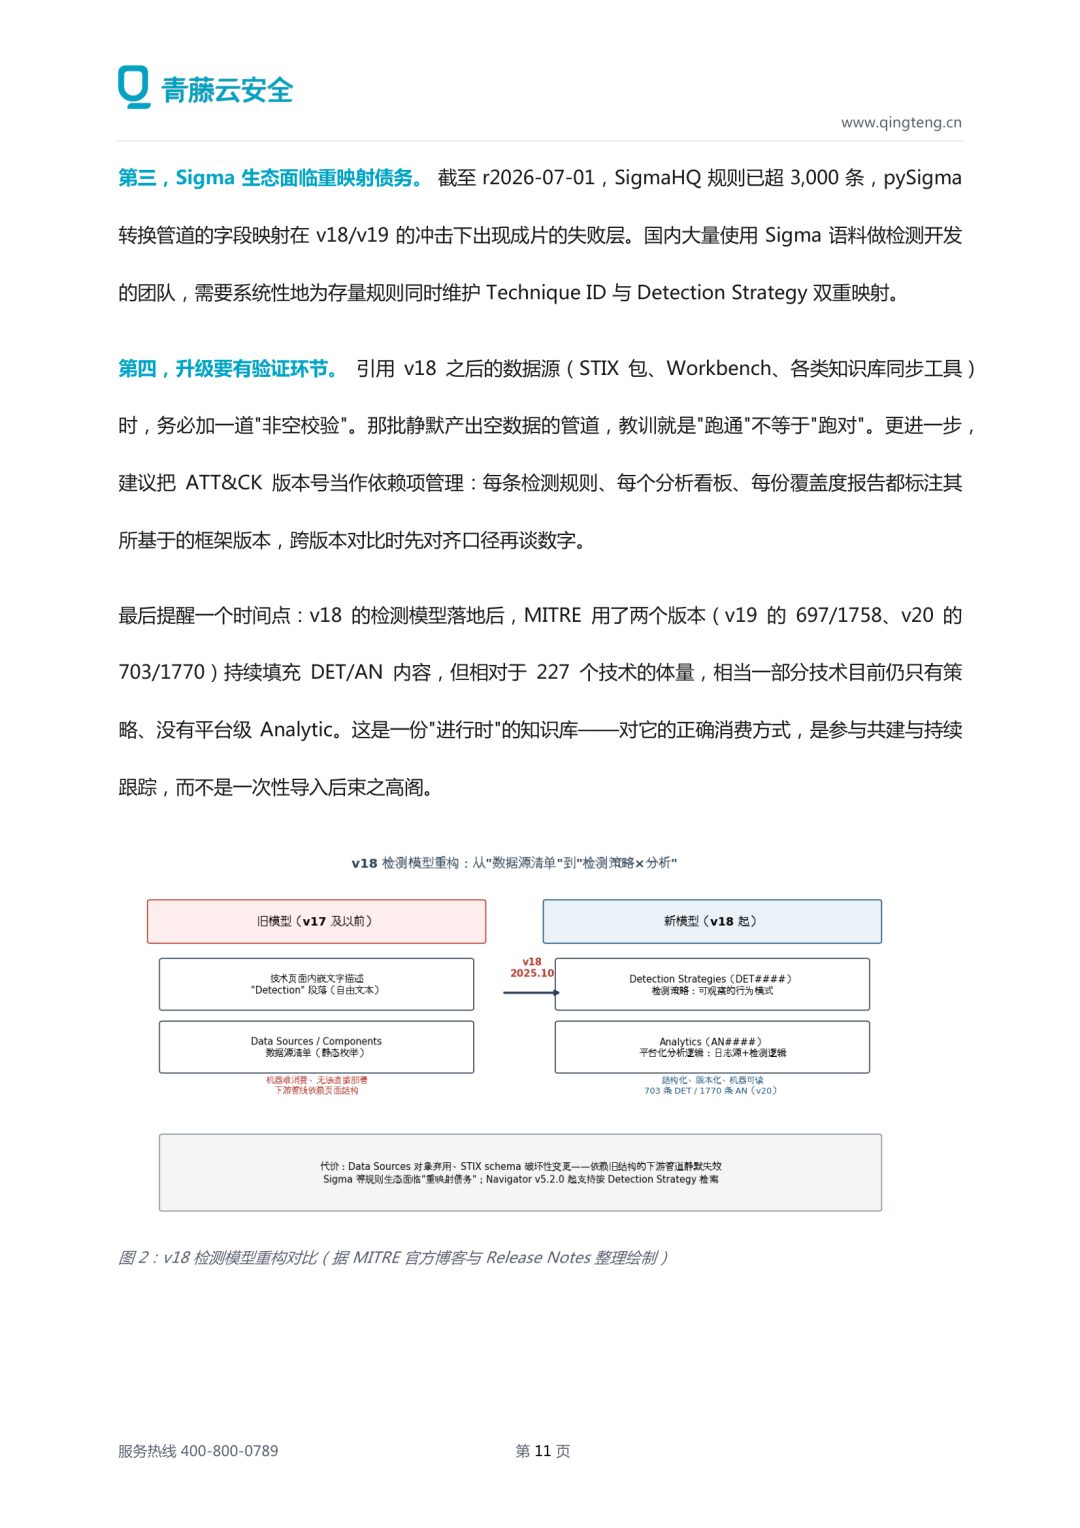
v18:检测模型推倒重建
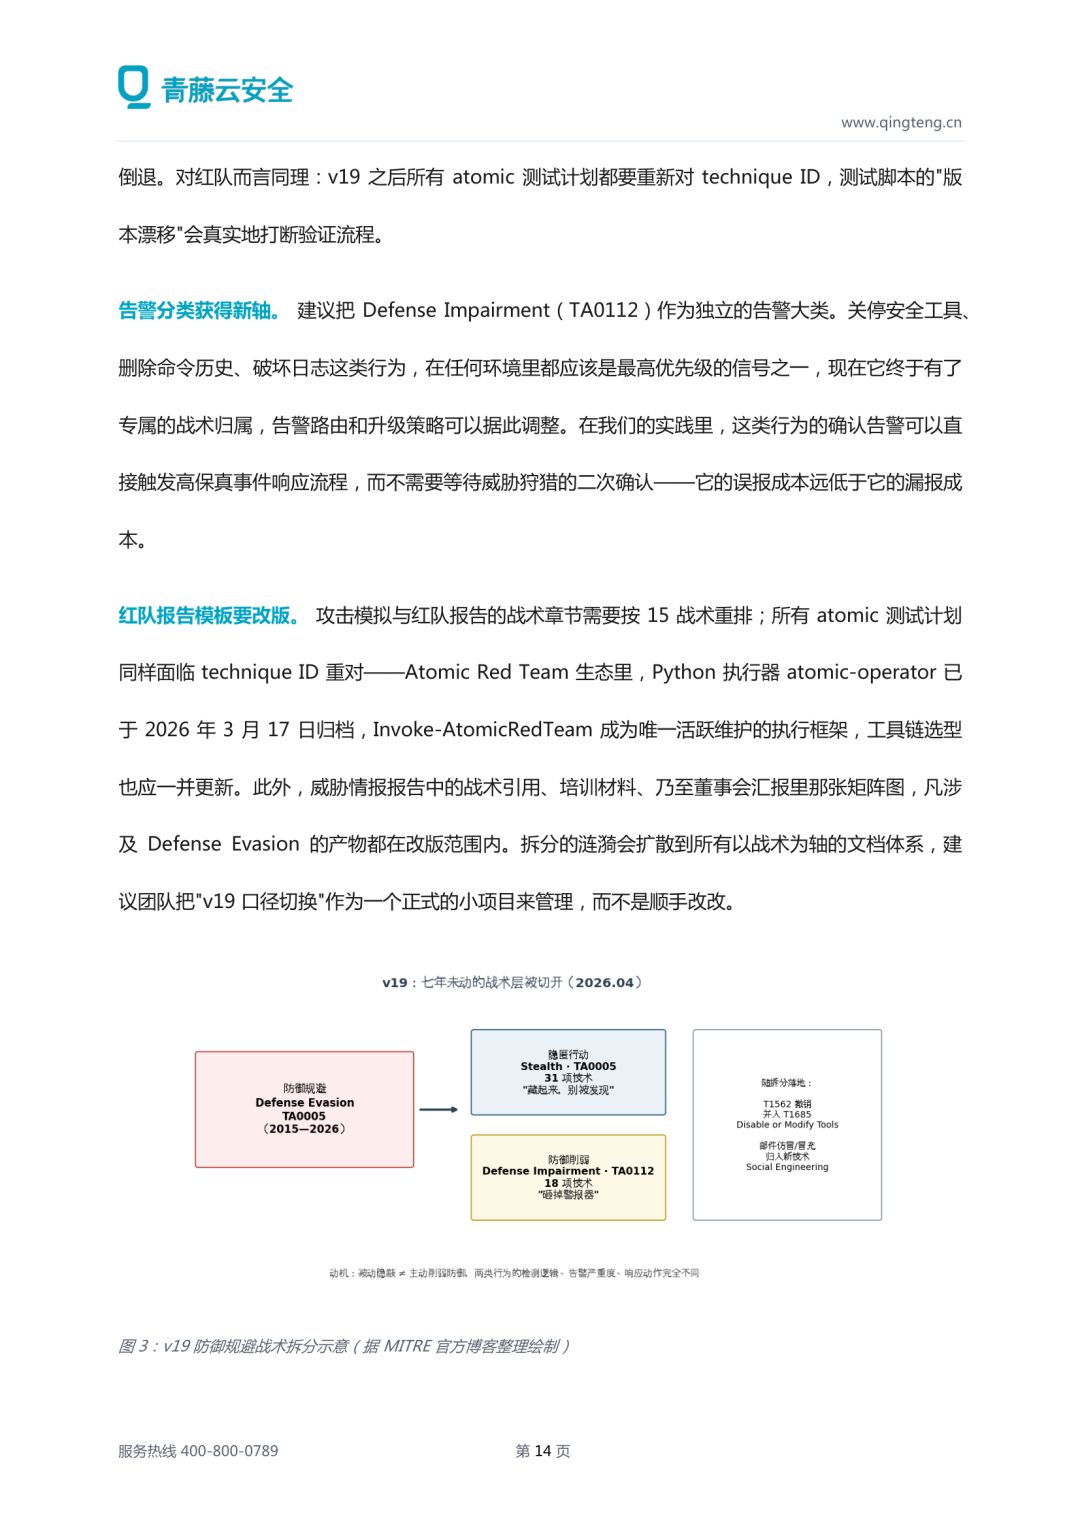
v19:七年未调整的战术层拆分重构
v19.2:从半年更新转向敏捷情报发布
v20:AI 攻击技术正式纳入主矩阵
每个章节将解读技术变更细节、背后攻防动因,并输出面向防守团队的落地实操建议,所有版本事实均参考 MITRE 官方文档,外部观点也将明确标注来源。
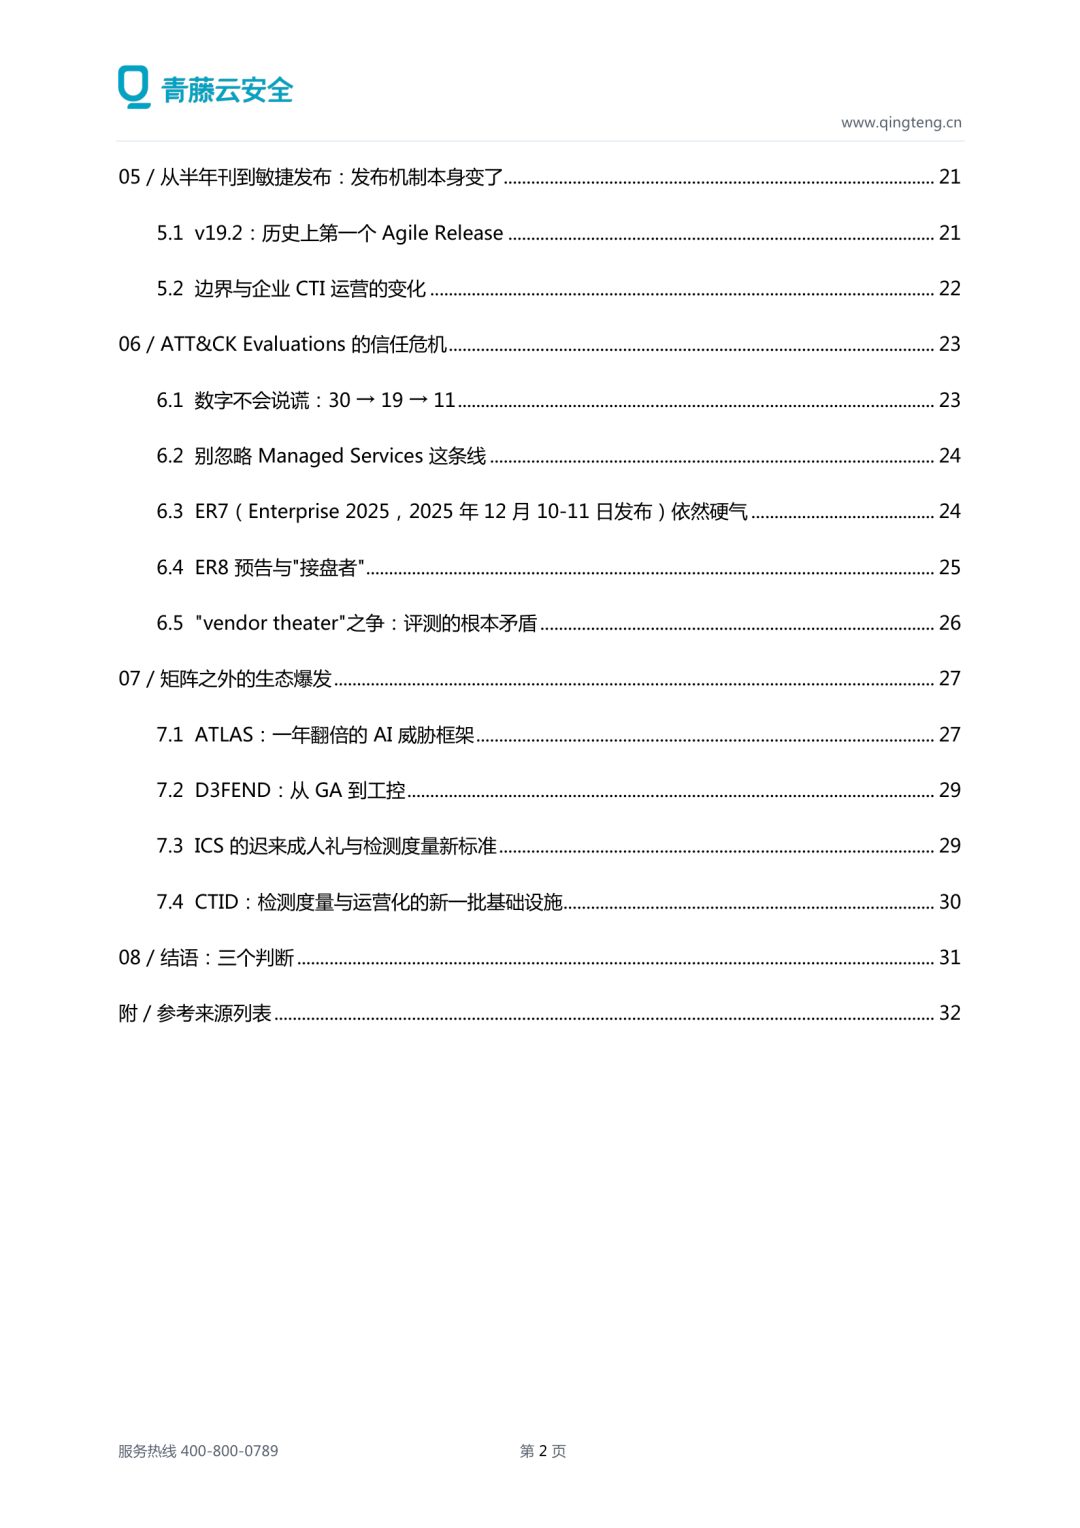
完整版报告可【关注上方公众号】,后台回复关键词【ATT&CK】即可下载。
本文转载自微信公众号「青藤云安全」,查看原文。版权归原作者所有,如有侵权请联系删除。