给攻击者布下“诱饵”:工控蜜罐如何守护通航安全?
原创 孙佳俊 2026-10-28 08:00 北京
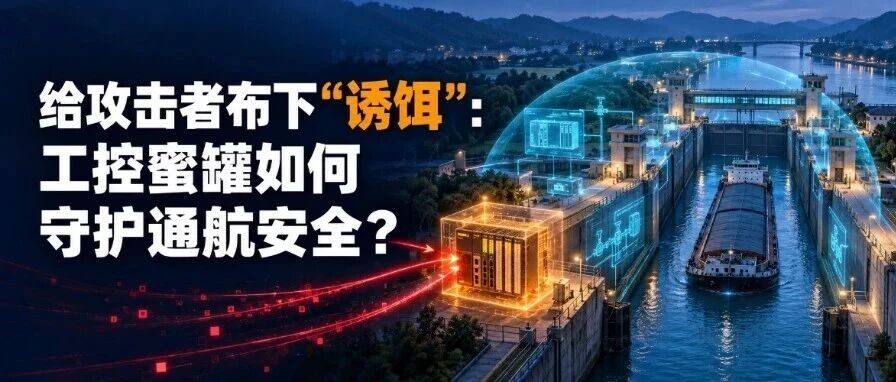
工控蜜罐在通航领域的应用实践。
船闸控制系统承担着闸门启闭、阀门调节与闸室水位控制等核心功能,其运行可靠性直接关系到航道通过效率与运输安全。在中控平台持续升级、辅助设施智能化改造、跨系统互联不断加深的背景下,这类原本相对封闭的工业控制系统正面临攻击面持续扩大的现实压力。当攻击者已经完成边界突破并进入内网之后,安全体系能否及时发现、有效阻断,考验的是整体防护能力而非单点强度。
航运基础设施面临的威胁特征
长江干线是国家综合立体交通网的主干通道,船闸、升船机、航电枢纽等节点承担着全网水运资源的调度中枢职能。随着中控平台升级改造、附属设施智能化改造、设备互联程度提升,原本边界清晰的工控网络逐步开放了新的接入面。系统自动化程度越高、关联关系越复杂,可被利用的攻击面就越大。
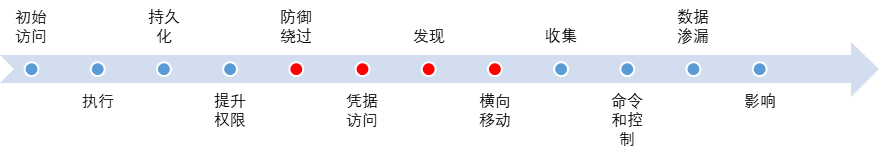
更需要关注的是攻击目标的变化。针对工业控制系统与关键信息基础设施的攻击,目的通常并非数据窃取,而是生产过程的破坏——设备停转、闸门误动、调度失效。这类攻击在节奏上并不紧迫,而是以低频、静默的方式推进:边界突破、内部潜伏、协议探测、横向移动,直至下发非授权控制指令。等到监控界面呈现异常,实质性渗透往往已经完成。
合规层面的要求已经明确。《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》,以及《信息安全技术 网络安全等级保护基本要求》(GB/T 22239—2019),均对交通、水利等关键行业的安全监测与入侵防范提出了具体要求。对于承担公共运输保障职责的通航枢纽而言,网络安全已不再是"是否建设"的选择题,而是"能否持续有效"的必答题。
传统防护体系在工控场景中的局限
现场工程实践中可将制约因素归纳为两点:生产网络不允许长时间停机;主流网络安全设备对工业协议缺乏有效解析能力。
第一点,导致需要现场改造的安全措施难以实施;第二点更为关键——网络中流动的是Modbus TCP、S7comm、OPC UA、IEC 104 等工业协议,而非HTTP、SQL等通用协议,基于通用流量特征的检测规则在此类场景中的覆盖能力极为有限。
同时还叠加若干结构性问题:基于已知特征库的检测对未知攻击的覆盖能力有限;实际攻击主要发生在边界内部,而防护资源长期集中于边界侧;告警数量庞大但有效信噪比偏低。此外,攻防在本质上是非对称的,防御方需要全面覆盖,攻击方只需找到一个缺口。
因此,这类场景真正需要补充的,不是更高强度的边界防护。
欺骗防御的技术逻辑与工控化演进
蜜罐(欺骗防御)提供的是另一条技术路径:不再依托全网范围的攻击溯源,而是在恰当位置部署攻击者难以忽略的高价值诱饵目标。
其技术逻辑相对简洁:在生产网络中部署一批高度仿真的"虚假资产",这些资产不承载任何真实业务,正常业务流程不会与其交互。因此判定条件得以高度收敛,任何针对该类目标的访问行为本身即可判定为攻击行为。该机制不依赖特征库比对,不依赖已知样本匹配,误报率显著低于传统检测方式。
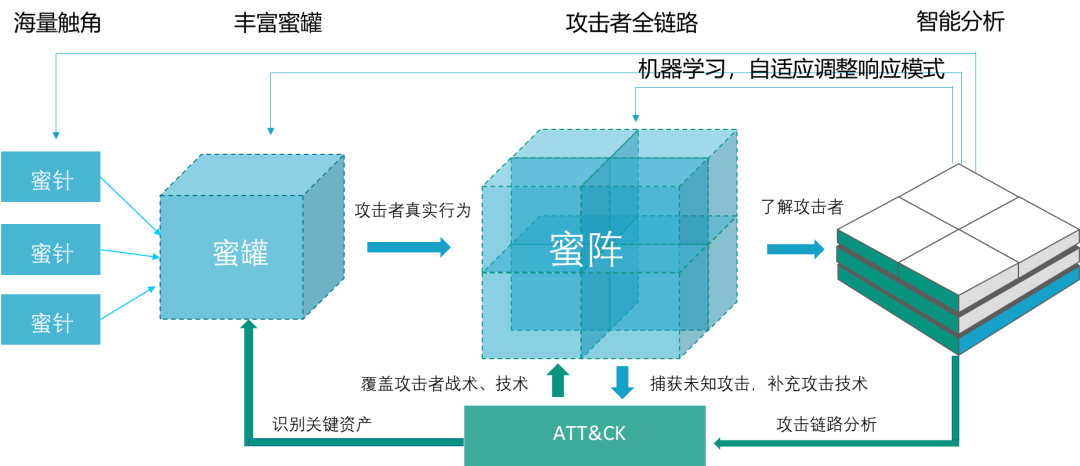
该能力可概括为诱、捕、溯、延四个环节。
诱,即借助仿真诱饵节点促使攻击者产生接触行为。
捕,指全面留存攻击工具、手法及路径信息。
溯,是重建完整攻击链路并查明攻击来源。
延,则是在交互过程中拉长攻击者驻留时长、抬高其投入代价,为响应处置争取必要的时间余量。
传统蜜罐的仿真对象主要面向IT系统,如Web服务、数据库、文件服务等,难以直接适用于船闸控制网络。工控场景下,deception技术面临的要求更为严苛。
协议级仿真。需对Modbus TCP、S7comm、OPC UA、IEC 104等主流工业协议提供深度仿真支持,针对读写请求给出符合协议语义的响应。仿真对象还应具备可交互性,否则难以构建有效的诱捕能力。
环境高保真拟态。应自动提取现场网络特征,模拟真实设备的指纹属性及业务拓扑关系,搭建与生产环境高度近似的虚拟环境,而非仅以若干孤立IP地址的形式部署。
模板动态适配。需根据环境变化对蜜罐模板进行匹配与动态调整,以减小长期静态部署带来的暴露风险。
全过程记录。攻击者下发的控制指令应逐条保存,攻击过程须支持完整回放,流量记录应可导出以供取证分析使用。
自身安全可控。蜜罐本体的安全水平应高于其所防护的对象,通过虚拟化隔离、访问控制以及横向隔离机制,实现防跳板、防逃逸,防止防护设施自身缺陷引入新的风险点。
工程实施过程中,客户通常关心三个问题:仿真对象是否可能被识别,蜜罐是否会反过来成为攻击跳板,告警产生后如何接入既有运营流程。这三项分别对应拟真度、隔离机制与联动能力,也是工控蜜罐区别于传统蜜罐的关键设计要点。
部署形态与工程实践
方案采用“1+N”部署架构:1个管理平台下发策略、管理蜜罐节点,N个蜜罐节点按需分布;在生产主机上还需部署“蜜针”将主机的异常流量引来“蜜阵”;全过程旁路,不采集生产数据,没有新的风险源。
在长江干线某一大型通航枢纽的实例中,威努特蜜罐诱捕系统单台设备旁路运行在船闸控制系统的旁边,和已有防御共同形成纵深防御体系。它的运行特点可以概括为以下三点:
日常运行不占用生产链路资源,不干预生产的控制逻辑;
发现对仿真节点的探测、扫描、读写等行为都会触发高置信度告警;
告警后可以事后完整记录攻击链路,给出处理建议,供事件溯源分析和调查取证。
方案价值
保障业务连续。系统不参与生产控制、不占用生产资源、以旁路方式工作,最大的作用是守住一个“不断航”的业务底线。对于采取以通航里程为考核指标的通航枢纽来讲,这是最直接也最现实的价值。
强化威胁检测。检测起点,以前在“已造成真正损失”的阶段,现在提前到了“刚开始试探”的阶段。业界的实践证明,适当引入欺骗防御技术,攻击者在内网的平均存在时间从约百天降为一周之内;同时,由于判定不依赖特征库,0day与定制化攻击工具不再天然规避检测,其一旦与仿真资产发生接触,同样会留下完整记录。
支撑合规建设。《关键信息基础设施安全保护条例》要求运营者有持续监测、记录和分析威胁的能力。完整的攻击记录、取证材料可直接支持该条例落地和举证、为重大活动保障期间值班执勤提供技术支撑。
拓展应用场景。船闸群控、升船机、航电枢纽、泵站闸坝、灌区调水工程的安全诉求是高度相似的,即业务“不可中断”、生产主机“不可动”、工业协议“不可解”、异常流量“不可见”。已经过验证的技术成熟度是可以“套用”的。
本文转载自微信公众号「威努特工控安全」,查看原文。版权归原作者所有,如有侵权请联系删除。