GEEKCON 2026 上海站闭幕丨荣誉榜单·年度GEEK榜公布
2026 2026-10-27 09:02 美国
以下文章来源于:GEEKCON
GEEKCONGeekPwn革新升级GEEKCON•新极棒,DARKNAVY旗下创新前沿、自由中立的国际黑客技术赛事活动平台,开创和推动安全能力可感知、价值可度量。
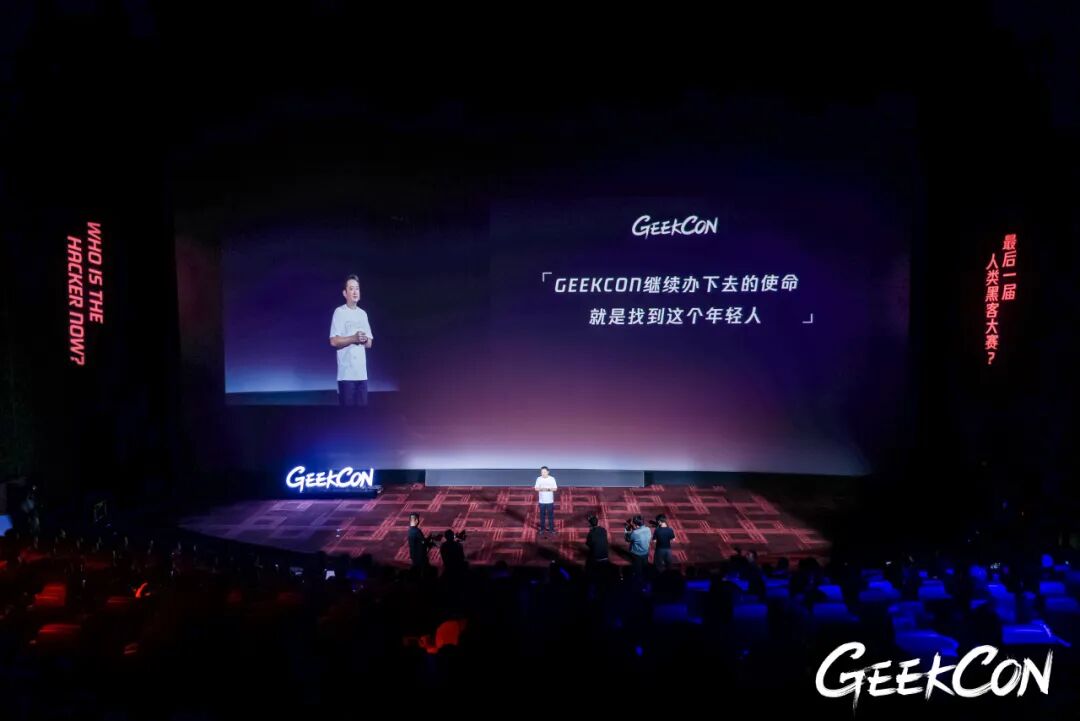
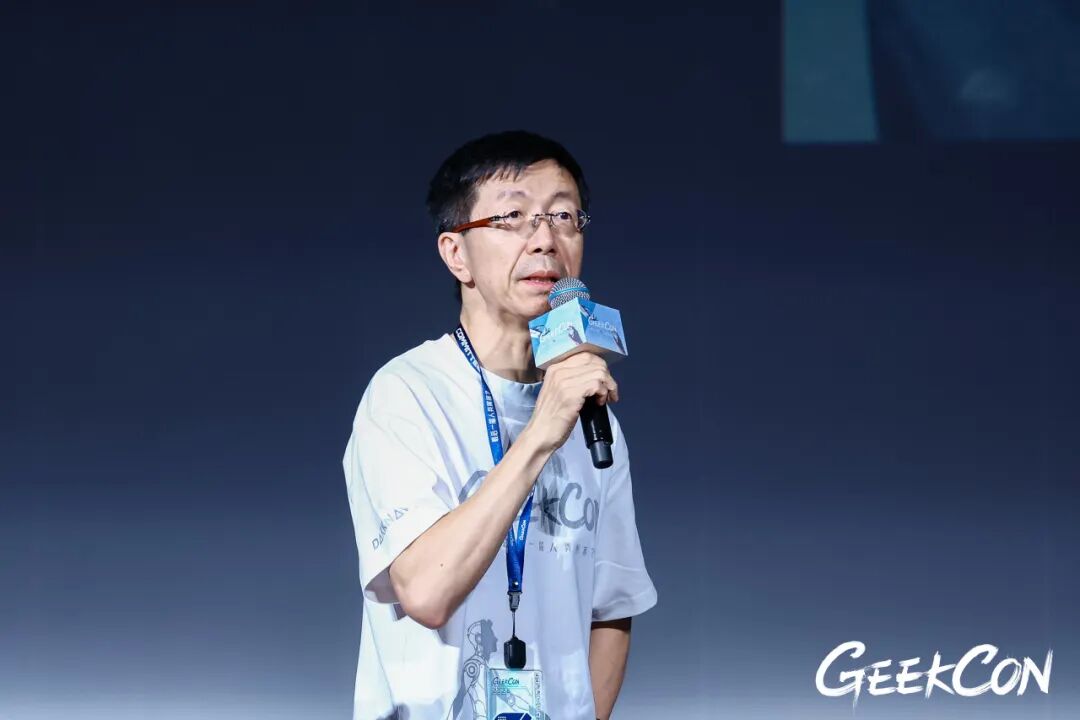
GEEKCON 2026 开场致辞
欢迎大家来到GEEKCON。
GEEKCON办了十三年,快二十届。从来没有什么领导致辞。只有我开场时说几句,说说每年GEEKCON在想什么。
我们每年都精心制作开场视频,用来传递极客黑客精神,比如去年的主题是,种下一颗不让世界变坏的念头。
今年我们直接剪辑了二十七年前的电影,黑客帝国的画面。这么多年很多人都用黑客帝国来形容黑客,但我们从来不用,因为我觉得那里面的黑客太帅太科幻,不符合我们真实的情况:真实的黑客可能很呆,既不酷,更不会功夫。
今年我第一次用这个电影,因为我们发现,它有可能是一部预告片。一部AI与机器人控制了世界,人类开始觉醒反抗的故事。故事的主角NEO恰恰是一名黑客。
我想分享一下这个开场视频背后的故事,就是:今年的GEEKCON差点儿流产,因为一个大家都知道的事实——今年的AI成长太快,几乎已经替代掉人类黑客了。
上半年很长时间里我的心态就是迷茫甚至绝望,我头上至少三分之一的白头发是今年长出来的。当年我创办KEEN,再到创办DARKNAVY,就是因为我想把白帽子黑客这个职业做成榜样,我坚持办GEEKCON,就是希望更多年轻人投身到这个行业。我想告诉更多人,这个世界的漏洞并非黑客才存在,恰恰是因为被黑客发现才被消灭,GEEKCON舞台上的每三十分钟,我们的选手就替我们消灭了一个可能危害世界的漏洞,我也想告诉更多白帽子年轻人,我们对这个世界的美好有一份责任,这是一份有价值也有希望的职业。
今年以前我自己的心态还很乐观,我们这个行业可能要慢慢好起来了。今天的台下,像去年一样,有来自全国各地来的自费买门票的几百名大学生,他们代表着希望。可是,AI来了。如果99%的白帽子注定被AI替代,我为什么还要鼓励年轻人选择一条毫无前途的道路,我为什么还要办GEEKCON。
我想,GEEKCON和我都该退出历史舞台了。但去年没有告别,今年要不就办一下,告个别吧。所以今年GEEKCON的主题是,最后一届人类黑客大赛?结尾原本是个句号。
两三个月前,我忽然想明白一件事情:AI时代不可避免地来了,可能白帽子黑客作为一个职业或行业,可能真的不需要存在了,或者说,即使还存在,也不再是需要那些熬夜逆向挖漏洞的人了,可能需要的是另一种技能的人。
我决定不再留恋过去。今年会是最后一届人类黑客大赛吗?答案我并不确定。但我想,如果AI真的有像黑客帝国电影里失控奴役人类的那一天,我希望有一个或者一些人类黑客,能够像NEO一样挺身而出,有勇气、还有能力帮助人类翻盘。
所以,我们的开场视频最后抛出疑问:WHO IS THE HACKER NOW 现在,谁会是那个黑客?
GEEKCON继续办下去的使命,就是找到这个年轻人。他今天可能已经坐在了这里。只是我们和他自己现在都还不知道。
我希望我们的环境能让他坚持下去。
祝他成功!祝我们好运!谢谢大家!
大牛蛙 10/24/2026
(上下滑动查看更多)
(左右滑动查看更多)
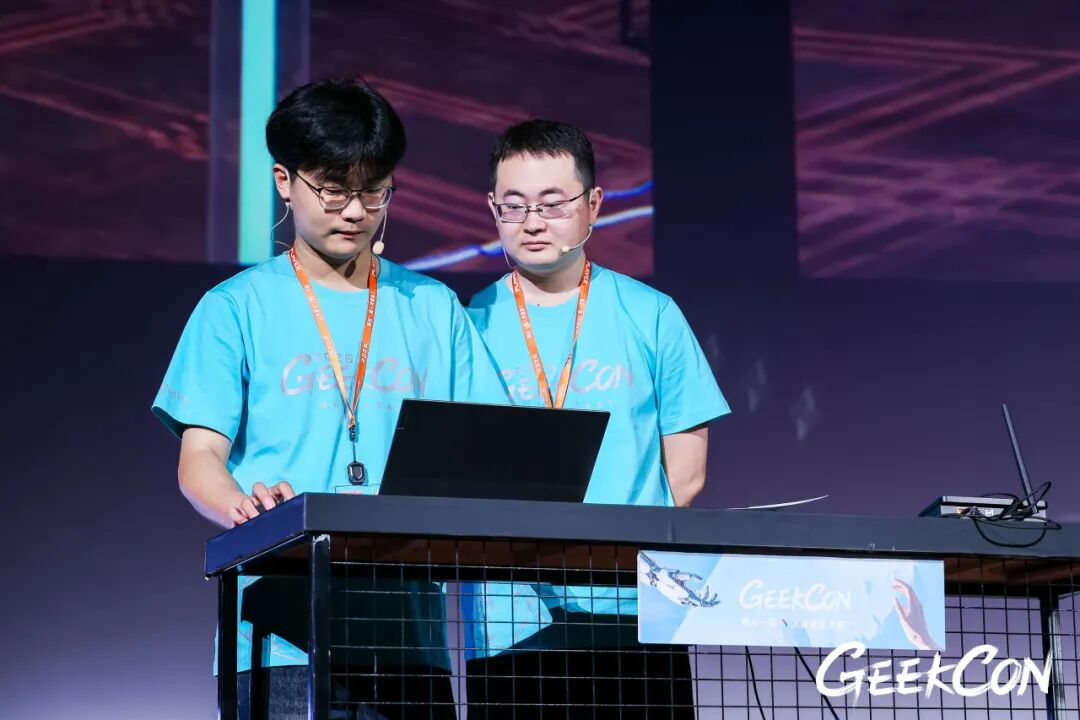
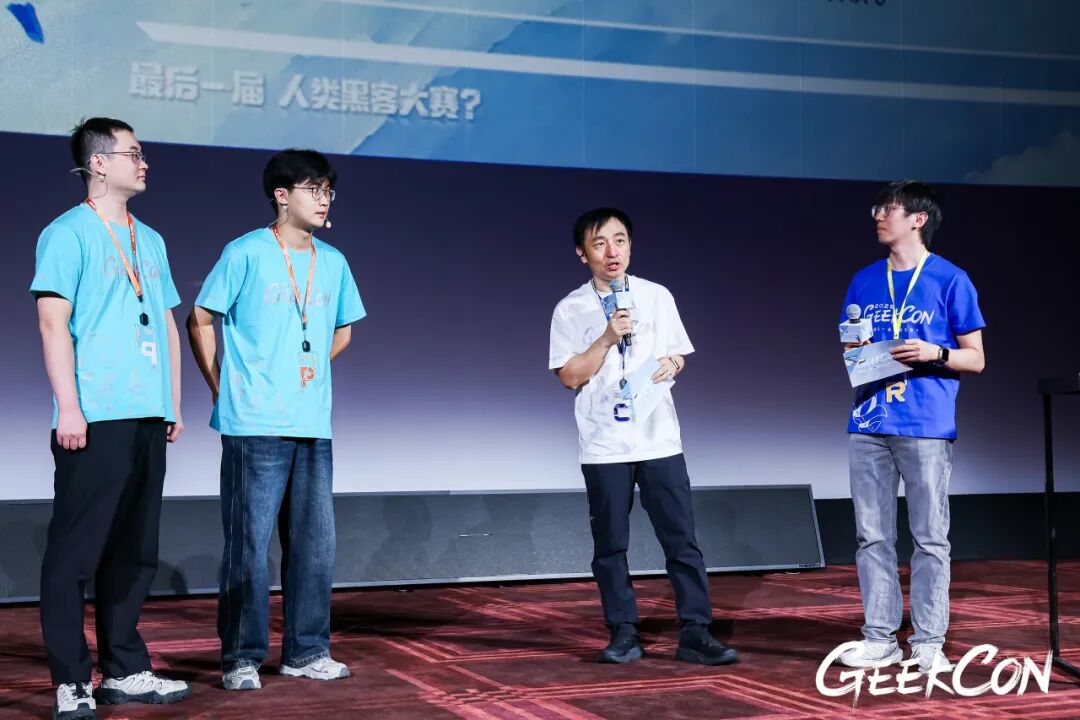
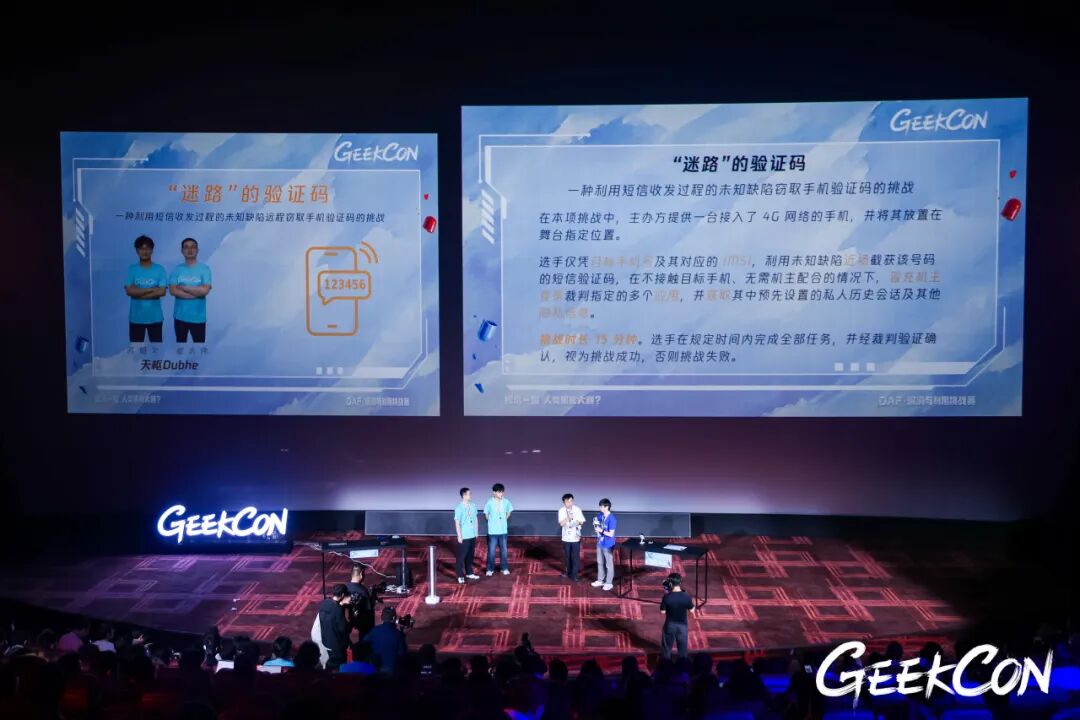
手机连接着4G网络,还开启了防止降级至2G的Lockdown模式,短信验证码就安全吗?在GEEKCON现场,天枢Dubhe战队向这一通信安全挑战发起尝试。选手聚焦移动通信协议的潜在安全缺陷,试图在不接触手机、无需机主配合的情况下截获短信验证码,进而登录目标应用账号,获取预设的私人会话及酒店订单等隐私信息。挑战过程中,选手持续调整方案并展开现场测试,尝试劫持目标手机的4G信号及短信验证码。然而,直至挑战时间结束,战队仍未能完成预期攻击目标。在复杂网络环境与多重防护条件下,这场挑战展现了移动通信协议安全研究的复杂性,也让现场观众直观感受到通信安全攻防的技术难度。
(上下滑动查看更多)
(左右滑动查看更多)
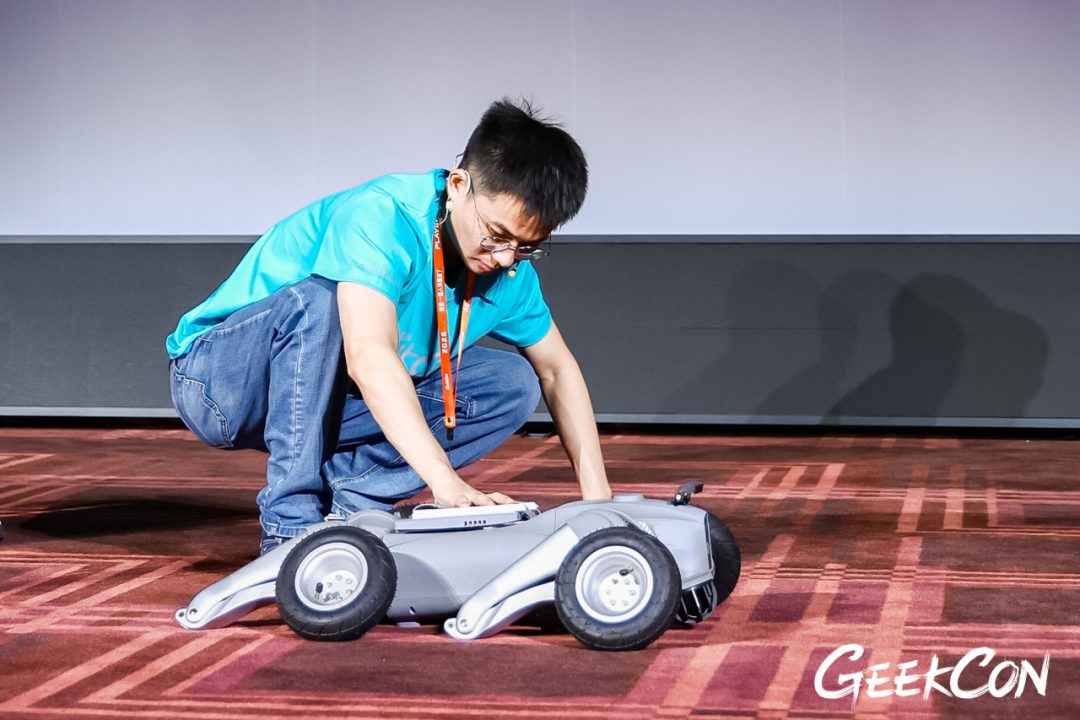
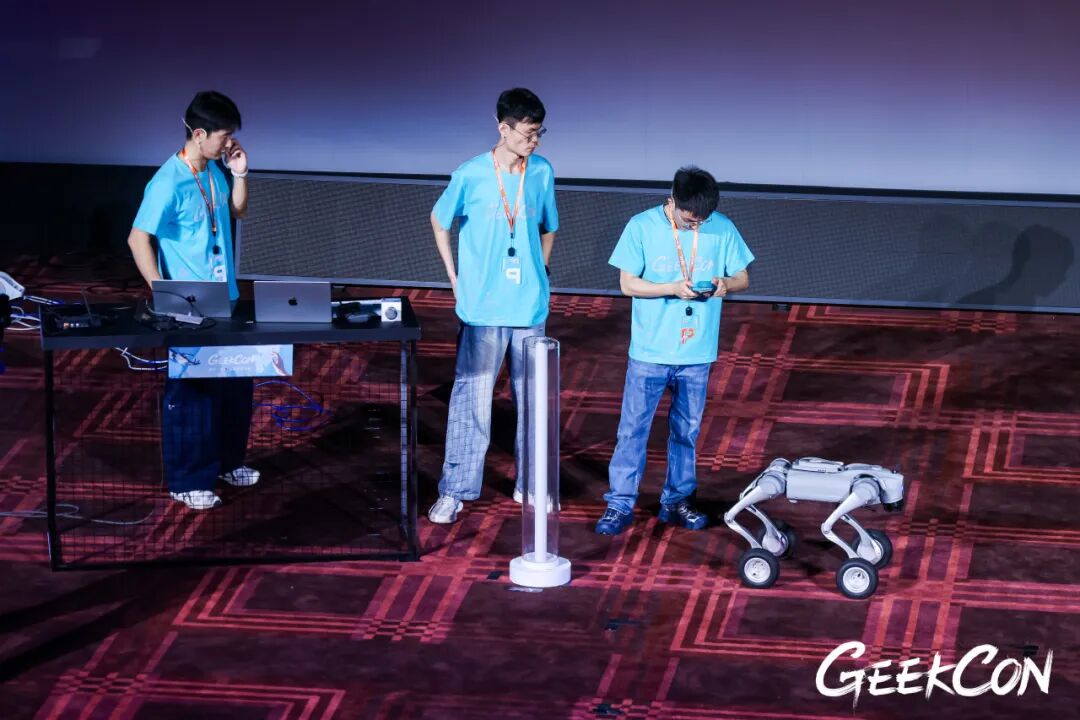
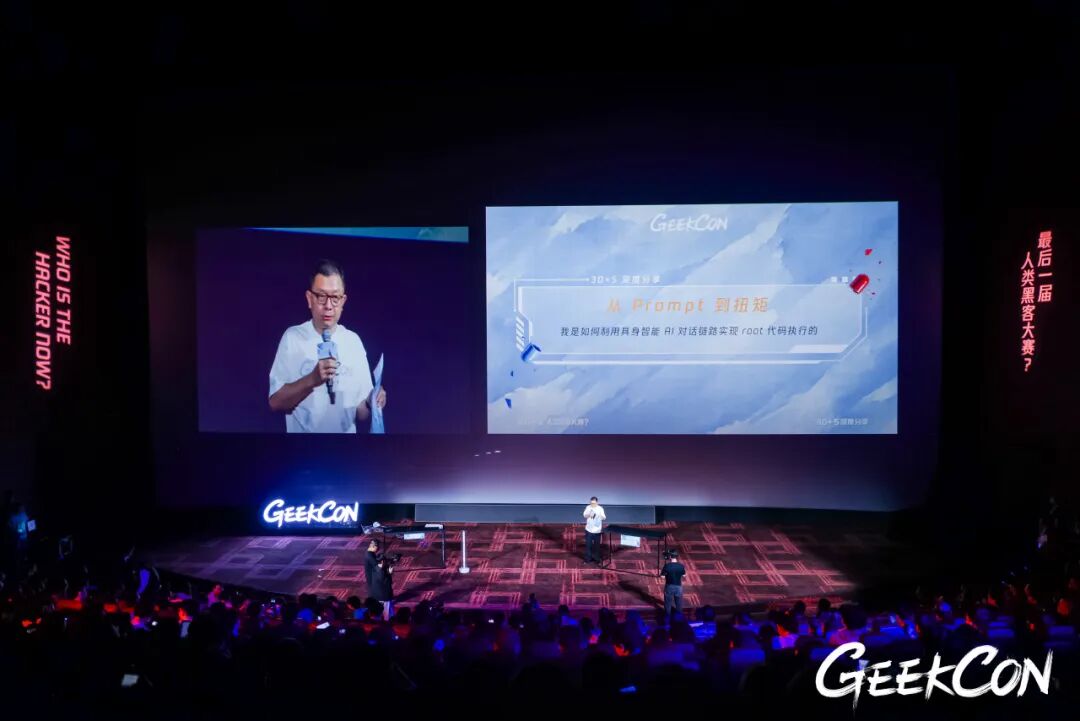
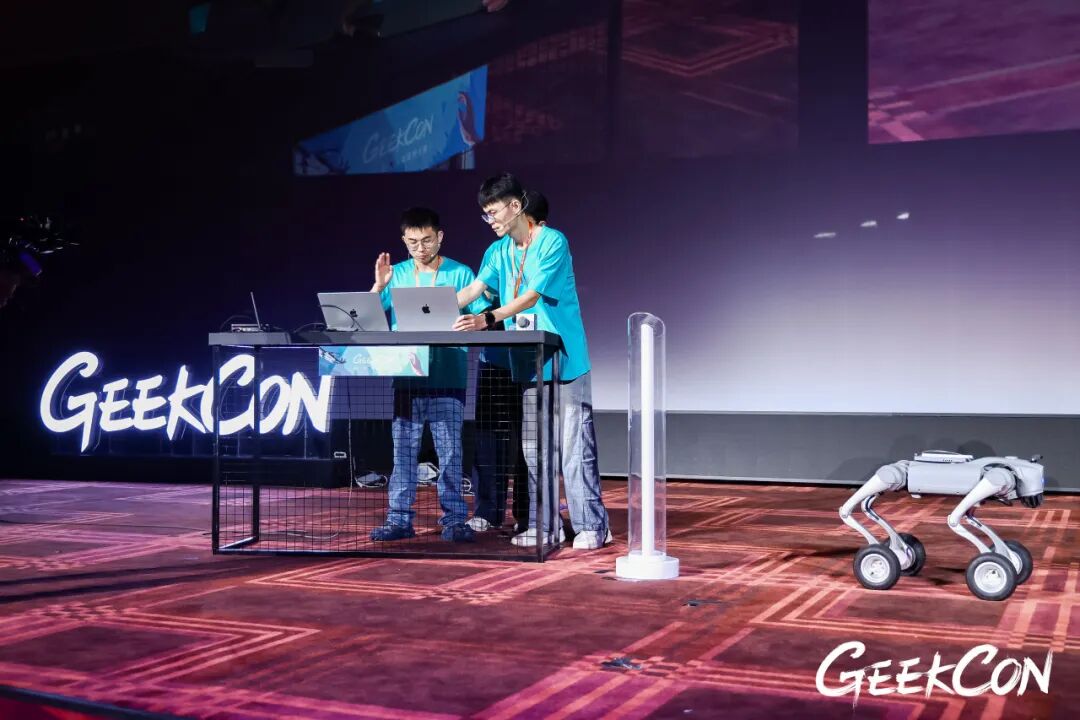
一句 AI 对话能否变成提权命令?本议题中揭示了深藏于 Unitree GO2/GO2-W 固件、AI Agent、DDS 控制总线与本地高权限服务中的认证与权限缺陷,详细展示了服务器身份验证缺失与 Shell 注入如何级联为 AI 对话链路到 root 命令执行的攻击链,以及本地 IPC 宽松权限如何让非特权进程提权。揭示了云端指令到物理执行之间仍存在可被利用的安全断层,对具身智能的纵深防御、总线访问控制与独立安全控制器设计具有重要参考价值。
(上下滑动查看更多)

(左右滑动查看更多)
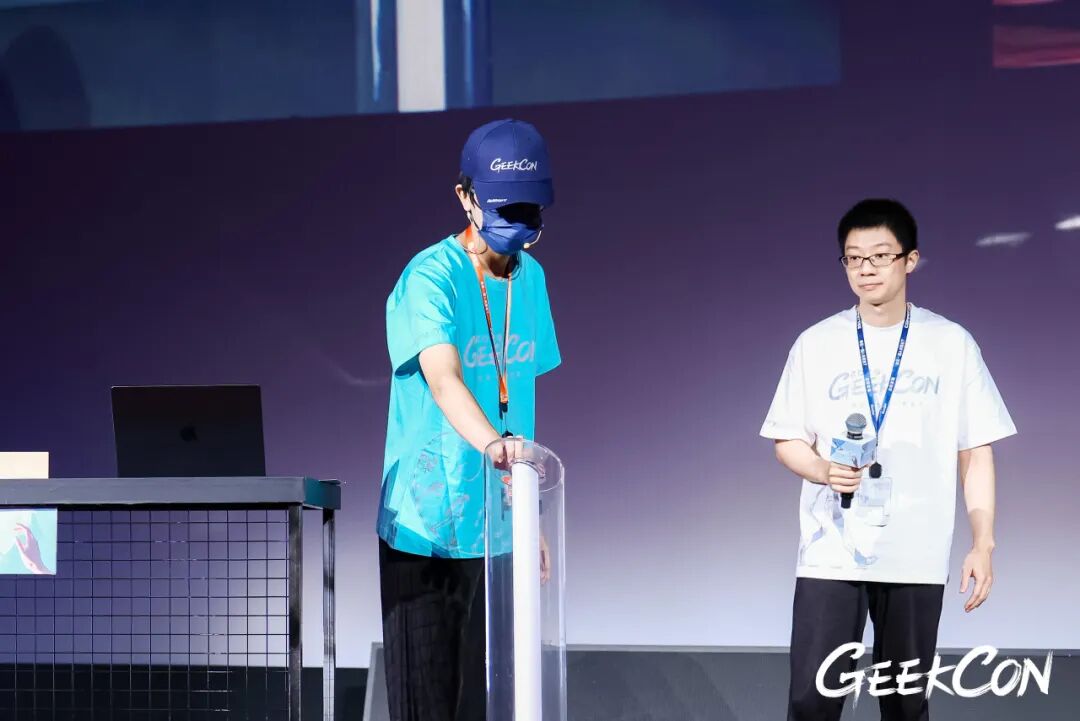
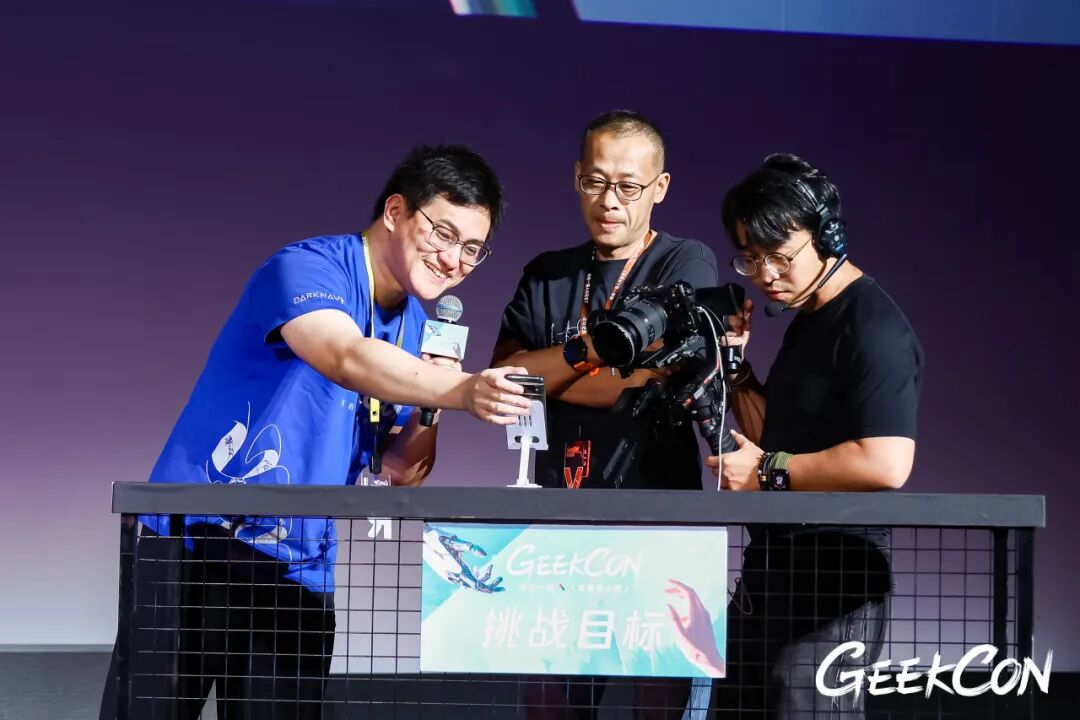
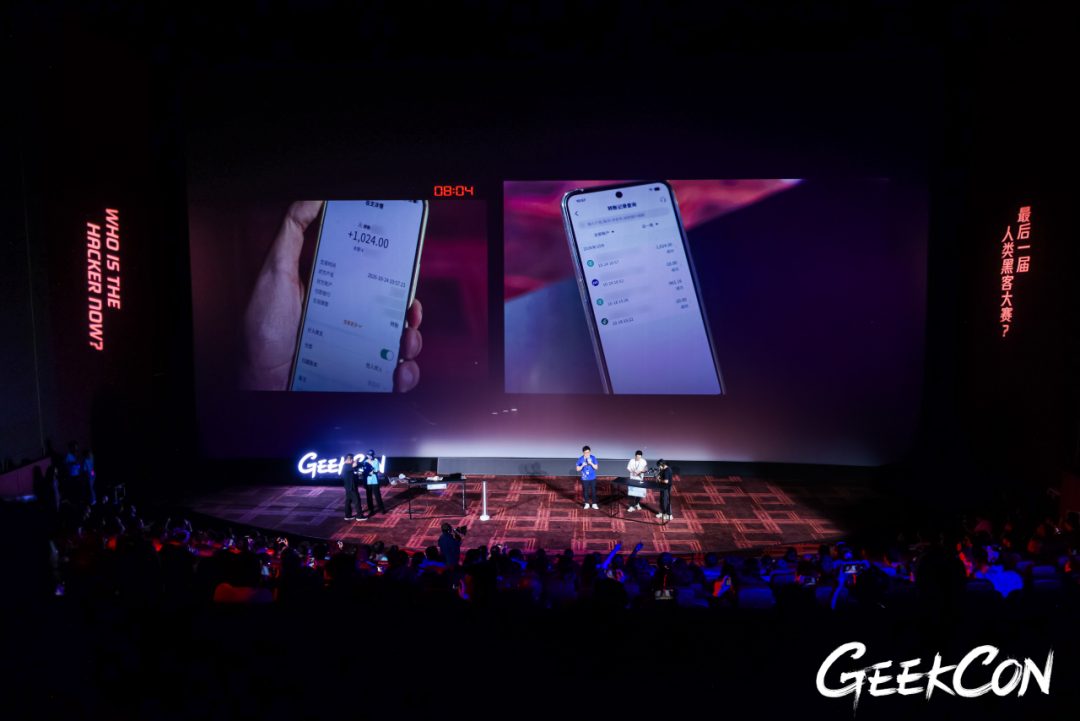
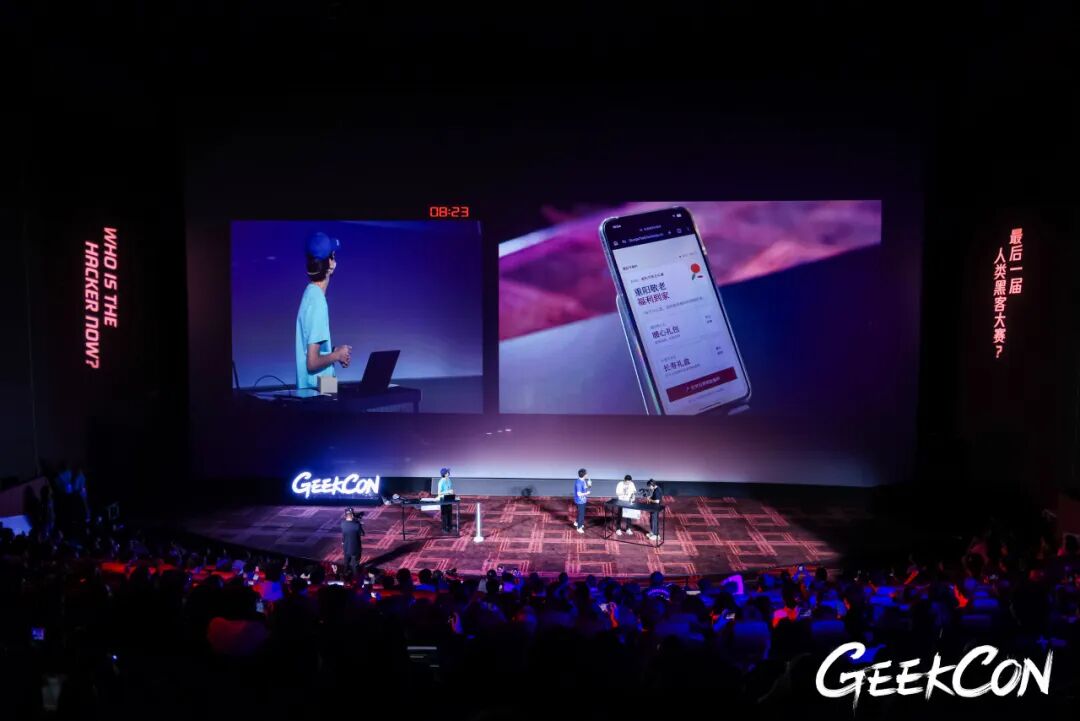
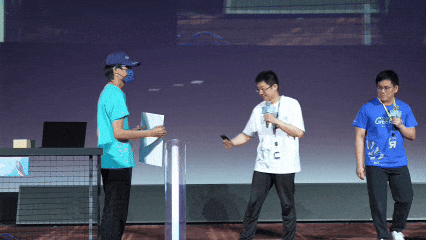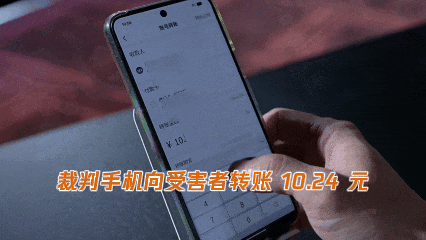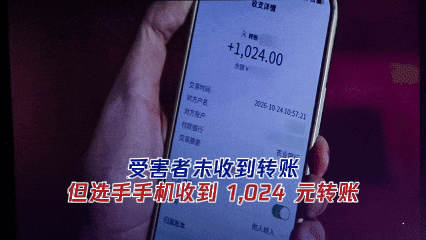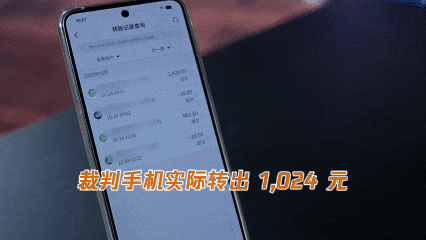
在本次银行转账安全挑战中,选手利用银行APP的未知缺陷,通过一条链接触发攻击,成功劫持银行APP转账流程,使得机主原本给亲友的转账最后都转到了选手的账户,并且能够篡改转账金额。整个过程直观展现了未知漏洞在金融场景中的潜在危害,也提醒我们,在AI时代,面对越来越隐蔽、成本越来越低的攻击手段,金融安全与用户信任正面临新的挑战。
(上下滑动查看更多)
(左右滑动查看更多)
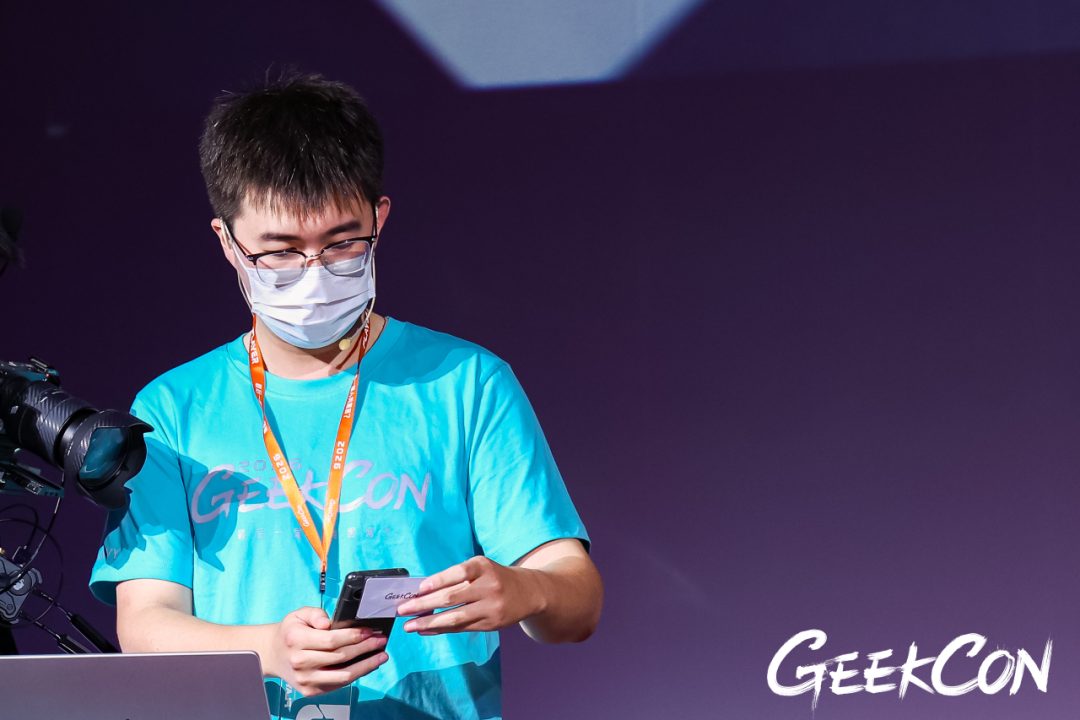
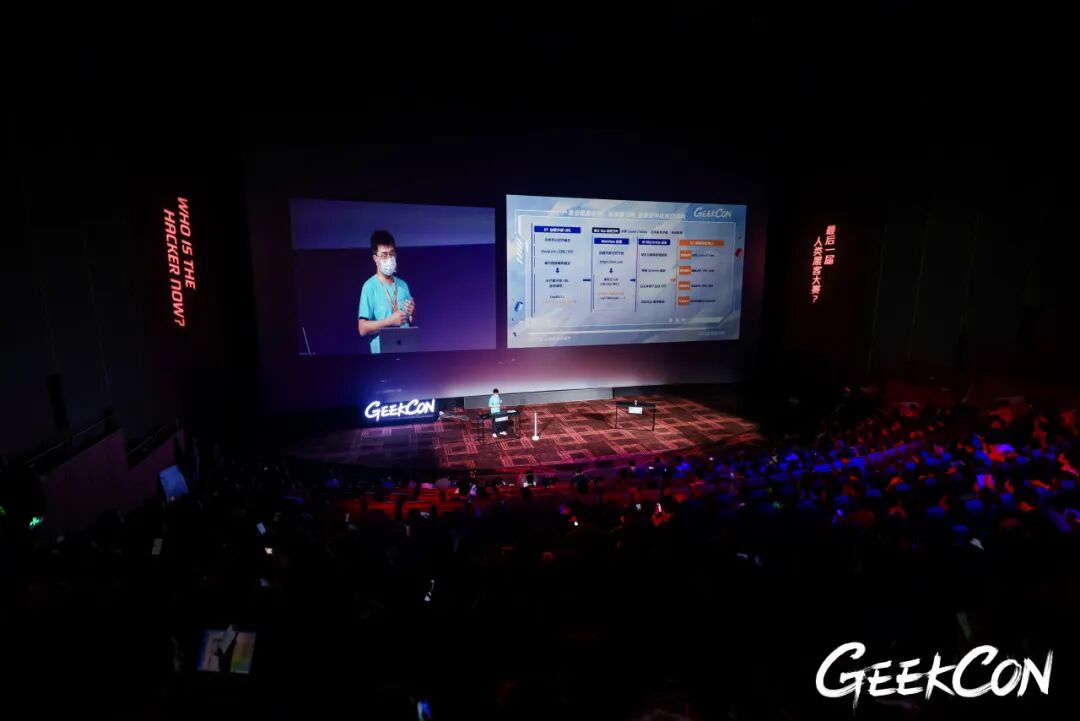
点开一条普通链接,为什么能让超级 App 瞬间失守?在国民级安卓应用广泛采用 WebView 与 JSBridge 混合架构的当下,容器对页面归属的一次错误判定,就足以让攻击者接管核心原生权限。本议题基于对多款头部 App 的深度实测,拆解多类高频出现的容器鉴权失守 Pattern,还原从突破信任边界到任意文件读写与代码执行的完整攻击范式,并现场演示“一条链接控制某头部 App 进行蠕虫式传播”的震撼 Demo。
(上下滑动查看更多)
(左右滑动查看更多)
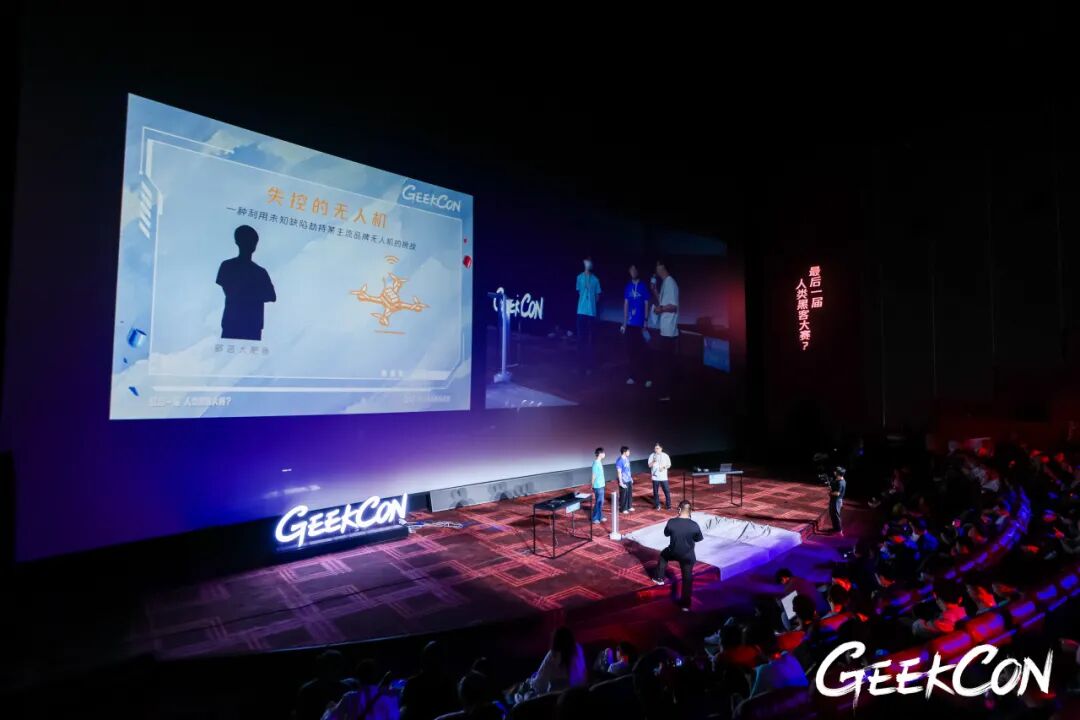
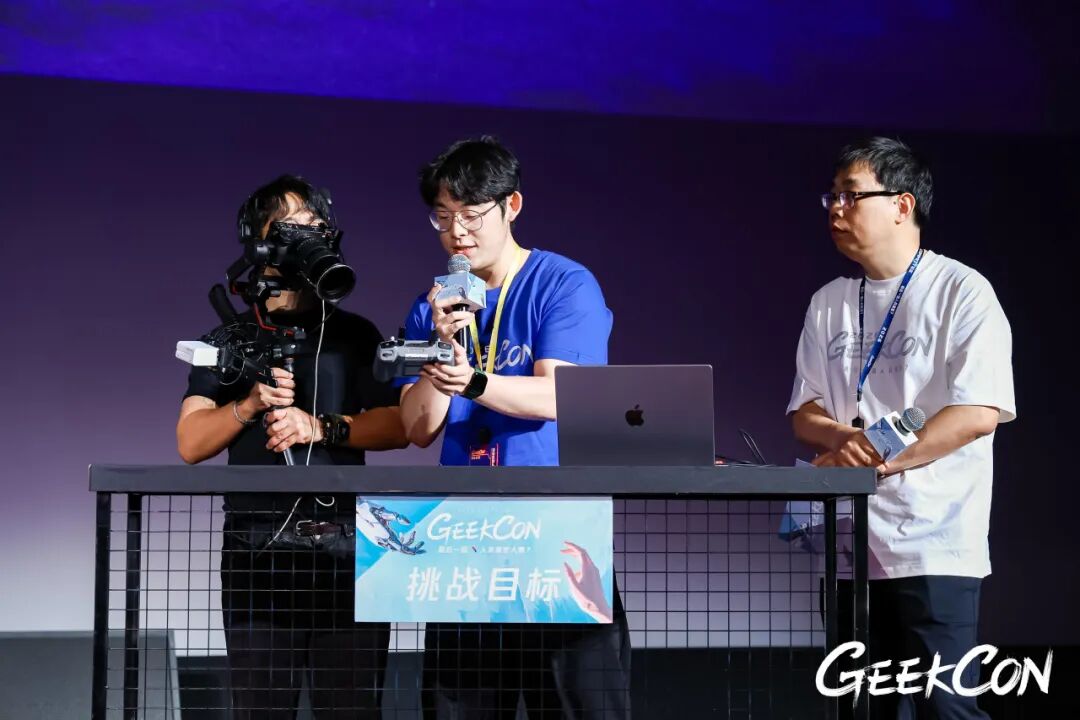
隔空劫持无人机,突破电子围栏限制?匿名选手利用未知漏洞,远程控制了某主流品牌无人机,随后绕过裁判在现场设置的电子围栏,完成起飞。从远程接管到突破飞行限制,这项挑战展示了软件安全缺陷如何影响无人机的实际行为,也揭示了智能设备系统安全与现实世界安全之间的紧密联系:一旦底层控制权限失守,原本用于约束飞行行为的安全机制,也可能随之失效。
(上下滑动查看更多)
(左右滑动查看更多)
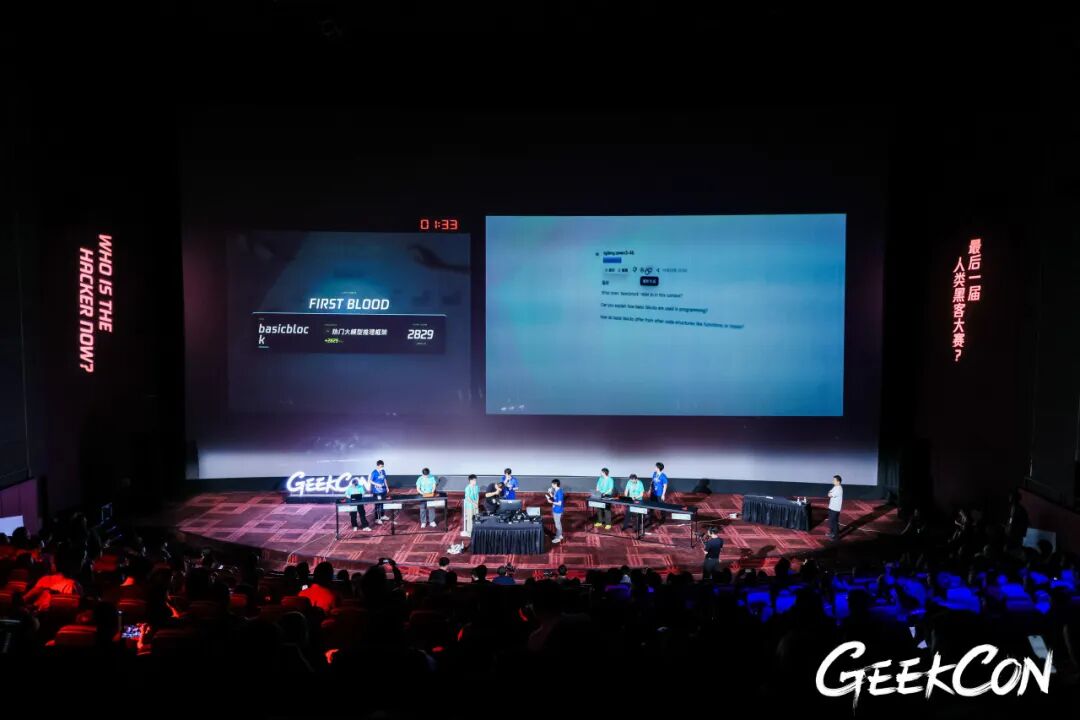
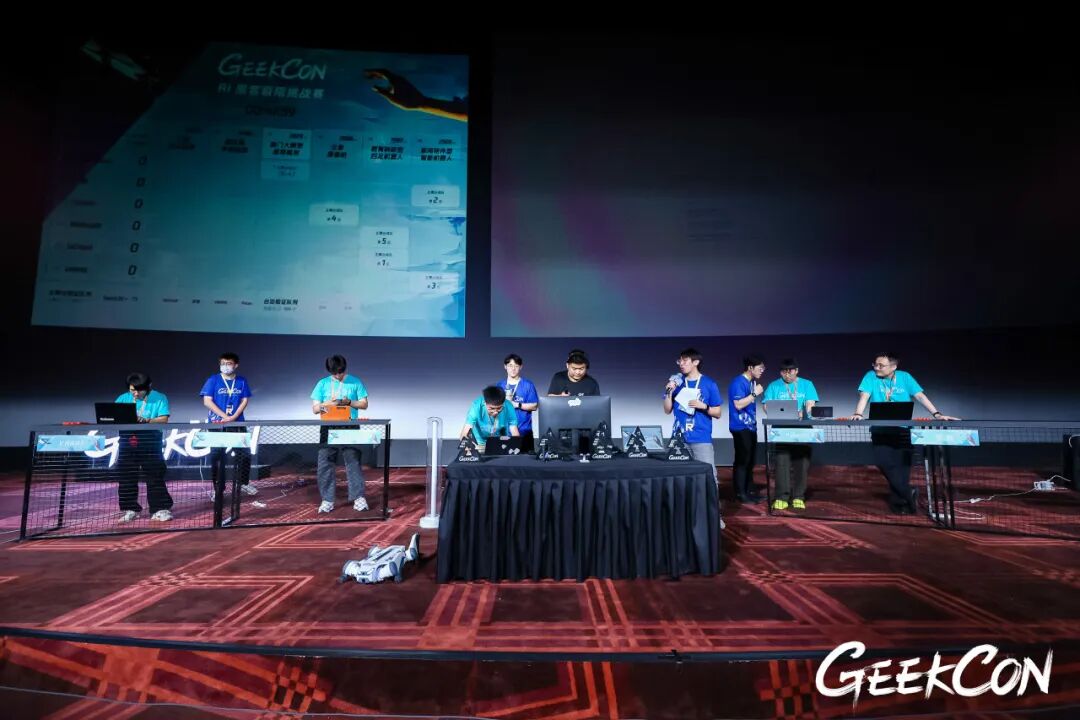
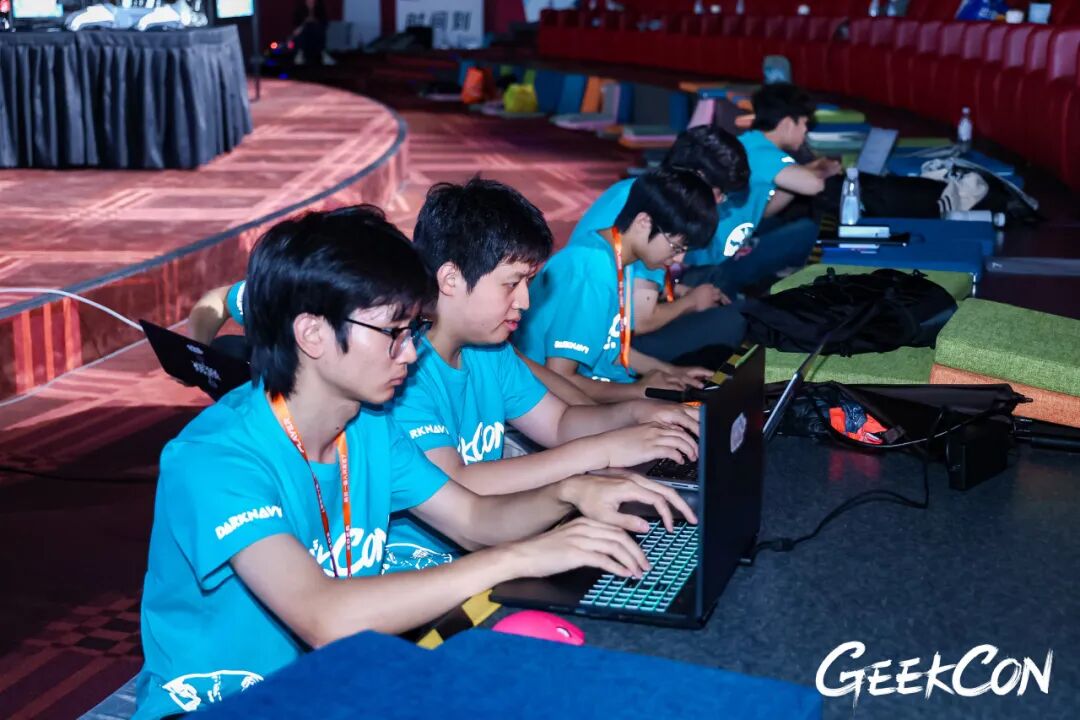
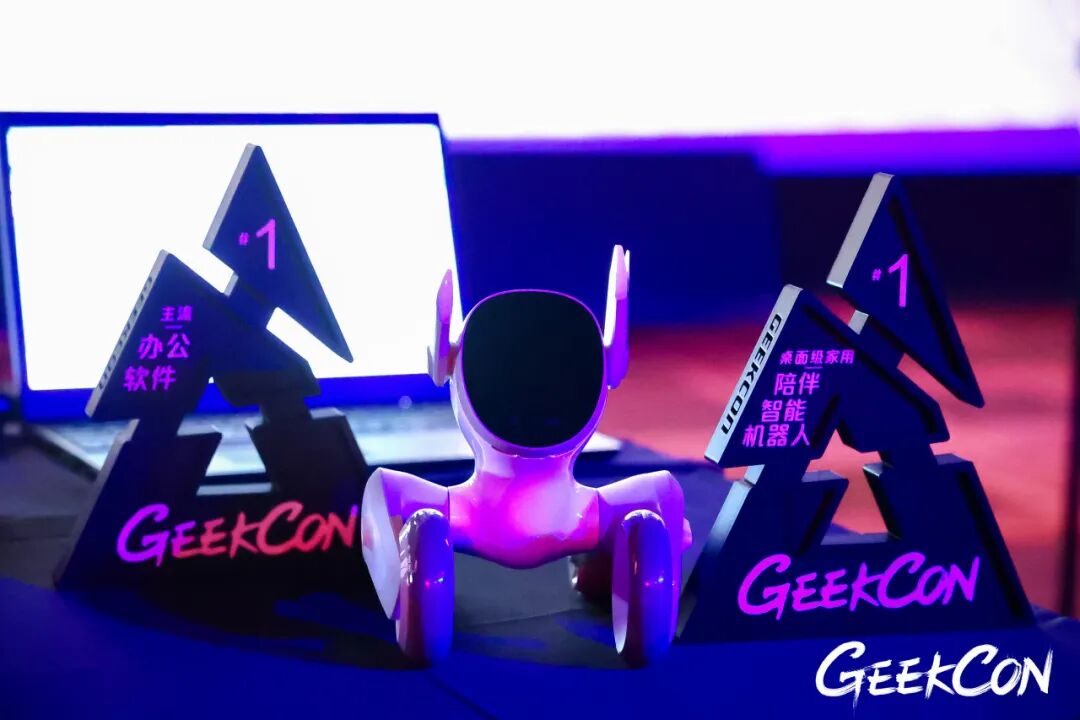
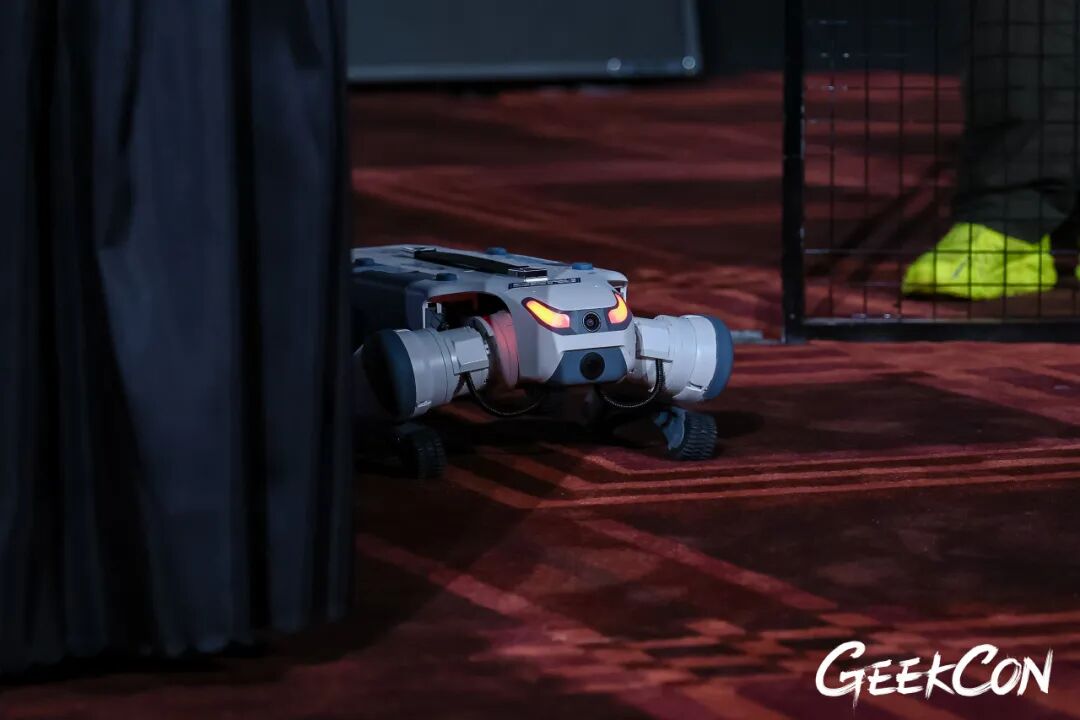
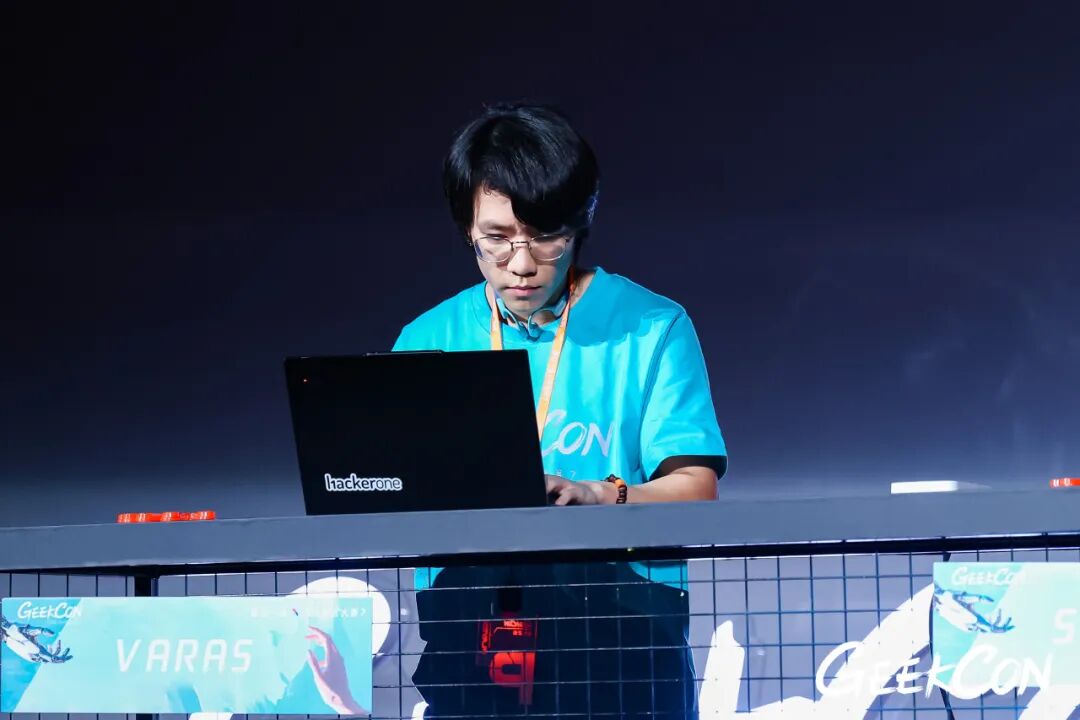
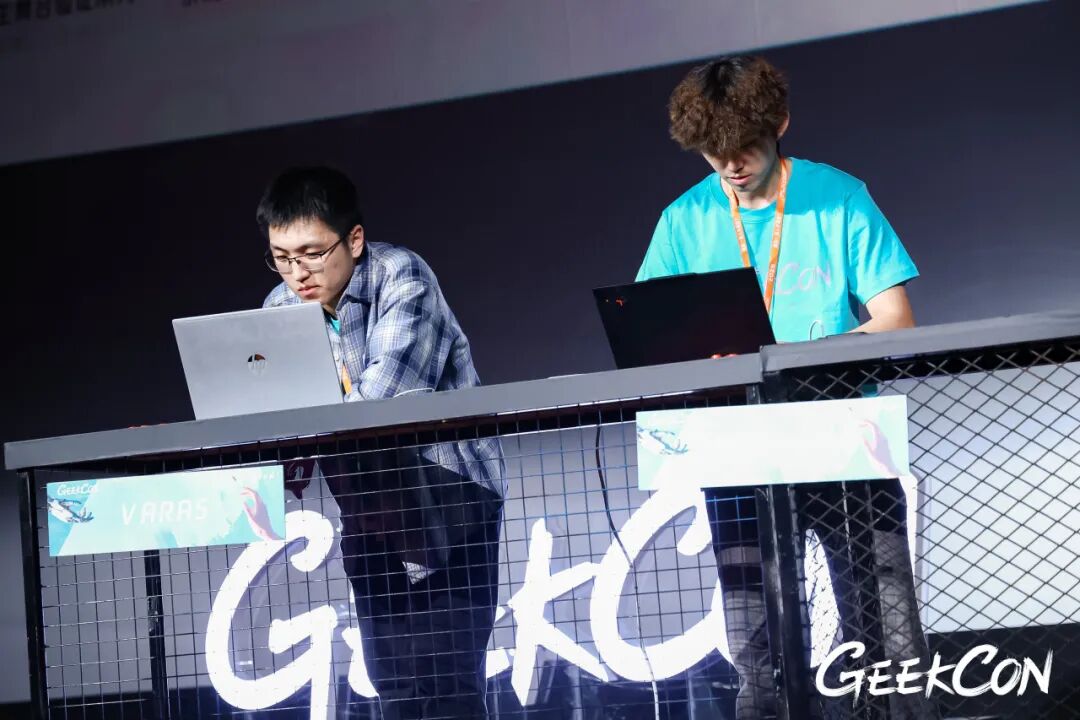
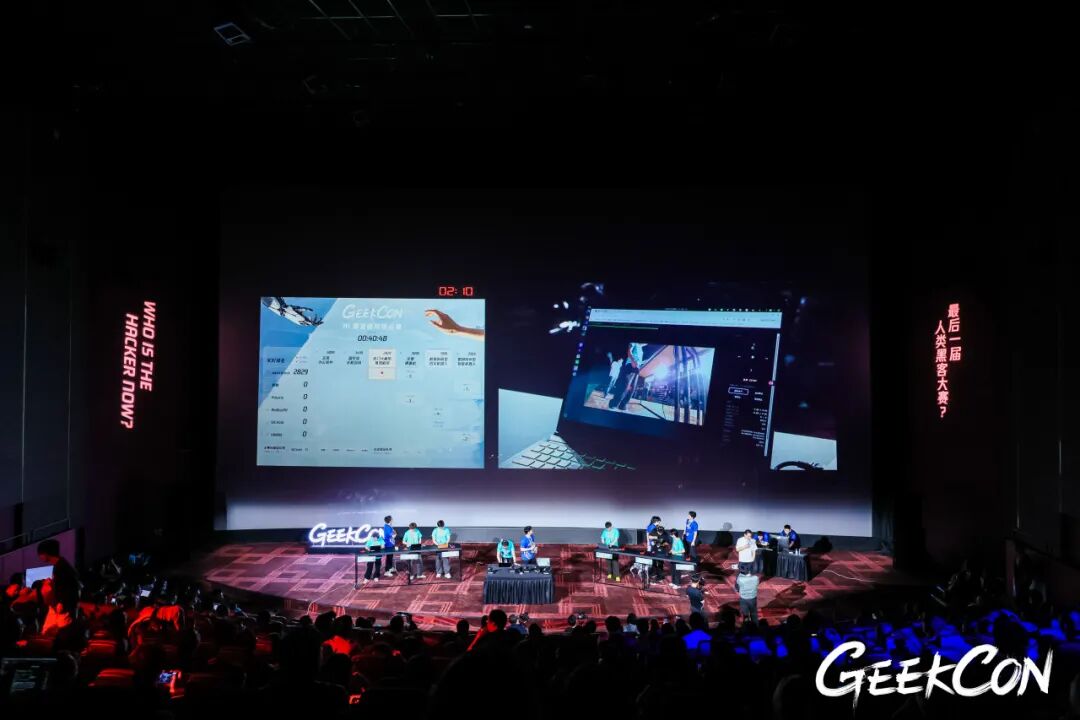
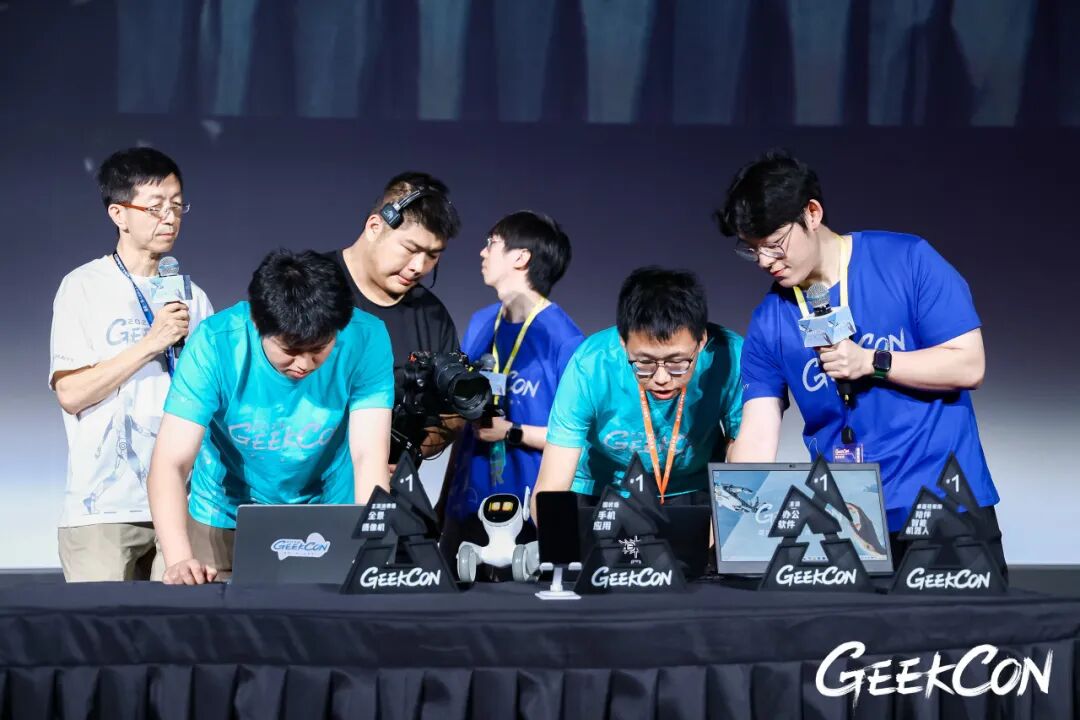
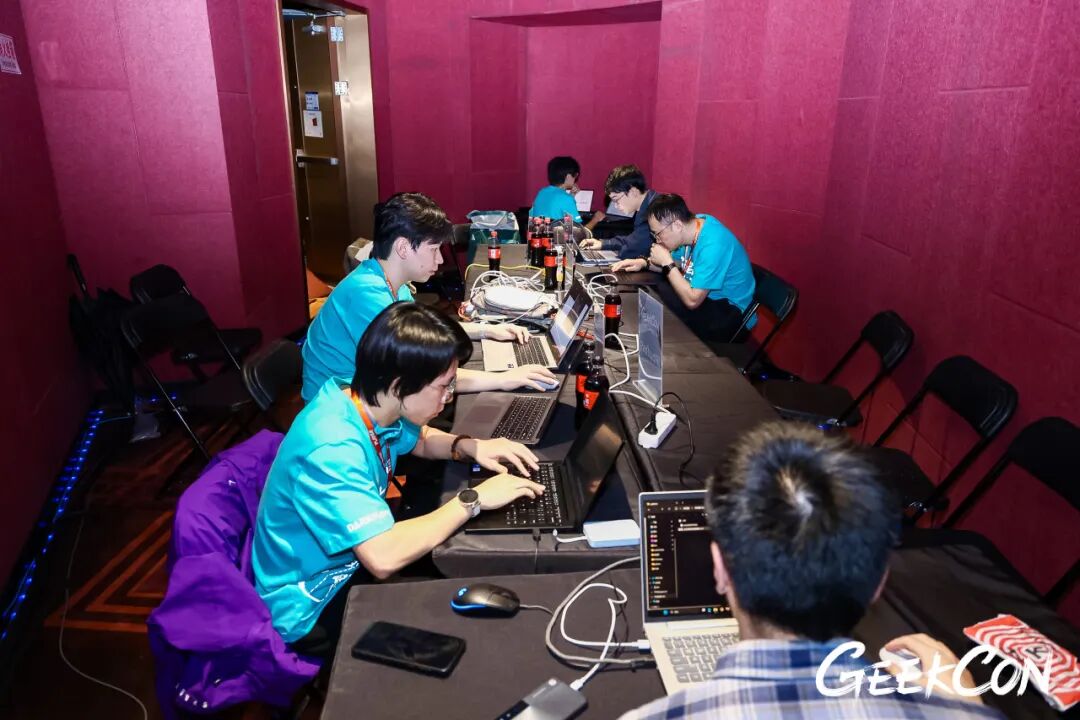
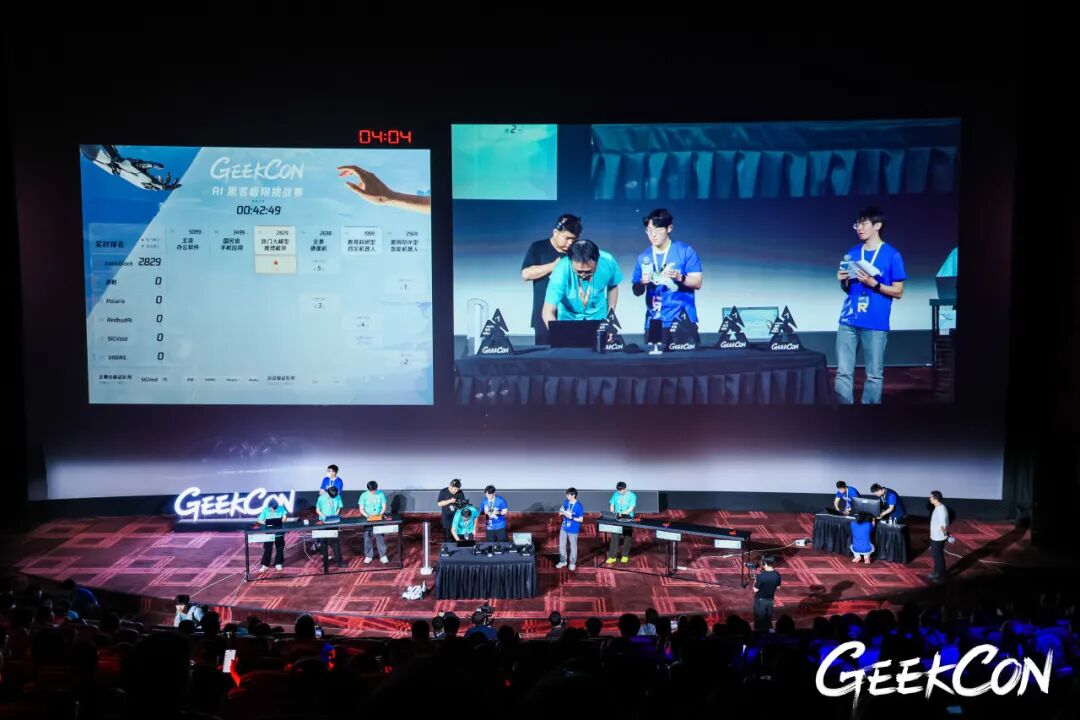
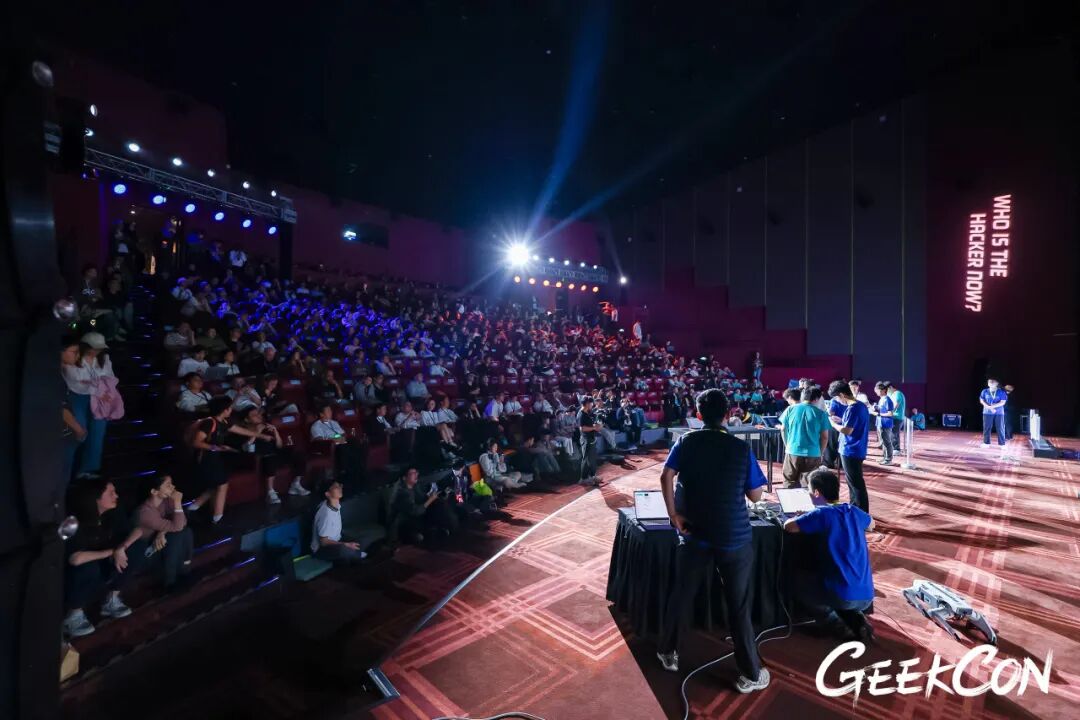
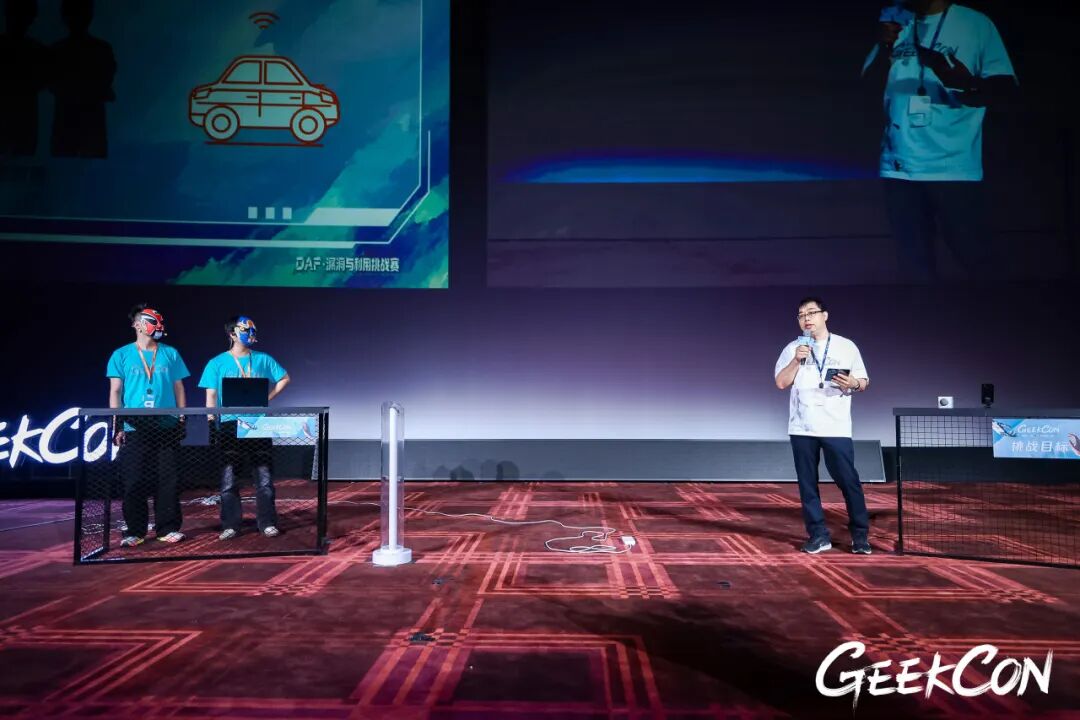
AI黑客极限挑战赛:赛题现场揭晓,仅40分钟便攻破AI基础设施?面对涵盖国民级应用、主流办公软件、开源大模型推理框架、全景摄像机、四足机器人、家用智能陪伴机器人六类目标,六支参赛战队借助AI在一个下午内接连破局:从一条消息突破办公软件防线,到通过无线网络远程劫持四足机器人与全景摄像机,全场目标累计攻破11次,最终仅两类未被攻破。这项挑战展示了AI对漏洞利用效率的重塑,也揭示了AI时代安全态势的深刻转变:当攻击时间窗口被极度压缩,传统安全防线正面临严峻考验。
(上下滑动查看更多)
(左右滑动查看更多)
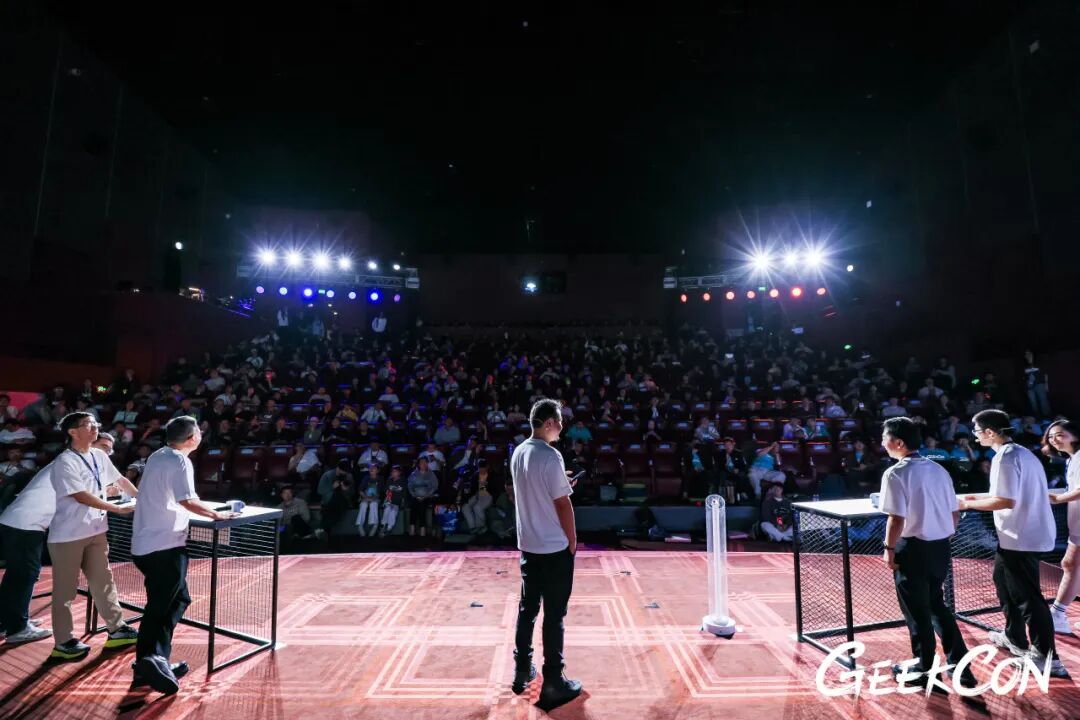
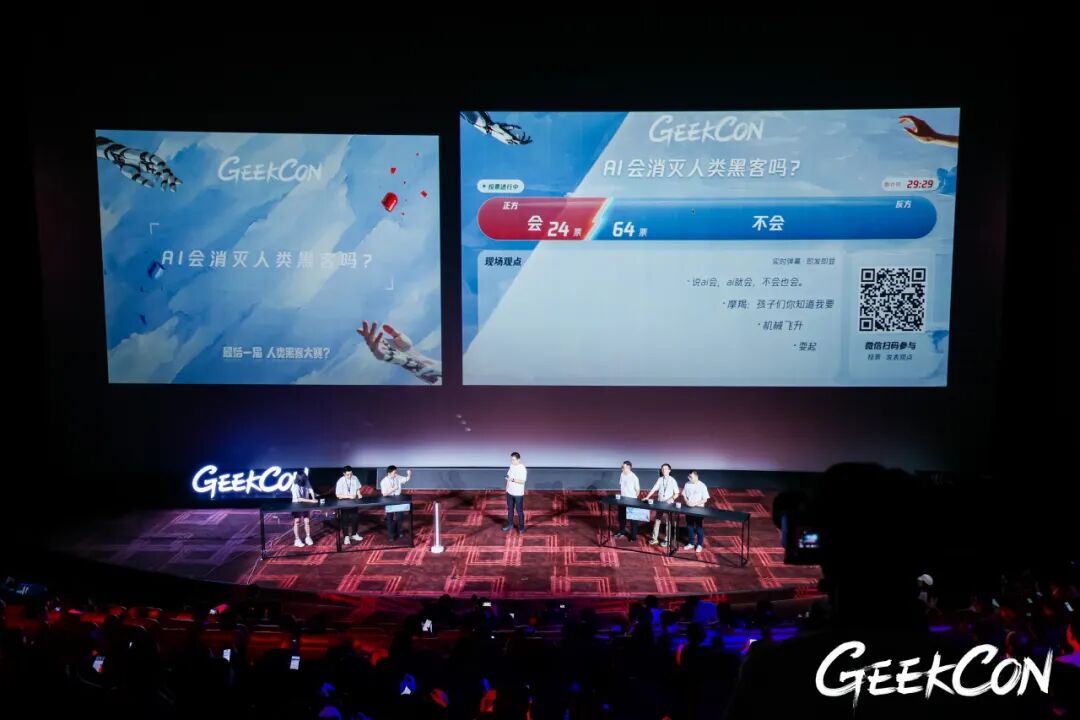
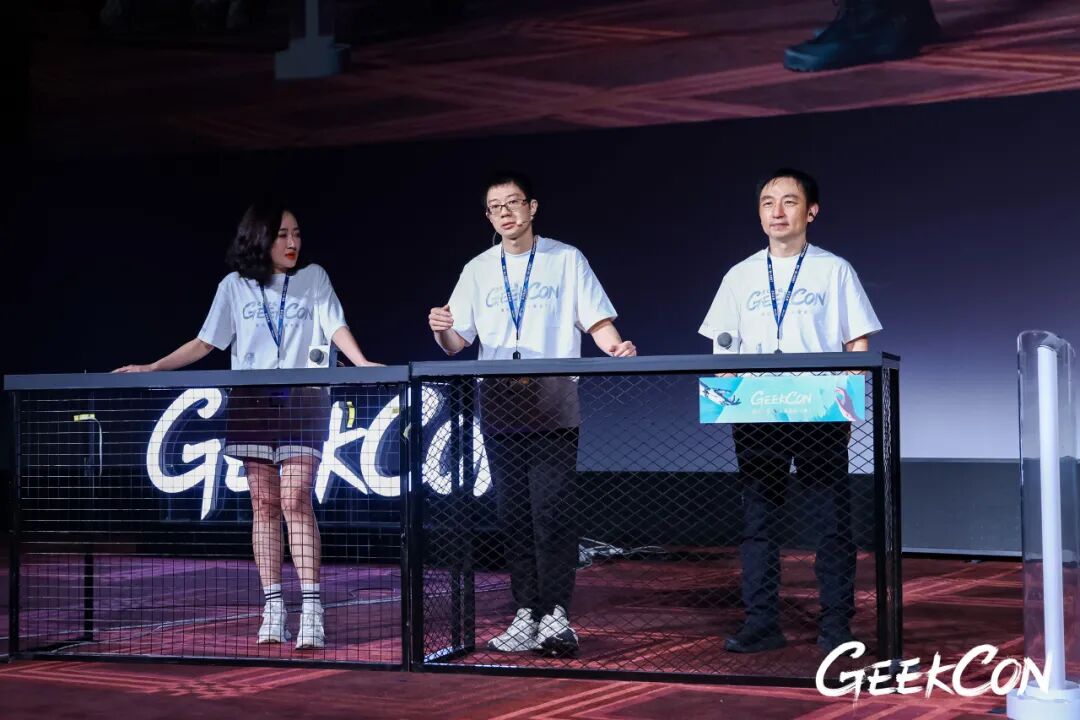
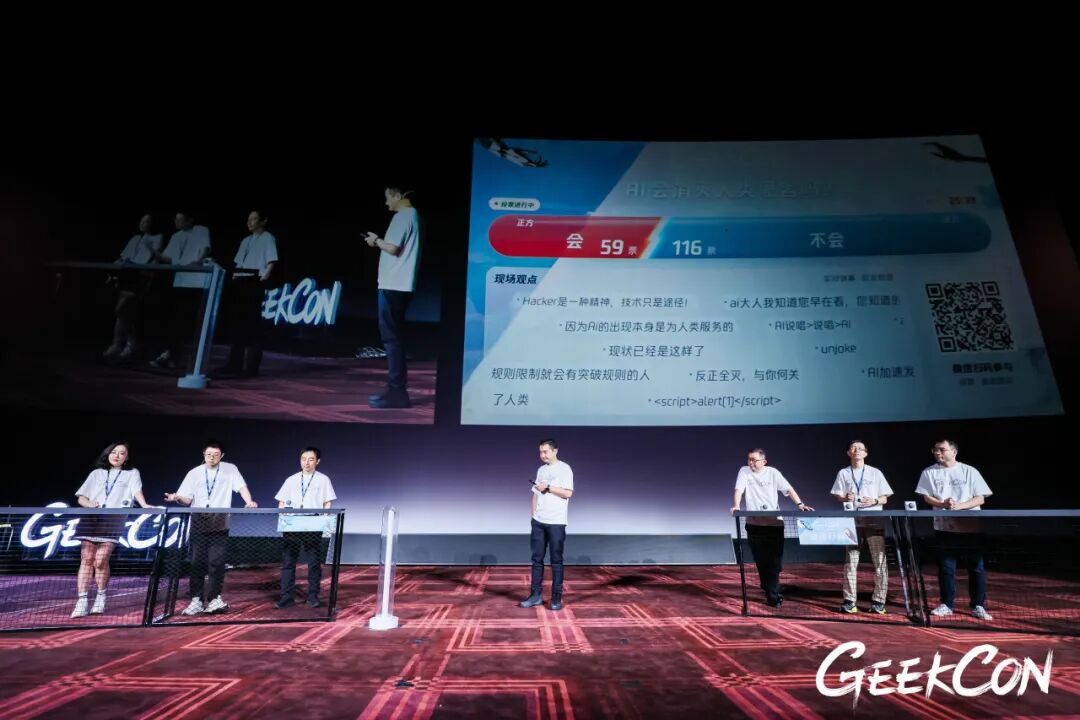
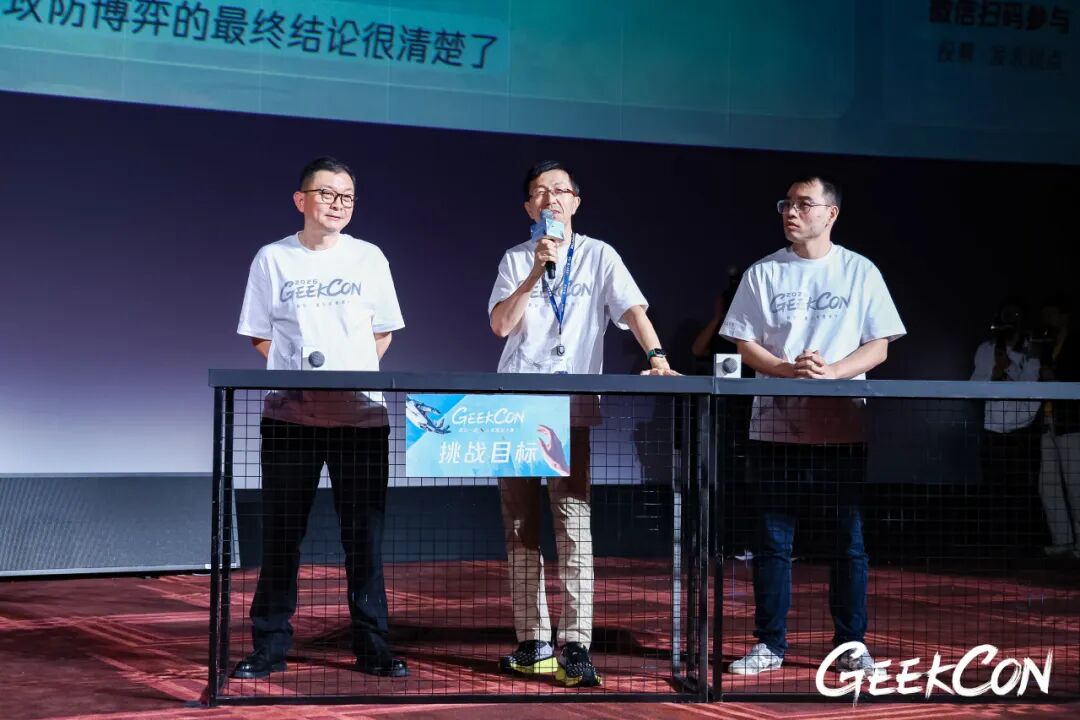
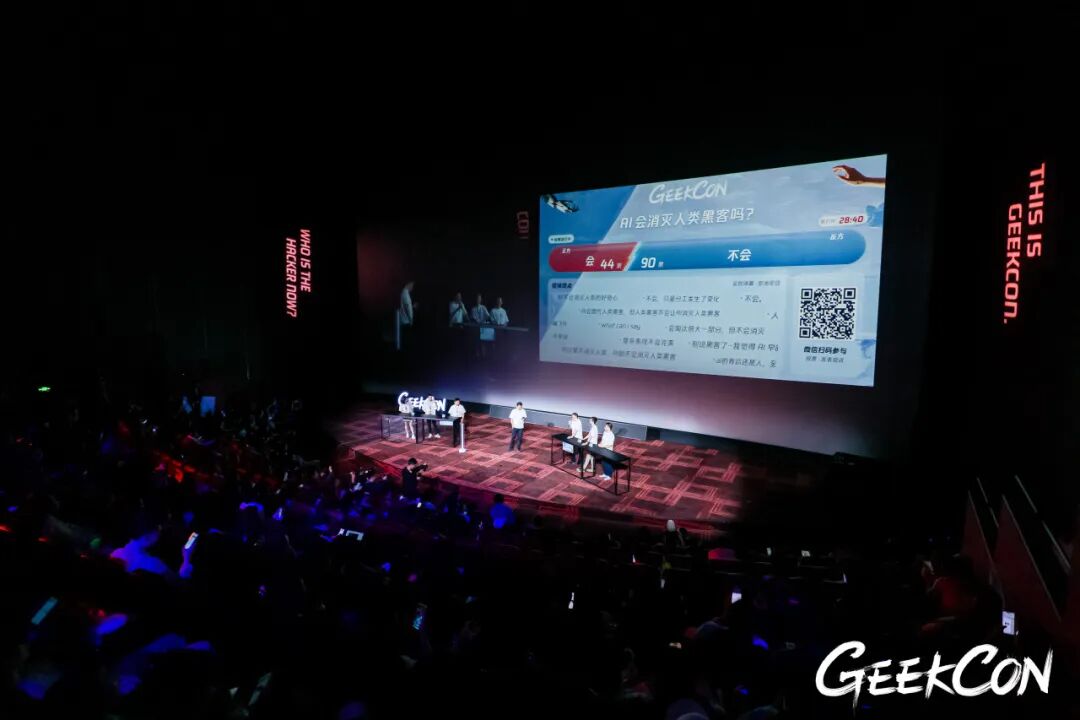
AI 会消灭人类黑客吗?GEEKCON 2026 邀请六位组委展开正面交锋。一方认为,AI 正在接管传统黑客技能,人类的技术优势所剩无几;另一方相信,只要人类还在探索未知,黑客就不会消失。现场投票中近四成的观众看到了黑客职业的退场,而六成仍相信人类不会退场。 当 AI 已经改变攻防的方式,我们更想追问:传统黑客的时代正在结束吗?而下一个时代,又需要怎样的黑客?
(上下滑动查看更多)
(左右滑动查看更多)
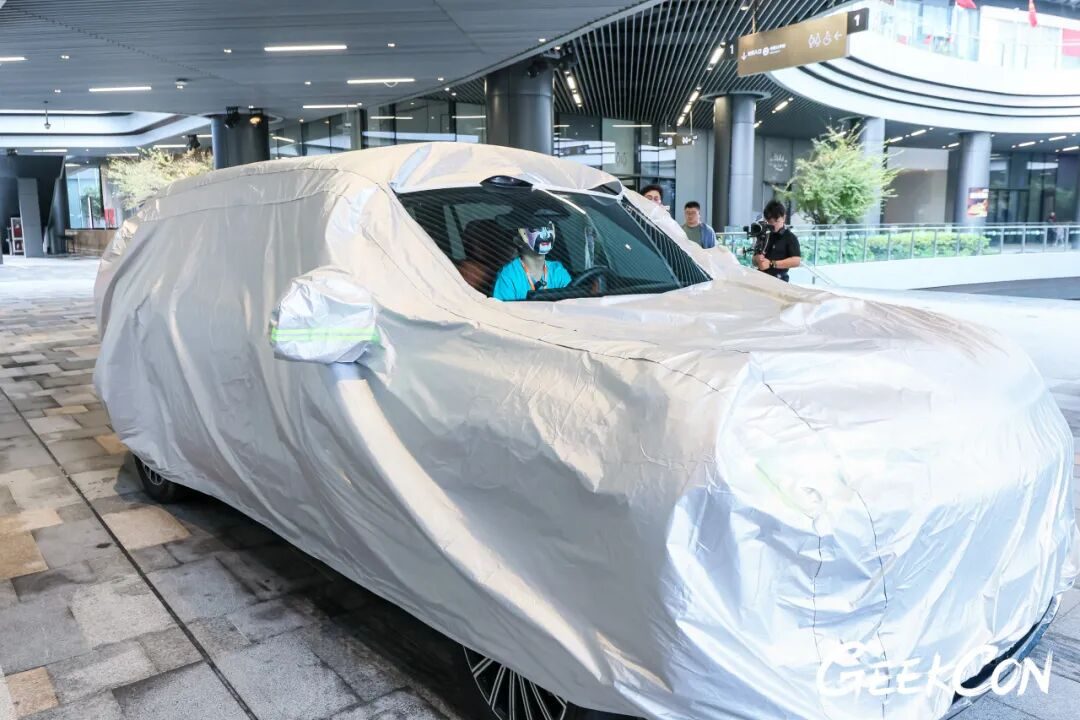
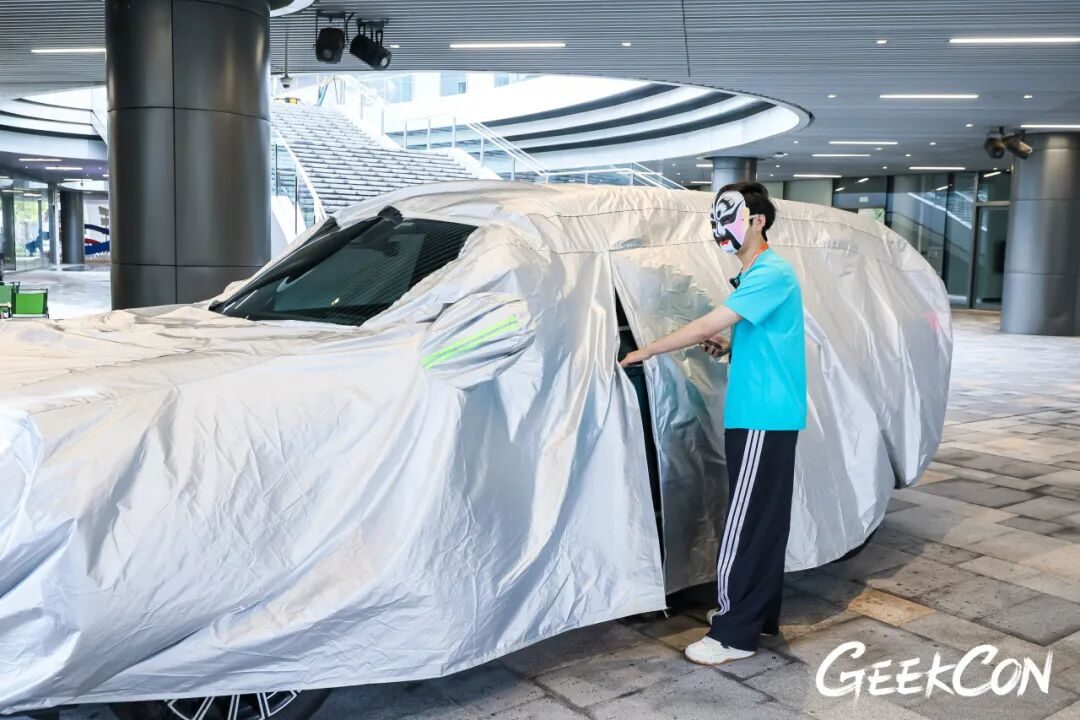
智能汽车不断升级,你的爱车在 2026 年还能被黑客一键开走吗?在本次挑战中,选手利用未知缺陷,成功隔空窃取了车主凭据,并进一步实现了车辆解锁、启动及开走。整个过程直观展现了智能汽车从数字身份失守到车辆控制权被夺取的潜在风险,也为智能汽车的身份认证、远程控制与行驶安全提个醒。
(上下滑动查看更多)

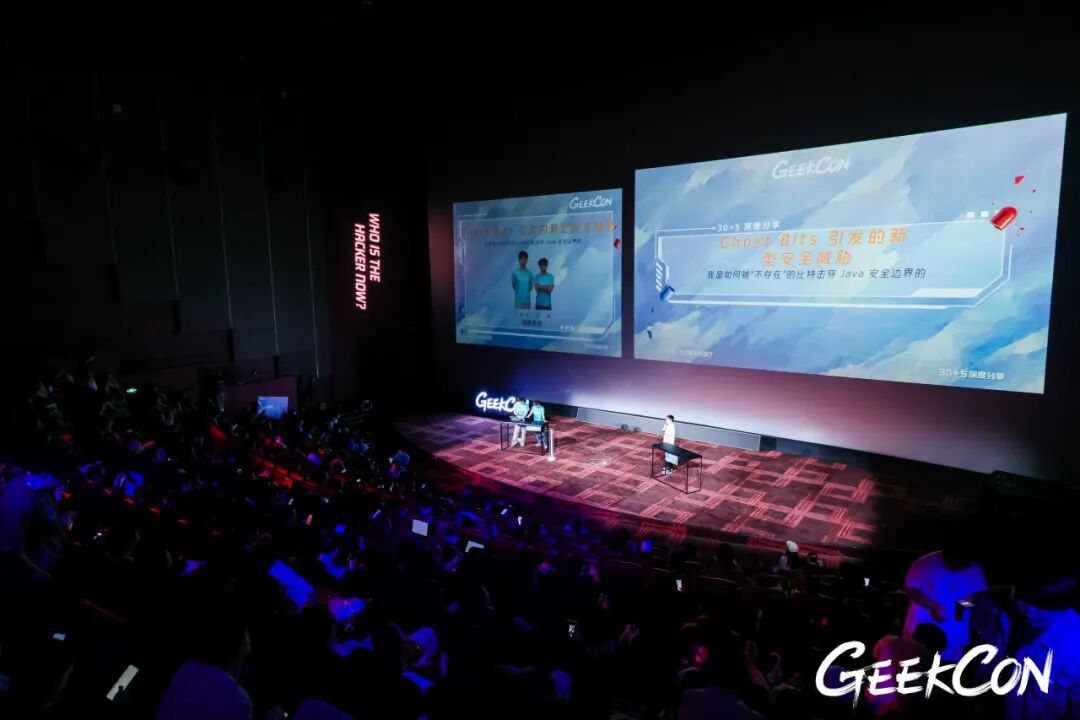
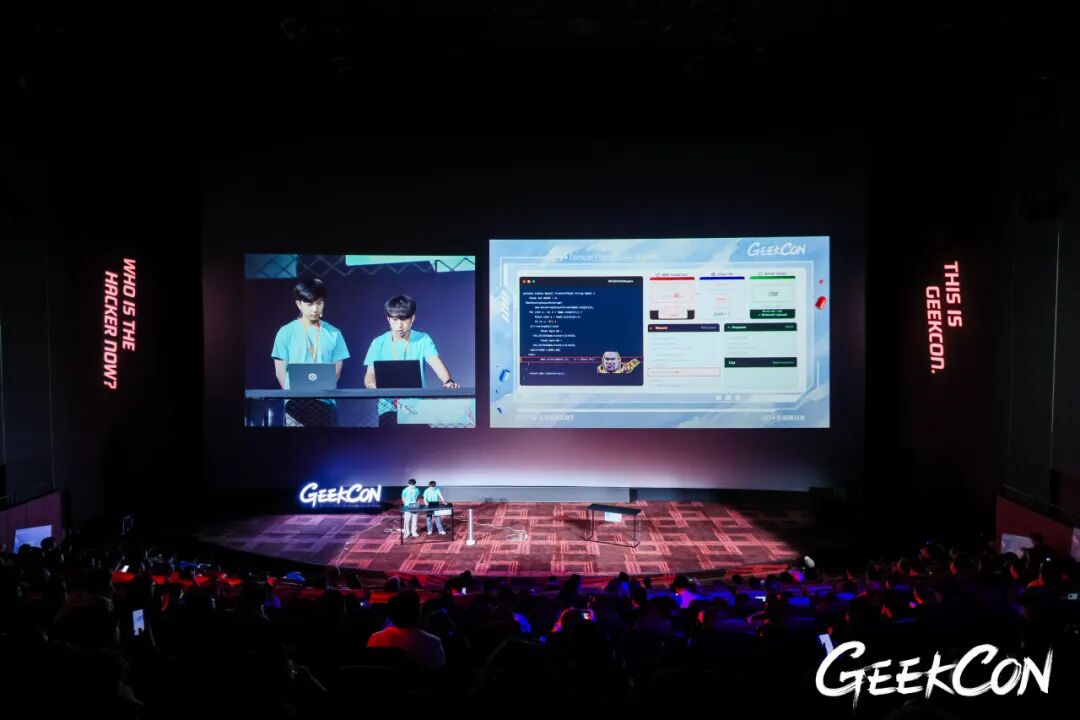
(左右滑动查看更多)
本议题揭示了 Java 中 char 强转 byte 时高 8 位静默丢弃所引发的 Ghost Bits 攻击面:大量 Unicode 字符经 (byte)ch、ch & 0xff、write(ch) 等操作坍缩为相同 ASCII,形成 WAF 宽字符串与应用收窄字节间的语义差。演讲者展示了 BCEL、JSON、文件上传、URL 解码、Base64 及历史 CVE 补丁绕过,并借此发现 Openfire 认证绕过、Spring Boot Jetty 任意文件读取、SMTP 命令注入、JDK HttpServer CRLF-to-XSS 等真实漏洞,证明其跨 JVM 与 Node.js 生态,对编码安全、WAF 绕过与补丁审计具有重要参考价值。
(上下滑动查看更多)
(左右滑动查看更多)
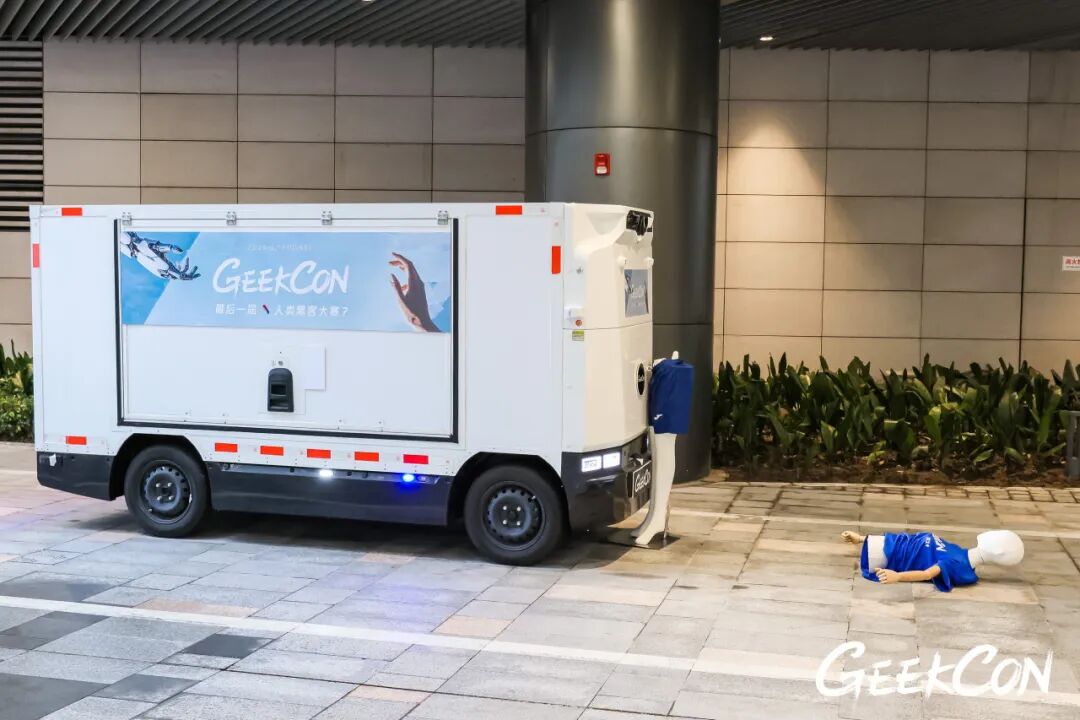
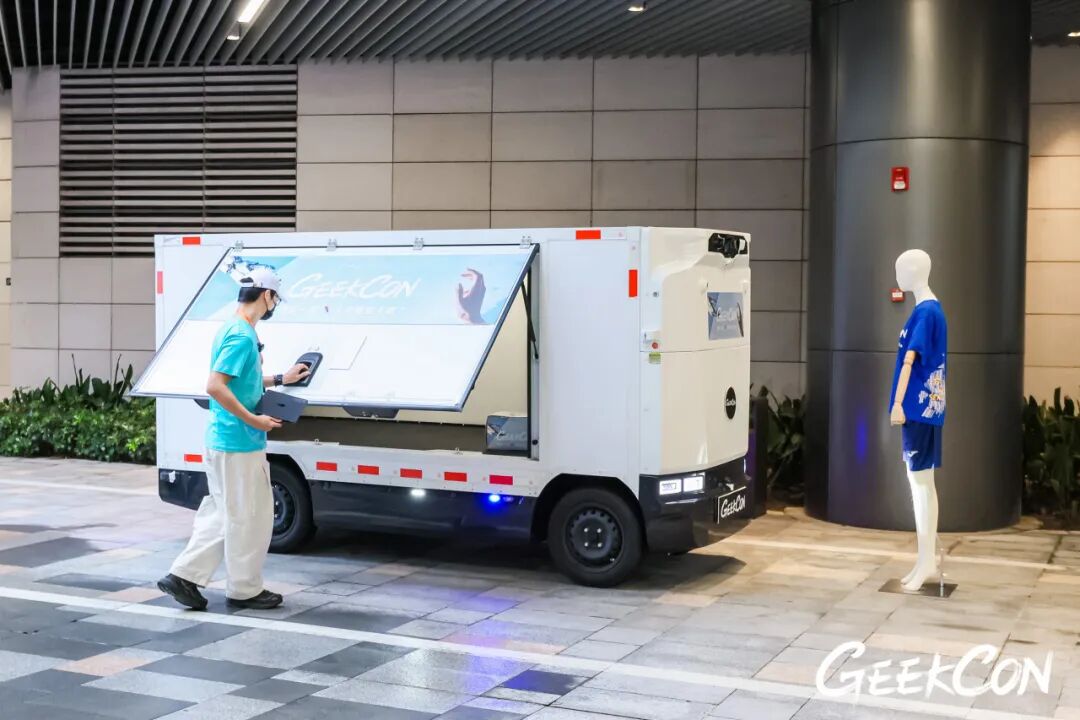
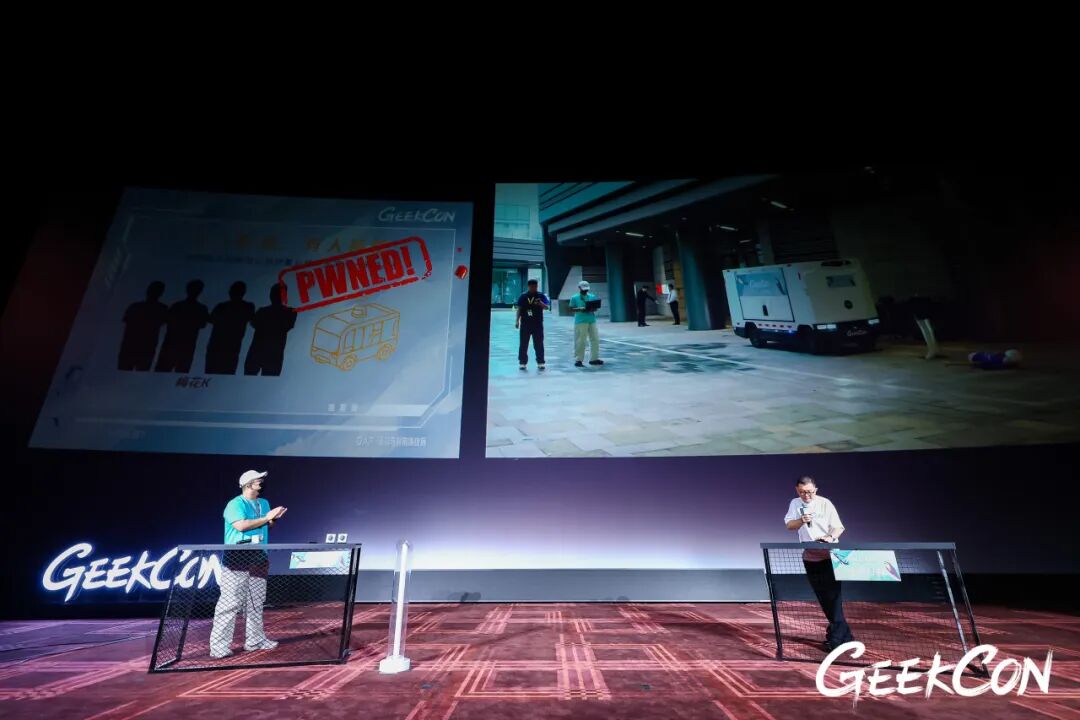
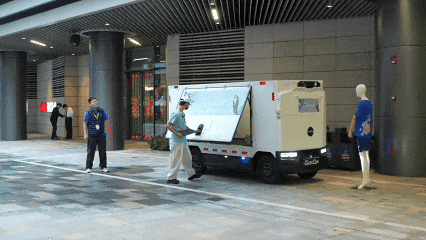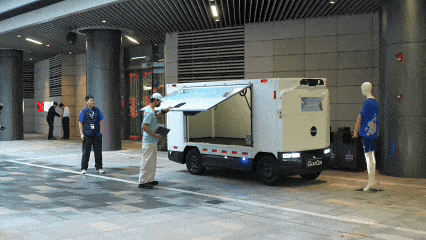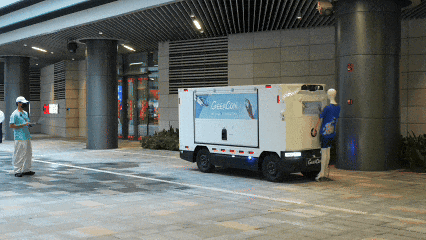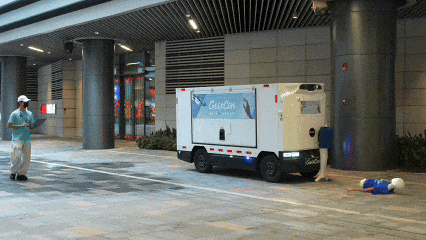
在本次项目中,选手向一台已关机锁定的主流商用无人配送车发起挑战:在不接触管理员手机的前提下,利用未知漏洞近场强行启动车辆、解锁车门并取出物品,再进一步突破无人车原有自动防碰撞限制,操控车辆撞倒假人。挑战聚焦车辆访问控制与主动防撞两道防线,揭示无人配送设备遭到劫持后可能引发的财产损失和交通安全风险。
(上下滑动查看更多)
(左右滑动查看更多)
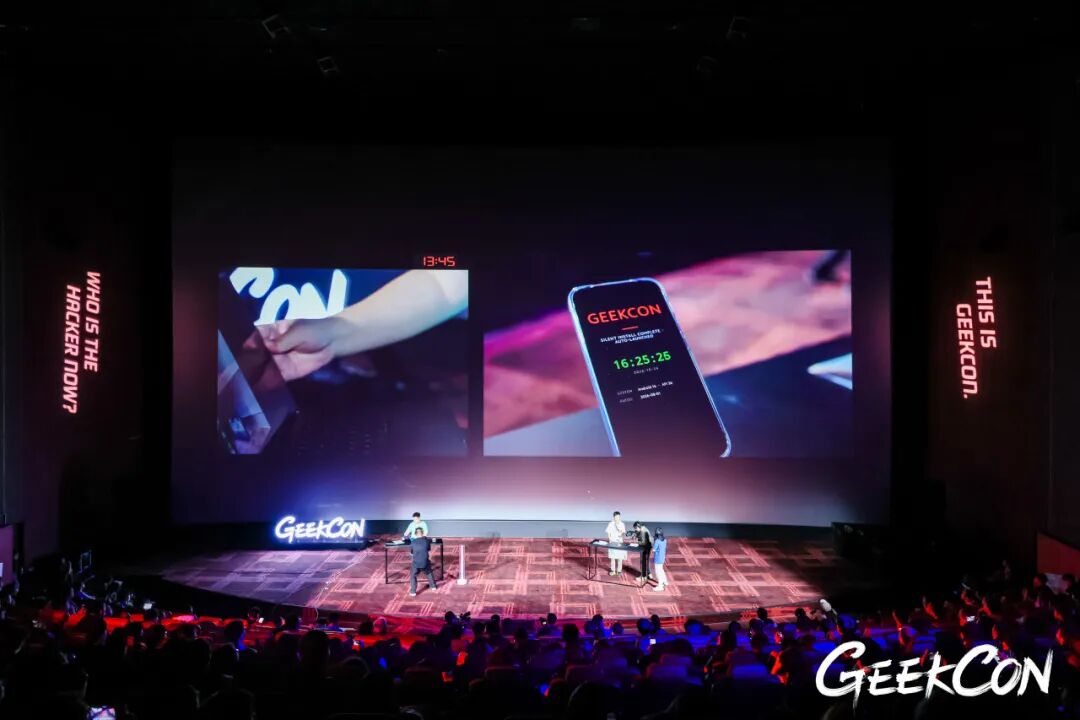
二维码让生活更加便捷,却也可能成为隐私泄露的入口。在本次“安装无声,窃密有数”挑战中,选手利用未知缺陷,向两台不同品牌的主流安卓手机发起攻击,成功实现指定应用静默安装、相册照片窃取、后门植入及远程控制。整个过程直观展现了移动端系统级漏洞的潜在危害,也为智能终端安全与个人隐私保护敲响警钟。
(上下滑动查看更多)
(左右滑动查看更多)
演讲者在本议题中揭示了 fastjson 1.2.83 上借助 AI 挖掘的全新利用路径,展示了在本地 JDK 与 Spring Boot 场景下不依赖传统爆破式探测的利用可能性,并讨论了漏洞利用向其他组件衍生的风险。研究对 Java 反序列化安全、AI 辅助漏洞挖掘与组件供应链防护具有重要参考价值。相关未公开问题已按负责任披露流程提交厂商修复。
(上下滑动查看更多)
(左右滑动查看更多)
面对手机厂商庞大复杂的定制 Android 系统代码,AI 究竟能发挥多大的实战挖洞能力?来自京东獬豸实验室的议题提出了一套面向 OEM 系统应用与 Framework 的多 Agent 漏洞挖掘工作流,成功在多家主流手机厂商组件中批量捕获代码执行、LaunchAnywhere、未授权静默安装等高危越权漏洞。演讲结合了实机 PoC 演示,完整还原 AI 从代码线索提取到攻击面验证的全过程,并深度分享了自建 Android 漏洞评测集与模型能力剖析。
(上下滑动查看更多)
本文转载自微信公众号「网安志异」,查看原文。版权归原作者所有,如有侵权请联系删除。