网络战跳出屏幕:美军把技术破坏升级为常态化秘密战法
原创 黑鸟 2026-10-27 23:37 广东
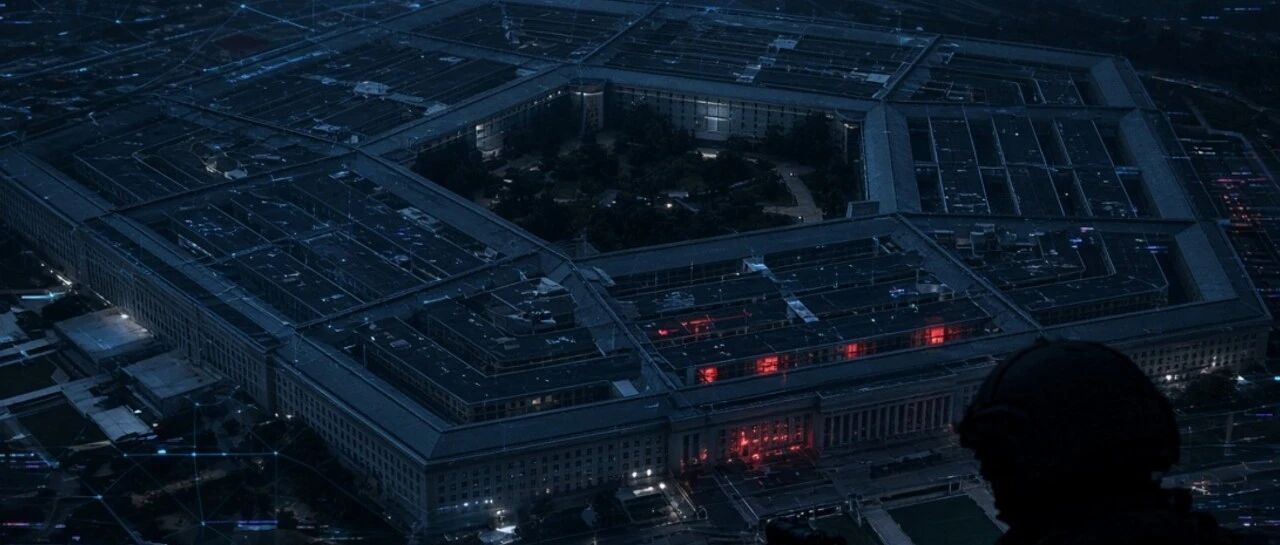
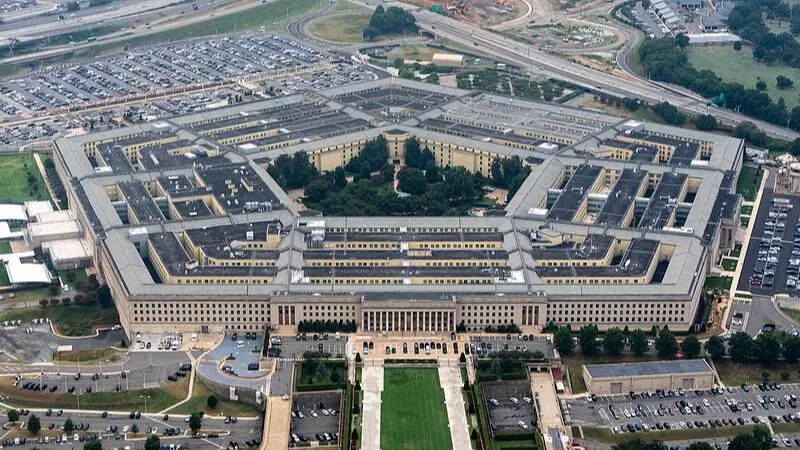
五角大楼俯瞰。这栋V形建筑群里藏着一个几乎不为人知的新机构
2026年4月,美国国防部副部长Steve Feinberg(史蒂夫·费伯格)签下一份内部备忘录,在国防部长Pete Hegseth(皮特·赫格塞斯)支持下,悄悄挂牌成立了一个名为Technology Support Office(技术支持办公室,下称TSO)的新机构。此后半年里,没有任何公开发布会,没有官网页面,国防部长本人也从未在任何公开场合提起过它的名字。
这个机构几乎只存在于几份未公开的内部memo(备忘录)里,就连在五角大楼自己的网站上也搜不到任何条目。据十二位现任和前任美国国家安全官员透露,TSO的任务用一句话概括就是:在covert operations(秘密行动)的灰色地带,干扰和破坏那些被认为威胁到美军技术优势的外国研发项目。
谁在操盘这个办公室
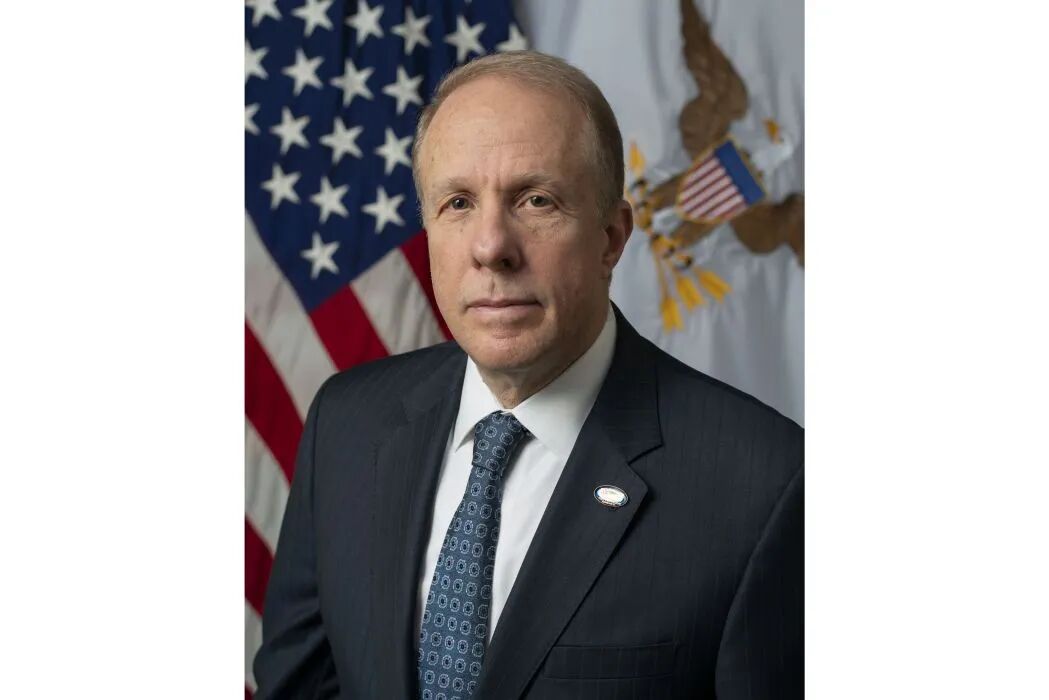
Steve Feinberg,国防部副部长,TSO的主要推手
Feinberg本人的履历很能说明问题。他是私募股权巨头Cerberus Capital Management(瑟伯勒斯资本)的联合创始人,在特朗普第一任期内担任过总统情报顾问委员会主席,2025年3月宣誓就任国防部副部长。他身边站着另一个关键人物Tom Rakusan(汤姆·拉库桑),这位在CIA(中央情报局)clandestine service(秘密行动处)服役了39年的老将,2017年曾升任CIA副局长主管行动,2021年从CIA退役后加入了Feinberg的私募公司,随后又跟着老板进了五角大楼,担任高级顾问。
TSO的日常运营交给了Grant Hundley(格兰特·亨德利),一位前US Marine Corps(美国海军陆战队)特种作战军官,2025年夏天被任命为首任主任。整个办公室归Under Secretary of Defense for Intelligence and Security(负责情报与安全的副部长,简称OUSD(I&S))管辖,编制里塞进了工程师、特种作战人员和情报军官三类人。
值得注意的是,TSO本身并没有被法律授予直接开展秘密行动的权力。它更像一个“工具箱供应商加战略参谋”,负责开发工具、制定方案,再交给前线作战单位去执行。用一位前情报官员的话说,TSO的总体目标是“buy time”(争取时间),或者干脆阻止对手把那些可能在未来大规模冲突中构成最大威胁的技术做出来。
它具体怎么搞破坏
TSO的工作清单读起来像一本hybrid warfare(混合战争)教材,覆盖的技术手段远比一般人想象的要深。
第一类是offensive cyber operations(进攻性网络行动)。TSO正在向防务承包商采购定制化的hacking tools(黑客工具),从zero-day exploits(零日漏洞利用)到supply chain compromise(供应链入侵)都在询价范围内。一位前高级情报官员透露,TSO对接的承包商被要求提供“整套你能想象到的工具”,而且要找的是那些站在技术最前沿的供应商。
第二类是更难察觉的deception operations(欺骗行动)。TSO策划精心设计的虚假信息和诱饵,诱使对手把带有defects(缺陷)的电子元器件、软件模块甚至整机子系统装进自己的武器平台里。这些元件和软件很可能就是TSO自己设计或定向污染过的,等到对手的导弹、雷达或无人机在关键时刻出故障,事后调查往往只能归因为制造质量问题,很难追溯到源头。
第三类是supply chain disruption(供应链中断)和远程干扰。通过在全球供应链的某个环节动手脚,或者直接远程接入对手正在研发的技术系统,让对方的研发进度延迟几个月甚至几年。这不是传统意义上的炸毁工厂,而是让整个项目在纸面和实验室里跑不动。
第四类是information operations(信息行动)和disinformation campaigns(虚假信息行动),配合前面几类硬手段使用,制造混乱、误导判断、掩盖真实攻击来源。
这不是第一次,但可能是制度化最深的一次
技术破坏作为一种国家战术并非新鲜事。2010年前后袭击伊朗核设施离心机的Stuxnet(震网病毒),被广泛认为是美国和以色列联合实施的cyber-sabotage(网络破坏)行动,它通过USB盘和Windows系统漏洞侵入伊朗纳坦兹核设施的工控网络,让近千台离心机在高速旋转中失控自毁,却没有炸死一个人。
更近的例子发生在2024年黎巴嫩,数千台Hezbollah(真主党)成员使用的pager(寻呼机)和walkie-talkie(对讲机)同时爆炸,事后调查指向被污染的供应链。这类行动的共同点是:不宣战、不见血、责任难以认定,效果却堪比一场小规模军事打击。
以前这类行动往往由CIA或US Cyber Command(美国网络司令部)临时搭班子执行,任务结束后团队解散。TSO的新意在于,它把这种技术破坏变成了一个常设机构,有独立预算、独立采购权、独立的人员编制,专门盯着AI(人工智能)、unmanned systems(无人系统)这些被五角大楼视为下一个技术制高点的领域。
超过15亿美元的影子预算
TSO的总预算至今没有公开数字。一位前五角大楼高级情报官员估算,仅classified contracts(保密合同)这一项,规模就可能超过15亿美元。这个数字还不包括人员编制、日常运转和与其他情报机构共享的资源。
TSO被授权可以绕开传统防务承包商网络里那套繁琐的官僚流程,更快地把私营部门里的新技术吸收进来。这种独立性让它在五角大楼内部树敌不少:Special Operations Command(特种作战司令部,SOCOM)和Cyber Command(网络司令部)都担心TSO会从自己的盘子里切走预算和项目主导权。
据报道,Cyber Command负责采购的高级官员Khoi Nguyen(阮 Khoi)就是因为对权力被分走不满而离职的。五角大楼内部对TSO的定位也有分歧,一派认为这是在AI军备竞赛中必须补的短板,另一派则担心它过于独立、缺乏制衡。
谁来监督一个几乎不公开存在的机构
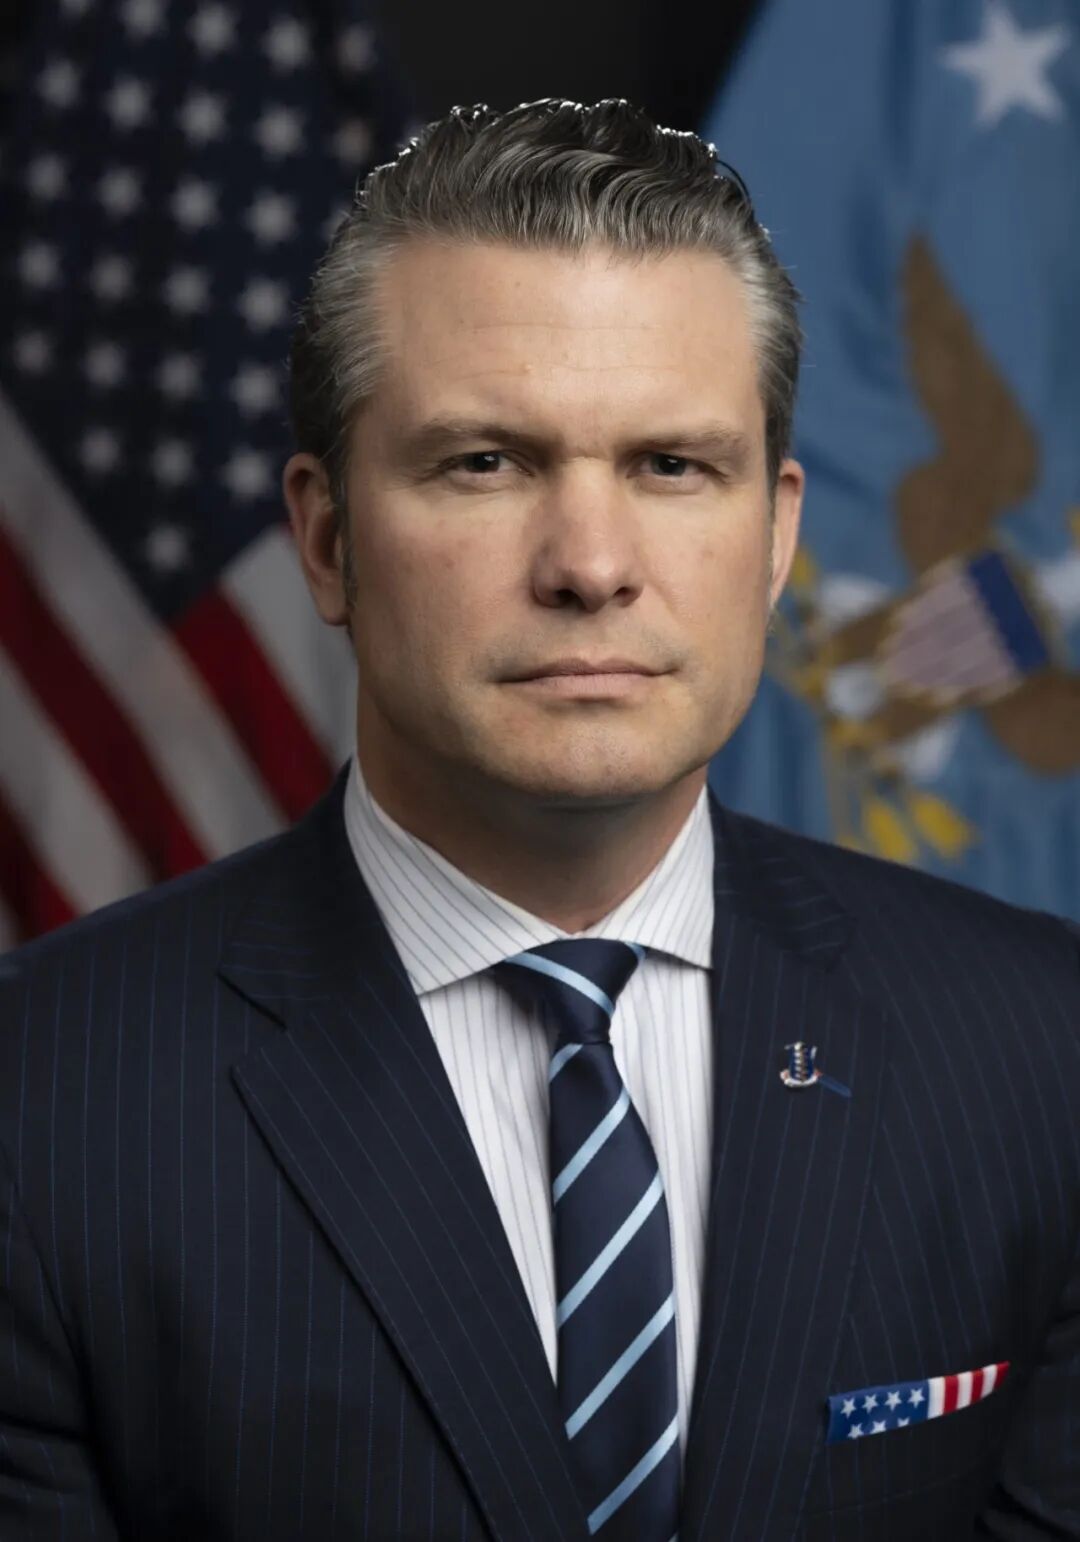
Pete Hegseth,国防部长,TSO在其任内悄然成立
TSO成立至今,只有国会山极少数幕僚被知会过,绝大多数议员对这个机构的存在一无所知。这种刻意的低调让批评者非常不安。一位前官员公开提出了一连串问题:审批机制是什么,监督链条在哪里,哪些人有权知道这些行动的全貌,又凭什么让美国民众相信五年后回头看,这些决定不会变成一场外交或法律灾难。
更现实的担忧指向平民伤亡风险和与中国等国的关系恶化。美国目前并没有与中国处于战争状态,如果TSO的行动意外波及第三方国家的民用基础设施,或者被对手察觉并报复,升级路径很难控制。
利益冲突是另一根刺。Feinberg在进入政府之前,通过Cerberus管理的私募股权和风险投资基金,在多家国防科技公司持有大额投资,而这些公司正是TSO保密合同的潜在竞标方。虽然五角大楼发言人Jacob Bliss(雅各布·布利斯)公开否认了报道中的相关说法,称有关利益冲突的指控毫无根据,并强调国防部有严格的多级伦理审查框架,但这种自己人给自己人发合同的结构,在保密状态下几乎无法被外部审计穿透。
要理解TSO为什么敏感,得先知道美国情报和军事行动的两套法律框架。
CIA这类情报机构依据Title 50(《美国法典》第50编)运作,权限包括海外秘密行动和政治影响行动。而美国军方依据Title 10(第10编)运作,传统上负责战场情报准备,也就是为正面军事行动做情报铺垫。
五角大楼近年来不断扩张对Title 10的解释,把它延伸到了越来越远离真实战场的领域,包括海外人力情报和经济战。TSO本质上就是这种扩张逻辑的产物:它让国防部在CIA的传统地盘上安了一个常驻岗哨,用技术破坏的方式打经济战。
与TSO几乎同时被曝出的还有另一个项目。Washington Post(华盛顿邮报)同日报道称,五角大楼正在组建一支更成体系的deep cover(深度潜伏)情报队伍,情报人员以NOC(Non-Official Cover,非官方掩护身份)身份伪装成商人或私营部门从业者,不暴露任何美国政府关联,专门针对中国和其他竞争对手开展economic warfare(经济战)。这支队伍同样由Tom Rakusan操盘。
CIA内部对五角大楼的这一系列动作反应冷淡。按照传统惯例,海外人力情报行动应由当地CIA station chief(站站长)协调,其他机构不得自行其是。五角大楼这套绕过CIA、自己养特工自己搞破坏的做法,在Langley(CIA总部所在地,代指CIA)看来既是越界,也是在给整个情报体系埋雷。
影子部队的时代信号
把TSO和NOC项目放在一起看,趋势已经相当清楚:华盛顿正在把对抗对手的主战场从热战和公开军演,扩展到技术供应链、AI研发、商业间谍和网络破坏这些看不见硝烟的领域。
Stuxnet当年是一次性的惊艳行动,pager爆炸事件是单点的surgical strike(外科式打击),而TSO代表的是把这些能力常态化、建制化、预算化。当技术优势本身成为国家安全的核心命题,对关键技术的渗透、污染和延迟,就不再是偶发事件,而会变成大国博弈的日常工具。
黑鸟认为,对普通观察者来说,真正需要关注的或许不是TSO今天做了什么,而是它在没有公开监督、没有透明预算、没有明确法律边界的状态下,明年、后年会被授权做什么。一个不公开存在的机构,往往最擅长制造那些事后才被看见的后果。
本文转载自微信公众号「黑鸟」,查看原文。版权归原作者所有,如有侵权请联系删除。