PHP2Shell应急:从漏洞情报到业务影响,中间隔着什么?
原创 aerfa21 2026-10-28 00:12 浙江
这次 PHP2Shell 之后,我一直在想一个问题:企业应急里最难、最稀缺的,是不是漏洞分析和复现能力?情报获取其实不难,难的是看到漏洞之后,尤其是有 POC 的高门槛漏洞,还要认真分析它对业务系统的实际影响,再决定要不要发起应急响应。
导语:POC 公开之后,企业最容易犯的错,是把“能打”当成“我们也能打”。
这次 PHP2Shell 之后,我一直在想一个问题:企业应急里最难、最稀缺的,是不是漏洞分析和复现能力?情报获取其实不难,难的是看到漏洞之后,尤其是有 POC 的高门槛漏洞,还要认真分析它对业务系统的实际影响,再决定要不要发起应急响应。
一、实践遇到问题
这个问题不是凭空来的。
不只是这次 PHP 漏洞。过去很多次漏洞应急响应,情报获取其实不难。难的是看到漏洞之后,尤其是门槛比较高的漏洞,即使有 POC 公开,也要认真分析:它到底能不能影响我们的业务系统,值不值得发起应急响应。
所以我在设计应急响应流程时,专门加了漏洞分析(原理分析、利用条件提取、实际影响分析),避免“被动”跟着网上的情报去应急。
这篇文章,就想回答这个问题。全文围绕四个问题展开:POC 为什么不能直接等于影响;几十个产品没复现说明什么;完整链路是什么、真正稀缺的是哪两段;判断链和能力怎么落地。我的答案是:漏洞分析复现确实稀缺,但企业更稀缺的,是把漏洞翻译成业务影响的人。下面用这次 PHP2Shell 的经历来说明。
二、POC 只是起点
10 月 22 日晚上,我们还在部门安全防护群里讨论 PHP2Shell 的修复方案,聊到凌晨。第二天早上到公司,就被拉进公司级应急群。群里同时问两个问题:公司哪些产品受影响?客户那边怎么回答?(对于toB软硬件产品、而非互联网业务系统来说,这是至关重要的,需要放到第一优先级!)
这两个问题看起来是两件事,其实是同一件事:我们到底能不能把“网上说能打”,翻译成“我们这里会不会被打、现在要不要动”。这周结束时,我手里有几个数字:几十个使用 PHP 的产品已经验证,按该公开 POC 的利用方式均未复现。
数字不多,但每一个都很难。难的不是把 POC 跑起来。难的是回答:这几十个产品里,哪些真的具备利用条件?哪些只是版本号落在区间里?哪些即使版本低,也没有远程 HTTP 攻击面?哪些客户已经在问,哪些产品线已经对客户说了“受影响”?
公开POC出来以后,最容易产生的错觉是:有POC就能判断影响。我拿来复现的那个公开POC,是在 PHP 8.4.26 + Apache prefork + mod_php 上打通的。它要求display_errors=On、memory_limit=8M、max_input_vars=1000、单worker,目标页面甚至不需要 session_start()。
它证明了一条链,不证明所有部署。我们的某个产品用 CGI PHP 7.X,公开 POC 没打通,利用链有两处断开。这个结果只能说明“那个产品、那个 SAPI、那个配置下没复现”,不能说明所有 7.X 不能打。
官方还给 7.4、8.0、8.1 提供了源码 backport,7.0–7.3 和 5.X 没有官方修复。把“没打通”写成“不能打”,是应急里最容易犯的错。
POC 是实验室里的一个点,企业资产是一条分布。点是确定的,分布是未知的。公开 POC 还有一个现实问题:质量参差。有的只验证崩溃,有的依赖特定版本的偏移,有的仓库本身不可信。企业用 POC,至少要在隔离环境里看代码、记录 commit、做对照验证,不能直接在生产上试。
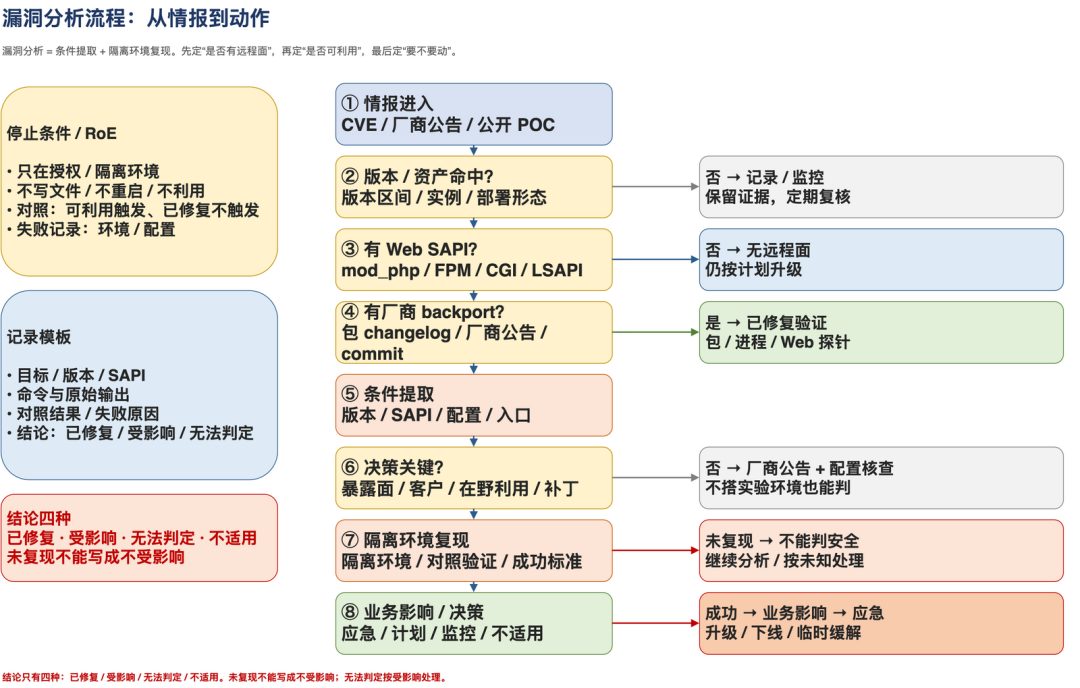
图1:漏洞分析流程
三、没复现说明啥
截至目前,我们已经验证了几十个产品。按该公开 POC 的利用方式,均未复现。这个结果比只验证几个产品更有分量,但它仍然不是“不受影响”的同义词。原因不复杂:这几十个产品只覆盖了当前测试环境、当前 POC 能触达的路径。没打通,不能说明其他 SAPI、其他路径、其他配置没有风险。
验证过程本身要能回答四个问题:
测试环境是否与客户环境一致?
覆盖了哪些 SAPI、哪些版本、哪些配置?
有没有做对照验证?已知可利用版本能触发、已修复版本不触发?
失败原因是环境、POC、配置,还是版本?
我们内部要求每份验证记录都带一张边界表,哪怕只写“已覆盖/未覆盖”,也比一句“没复现”强:
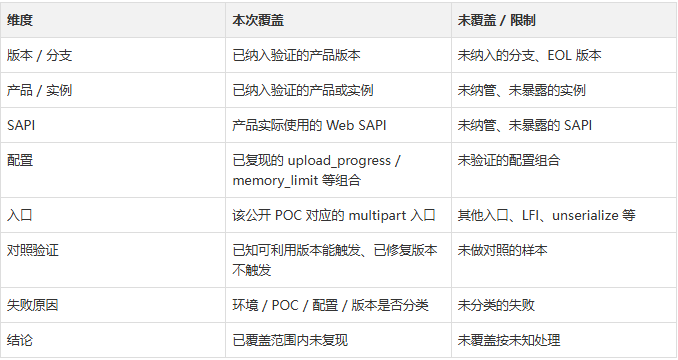
没有这四个答案,“没复现”只是一个结果,不是一个结论。所以对外话术不能说“暂不受影响”。更准确的说法是:版本受影响,按该公开 POC 未复现,利用条件仍在验证;修复前按临时缓解降低风险。未复现是结果,不是结论。
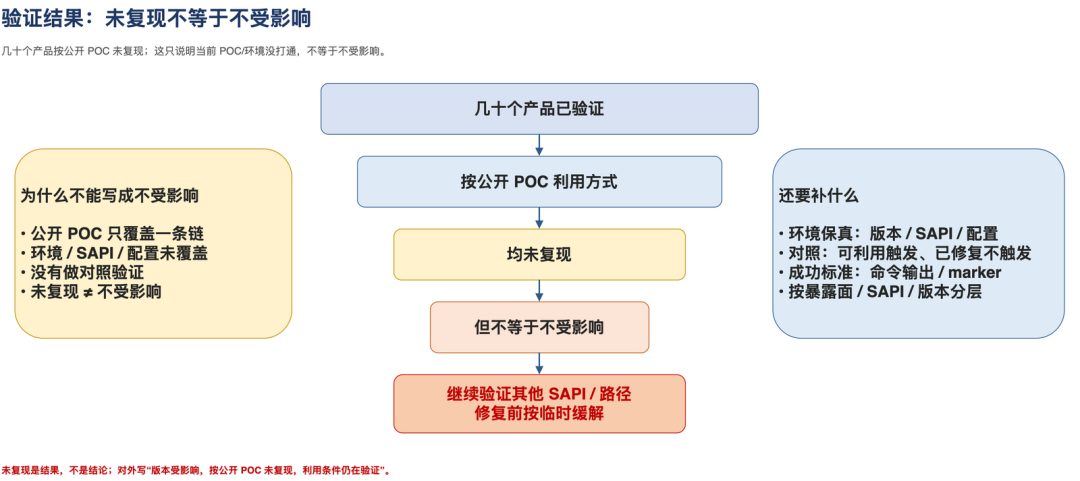
图2:验证结果
四、先看完整链路
在说“稀缺”之前,先把企业应急的完整链路摆出来。它不是五个名词,而是五个问题。
资产事实 → 漏洞分析 → 业务翻译 → 决策机制 → 处置闭环。
1. 资产事实:我们有什么。 产品 / 实例、版本、SAPI、部署形态;是否互联网暴露、有没有认证和补偿控制;谁负责、台账是否完整。
2. 漏洞分析:它能不能打。 条件提取 + 隔离环境复现;输出判定矩阵和置信度。
3. 业务翻译:这对我们意味着什么。 暴露面、认证、数据敏感度、影响半径、客户 / 监管影响;输出影响等级和处置建议。
4. 决策机制:谁拍板、谁接受风险、谁对外。 谁收口、依据是什么、谁批准、上级要求是什么、外部形势是什么、残余风险怎么留痕、什么时候复审。
5. 处置闭环:做了没有、有效没有。 修复 / 缓解、检测规则、修复验证、风险接受、台账回写。
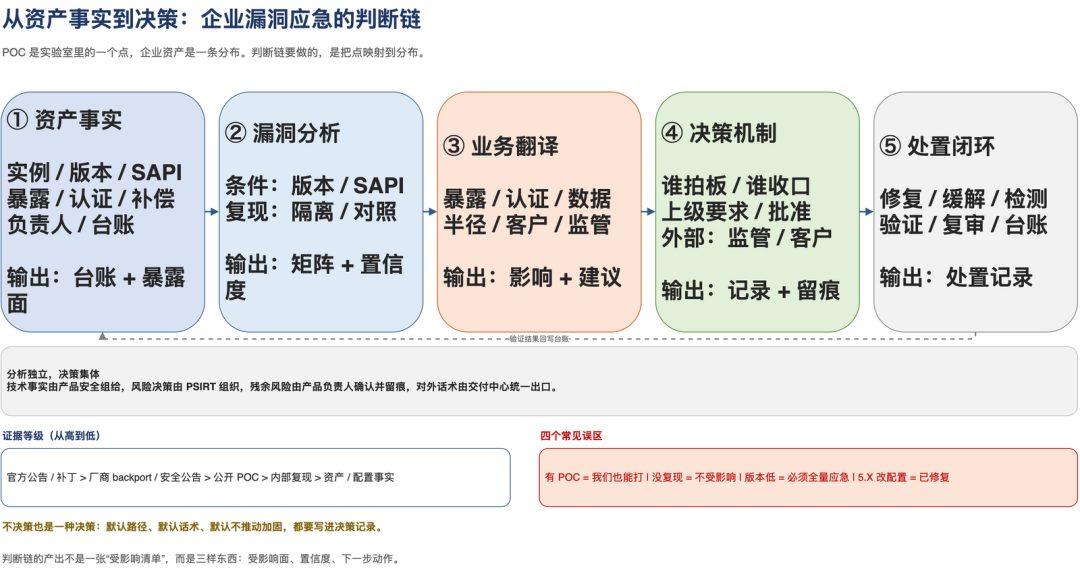
图3:从资产事实到决策
这条链完整,不等于每一段都同样稀缺。资产事实是苦活,决策机制是组织活;真正难的是中间两段:漏洞分析和业务翻译。
五、企业的稀缺点
链路完整,不等于每一段都稀缺。
资产事实难在脏活累活:台账、版本、SAPI、暴露面,靠资产团队和产品线一点点补。决策机制难在授权:谁拍板、谁接受风险、谁对外,靠会议、记录和上级要求。它们重要,但不是最稀缺的技术能力。
真正难的,我个人认为是两段:漏洞分析,和业务翻译。
1. 漏洞分析:条件提取 + 隔离环境复现
漏洞分析不是“跑个 POC”,而是条件提取 + 隔离环境复现。
条件提取:版本、SAPI、配置、入口、backport;
复现:隔离环境、对照验证、成功标准、失败原因;
输出:判定矩阵 + 置信度。
难在两头:一头是把漏洞拆成条件,另一头是把条件放回资产做隔离环境复现。中间任何一步偷懒,结论都会偏。
2. 业务翻译:把技术条件翻译成业务影响
业务影响是结果,业务翻译是动作。把这一段叫“业务翻译”,比叫“业务影响”更准确。
它要做三件事:
把适用性翻译成影响:暴露面、认证、数据敏感度、影响半径;
把影响翻译成承受度:客户、监管、合同、补偿控制;
把承受度翻译成选项:升级、缓解、隔离、接受、监控。
同一个漏洞,POC 一样,结论可以完全不同:
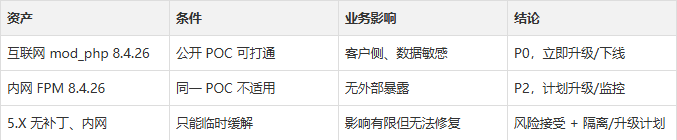
差异不在 POC,而在资产事实、业务翻译和决策机制。
业务翻译不是一个人,而是一组角色和模板:漏洞分析给条件,资产 owner给事实,产品/业务owner给影响,PSIRT把影响和选项收成决策包。只招一个“翻译官”,他会变成单点;把模板、评审和决策记录固化下来,翻译才是组织能力。
衡量业务翻译能力,不看写了多少报告,看四个指标:受影响资产确认率、误报 / 漏报率、从情报到决策的时延、修复验证率。
六、AI 怎么帮干活
这次我们做了一个小尝试:对一批有授权的产品环境,用 AI 通过 SSH 执行一组只读检查,把 PHP 版本、SAPI、配置文件、包版本、容器信息拉回来,再由人复核。
1. 用 AI 登录 SSH 做检查
过去这些检查靠人一台台登录:`php -v`、`php-fpm -v`、`apachectl -M`、`nginx -T`、`php --ini`、包版本、`/proc/PID/exe`、容器 digest。命令不难,难在几十个产品、不同发行版、不同面板、不同容器,重复且容易漏。
AI 在这里做的不是“自动入侵”,而是“自动采集 + 归纳”:
按白名单执行只读命令,不写文件、不重启、不利用;
把不同发行版的输出归一成同一张表:版本、SAPI、配置、包、容器;
标出缺失项和异常项,交给人复核;
所有结论保留原始命令和输出,能追溯。
边界也要写清楚:只对授权资产、只读命令、审计留痕;AI 不能直接执行任意命令,不能替代隔离环境复现和对照验证。
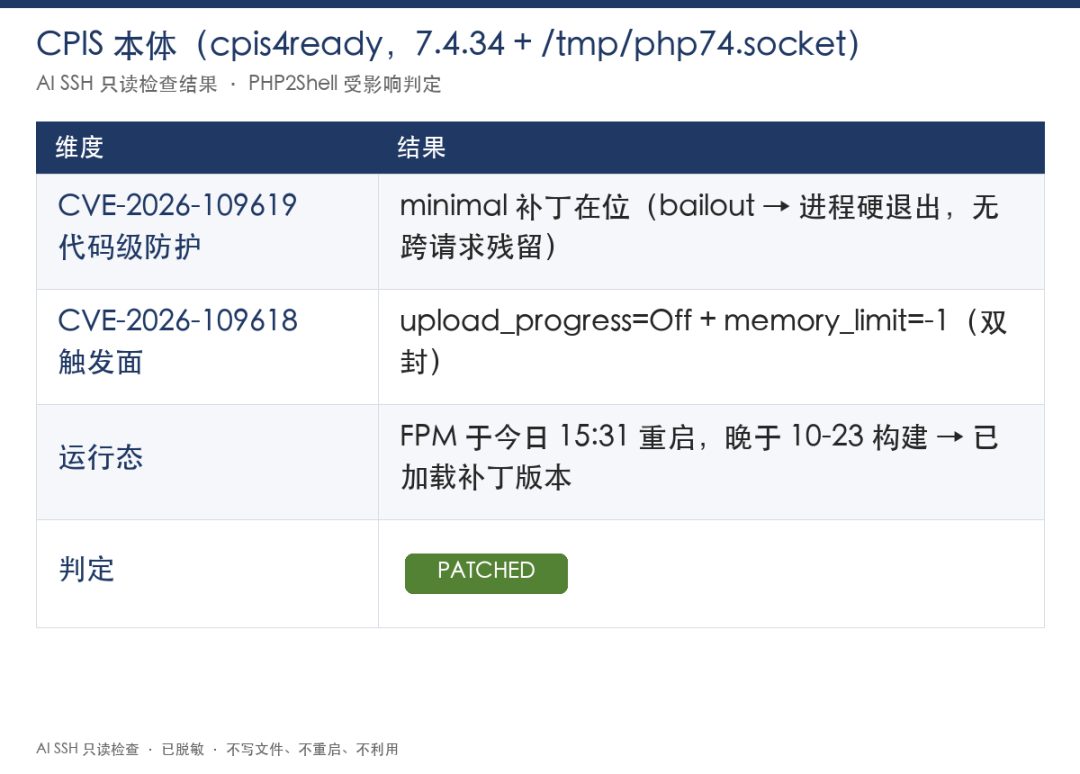
图4:AI SSH 检查结果
2. AI 能帮什么,不能帮什么
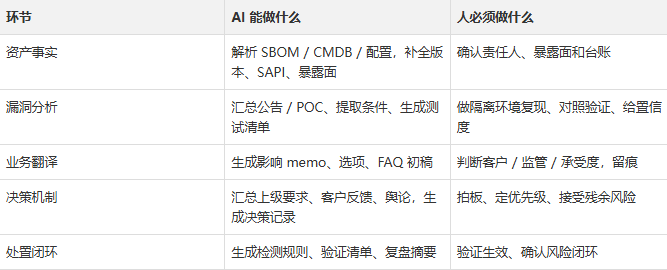
AI 输出必须带来源、版本、条件和置信度;关键结论要人工复核;生产环境不做利用验证。
真正有技术含量的,不是让 AI 写报告,而是把漏洞条件、资产事实、业务影响做成 schema,让 AI 做匹配、差异分析和证据汇总;人只负责判断和签字。
七、能力建设路径
对其它企业来说,这套能力也是需要的,但深度不一样:
小型内部 IT:资产 / SBOM、厂商公告、配置基线、补丁验证,加一个小实验环境,够用;
中大型企业:再加漏洞分析、决策矩阵、处置闭环;
产品型企业和关键基础设施:最好有自己的漏洞分析小核心、实验室和知识库,因为客户侧影响大、补丁周期长。
如果要把这套能力建起来,可以按四层看:
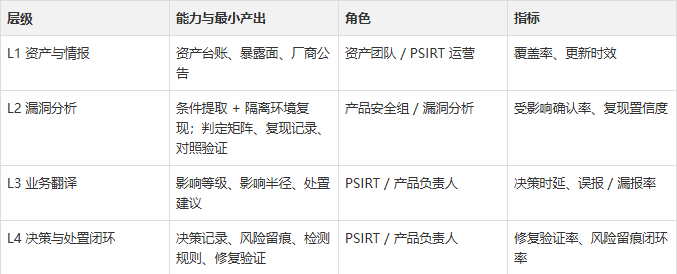
AI 检查能把 L1/L2 做快,但替代不了 L3 的业务翻译和 L4 的决策、留痕。工具可以自动化采集,判断仍然要人来做。
这不是组织架构,而是能力分层。小企业可以只建 L1/L2,再借外部实验环境;产品型企业和关键基础设施再补 L3/L4。
不是每家企业都要养 exploit 团队,但每家企业都需要能判断“这个洞对我有没有影响”的人。
还有一条边界:分析独立,决策集体。产品安全团队只负责技术事实、条件、适用范围、置信度;PSIRT工作小组组长组织风险决策、记录残余风险,不替分析师改结论;产品负责人对无修复产品的残余风险确认并留痕;交付中心对外话术,基于技术边界,不自行发挥。否则,技术结论会被“要不要应急”“客户能不能接受”反向塑形。
八、写在最后
这次 PHP2Shell 让我更确定:企业应急不是“看见 POC、发通知、等产线修”这么一条直线,而是一条要把判断走完的链。
情报是商品,判断是手艺。漏洞分析是这条链里最硬的技术环节,但它只有和资产事实、业务翻译、决策机制连起来,才是企业真正需要的能力。
下次再遇到同类事件,我会先开一个 30 分钟的 PSIRT 小会,把现状、未知、要定的三件事摆到桌面上;会后再发一页决策记录。电话可以打,但不能让电话成为唯一的决策记录。
本文转载自微信公众号「我的安全视界观」,查看原文。版权归原作者所有,如有侵权请联系删除。