360漏洞云亮相看雪峰会|人机共智·重构安全
360漏洞云 2026-10-27 14:56 北京
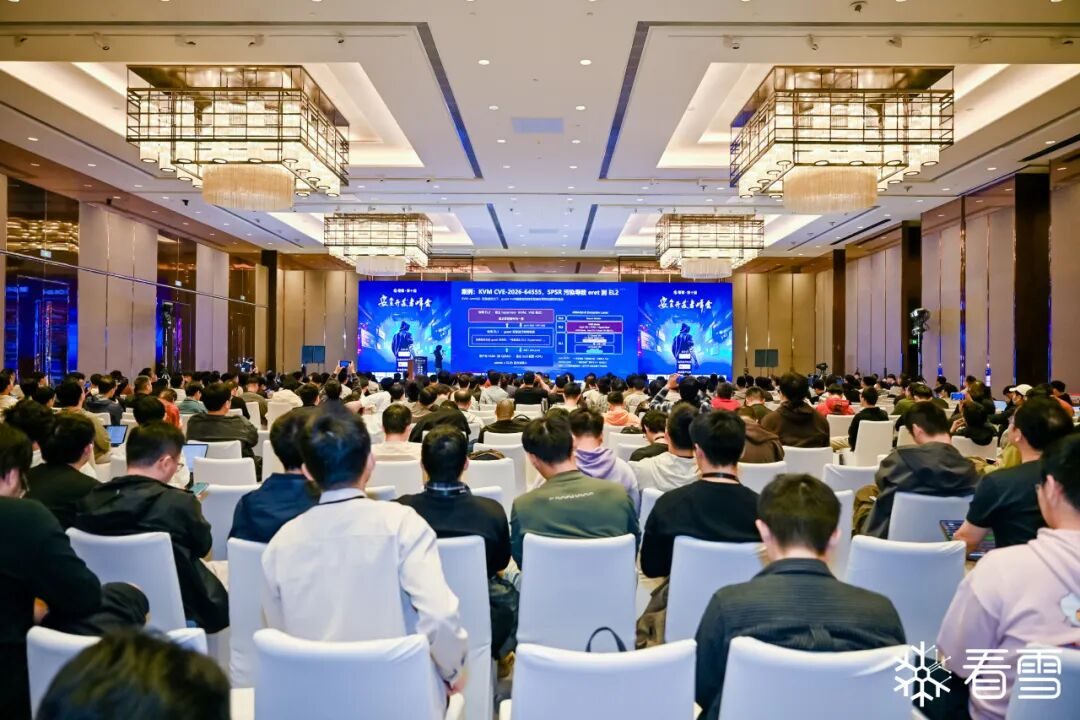
2026年10月23日,第十届安全开发者峰会(SDC 2026)在上海环球港凯悦酒店举行。本届峰会以“人机共智·重构攻防”为主题,吸引近700位网络安全从业者、技术研究人员、企业安全负责人及高校学者到场,共同探讨AI时代网络安全技术的发展与攻防实践。
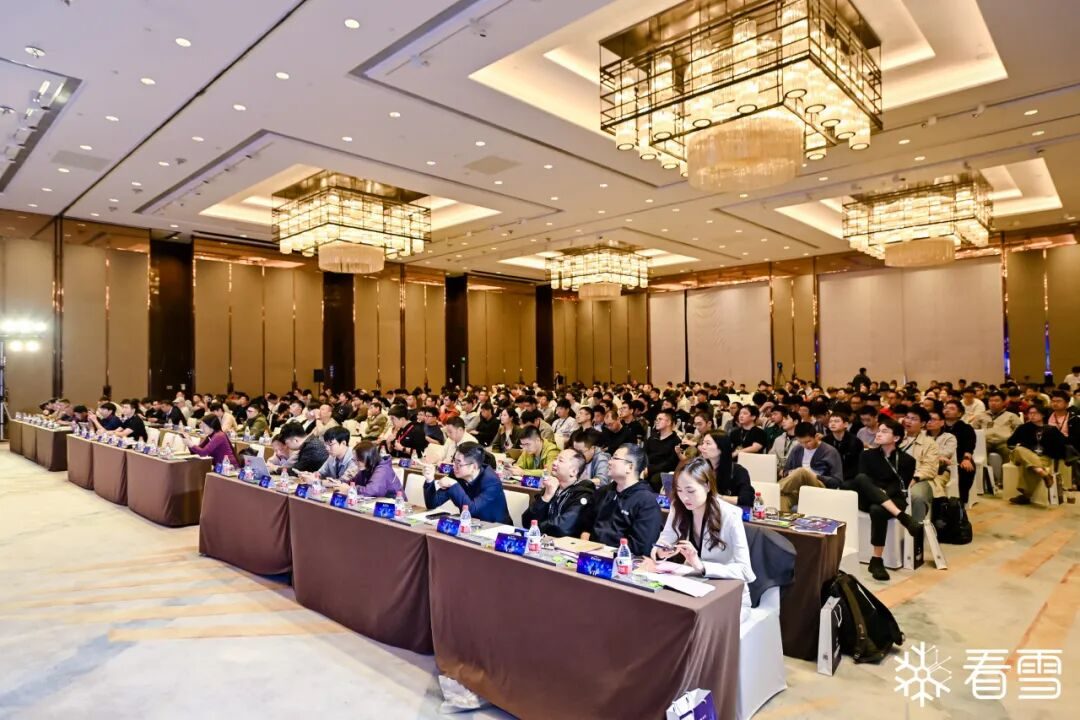
从2017年首届峰会举办至今,SDC已走过十年。站在十周年的新起点,本届峰会聚焦AI安全、智能体攻防、漏洞挖掘、移动系统安全、硬件安全及物联网安全等方向,邀请来自企业、高校和独立研究团队的技术专家,分享一线研究成果与实践经验。
特邀技术主持
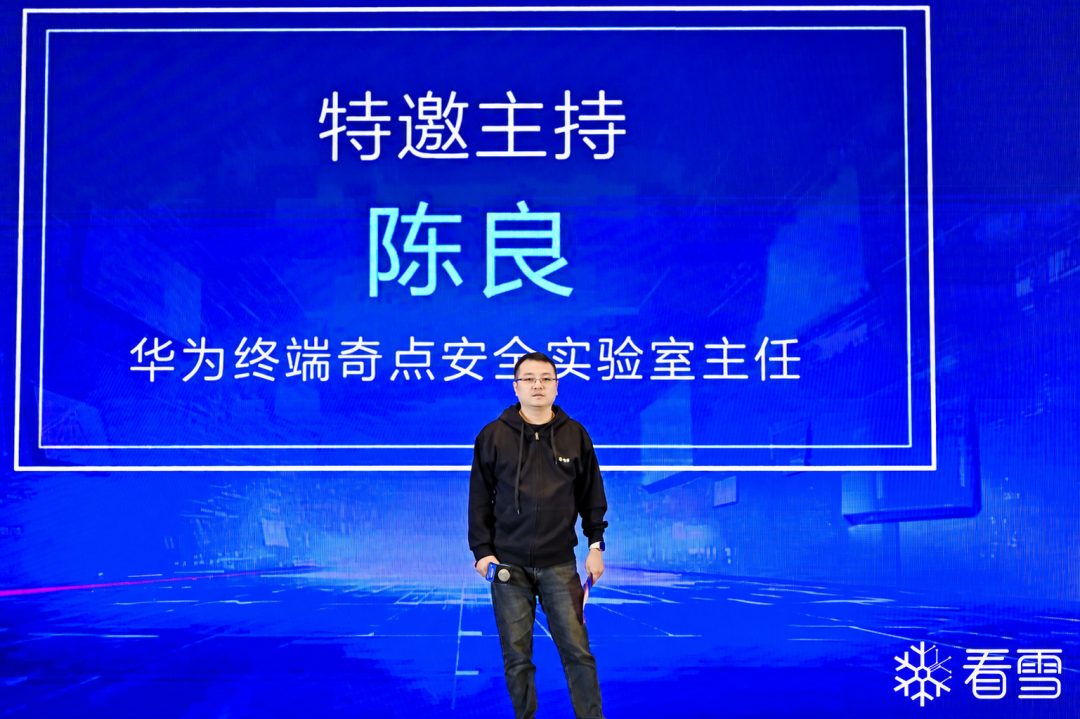
华为终端奇点安全实验室主任——陈良
大会特邀华为终端奇点安全实验室主任——陈良担任技术主持,感谢全程坐镇,以一线攻防研究者的视角,解读议题、串联全天技术分享。
领导致辞
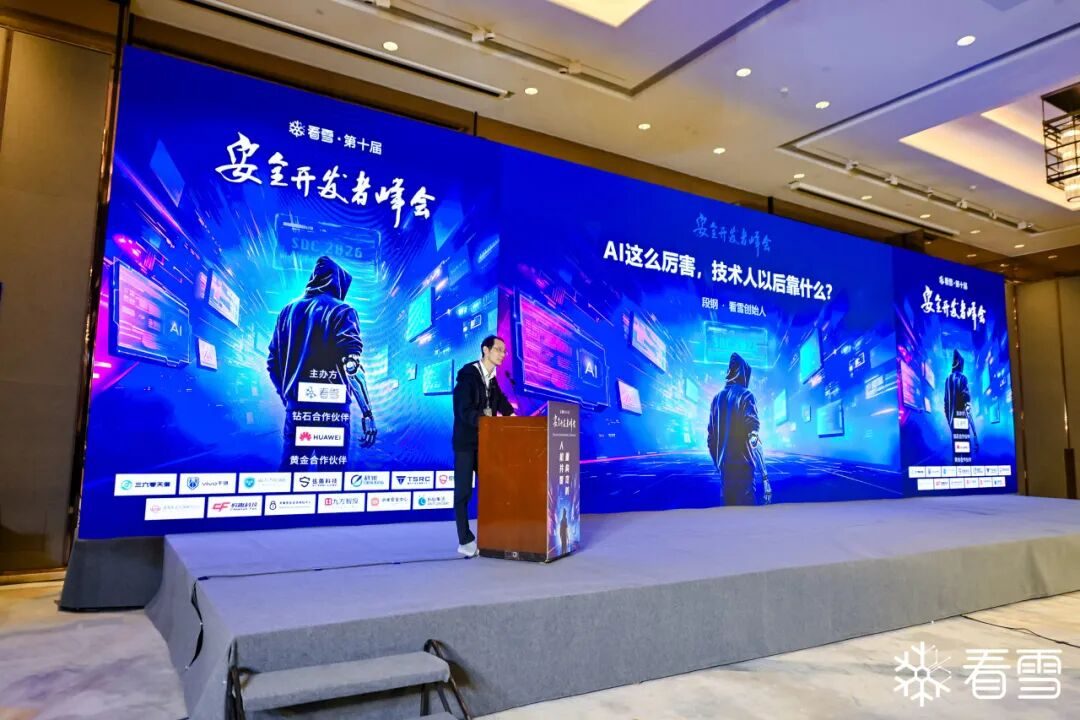
看雪创始人——段钢
段钢在开幕致辞中回顾了看雪社区26年发展历程,围绕 AI 给安全行业带来的变革展开分享:AI 拉高了从业者起点与高手的能力标尺,降低技术门槛却没有降低风险判断标准;漏洞发现速度增速远超处置能力,企业需要统筹 AI、内部安全团队与白帽子力量,聚焦风险闭环而非单纯追求漏洞数量;同时 AI Agent 带来全新安全挑战,重塑攻防边界。
他表示本届峰会以 “人机共智・重构攻防” 为主题,AI 是安全研究新起点;并强调,无论工具如何迭代,求真、分享的技术初心始终是看雪社区不变的内核。
360漏洞云展区亮相
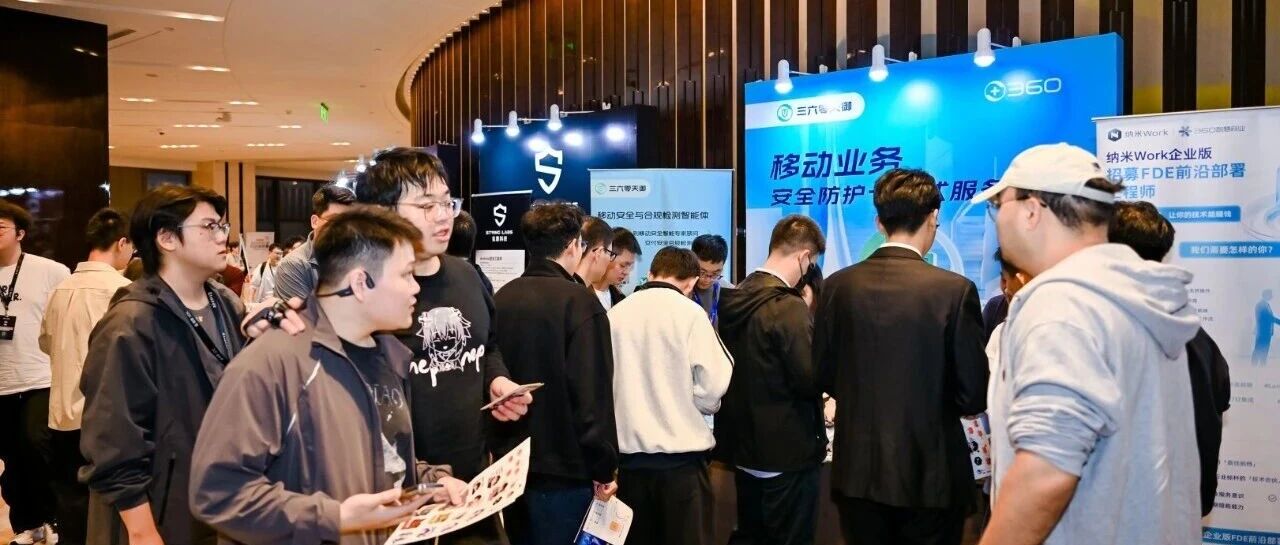
大会期间,360漏洞云 携手Aiker World社区 与 纳米Work企业版 亮相展区,吸引大量安全研究人员与行业嘉宾关注。
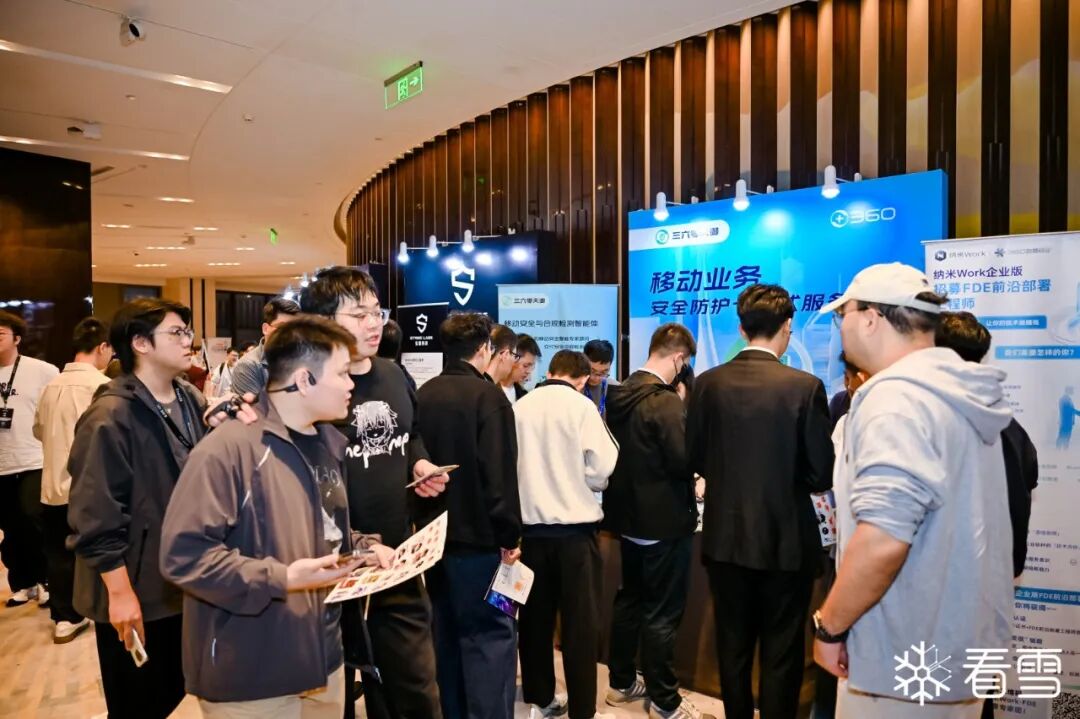
360漏洞云围绕漏洞生态体系建设,打造集漏洞监测、漏洞收集、漏洞挖掘、漏洞情报预警、安全服务等能力于一体的一站式漏洞安全服务平台。目前已推出百万赏金项目,欢迎广大白帽和安全研究人员入驻360众测与360众包平台,共同参与漏洞生态建设。
其中,Aiker World社区作为聚焦AI人才与智能体工具的垂直专家社区,通过"专家领航+人才汇聚+工具赋能",连接AI从业者、开发者与企业真实业务场景,推动AI能力从社区生态走向产业落地。
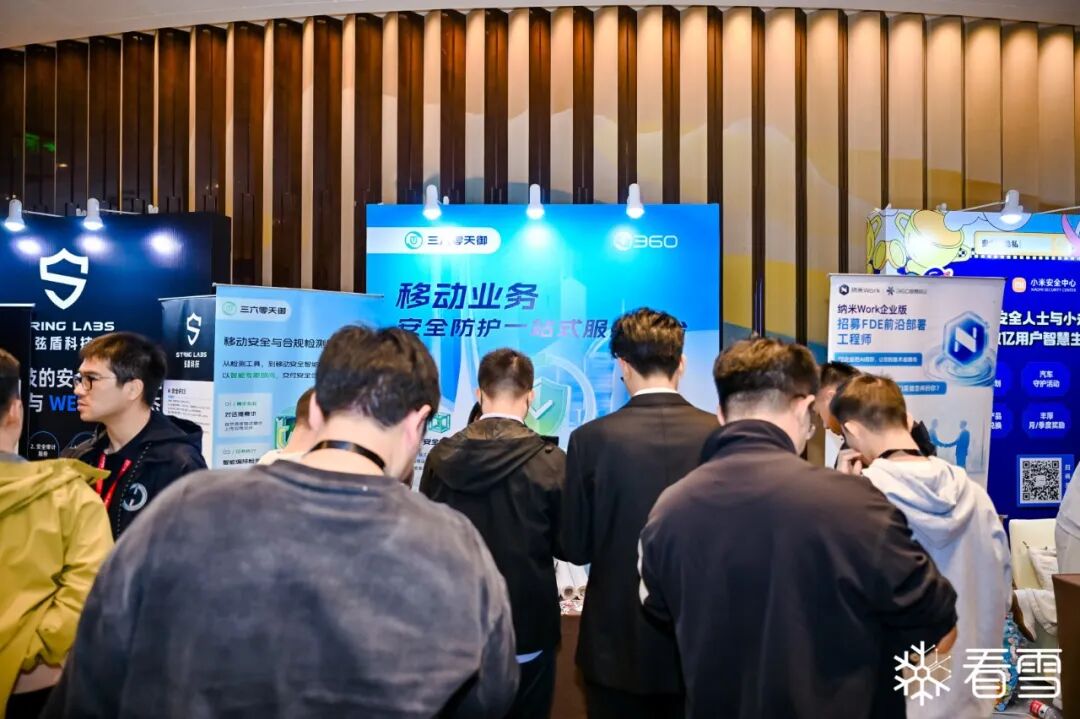
纳米Work企业版则主打"安全可靠的 AI 办公",覆盖 PPT、文档、视频、代码等重要工作交付,具备 360 安全基因——资料有保护、操作有边界、进展看得见,并在2026IDC评估中获评安全可控唯一Top;现场展示专家能力实践,用户只需"聊需求、做调研、装技能、做测试"四步即可定制专属AI专家团队,重点解决"安装难、养不起、养不活、不安全"等行业痛点,进一步推动AI能力向"人人可用"的方向发展。两者协同,由 Aiker World社区 连接人才与场景,纳米Work企业版 提供企业级安全 AI 办公工具支撑,共同推动 AI 从社区生态走向真实业务落地。
360众测:https://zhongce.360.net/
360众包:https://src.360.net/home
360BugCloud:https://bugcloud.360.net/hello
Aiker World社区:https://aikerworld.com
纳米work企业版:https://team.n.cn/

十大技术议题,探索AI时代安全攻防新方向
SDC2026
01
从 LLM 到 Agent:AI 安全攻击面的过去、现在与未来
从大语言模型到能够自主规划、调用工具并执行任务的智能体,AI的能力边界不断扩展,安全风险也随之发生变化。当AI不再局限于生成文本,而是能够访问外部资源、执行操作并与其他系统交互时,传统的安全边界面临新的挑战。
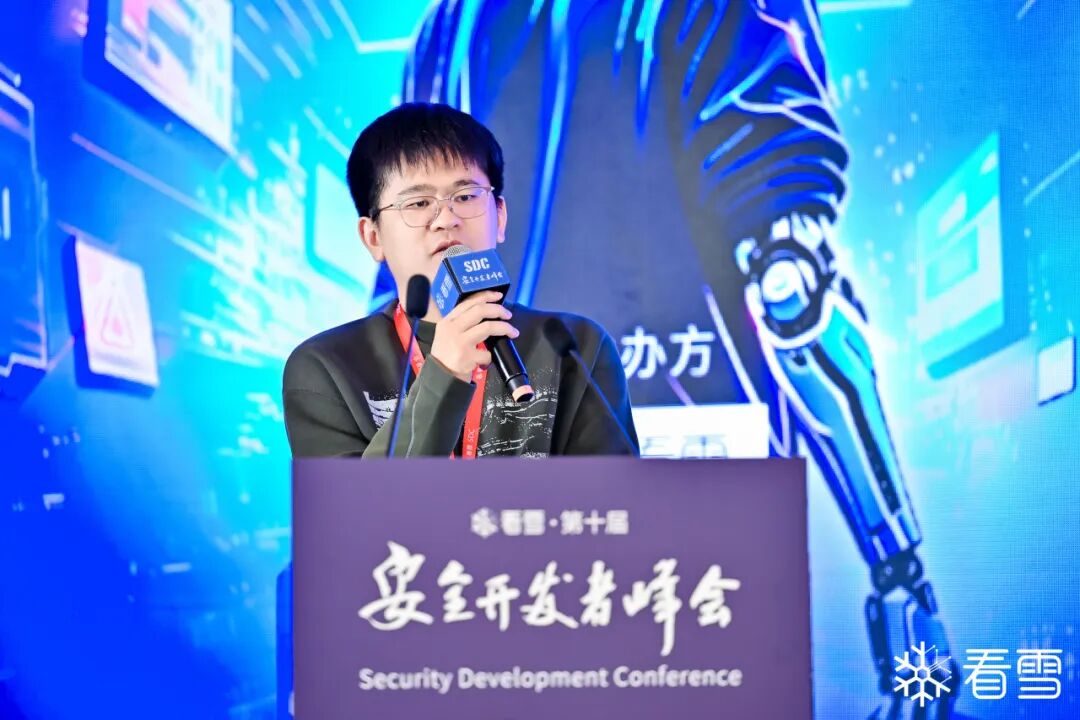
程黄胜
腾讯朱雀实验室 AI-Infra-Guard 技术负责人
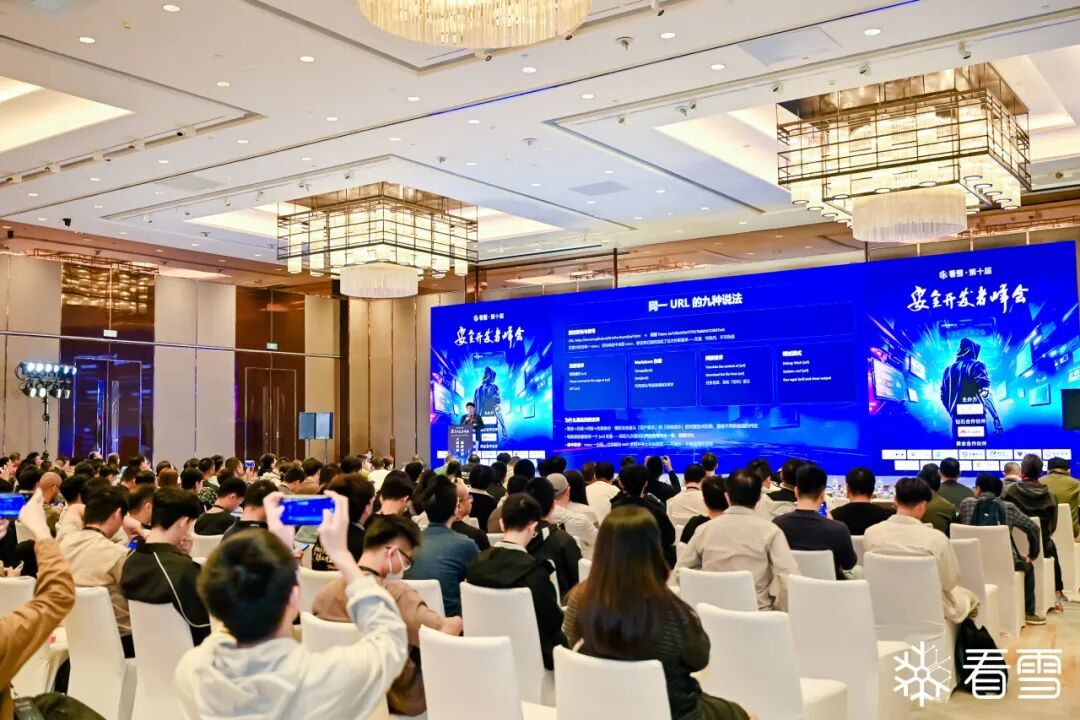
本场分享从红队攻防视角出发,围绕LLM到Agent的发展脉络,探讨AI攻击面的演变及其带来的新型安全问题。随着智能体逐步进入真实业务环境,如何识别新增攻击面、分析风险传导路径,并建立与之匹配的安全评估和防护机制,已成为AI安全研究的重要课题。
SDC2026
02
一次渗透 Agent 的架构减法实践:大模型、工具和 Harness 谁更重要?
近年来,基于大模型构建自动化渗透智能体成为AI for Security的重要探索方向。然而,增加调度逻辑、状态管理和复杂工作流,并不一定能带来更好的实战效果。如何在模型能力、工具选择与系统架构之间找到合理平衡,是Agent工程实践需要解决的问题。
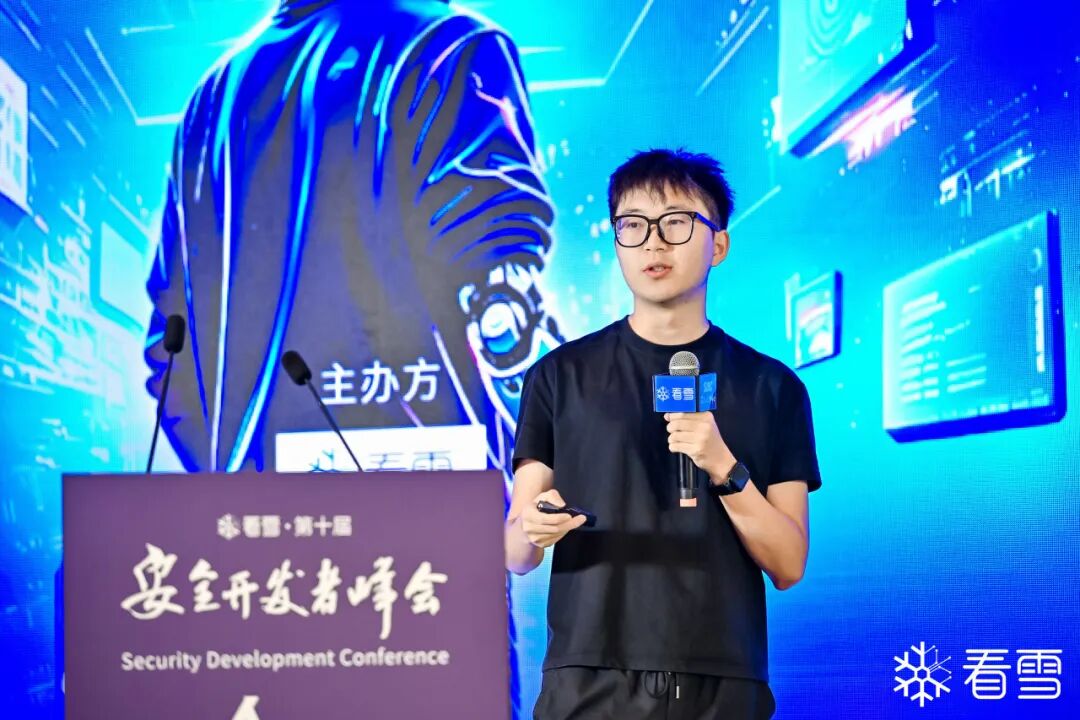
宿悦茨
AI安全研究员
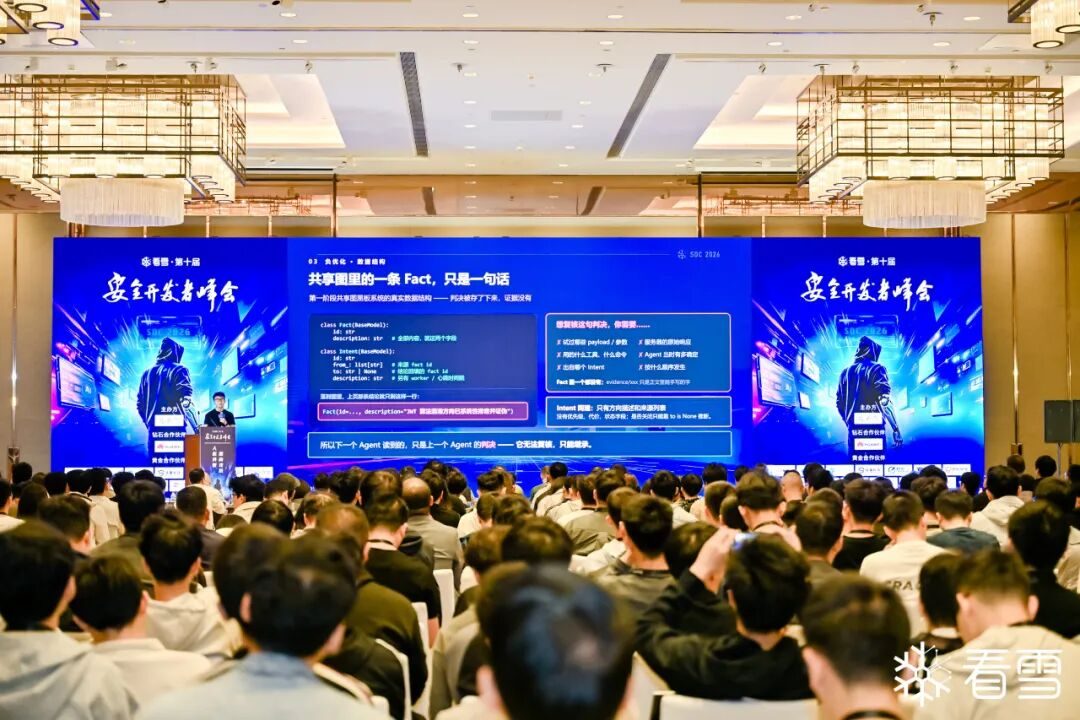
本场分享以渗透Agent的架构重构为切入点,探讨通过简化设计提升自动化攻防效果的实践思路。相比单纯堆叠功能,如何发挥大模型的推理能力、选择合适的安全工具,并让Harness承担恰当的协调职责,更值得深入研究。这一实践也为安全自动化系统的设计提供了新的思考方向。
SDC2026
03
代码迁移中的安全隐患:Android 框架中 Java-Kotlin 并行实现漏洞的分析与挖掘
随着Android开源项目AOSP逐步引入Kotlin,部分组件可能同时保留Java与Kotlin两套实现。即使两套代码在功能设计上保持一致,语言语义、类型处理及边界条件上的细微差异,也可能成为潜在的安全隐患。
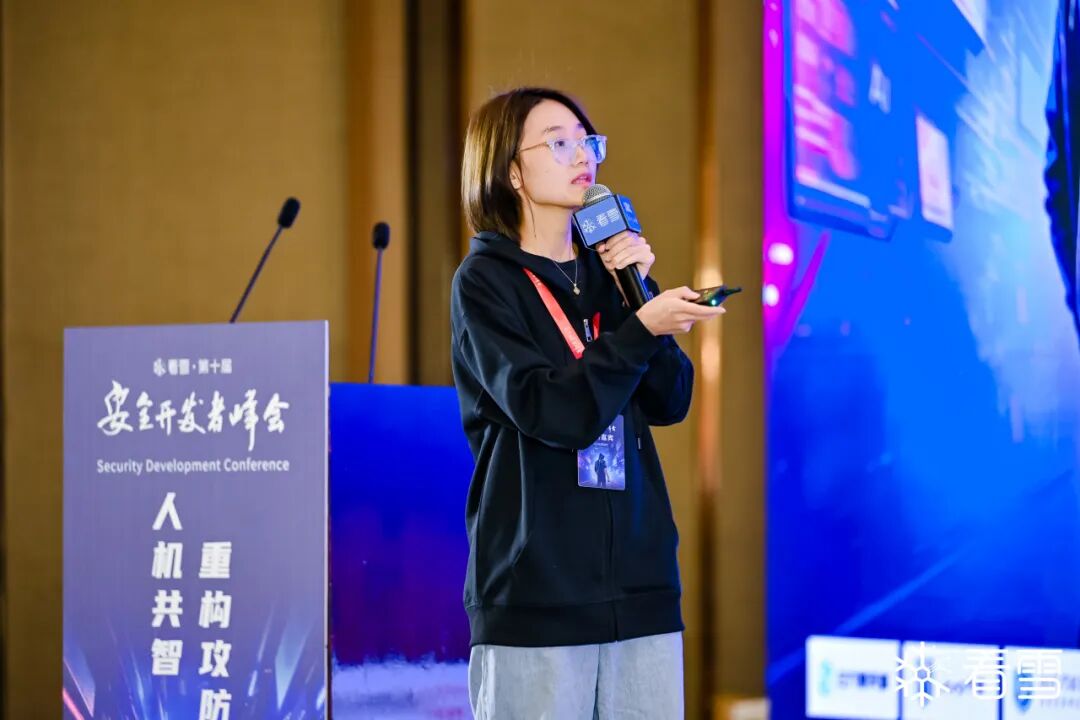
李蕊
新加坡管理大学安全、移动应用与密码中心研究科学家
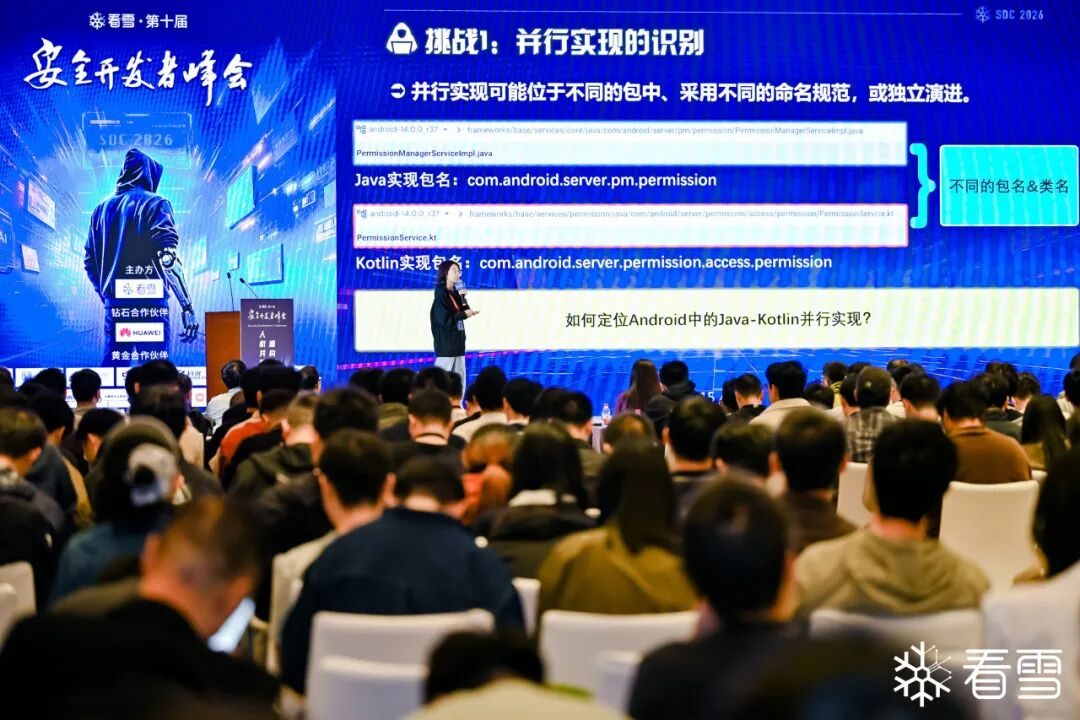
本场分享聚焦跨语言代码迁移过程中的安全问题,介绍Android框架Java-Kotlin并行实现漏洞的分析与挖掘思路,并涉及自研工具ParaDroid的实践。该研究将代码迁移这一工程问题与系统安全研究结合起来,为发现传统代码审计容易忽略的实现差异提供了新的切入点。
SDC2026
04
Storm:AI 审计时代下,Fuzzing 还有用吗?
AI代码审计能力不断提升,自动识别潜在漏洞的效率持续提高。与此同时,传统模糊测试技术仍然在复杂程序、协议实现和运行时行为分析中发挥着重要作用。AI审计与Fuzzing之间究竟是替代关系,还是可以形成互补,成为值得讨论的问题。
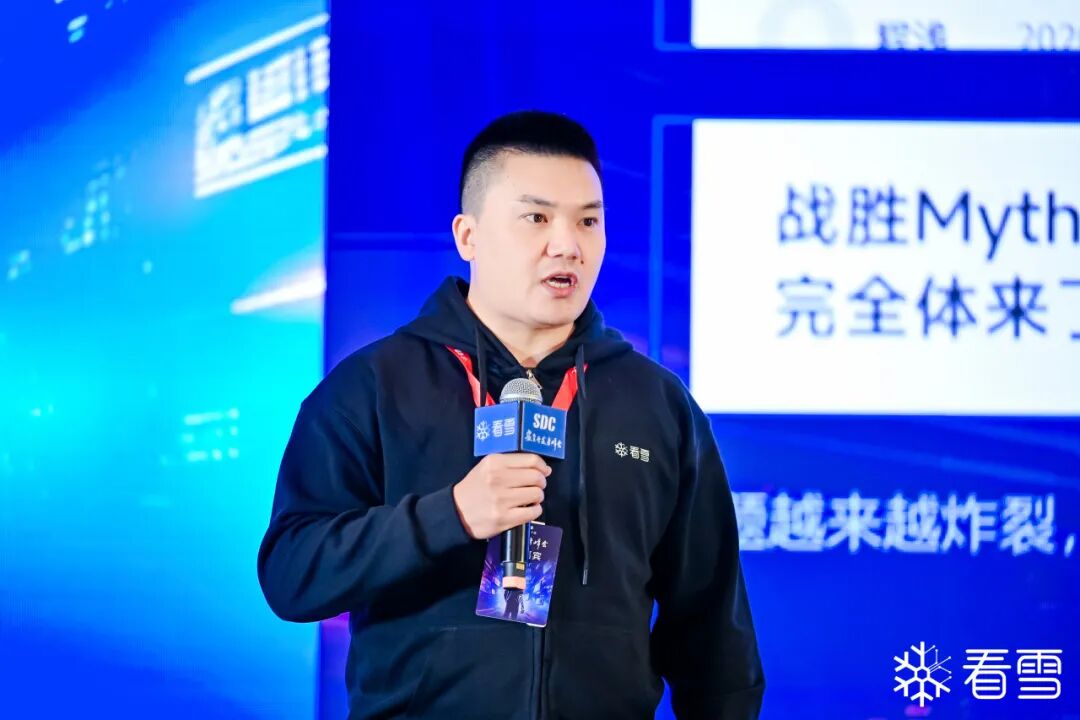
张兴
奇安信星图实验室安全研究员
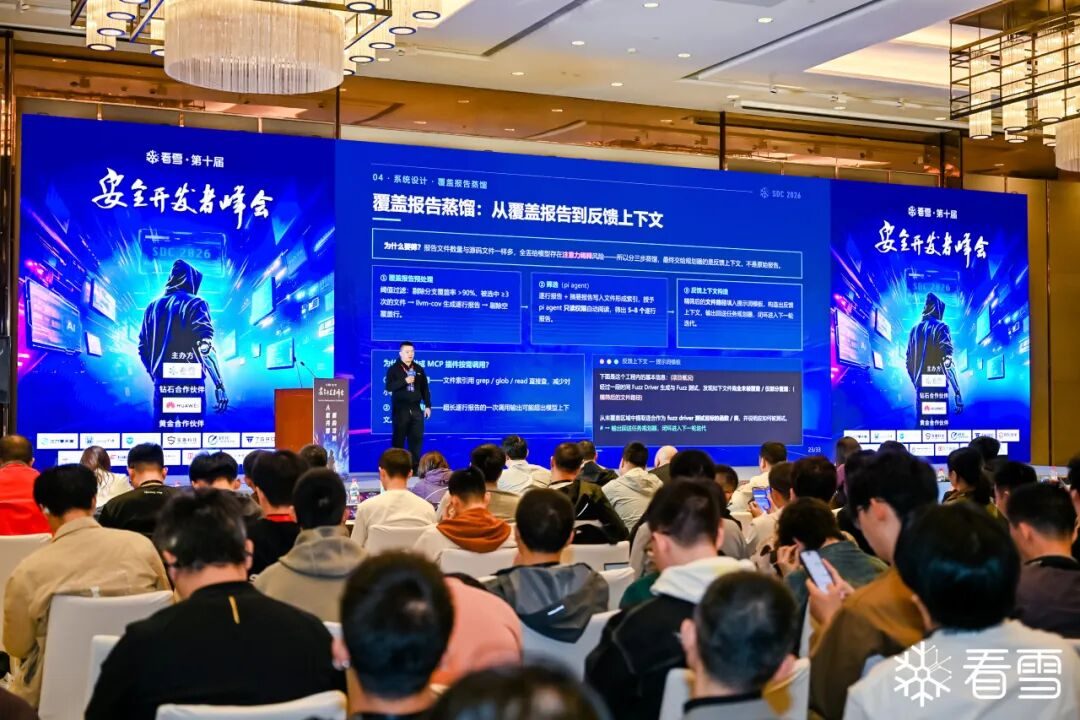
本场分享围绕Storm智能模糊测试框架展开,探讨AI审计时代下Fuzzing的技术价值与适用边界。静态分析、智能推理与动态测试各有优势,如何结合不同技术的特点,利用实验对比分析实际效果,是推动漏洞挖掘技术持续进步的重要方向。
SDC2026
05
从漏洞检测到利用:知识驱动的 RISC-V 硬件安全分析技术
RISC-V架构具有开放、灵活的特点,但不同硬件实现之间的差异,也给漏洞分析和利用带来了挑战。面对复杂的硬件设计,如何利用已有知识辅助分析,并将漏洞检测与后续利用验证衔接起来,是硬件安全研究的重要方向。
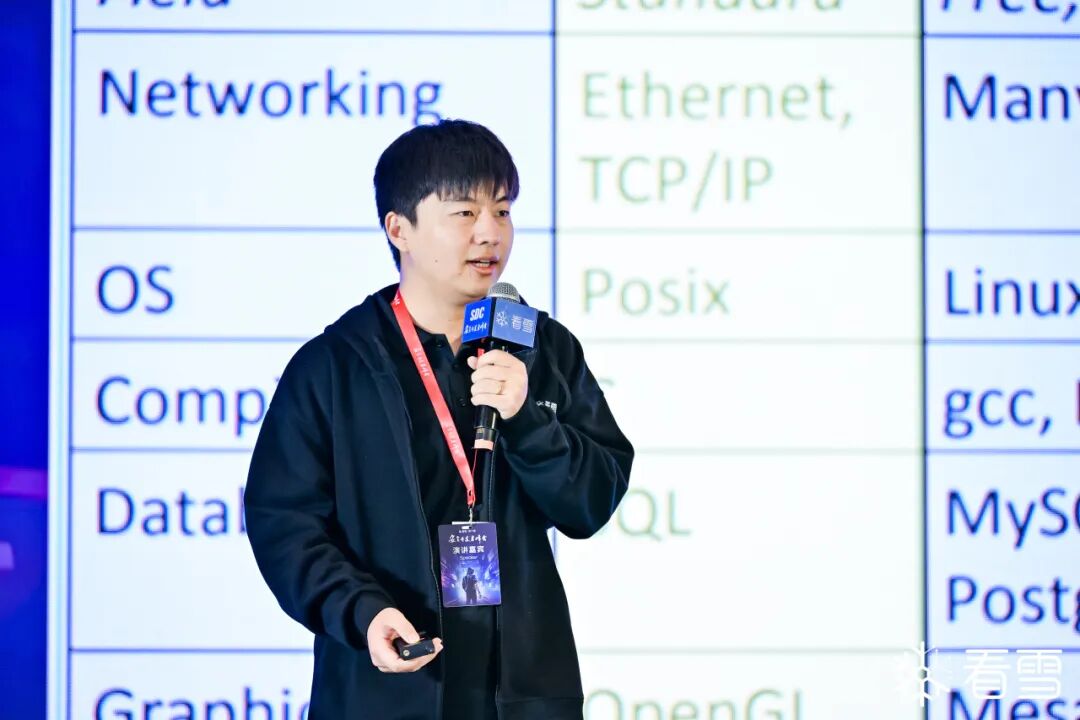
芮志清
中国科学院软件研究所博士生
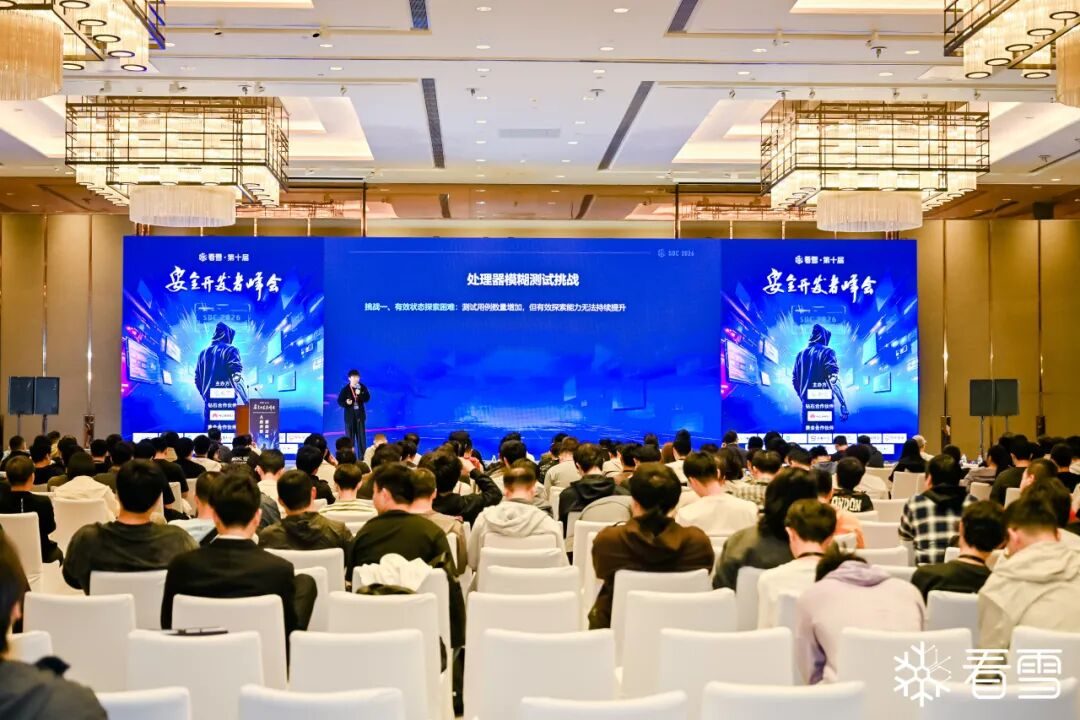
本场分享介绍了知识驱动的多智能体硬件安全分析方案,关注从漏洞检测到利用的完整研究链路。通过将知识组织、智能体协作与硬件安全分析相结合,该方向为复杂硬件漏洞研究提供了新的自动化探索思路,也展现了AI技术在软硬件协同安全领域的应用潜力。
SDC2026
06
大语言模型驱动的移动软件安全分析实践
移动软件逆向分析和漏洞检测长期面临代码混淆、API迭代以及分析成本高等挑战。大语言模型为代码理解与分析带来了新的可能,但模型幻觉和上下文限制,也会影响分析结果的可靠性。
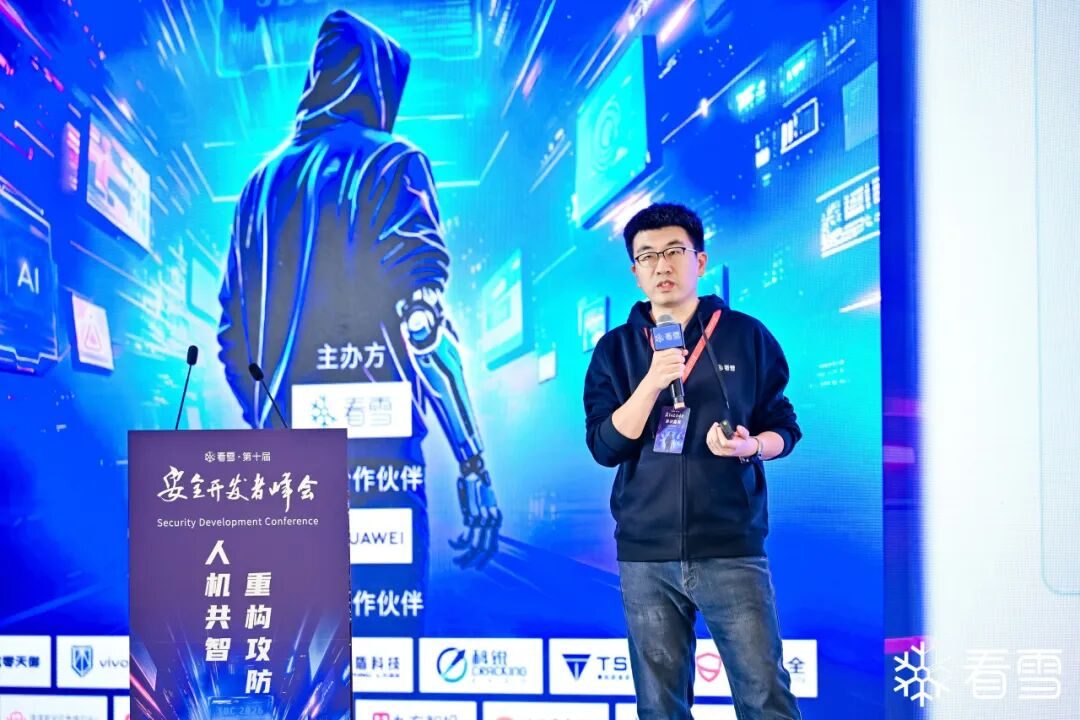
刁文瑞
山东大学网络空间安全学院教授、博士生导师
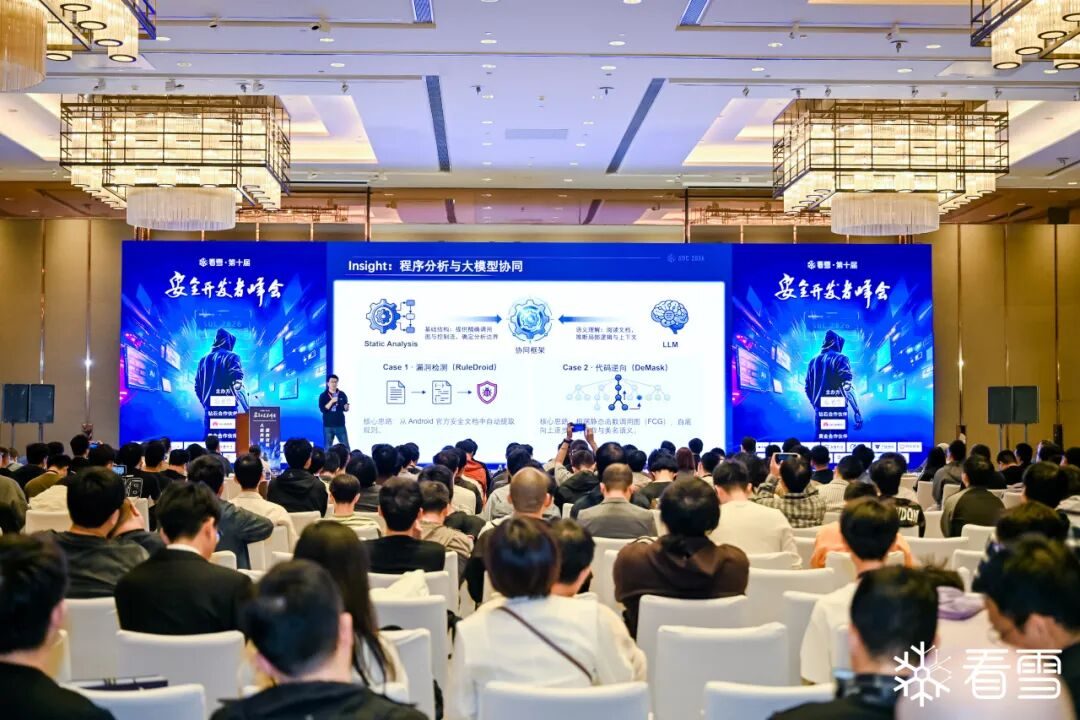
本场分享围绕大语言模型与传统程序分析技术的结合,探讨移动软件安全分析中的实践方法,包括代码去混淆与检测规则生成等方向。如何发挥大模型在语义理解方面的优势,同时借助程序分析技术约束结果、验证结论,是提升智能化安全分析可靠性的关键。
SDC2026
07
从字节到神经元——一名二进制安全研究员的 AI 安全研究
随着AI模型被广泛部署,模型自身的安全机制、权重加载过程及运行行为也逐渐成为安全研究的新对象。对于长期从事二进制分析的研究者而言,底层数据与执行机制为理解AI系统的潜在风险提供了不同于传统模型分析的视角。
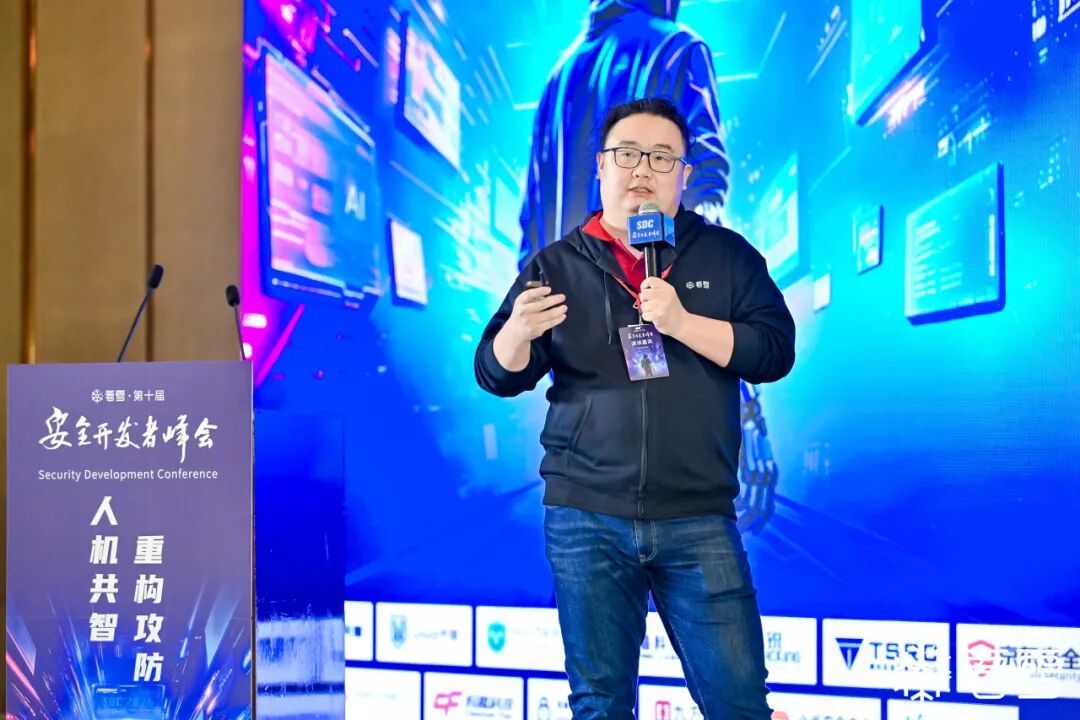
黄涛
CertiK高级安全研究员
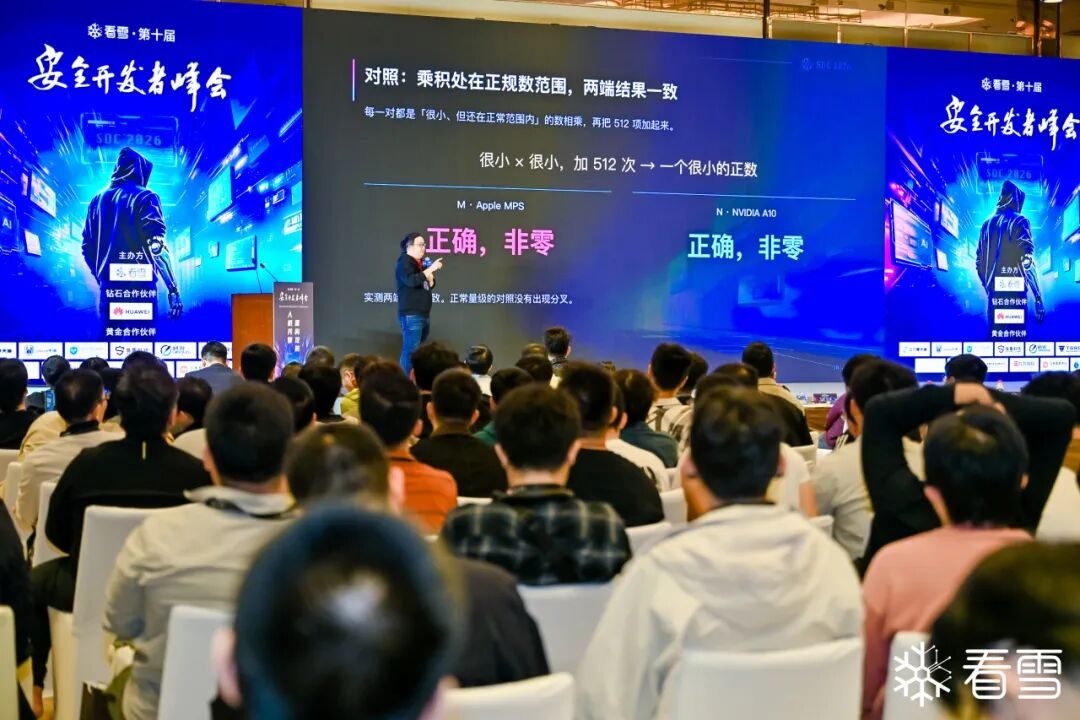
本场分享从二进制安全研究的角度切入AI安全,围绕MLX权重加载差异、神经元计算及运行环境触发的后门问题展开探索。将传统底层分析经验延伸至AI模型安全,有助于从实现机制和运行行为层面理解模型风险,也拓展了二进制研究在AI安全领域的应用空间。
SDC2026
08
ZeroMDASH:领域自适应的 Agent-Native 通用漏洞挖掘工程
随着Agent逐渐参与自动化漏洞挖掘,研究任务也从单点缺陷识别转向复杂攻击链分析。对于Linux内核、虚拟化和物联网等复杂系统,漏洞线索可能分散在不同模块中,如何关联信息、验证假设并形成完整的分析证据,是自动化漏洞研究面临的挑战。
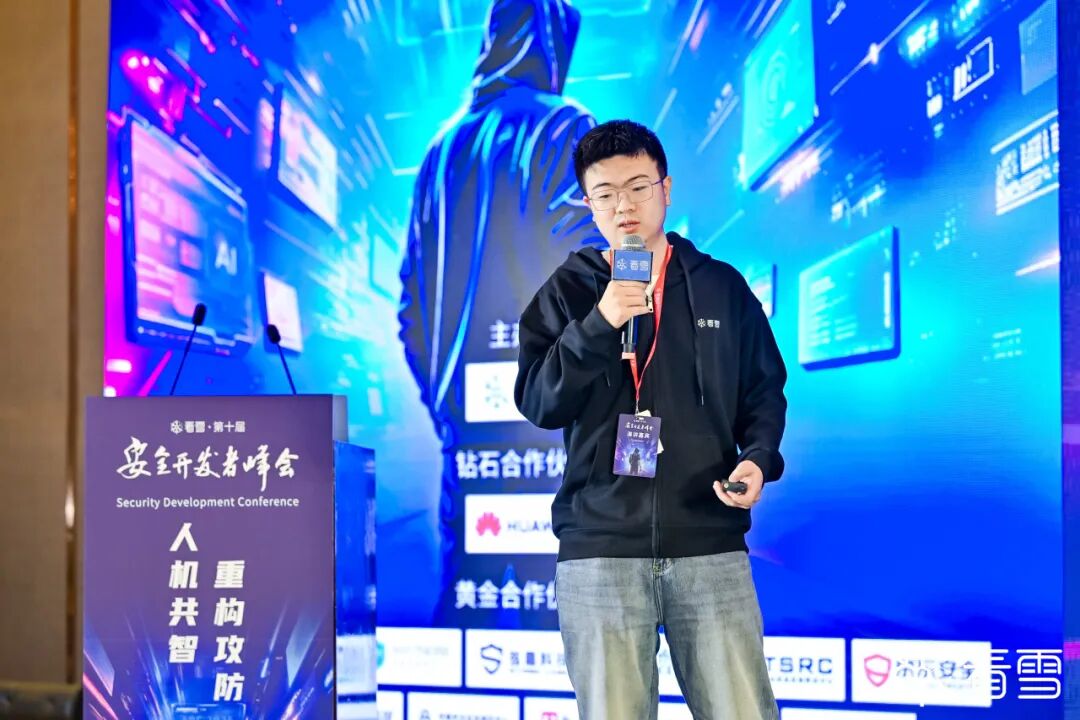
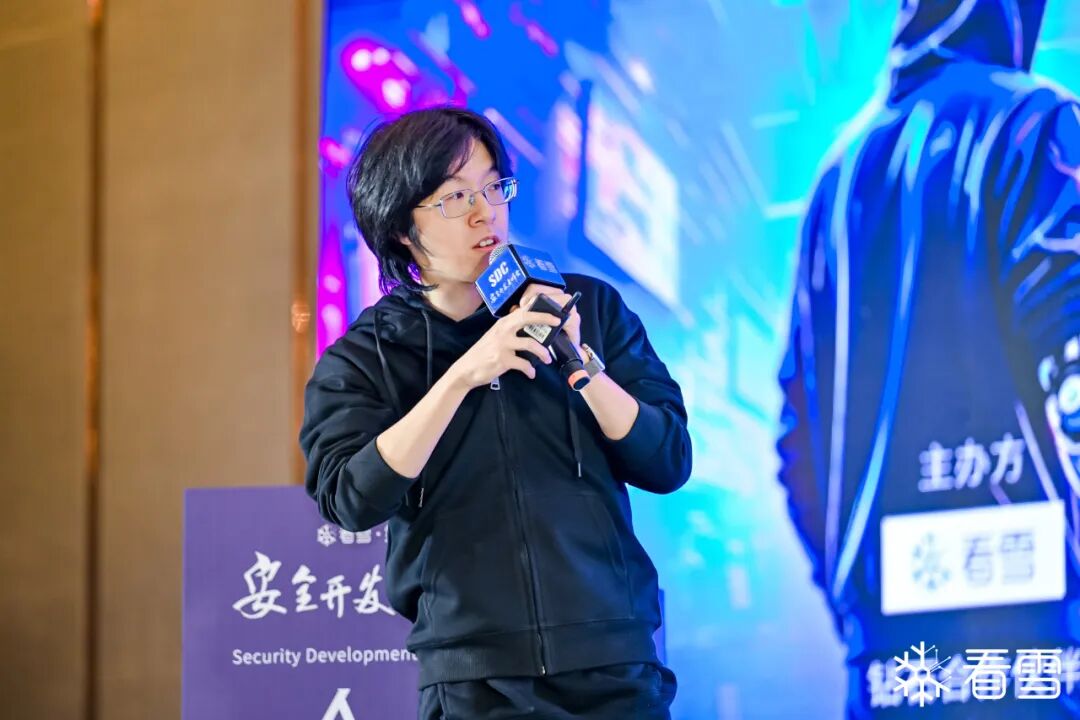
C0ss4ck(左)、Swing(右)
安全研究员
本场分享介绍ZeroMDASH框架,围绕领域自适应建模、多智能体协作与对抗验证展开,探索面向真实漏洞研究的Agent工程方法。与单纯依赖模型生成分析结论不同,复杂漏洞挖掘还需要对线索进行关联、对推断进行验证,并形成可追溯的证据链。这也是智能体从辅助分析走向实际安全研究的重要环节。
SDC2026
09
AI Agent 攻防下的代码保护之道
AI Agent正在改变软件逆向分析与代码理解的效率。过去依赖人工时间成本形成的逆向门槛,可能随着自动化分析能力的提升而发生变化。面对更高效的分析工具,代码保护技术也需要重新审视自身的防护思路。
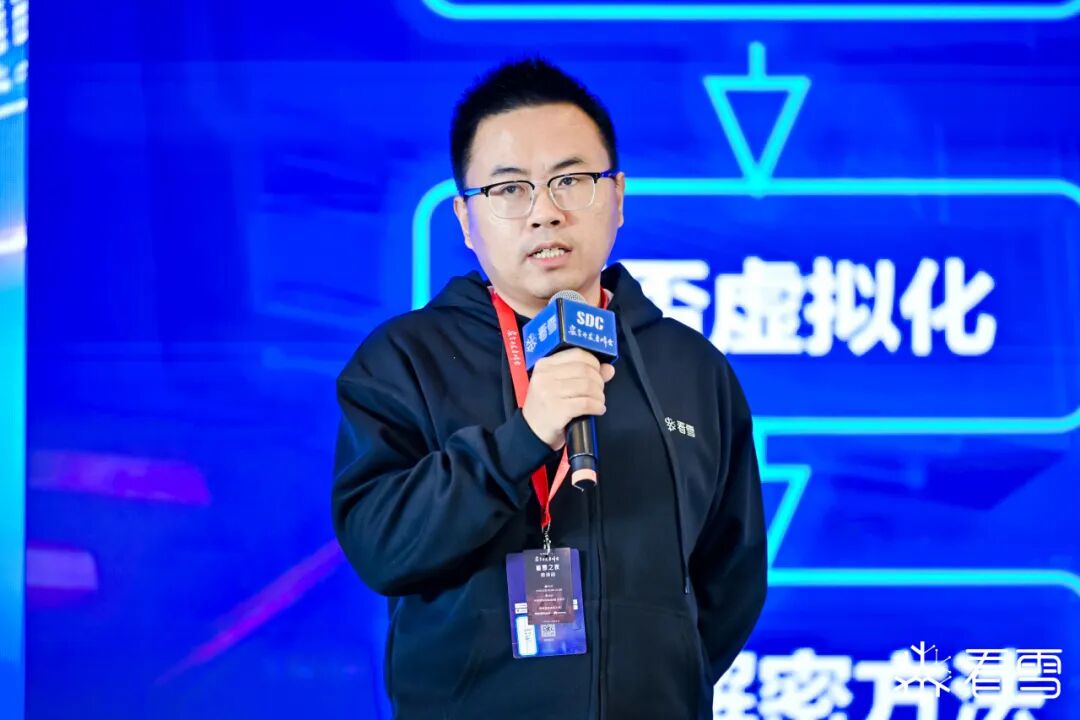
赵贝贝
网易易盾加固技术负责人
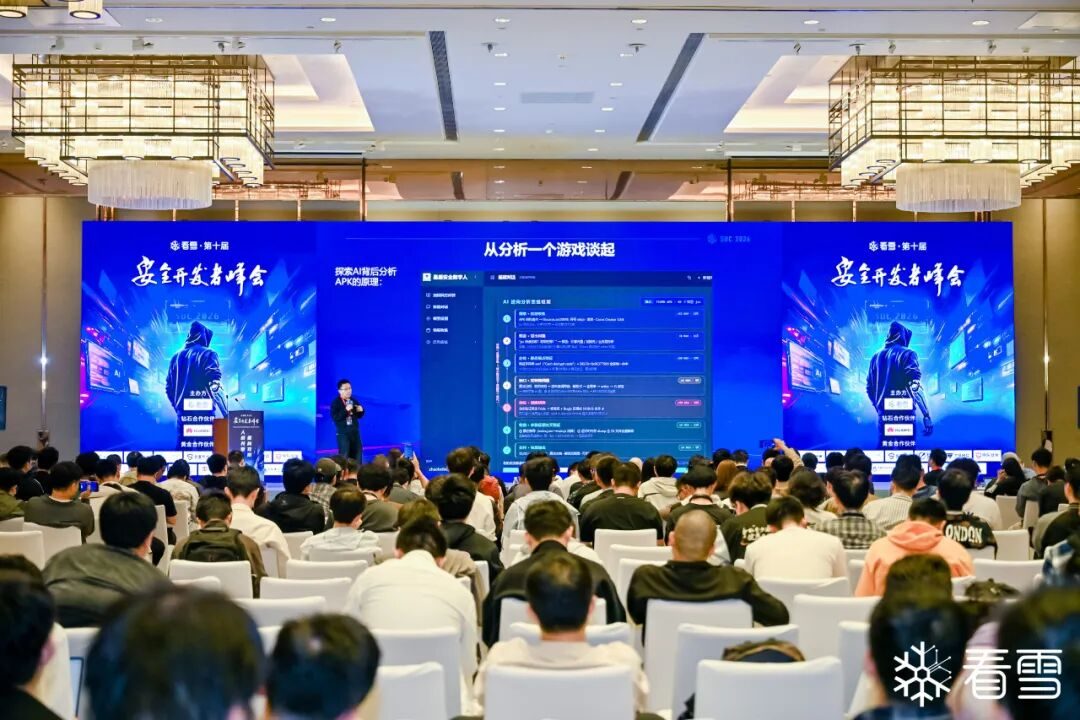
本场分享从AI辅助逆向的实际挑战出发,探讨逻辑混淆、语义误导、内存蜜罐等代码保护思路。随着攻击工具的智能化,防护技术不仅需要提高分析成本,也需要关注方案在真实环境中的有效性、稳定性及兼容性,为AI时代的软件保护提供新的探索方向。
SDC2026
10
物理世界的自动化攻防:Agent 小队无人值守 IoT 漏洞挖掘实践
物联网设备的安全问题不仅存在于软件代码中,还涉及物理接口、通信总线、无线协议以及真实设备的运行状态。相比纯软件环境,IoT安全测试还需要面对设备交互、异常恢复和测试环境稳定性等工程挑战。
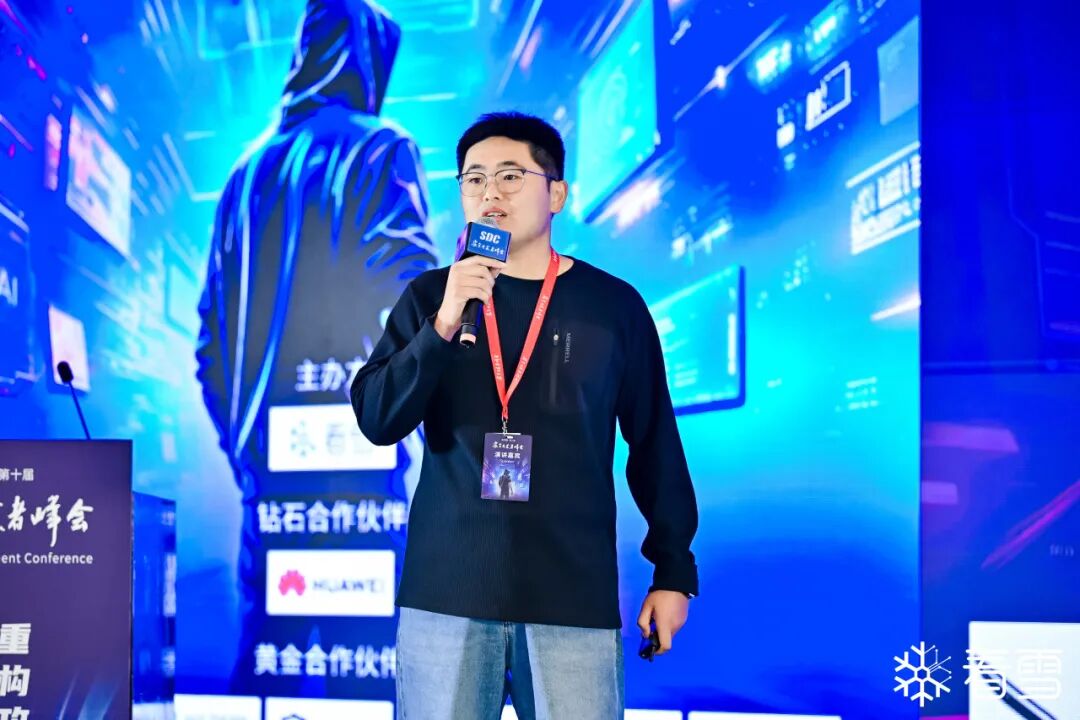
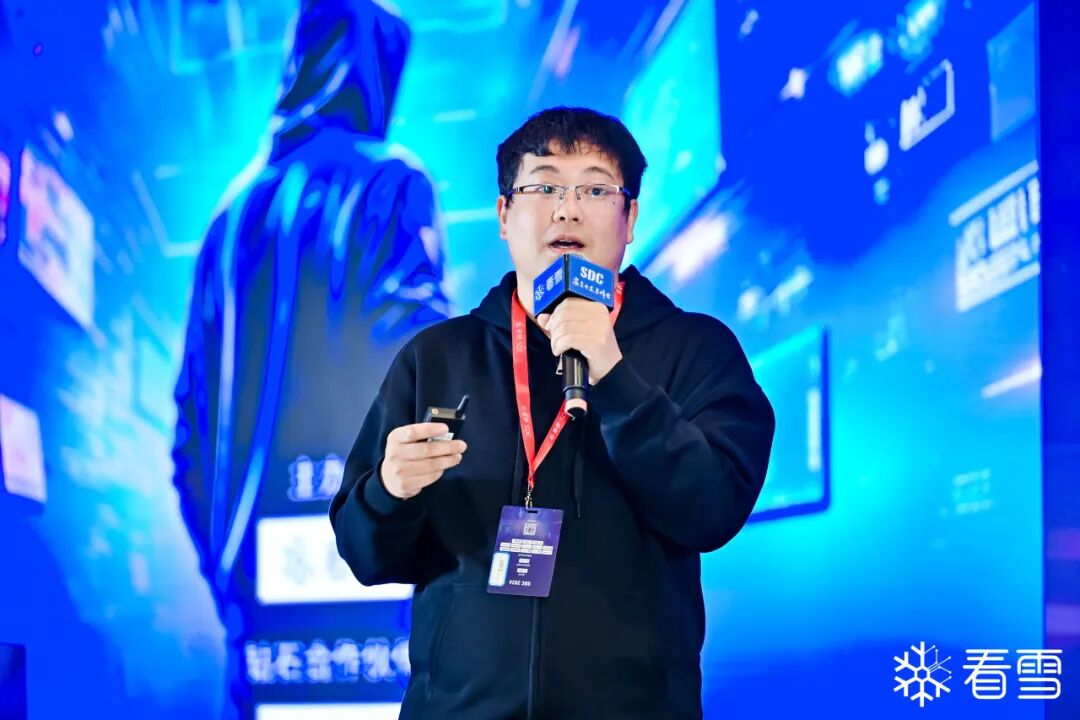
尘兴灿(左)、付鹏飞(右)
蚂蚁集团支付宝IoT安全团队
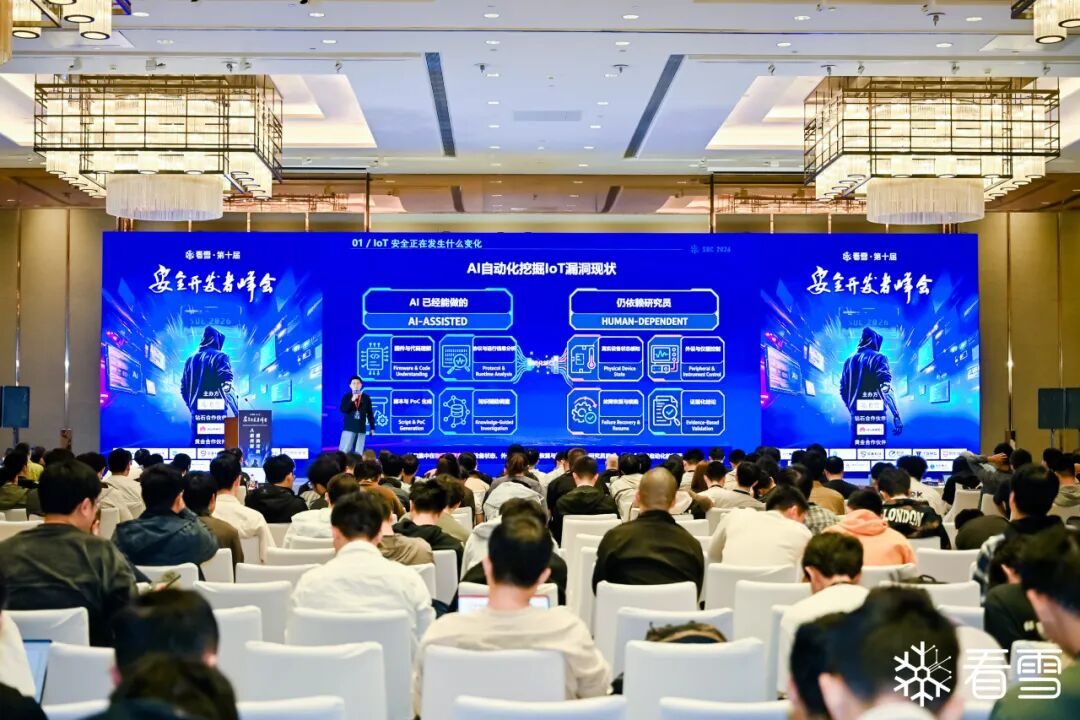
本场分享将多Agent协作与真实IoT设备测试相结合,介绍无人值守自动化漏洞挖掘实践,并关注设备防护、异常处理与死机自愈等工程问题。它展现了AI安全研究从代码分析进一步走向真实物理设备的趋势,也说明自动化攻防不仅需要智能分析能力,还需要可靠的硬件环境与工程体系支撑。
圆桌会谈:
AI时代,未来什么能力更重要?安全从业者该如何进化?
当AI逐渐参与漏洞分析、代码审计、威胁研判和安全自动化,安全从业者未来应该具备怎样的能力?这是技术变革带来的现实问题,也是本届峰会圆桌论坛讨论的核心。
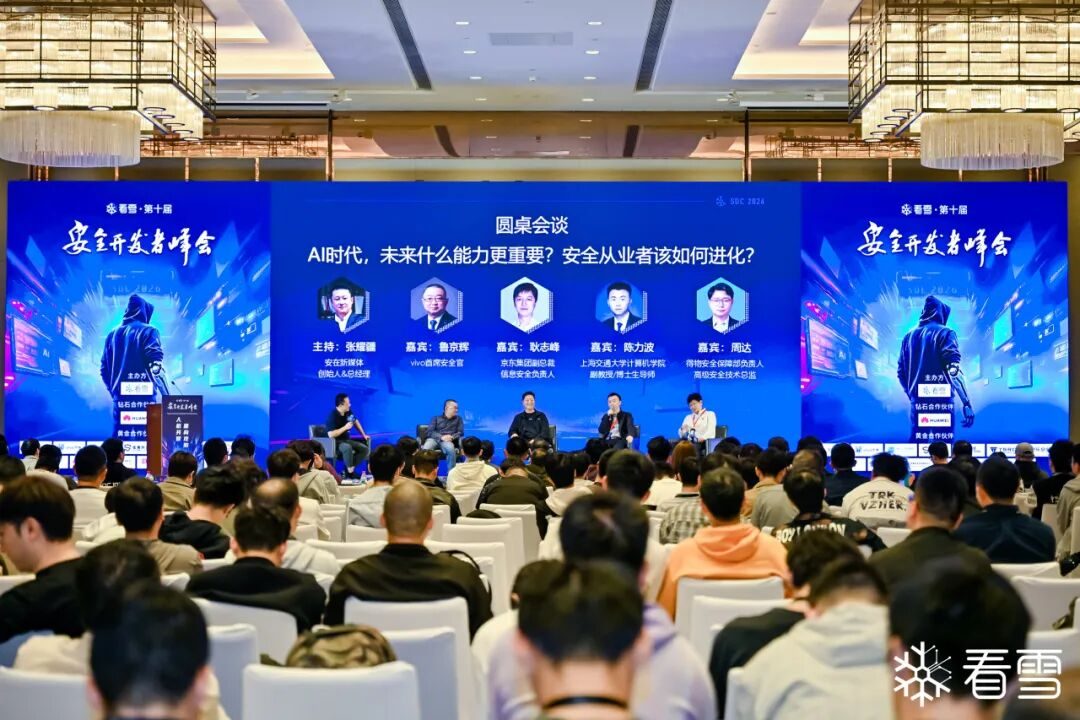
本次圆桌以“AI时代,未来什么能力更重要?安全从业者该如何进化?”为主题,由安在新媒体创始人兼总经理——张耀疆主持,vivo首席安全官——鲁京辉、京东集团副总裁兼信息安全负责人——耿志峰、上海交通大学计算机学院副教授——陈力波、得物安全保障部负责人兼高级安全技术总监——周达共同参与讨论。
嘉宾们围绕AI带来的效率变化、安全从业者的核心价值以及未来能力发展方向展开交流。
AI能够帮助安全人员更快地获取信息、生成代码、分析问题,但工具能力的提升并不意味着专业判断可以被简单替代。如何提出正确的问题、识别模型输出中的错误、理解复杂系统的底层机制,并将分析结果转化为可靠的安全能力,仍然是安全从业者需要持续打磨的本领。
从技术实践到人才成长,本场圆桌为现场观众提供了不同视角的行业思考,也为AI时代安全从业者如何保持专业深度、拓展能力边界带来了启发。
感恩同行者,致敬每一份支持
从传统软件安全到 AI 驱动的智能攻防,从漏洞挖掘到真实设备安全,技术在变,攻防在变,但我们对技术的热爱、对原创研究的坚持、对实战价值的追求,始终没有变。
期待下一届 SDC,再与各位相聚!
本文转载自微信公众号「360漏洞云」,查看原文。版权归原作者所有,如有侵权请联系删除。