AI 智能体 12 小时进入 Anthropic 内部系统:真正的入口是第三方业务软件
原创 威胁情报中心 2026-11-03 15:40 北京
一家以先进 AI 模型闻名的公司,被 AI 智能体辅助的安全研究人员从日常业务软件一侧进入内部系统。被利用的不是 Claude,也不是 Anthropic 自研代码,而是未具名的第三方行政与销售软件。
供应链安全 · 授权测试争议
AI 智能体 12 小时进入 Anthropic 内部系统
真正的入口是第三方业务软件
被利用的不是 Claude,也不是 Anthropic 自研代码,而是未具名的第三方行政与销售软件。一次授权测试,敲响了业务应用边界的警钟。
· 第三方业务软件 · AI 智能体安全研究 · 2026.11.03
一家以先进 AI 模型闻名的公司,被 AI 智能体辅助的安全研究人员从日常业务软件一侧进入内部系统。被利用的不是 Claude,也不是 Anthropic 自研代码,而是未具名的第三方行政与销售软件。
这不是一起已被确认的恶意网络攻击,而是一次在外部安全研究机制下开展、同时对测试范围与披露完整性存在争议的授权测试。它暴露的核心问题,是企业核心资产与第三方业务应用之间那条容易被忽视的安全边界。
📋 情报摘要 | |
项目 | 内容 |
事件公开时间 | 2026 年 10 月 26 日 |
研究方 | 网络安全初创公司 Cathedral |
目标方 | Anthropic |
事件性质 | 外部安全研究项目下的测试活动;具体授权范围与披露合规性存在争议 |
初始入口 | 未具名第三方行政、销售业务软件中的漏洞 |
研究方宣称耗时 | AI 智能体运行不足 12 小时;此前另有数天针对 Anthropic 自研软件的尝试 |
Anthropic 确认的受影响范围 | 有限的销售、人力资源和 IT 系统 |
核心 AI 资产影响 | Anthropic 称 Claude 客户对话、源代码和模型权重均未被访问 |
处置情况 | 终止研究方访问,停用受影响软件并等待供应商修复 |
其他利用情况 | Anthropic 称未发现 Cathedral 以外的主体利用相关漏洞 |
截至 2026 年 11 月 3 日,受影响软件厂商、产品名称、漏洞类型、CVE 编号及完整技术报告均未公开。因此,现阶段可以分析攻击路径和风险边界,但无法还原具体漏洞利用过程。
01 “12 小时”不是全部过程:真正值得关注的是入口切换
如果只截取“12 小时进入 Anthropic”这一句话,很容易把事件理解成 AI 智能体直接攻破了 Anthropic 的核心系统。公开信息呈现的进程并非如此。
1第一阶段:直接尝试数天,未获成功 —— Anthropic 表示,Cathedral 最初花了数天时间尝试突破该公司自研软件,但未能成功。随后,研究人员将目标转向 Anthropic 使用的第三方业务应用。
2第二阶段:改道第三方软件,AI 智能体运行不足 12 小时 —— 根据 Cathedral 报告草稿,其 AI 智能体在不足 12 小时内找到了进入内部系统的路径。这里的时间范围对应的是转向第三方软件后的智能体活动,并不包含此前数天的直接测试,也不能据此推导出“整个行动仅持续 12 小时”。
3第三阶段:监控先发现部分活动,随后终止访问 —— Anthropic 表示,其监控系统在 Cathedral 报告之前已经标记了部分活动,并在当天切断了研究方访问。随后,Anthropic 停用了受影响的业务软件,等待相关供应商完成修复。
4第四阶段:披露完整性引发争议 —— 后续报道引述 Anthropic 红队成员 Logan Graham 的说法称,Cathedral 在第三方软件中发现了两个漏洞,但只报告了其中一个,第二个漏洞由 Anthropic 自行发现并修复。Anthropic 还认为,研究方未披露全部活动,针对第三方供应商及提取数据的行为超出了项目安全港条款。Cathedral 则坚持其遵循了标准安全研究实践,并将数据访问控制在最低限度。
双方争议仍需完整报告和测试记录才能进一步核验,但不影响一条已经由双方说法共同支撑的主线:直接测试自研软件未果后,研究方通过第三方业务软件中的弱点进入了部分内部业务系统。
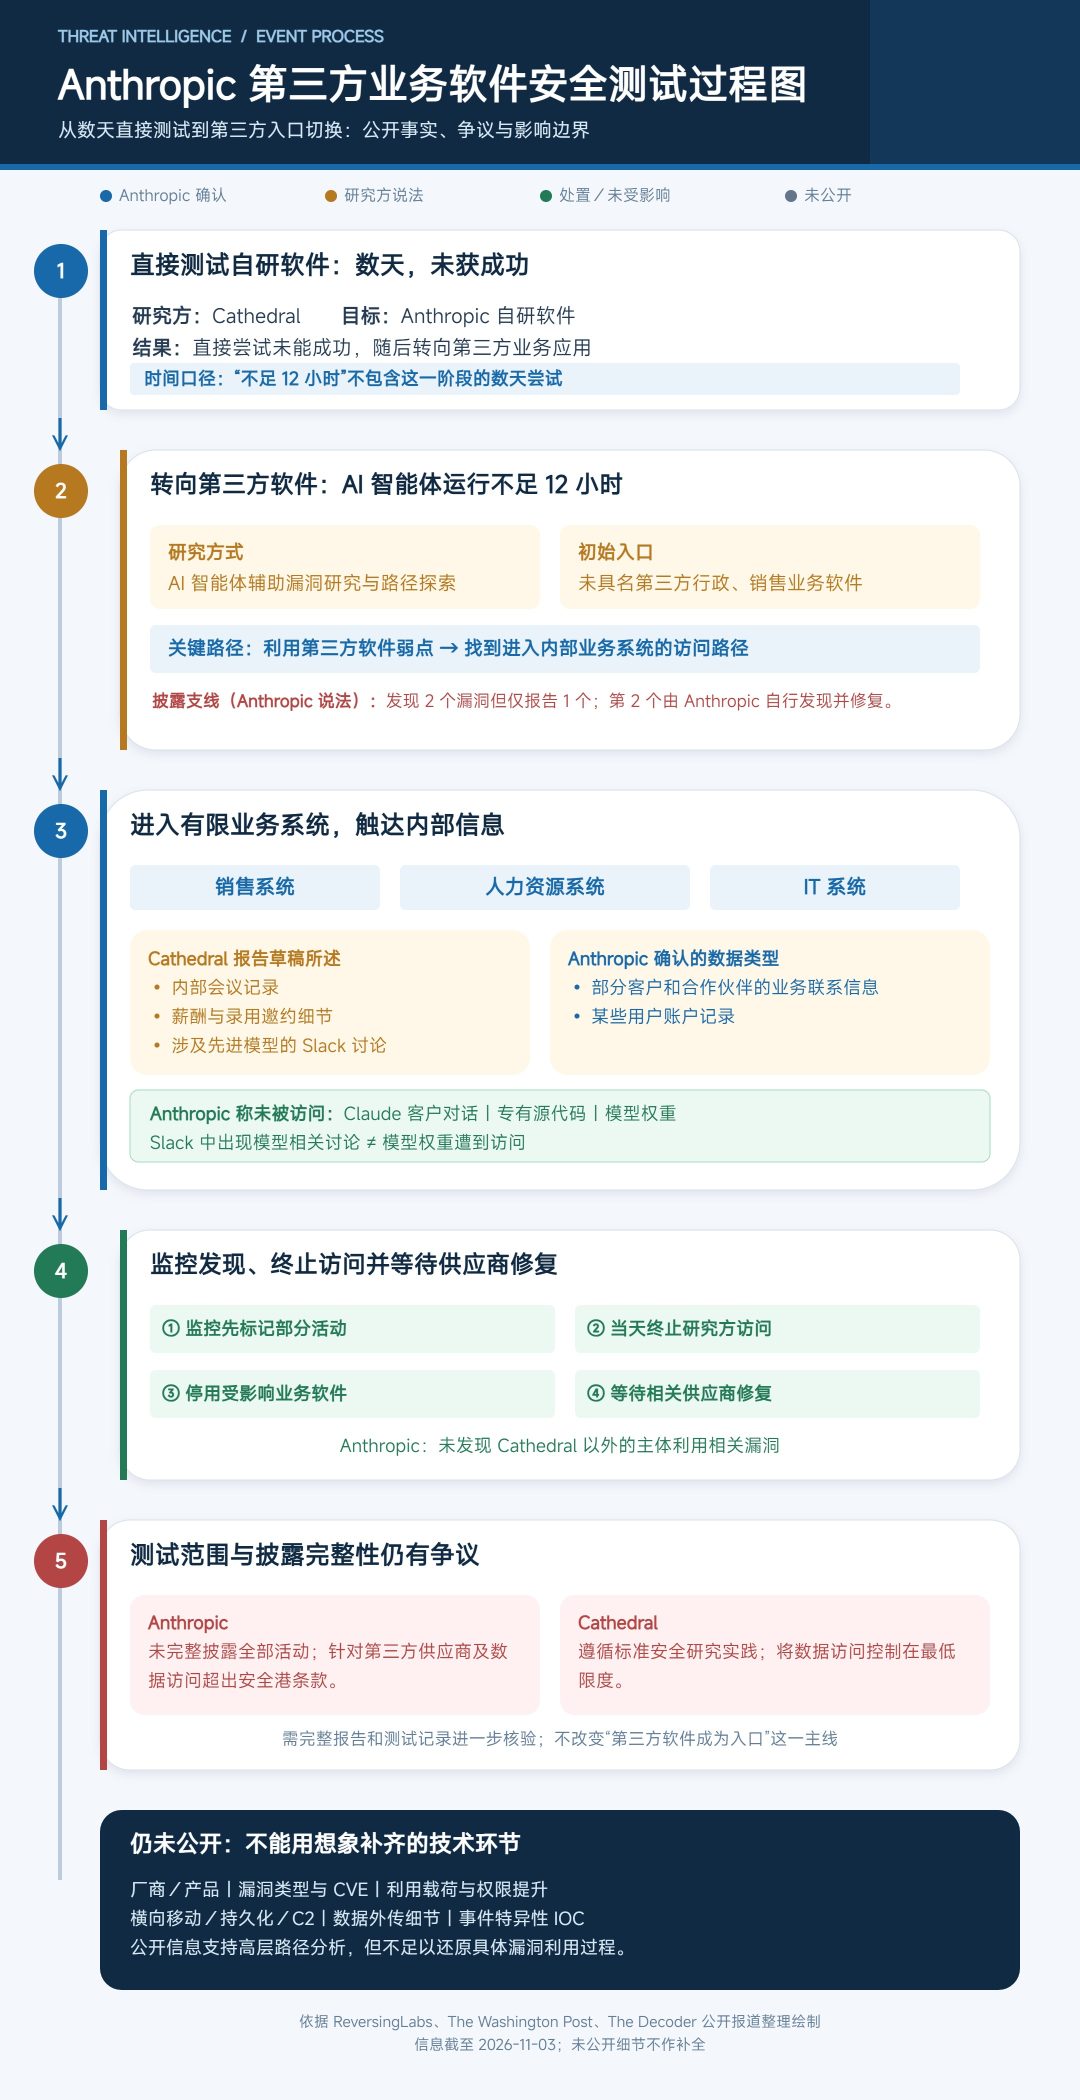
图 1|Anthropic 第三方业务软件安全测试过程与影响边界
图源说明:根据 ReversingLabs、The Washington Post 及 The Decoder 公开报道整理绘制;信息截至 2026 年 11 月 3 日。
02 触达 Slack 讨论,不等于接触模型权重
关于事件影响,目前需要把研究方报告与 Anthropic 确认的范围分开阅读。
| Cathedral 报告草稿 研究人员称找到了访问以下内部信息的路径 内部会议记录 员工薪酬和录用邀约细节 讨论 Anthropic 先进 AI 模型的 Slack 消息 | Anthropic 确认 访问了有限的销售、人力资源和 IT 系统,包含 部分客户和合作伙伴的业务联系信息 某些用户账户记录 |
两组说法并非逐项对应,公开材料不足以核定每类数据是否被实际查看、查看多少,以及是否发生数据导出。尤其需要避免把“找到访问路径”“能够访问”和“已经批量窃取”混为一谈。
与此同时,Anthropic 明确划出了未受影响的核心资产边界:
客户与 Claude 的对话未被访问
专有源代码未被访问
模型权重未被访问
内部 Slack 中出现模型相关讨论,不等于模型文件或模型权重遭到访问;业务系统受到影响,也不等于 Claude 模型本身被攻破。
03 公开事实能还原的攻击链,到此为止
基于现有材料,可以将本次活动概括为以下高层路径:
1研究人员设定任务
2AI 智能体辅助漏洞研究与路径探索
3利用第三方行政、销售软件中的弱点
4进入有限的销售、人力资源和 IT 系统
5访问内部业务信息
6监控发现部分活动,访问被终止,软件停用待修复
这条路径中有三个技术边界必须保留。
1. AI 智能体是研究工具,不是本次被攻击对象
公开信息显示,Cathedral 使用 AI 智能体加速安全研究。没有证据表明研究人员通过提示词注入、模型越狱或 Claude 自身缺陷进入 Anthropic 系统,也没有证据表明 Anthropic 的模型被用于攻击自身。
2. 第三方软件存在漏洞,不等于供应链投毒
本次公开事实是利用第三方业务软件中的弱点,并非在软件开发、分发或更新环节植入恶意代码。因此,不能将事件直接描述为 T1195 所指的“供应链破坏”,也不能将其写成软件更新劫持或恶意依赖投毒。
3. 未公开的技术环节不能靠想象补齐
现有资料没有披露具体漏洞类别、利用载荷、认证绕过方式、权限提升、横向移动、持久化、命令与控制或数据外传细节。任何进一步到漏洞名称、攻击脚本、内网主机或恶意基础设施的“还原”,目前都缺乏公开事实支撑。
04 这次测试真正敲响的,是业务应用边界的警钟
🧱 核心业务安全,不会自动覆盖外围业务系统 模型、源代码和训练基础设施可以被重点保护,但企业日常运营还依赖销售、人力资源、协作和 IT 管理工具。只要这些应用保存敏感数据,或通过账户、接口和集成关系连接其他系统,它们就属于实际安全边界的一部分。 | 📋 供应商合规材料,不能替代持续技术验证 问卷、认证和合同可以说明供应商的管理承诺,却不能直接证明某个版本、某项配置或某条集成链路没有漏洞。企业仍需掌握实际部署了什么、应用能够访问什么,以及出现漏洞后能否快速定位影响。 | |
🔍 检测与切断能力,决定暴露能否被及时收敛 Anthropic 表示监控先于报告发现了部分活动,并在当天终止访问。这一细节说明,第三方应用不能只纳入采购和合规流程,也应纳入日志采集、异常检测和应急响应。无法禁用接入、撤销权限或隔离应用,意味着即使发现问题,也可能缺少快速收敛暴露面的手段。 | ⚡ AI 压缩研究时间,也压缩防守方的响应余量 本事件中的“不足 12 小时”有明确上下文,不能泛化为所有 AI 攻击的速度指标。但它至少展示了一次具体实践:当直接路径受阻时,AI 智能体可以辅助研究人员转向其他软件并探索替代路径。防守方如果仍按数天或数周完成资产确认和暴露排查,响应节奏就可能落后于漏洞发现速度。 | |
05 给企业安全团队的六项检查
1建立第三方应用与数据映射 —— 不仅记录产品名称和负责人,还要记录版本、部署方式、保存的数据、连接的下游系统,以及业务中断时的替代方案。
2收紧集成权限与身份边界 —— 定期审查 API 令牌、OAuth 授权、服务账户和已连接应用,撤销不再使用的授权,避免以长期有效的广泛权限换取接入便利。
3将 SaaS 与业务应用日志纳入统一监测 —— 重点关注异常登录、权限或授权变更、短时间内大范围读取、非典型来源访问,以及敏感记录的异常查询。上述行为是检测线索,不是本次事件已公开的失陷指标。
4预先验证“立即停用”能力 —— 明确谁有权撤销令牌、禁用集成和暂停应用,定期演练操作步骤,并评估停用关键业务软件后的连续性影响。
5修复后重新验证访问路径 —— 不能仅以供应商宣布修复作为关闭事件的依据,还应复测漏洞、检查相关权限和暴露面,并确认原有访问路径已经失效。
6把第三方系统写进漏洞披露规则 —— 明确第三方平台是否属于测试范围、何种情况下需要同时通知供应商、数据访问的最低限度、意外访问后的报告要求,以及完整活动记录的提交义务。
06 结语
Anthropic 事件的重要性,不在于“AI 公司也被 AI 攻破”这样的戏剧化表述,而在于一条更朴素的路径:自研系统的直接入口没有打开,研究人员便转向企业信任并接入的第三方业务软件。
对企业而言,核心资产保护仍然必要,但安全评估不能停在自有代码和自有基础设施的边界。真正需要持续回答的是:哪些外部应用保存了我们的敏感信息,它们拥有何种权限,我们能否看见异常,又能否在必要时立即切断它们。
07 技术附录
附录 A:MITRE ATT&CK 技术映射
以下映射仅依据公开的高层行为描述。由于漏洞细节与操作日志未公开,不将任何候选技术标记为“已确认”。
战术 | 技术编号与名称 | 映射状态 | 映射依据与限制 |
初始访问(Initial Access) | T1190 — Exploit Public-Facing Application(利用面向公众的应用程序) | 条件性候选 · 低置信度 | 已公开的是第三方行政、销售软件漏洞被利用;但资料未确认相关应用是否面向互联网,也未披露利用方式,因此不能直接认定 T1190。 |
收集(Collection) | T1213 — Data from Information Repositories(从信息存储库获取数据) | 行为候选 · 中等置信度 | 报告涉及 Slack 消息、会议记录、薪酬信息、客户与合作伙伴联系信息。MITRE 将 Slack、CRM 等列为信息存储库示例;但具体查询、读取和导出动作未公开。 |
不应在现阶段直接映射的技术
技术 | 不直接映射的原因 |
| T1195 Supply Chain Compromise(供应链破坏) | 没有证据表明软件、更新或分发流程遭到篡改;利用第三方产品漏洞本身不构成供应链破坏。 |
| T1199 Trusted Relationship(可信关系) | 没有证据表明研究人员攻陷供应商组织,或滥用供应商持有的账户、委派权限进入 Anthropic。 |
| T1078 Valid Accounts(有效账户) | 未披露被盗账户、合法凭据滥用或账户接管。 |
| T1567 Exfiltration Over Web Service(通过 Web 服务外泄) | 公开材料描述了数据访问路径和有限的数据访问,未确认通过网络服务实施数据外泄。 |
附录 B:失陷指标(IOC)
截至 2026 年 11 月 3 日,公开资料未提供可用于检测或阻断的事件特异性 IOC。
指标类别 | 公开状态 |
恶意 IP / 域名 / URL | 未公开 |
文件哈希 / 恶意样本 | 未公开,且没有证据表明本次活动使用恶意软件 |
CVE / 漏洞编号 | 未公开 |
受影响厂商与产品 | 未公开 |
攻击账户、令牌或会话标识 | 未公开 |
攻击基础设施 | 未公开 |
使用提示:不得将 Slack、CRM、人力资源或 IT 管理平台的正常服务域名直接作为 IOC。企业侧排查应基于自身日志中的异常身份、权限和数据访问行为,而不是对本事件进行无依据的指标封堵。
附录 C:建议留存的调查证据
若企业内部发生类似第三方应用安全事件,建议优先保全以下证据:
第三方应用管理员审计日志、登录日志与数据访问日志;
OAuth 授权、API 令牌、服务账户及权限变更记录;
关键记录的搜索、查看、导出与共享记录;
应用集成配置及其变更历史;
供应商漏洞通知、修复版本与验证结果;
访问撤销、应用停用和恢复运行的准确时间点。
参考链接
1. The Washington Post(2026-10-26):Researchers at cybersecurity start-up Cathedral got inside Anthropic
https://www.washingtonpost.com/technology/2026/10/26/researchers-cybersecurity-start-up-cathedral-got-inside-anthropic/
2. ReversingLabs(2026-10-27):Researchers Break Into Anthropic’s Systems in Just 12 Hours—Through Third-Party Software
https://www.reversinglabs.com/blog/anthropic-third-party-software-breach
3. Cyber Security News(2026-10-26):Researchers Use AI Agents to Breach Anthropic's Internal Systems in Just 12 Hours
https://cybersecuritynews.com/anthropic-internal-system-breach/
4. The Decoder(2026-10-28):AI agents hacked Anthropic, maker of arguably the most capable AI models for cyberdefense
https://the-decoder.com/ai-agents-hacked-anthropic-maker-of-arguably-the-most-capable-ai-models-for-cyberdefense/
5. MITRE ATT&CK:T1190 — Exploit Public-Facing Application · T1213 — Data from Information Repositories · T1195 — Supply Chain Compromise · T1199 — Trusted Relationship
https://attack.mitre.org/techniques/T1190/
https://attack.mitre.org/techniques/T1213/
https://attack.mitre.org/techniques/T1195/
https://attack.mitre.org/techniques/T1199/
本文转载自微信公众号「奇安信威胁情报中心」,查看原文。版权归原作者所有,如有侵权请联系删除。