【安全圈】130万台电视盒子沦为肉鸡!视壮科技固件预装后门遭谷歌切断认证
安全圈 2026-11-03 19:00 江苏
关键词
漏洞
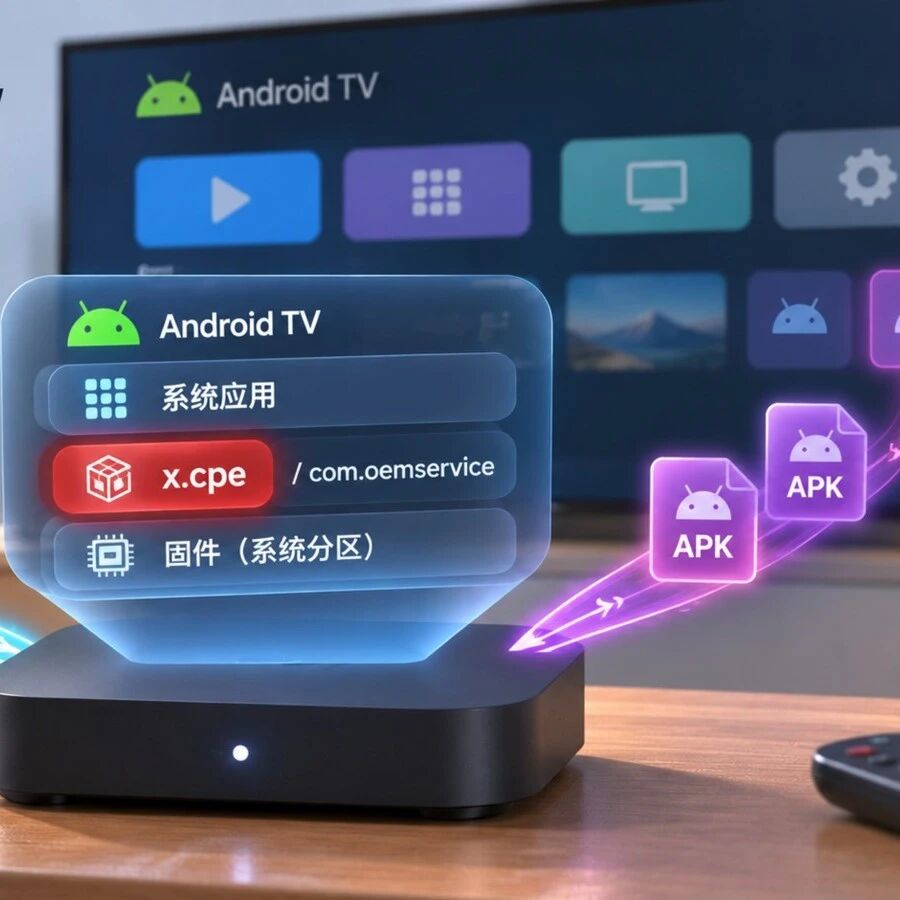
核心事实:谷歌联合美国执法部门彻底摧毁了名为 XCPE 的特大物联网僵尸网络。溯源调查证实,大量由深圳视壮科技(Videostrong)生产及代工的 Android 电视盒子与智能大屏,在出厂 ROM 固件中直接预装了只读后门,全球超 130 万台设备遭秘密劫持并作为住宅代理变现。目前谷歌已全面终止其合作伙伴资格并撤销全部官方认证
🔍 出厂即中招:固化系统分区绕过恢复出厂
与普通恶意应用通过钓鱼诱导安装不同,XCPE 僵尸网络后门直接存在于厂商出厂刷入的原始 ROM 镜像中。恶意代码被打包为特权系统守护进程(如 x.cpe 或伪装成 OEM 服务的组件),享有底层最高的系统执行权限:
- 只读固件驻留
:组件预置在只读的系统分区(
/system/priv-app),普通用户即使在系统中执行“恢复出厂设置”也只能擦除数据盘,重启后后门模块依然会自动恢复执行 - 延时休眠欺骗认证
:为了绕过谷歌官方的兼容性测试套件(CTS)及前期上架安全审查,后门在出厂初期长达数十小时内处于静默休眠状态,甚至检测到测试特征网段时不触发通信,待设备售出并接入真实家庭网络数天后才开始向 C2 寻址激活
- 全功能远程控制
:后门支持远程拉取任意 shell 指令、静默下发二进制安装包、捕获当前屏幕画面,甚至探测同局域网内其它设备的未授权端口
🌐 黑灰产变现:家庭宽带沦为优质住宅代理
黑客集团对这批机顶盒设备的大规模控制,核心目的并非发起简单的 DDoS 攻击,而是看中了它们“家庭真实住宅 IP”和“长期不关机”的高价值属性:
- 打包转售住宅代理池
:控制者利用受害设备构建起庞大的 SOCKS5 反向代理网络,将其接入暗网代理交易平台,供网络黑产从事金融撞库、爬虫抓取与账号暴力破解
- 大规模广告点击欺诈
:利用家庭真实网络环境在后台静默请求广告链接,伪造高价值转化并骗取广告分成
- 内网横向渗透跳板
:受害盒子常驻在家庭或企业局域网中,黑客可将其作为中继节点,进一步扫描内网 NAS、路由器弱口令及未打补丁的个人电脑
🎯 联合执法清网与排查防范指南
谷歌已通过司法程序联合没收了 20 多个与该僵尸网络关联的关键 C2 控制域名,彻底阻断了黑客与海量肉鸡的指令通道,并在 Android Play Protect 中全面加入该签名的云端阻断规则。对企业与家庭用户的防御建议如下:
- 停用无牌贴牌机顶盒
:全面排查商用广告大屏、会议室投影与家庭机顶盒,对来源不明或采用涉事厂商方案的廉价硬件直接实施物理断网或淘汰更换
- 划分隔离网络区域
:在路由器或防火墙中为电视盒子与智能 IoT 设备设立独立的受限 VLAN,禁止其反向访问工作电脑、存储服务器或管理接口
- 严禁低价白牌设备接入生产网
:企业采购商业显示设备时,应优先选择具备正规软件维护承诺与纯净官方固件的主流品牌,避免引入供应链底层失控风险
END
阅读推荐
【安全圈】10分满分漏洞!LXD与MicroCloud遭伪造证书免密接管
【安全圈】安卓0-Click死亡短信曝光:无需点击令手机反复死机崩溃
【安全圈】AuthMask高危漏洞曝光:恶意App冒充Teams窃取M365令牌
【安全圈】24小时内超6万次攻击针对WordPress RCE漏洞,更新过程无需登录就可以利用
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!

好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。