【安全圈】序列号写死规律!台湾TWCA违规签发证书遭紧急全面吊销
安全圈 2026-11-03 19:00 江苏
关键词
证书
核心事实:公钥基础设施(PKI)领域再现重大合规危机。台湾网路认证股份有限公司(TWCA)因签发的多张中间 CA 证书序列号缺乏足够的密码学随机熵(包含固定日期、前缀与可预测递增序列),严重违反 CA/Browser Forum 基准安全要求。根证书维护计划要求其在 11 月 6 日 0 时前紧急全面吊销 10 张关键中间 CA 证书,下游海量站点信任链面临失效风险
🔍 致命缺陷:证书序列号为何强制要求64位随机熵?
在 X.509 数字证书标准中,序列号用于在特定颁发机构下唯一标识一张证书。然而在密码学历史上,知名的国家级网络武器“火焰(Flame)”正是利用证书序列号的可预测性,成功实现了 MD5 前缀碰撞并伪造出微软的合法代码签名证书
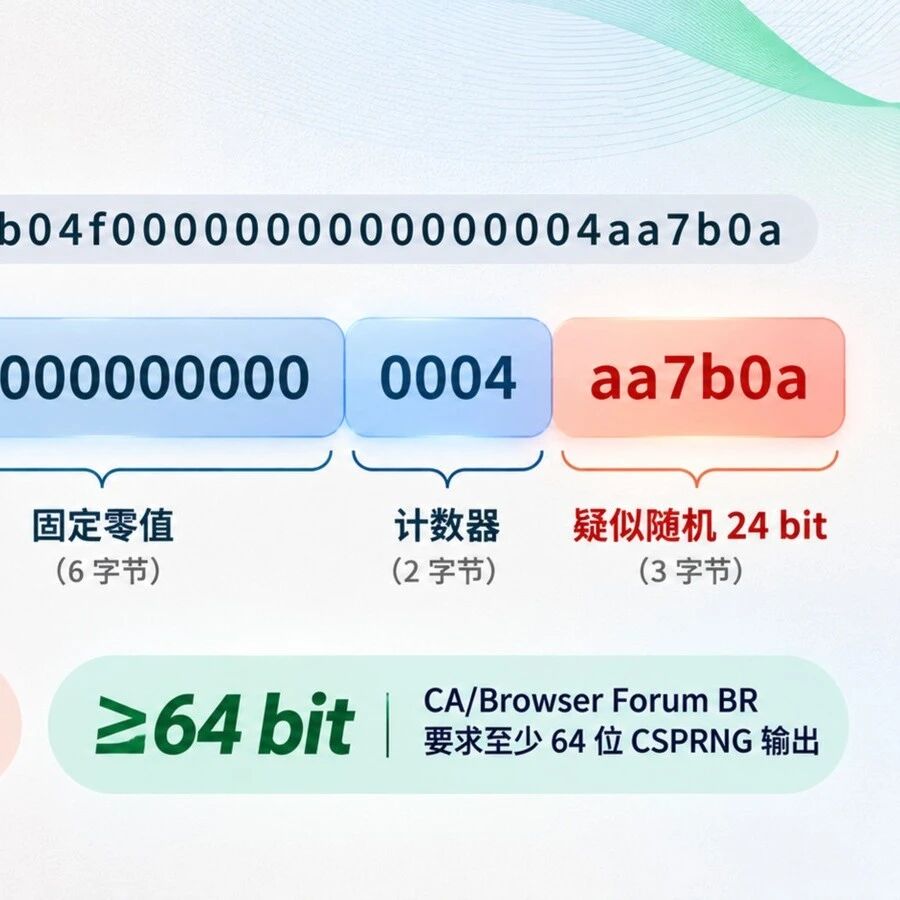
为彻底堵死这类伪造攻击,CA/Browser Forum 在《基准准则(Baseline Requirements)》中早已明确规定:CA 签发的每张证书序列号中,必须至少包含 64 位(8 字节)由密码学安全伪随机数生成器(CSPRNG)生成的不可预测随机熵
审计排查揭露,TWCA 签发系统使用了自定模板拼接序列号:由固定机构代码、签发年月日和自增计数器组合而成,尾部仅填充了极低位宽的弱随机值。由于开头大部分字节固定且高度可预测,攻击者可以轻易推断出后续待签证书的结构,使哈希选择前缀碰撞(Chosen-Prefix Collision)攻击的计算门槛大幅骤降
🌐 信任链瞬间熔断:10张中间证书限期撤销
不同于单一普通叶子证书违规,本次被通报并要求强制吊销的是 10 张顶级中间 CA 与交叉签名证书:
- 覆盖广泛业务
:涉事证书涵盖 6 张对外签发 TLS 网站证书的中间 CA、2 张交叉证书以及 2 张 S/MIME 邮件加密签名证书
- 整条证书链阻断
:一旦中间 CA 证书在 CRL 与 OCSP 状态池中被标记为吊销,由其派生签发的所有政企网站、网银系统及 API 服务在主流浏览器访问时将直接报错弹窗(如
SEC_ERROR_REVOKED_CERTIFICATE) - 硬性时间关口
:Mozilla、Google 等生态根证书管理方已要求 TWCA 在 11 月 6 日 0 时之前完成全量吊销操作,受影响企业必须在极短窗口期内完成证书全量换发
🛡️ 企业自查清单与私有CA合规警示
针对本次公钥信任基础设施突发事件,企业安全与运维团队应立即落实以下核查:
- 排查在用证书供应商
:检索企业名下所有生产域名与对外业务系统,检查是否依赖 TWCA(Taiwan Electronic Data Processing Co.)签发的公网证书,若存在应在截止日前紧急申请 Let's Encrypt、DigiCert 或其它合规 CA 替代
- 严禁私有 CA 自造规律序列号
:许多企业自建 OpenSSL、CFSSL 或内部 PKI 服务时,习惯为了便于运维管理而在序列号中写入工号、部门前缀或递增自增 ID,必须立即重构为标准全随机熵
- 加速落地自动化证书轮换(ACME)
:公网商业 CA 的信任危机频发,企业应全面建立基于 ACME 协议的自动化轮转机制,将突发吊销换证时间压缩至分钟级,杜绝人工更替的停机风险
END
阅读推荐
【安全圈】10分满分漏洞!LXD与MicroCloud遭伪造证书免密接管
【安全圈】安卓0-Click死亡短信曝光:无需点击令手机反复死机崩溃
【安全圈】AuthMask高危漏洞曝光:恶意App冒充Teams窃取M365令牌
【安全圈】24小时内超6万次攻击针对WordPress RCE漏洞,更新过程无需登录就可以利用
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!

好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。