【安全圈】白宫专网被卖做代理?总统办公室设备疑遭植入后门
安全圈 2026-11-05 19:00 江苏
关键词
后门
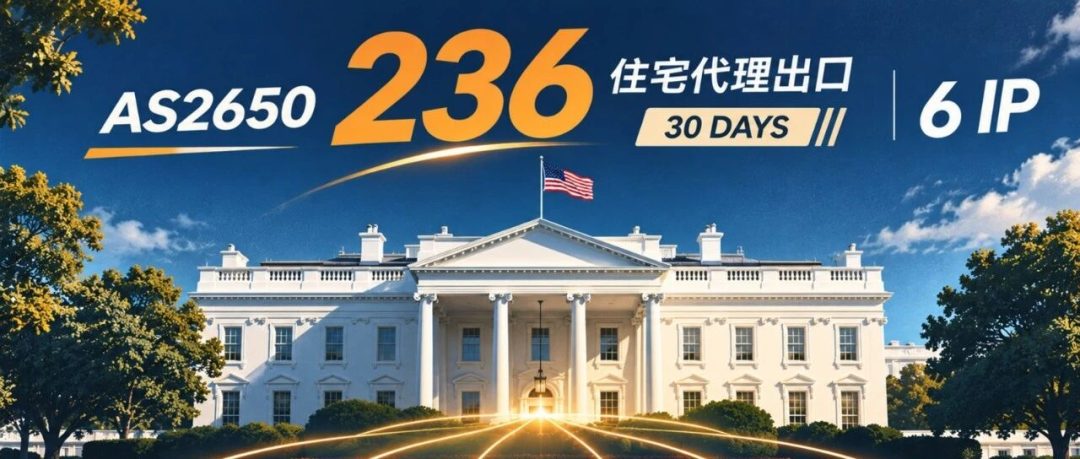
核心事实:2026 年 11 月 5 日,网络安全情报机构 Layer3 Intel 公布震撼调查报告,其住宅代理监测系统在美国总统行政办公室(EOP)专用的 AS2650 网络中,赫然发现了可被商业黑灰产租用的代理出口节点。在最近 30 天的监测周期内,来自白宫专网的 6 个固定公网 IP 节点被 28 家商业住宅代理服务商公开放售,累计记录到 236 次端到端转发握手,疑似白宫内部员工设备在不知情下被静默植入了流氓代理 SDK 或木马程序
🌐 住宅代理隐蔽链:白宫 IP 沦为洗白跳板
商业住宅代理(Residential Proxy)已成为黑客绕过风控的最强掩体。其运作机理十分隐秘:
- 假借真实终端伪装出口
:住宅代理将租户发送的请求路由至全球各地的被控设备,由被控设备向目标服务器发起访问。目标网站看到的访问来源是白名单级别的真实机构或民用宽带 IP
- AS2650 的极高信誉度价值
:AS2650 是美国总统行政办公室登记的官方自治系统,归属白宫核心办公网络。由于信誉极高,这类 IP 极易穿透各类安全防护系统、爬虫防御墙与地域封锁,黑产租用此出口可以无障碍发起高对抗渗透
🔍 流量画像与时间锚点:员工设备感染痕迹明显
安全团队对抓取到的 236 次探测活动进行了行为特征建模,揭示了强烈的终端使用规律:
- 晚间时段密集爆发
:按美国东部时间统计,超过 50% 的代理出口活动集中发生在下午 17:00 到午夜 24:00 之间,凌晨则迅速归零。这一作息曲线排除了云服务器常驻守护进程的可能,高度吻合便携办公机或接入局域网的个人终端使用时段
- 28 家平台同源分发
:白宫出口 IP 同时被 28 个独立的住宅代理平台调用,表明底层设备植入的不是单一木马,而是具备商业化“转售”属性的流氓代理开发包(Proxyware SDK),或是被同一个暗网批发商将节点权限多头打包出售
🛡️ 企业级边界反制:铲除“内鬼跳板”三步走
白宫事件给各类企事业单位的高价值内网敲响了警钟,需立刻落地以下网络层与终端层阻断策略:
- 出口网关封死非法隧道协议
:在边界防火墙对 SOCKS5、Shadowsocks、WireGuard 及未知长连接隧道执行严格的应用层深度包检测(DPI),阻断内网主机向外维持反向代理通道
- 排查 Proxyware 影子软件签名
:在终端 EDR 规则库中加入常见带货/共享带宽类软件(如 PacketStream、Honeygain、Peer2Profit 等)以及恶意二次打包浏览插件的哈希黑名单,杜绝“员工为赚零花钱出租带宽”或误装全家桶
- 严格执行办公与访客设备物理隔离
:办公内网严禁私人手机、外来笔记本混合接入;如必须接入,强制落入无外网中继转发权限的隔离 VLAN
END
阅读推荐
【安全圈】9.8分Linux内核高危RCE!无需认证隔空打穿
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。