【安全圈】潜伏近三个月!DreamHost漏洞致大量主机凭据泄露
安全圈 2026-11-05 19:00 江苏
关键词
漏洞
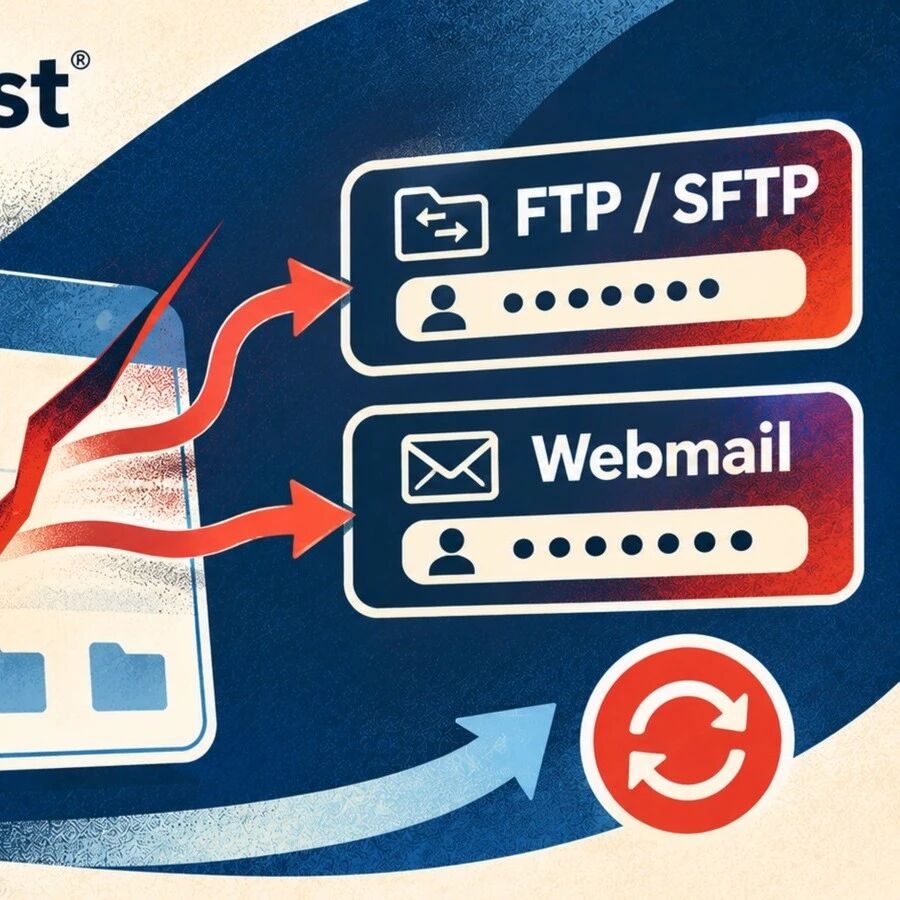
核心事实:2026 年 11 月 5 日,美国知名网站托管与域名服务商 DreamHost 正式确认遭遇严重安全事件。攻击者利用其自研 Web 文件管理器的底层软件漏洞,自 2026 年 8 月起秘密潜伏近 3 个月,直至 10 月 23 日官方察觉异常才被强行切断。期间大量用户的 FTP/SFTP 账户密码、已激活的会话令牌(Session Token)以及部分 Webmail 邮箱凭据遭成批窃取,托管服务器上的源码与数据库面临全量拖库及网页挂马风险
🔍 攻击链路:Web 文件管理器沦为黑客跳板
DreamHost 提供的文件管理器是帮助站长在浏览器端管理文件的 Web 工具。根据官方初步调查通报,黑客突破与凭据抓取的路径极为直接:
- 渗透运行服务器
:黑客利用文件管理工具中的未公开代码漏洞,直接拿到了承载该服务的基础设施访问权限
- 截获会话与凭据
:在攻击生效的长达 80 多天内,只要站长登录过该网页文件管理器,其输入的 FTP/SFTP 用户名、明文/哈希密码便被静默捕获;黑客同时批量导出了用户的登录会话令牌(Session Token),可直接绕过二次验证伪造登录态
- 蔓延至企业邮箱
:除主机文件管理系统外,DreamHost 确认部分网页邮箱(Webmail)系统同样遭到波及,少量客户的邮箱账户密码外泄,邮件往来记录面临被窥探风险
⚡ 致命破坏力:直通代码库与供应链污染
获得 FTP/SFTP 凭证等于拿到了受害者站点的绝对读写权,黑客可实施两类高烈度攻击:
- 一键打包核心资产
:通过 SFTP 客户端直接将整套网站源码、
wp-config.php或.env等环境变量文件全盘打包下载,其中包含的数据库账号、密码、支付 API Key 随即二次失窃 - 隐蔽注入供应链恶意代码
:利用写权限在已有静态 JS 文件、PHP 模板中植入远程恶意重定向脚本或虚假登录表单,当正常访客浏览这些网站时,无差别触发钓鱼或恶意下载
🛡️ 站长应急处置清单:四个必做排查动作
所有托管在 DreamHost 上的站点负责人,应立即执行以下加固步骤:
- 全量轮换凭证并吊销会话
:立即登录 DreamHost 控制台重置主账号密码、所有 FTP/SFTP 用户密码、数据库密码,并点击“注销所有已连接设备与会话”
- 比对生产环境代码指纹
:使用本地干净的 Git 版本库与服务器现有文件做
git diff比对,重点检查近 90 天内被修改的index.php、核心 JS 文件以及新增的隐藏脚本 - 审计 SSH 公钥配置
:检查服务器家目录下的
~/.ssh/authorized_keys,彻底删除任何非本人添加的未知公钥条目,封堵后门跳板 - 检查邮箱转发与自动过滤规则
:登录 Webmail 后台,排查是否存在将收件静默转发至未知外部域名的规则,防止重置凭证邮件被黑客截胡
END
阅读推荐
【安全圈】9.8分Linux内核高危RCE!无需认证隔空打穿
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。